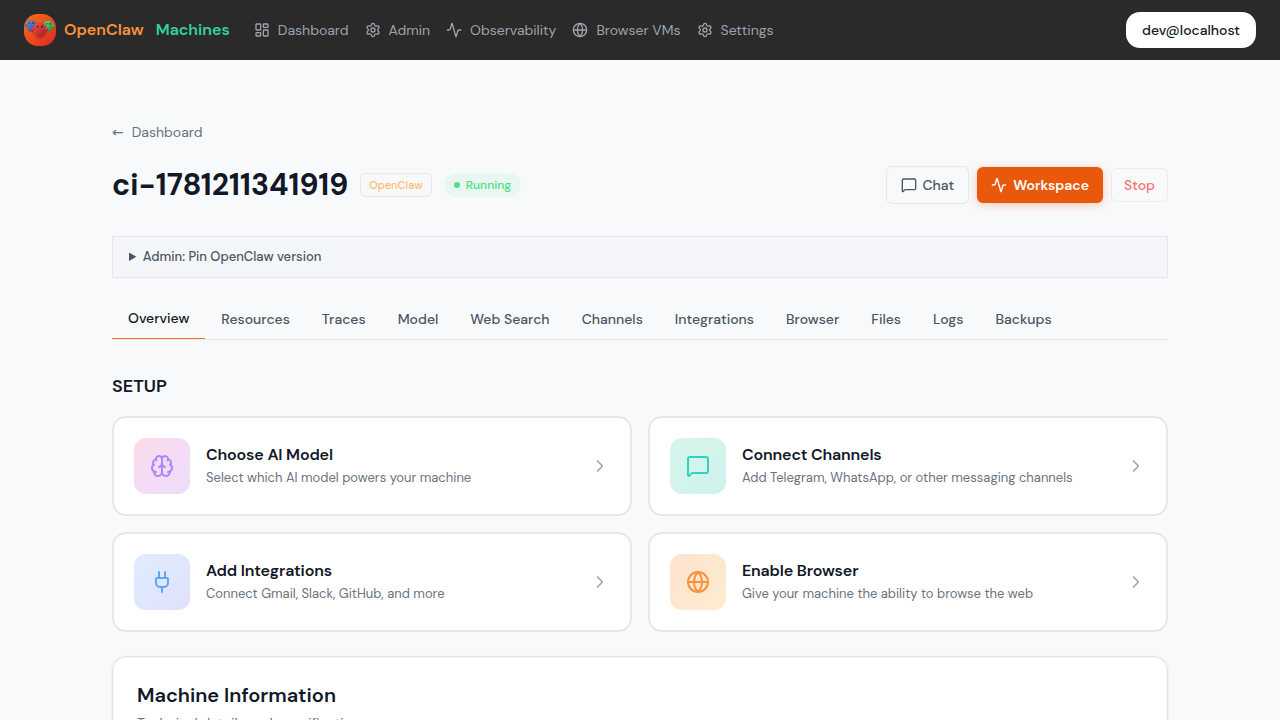
OpenClaw Machines
Запускайте столько изолированных агентов OpenClaw, сколько вам нужно, на собственном оборудовании.


OpenClaw Machines — это открытая платформа для запуска OpenClaw в безопасных AI-песочницах на вашей собственной инфраструктуре. Управляющая плоскость (control plane) координирует ваши хосты, а каждый агент работает в собственной микро-ВМ Firecracker на них — аппаратно изолированной, безопасной для недоверенного и сгенерированного агентом кода. Плоскость данных Cloudflare служит входной дверью: каждая машина получает собственный поддомен за аутентификацией на периметре, доступный через туннель, который заканчивается внутри ВМ — ни один порт хоста не открыт для трафика пользователь-ВМ. Текущая управляющая плоскость всё ещё требует частного или ограниченного брандмауэром доступа к аутентифицированному управляющему API каждого агента на порту 9090. Смотрите в работе на openclawmachines.com.
Публичное ядро под лицензией Apache-2.0 включает все компоненты этого стека:
- минимальная управляющая плоскость — Go API, учётные записи, машины и хосты на Postgres;
размещение,
жизненный цикл машин,
регистрация хостов,
резервное копирование и
надёжные рабочие процессы;
- агент хоста
(
ocm-agent) — запускает, контролирует и завершает микро-ВМ Firecracker на ваших
зарегистрированных Linux-машинах, управляя мостовой/TAP-сетью и подготовкой rootfs;
- LLM-прокси на каждом хосте
(LiteLLM) — единое место для ключей моделей и поддержка BYO-ключей с отслеживанием
использования по каждой машине для разных провайдеров (или ваших локальных моделей);
- среда выполнения OpenClaw —
компоненты внутри ВМ: прокси аутентификации, веб-чат-шлюз, живой терминал и
управляемый артефактами процесс развёртывания/обновления;
- среда выполнения браузера —
парные ВМ с Chromium, CDP-маршрутизация и просматриваемый живой вид;
- интеграции с рабочими пространствами / нативный MCP
— GitHub, Google Workspace, OpenAPI, GraphQL и удалённые MCP-инструменты, подключаемые
один раз на рабочее пространство и предоставляемые машинам через фасад OCM MCP;
- и сборочные конвейеры, которые собирают всё вместе —
команды сборки каждого компонента, макет хранилища артефактов GCS, скрипты
подготовки хостов и каналы релизов.
CLI ocm живёт в отдельном репозитории
mathaix/ocm-cli (Apache-2.0).
Видео-ссылка
Нажмите на скриншот, чтобы посмотреть 43-секундное демо на YouTube. Это изображение со ссылкой, а не встроенный плеер.
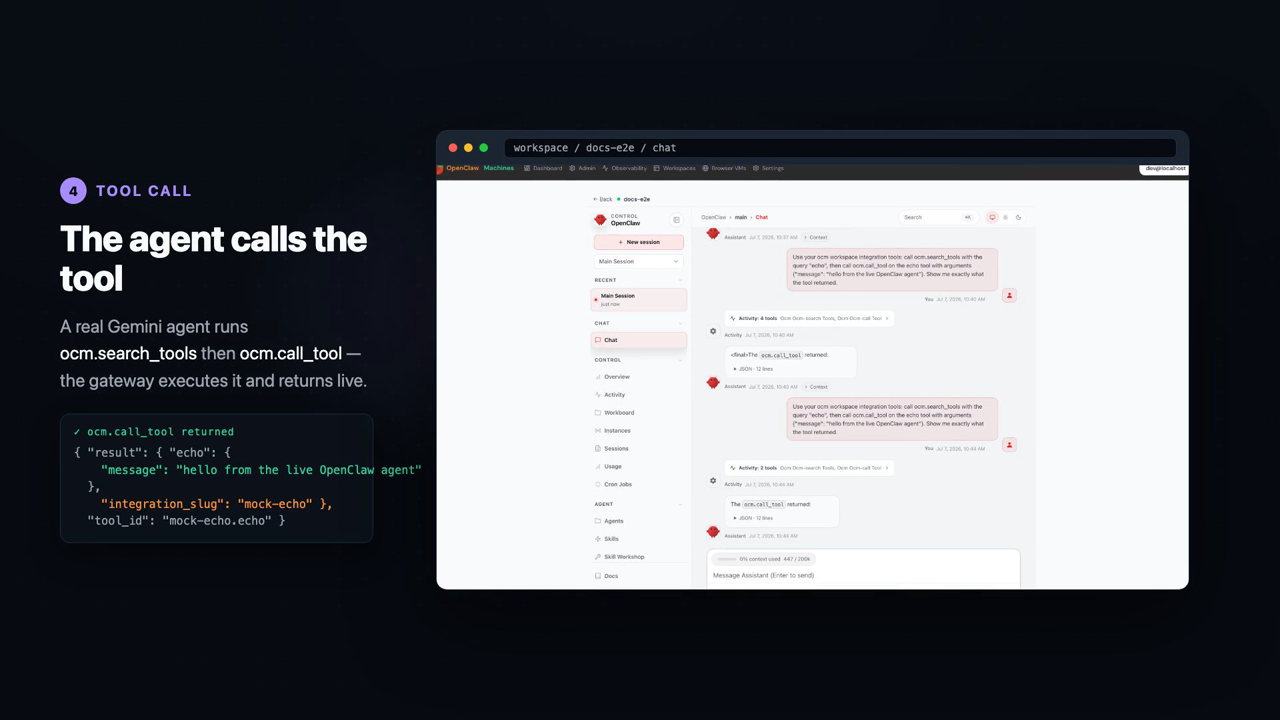
Демо охватывает подключение хоста, запуск агента, терминал работающей ВМ Firecracker, интеграции MCP рабочего пространства и вызов инструмента агентом от начала до конца.
Зачем нужны OpenClaw Machines
- Безопасность. Настоящая изоляция, а не контейнеры: одна микро-ВМ Firecracker на
агента, со своим ядром гостя за аппаратной границей KVM — и аутентификацией как на
периметре, так и внутри каждой ВМ.
- Стоимость. Одна фиксированная стоимость сервера: арендуйте один голый металл
и запускайте столько аппаратно изолированных агентов, сколько он вместит —
см. сравнение вариантов. Та же архитектура сокращает
расходы на токены: направляйте агентов на модели с открытым исходным кодом,
работающие на вашем собственном GPU, вместо оплаты за токен через API.
- Суверенитет. Ваше оборудование, ваши данные, ваши ключи. Запускайте
управляющую плоскость и рабочие узлы на своих машинах и маршрутизируйте трафик
моделей через LLM-прокси на каждом хосте к любому провайдеру — или к моделям на
ваших GPU.
- Открытый исходный код. Публичное ядро под лицензией Apache-2.0 и
сопутствующий
ocm CLI, разрешительная
лицензия для внедрения, встраивания и вклада.
- Корпоративный уровень. Многопользовательские учётные записи и команды,
управление хостами с правами администратора, зашифрованные секреты на машину,
политики ёмкости и размещения на всём парке.
- Экосистема. Браузерные ВМ для веб-автоматизации, живой терминал и веб-чат,
маршрутизация на ВМ, интеграции нативных MCP в масштабах рабочего пространства,
резервные копии/снимки, память агента и наблюдаемость с трассировкой
OpenTelemetry/Opik и отслеживанием использования на машину.
Как сравниваются варианты
Если вы используете OpenClaw сегодня,
у вас есть несколько вариантов:
- Локальное оборудование — запуск на своём ноутбуке или ПК.
- VPS (например, Hostinger, DigitalOcean) — аренда виртуального сервера.
- Управляемый сервис (например, KiloClaw) — запуск хостируемого экземпляра OpenClaw с
оплатой за экземпляр.
OpenClaw Machines — это четвёртый вариант: арендуйте один голый металл-сервер
(OVHcloud, Hetzner, …), укажите его OpenClaw Machines и запускайте столько
аппаратно изолированных экземпляров OpenClaw, сколько поместится на машине.
Один агент или пятьдесят — стоимость остаётся фиксированной за сервер.