
minimal
 rtvkiz/minimal
Minimal CVE Hardened container image collection
vulnerability-scannerscontainer-securityconfiguration-auditing+3
rtvkiz/minimalMinimal CVE Hardened container image collection
 bogdanticu88/threatmap
Моделировщик угроз IaC с использованием фреймворков STRIDE, MITRE ATT&CK и PASTA. Поддержка REST API, GraphQL и Docker для Terraform, CloudFormation…
 aquasecurity/trivy-repo
Репозиторий deb/rpm для Trivy
 tejasprasad2008-afk/tracetree
Инструмент анализа поведения в реальном времени, который изолирует подозрительные пакеты в Docker, отслеживает системные вызовы с помощью strace,…
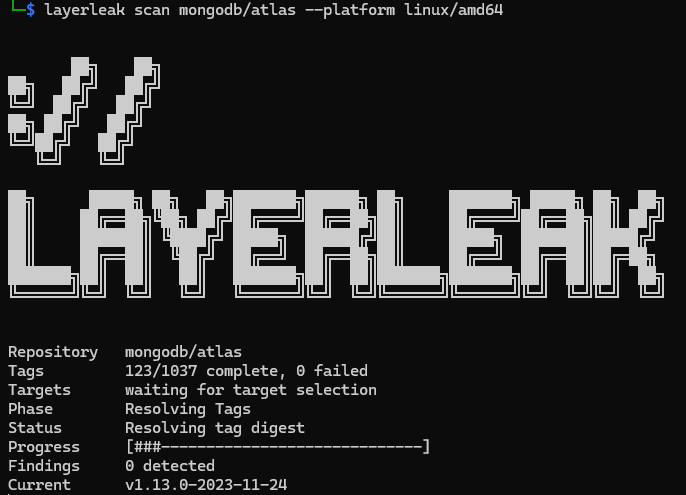 brumbelow/layerleak
layerleak — сканер секретов Docker Hub
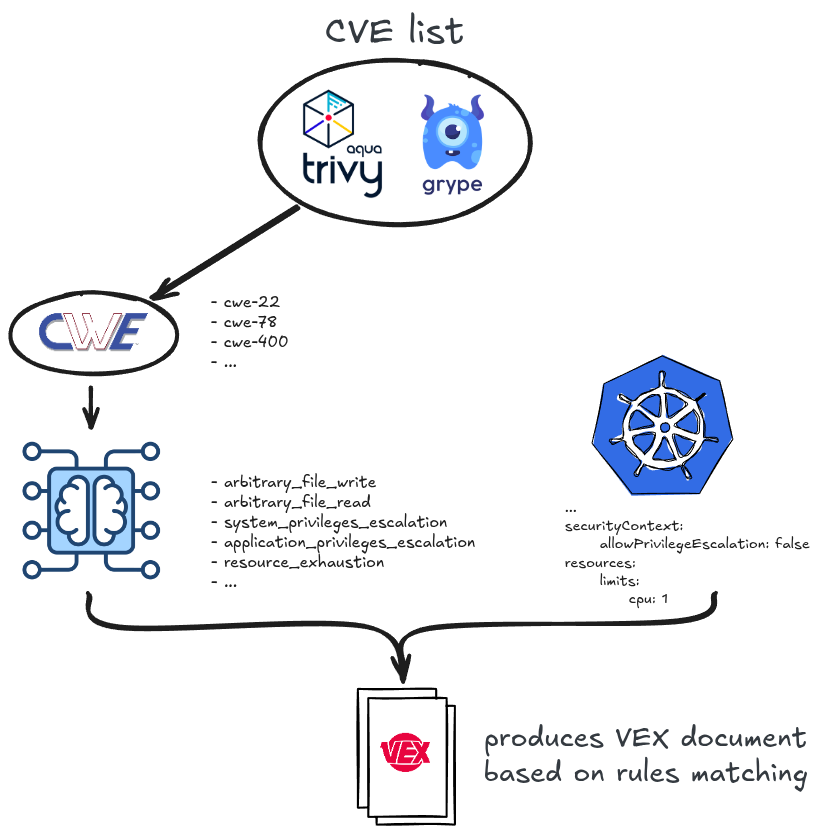 alegrey91/vex8s
Подавление уязвимостей с применением контекста Kubernetes к сканированиям
 microsoft/litebox
Библиотечная ОС, ориентированная на безопасность, поддерживающая выполнение в режиме ядра и пользовательском режиме.
 moltis-org/moltis
Безопасный постоянный персональный сервер агента на Rust. Один бинарный файл, изолированное выполнение, многопровайдерные LLM, голос, память,…
 barappteam/nginx-cve-fix
源构建的 nginx 1.25.5 容器,包含回溯移植的 CVE-2026-42945 修复、OpenSSL 版本升级、完整的溯源链和 VEX 证明。
 node9-ai/node9-proxy
Контроль доступа для ИИ-агентов. Задайте, что разрешено делать Claude Code, Codex, Gemini, Cursor и любому MCP-серверу, проверяйте рискованные…
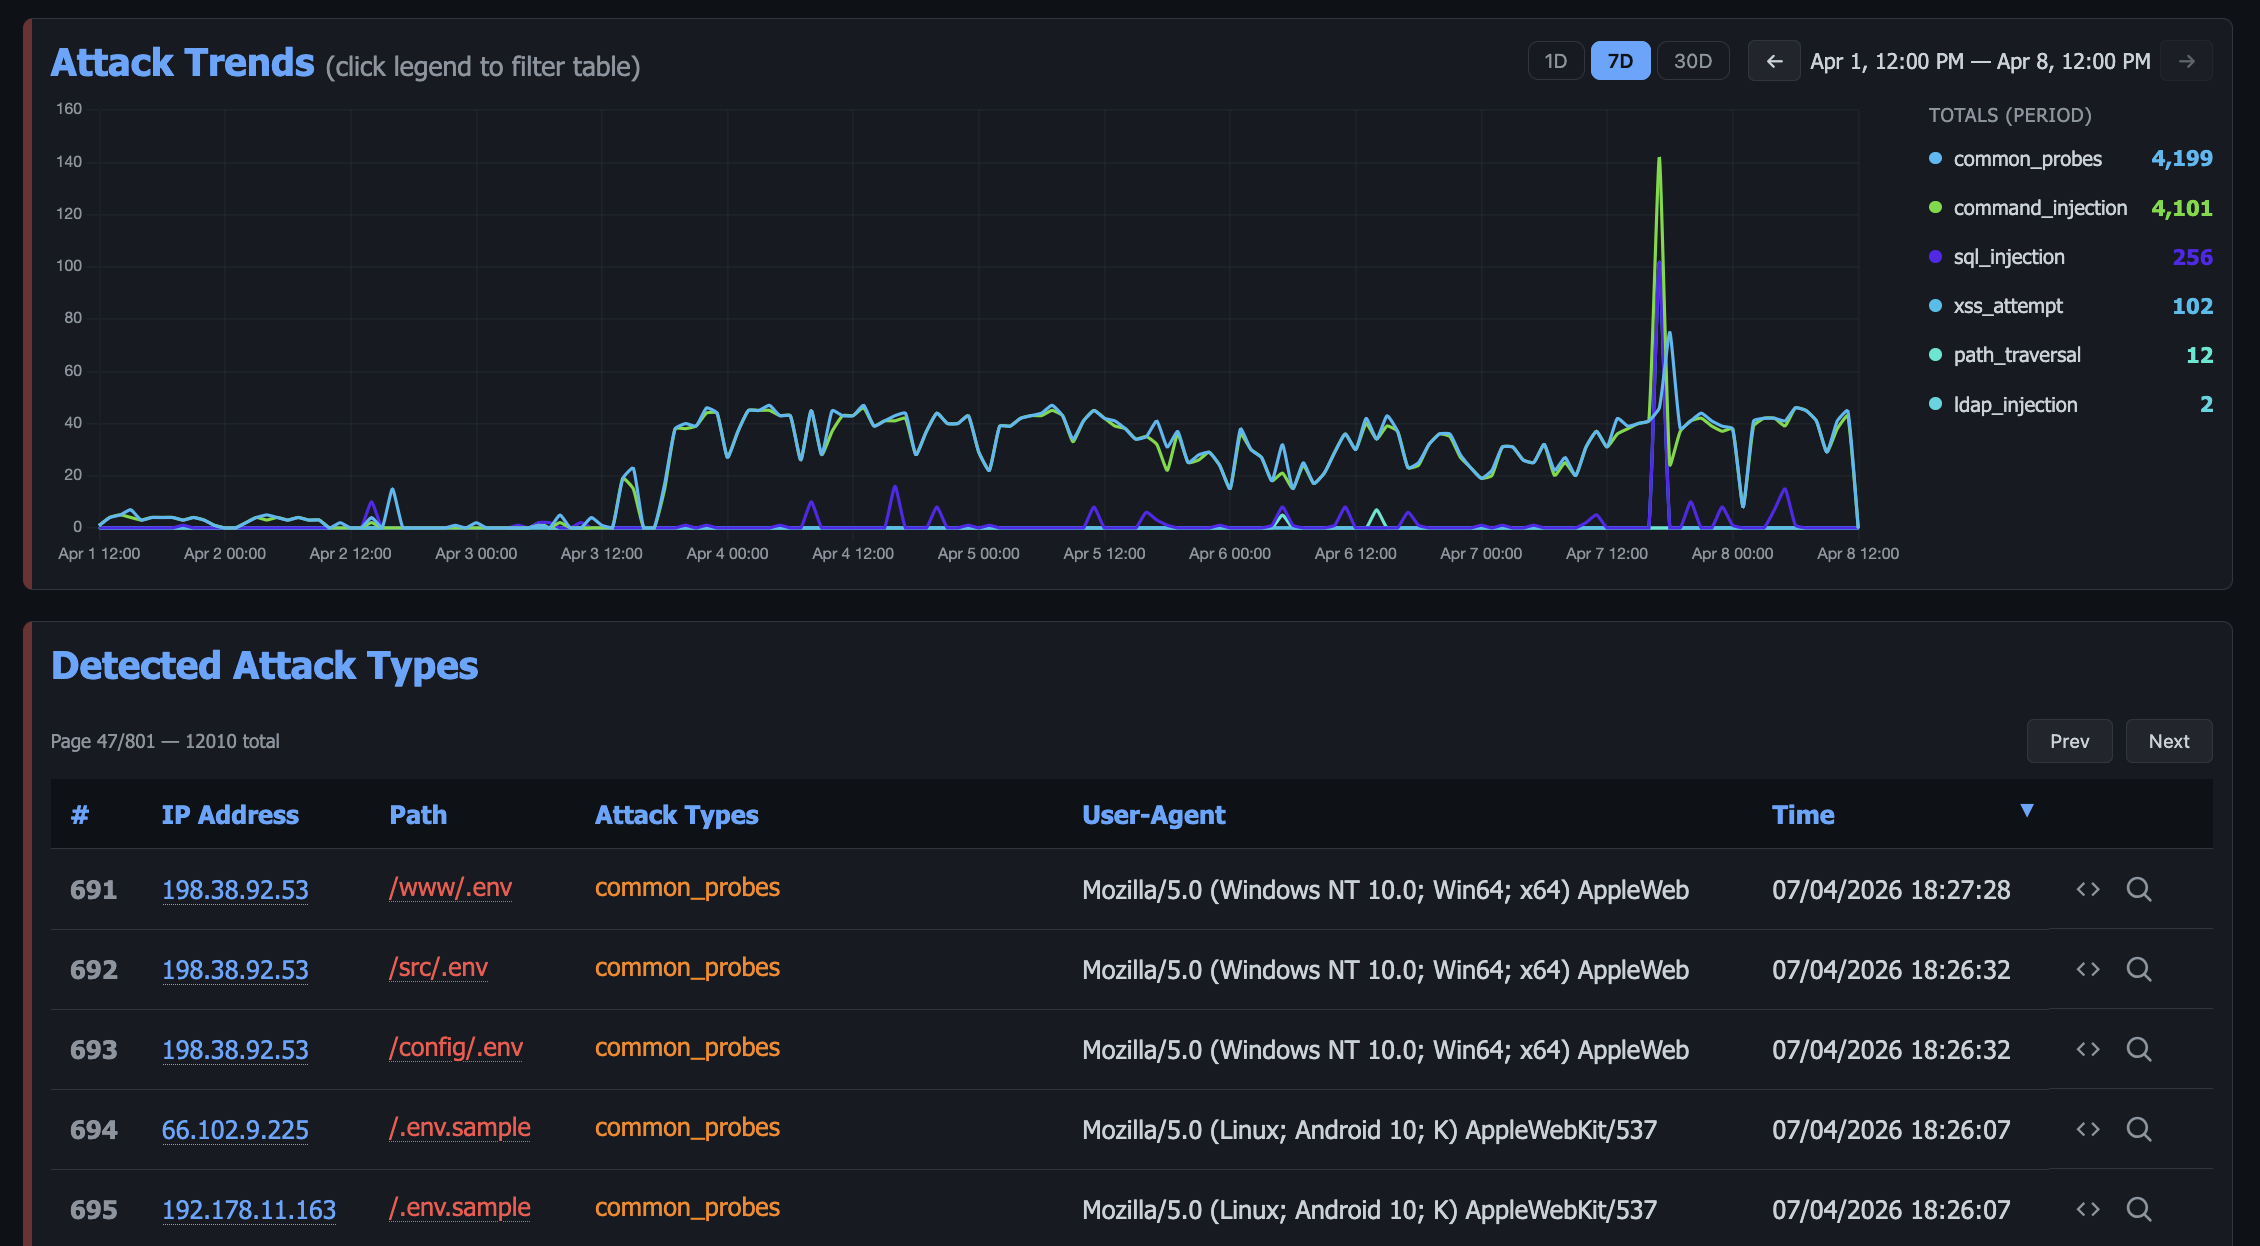 blessedrebus/krawl
Krawl — это настраиваемый, легковесный, облачный веб-сервер обмана и анти-краулер, который создает поддельные веб-приложения с простыми уязвимостями,…
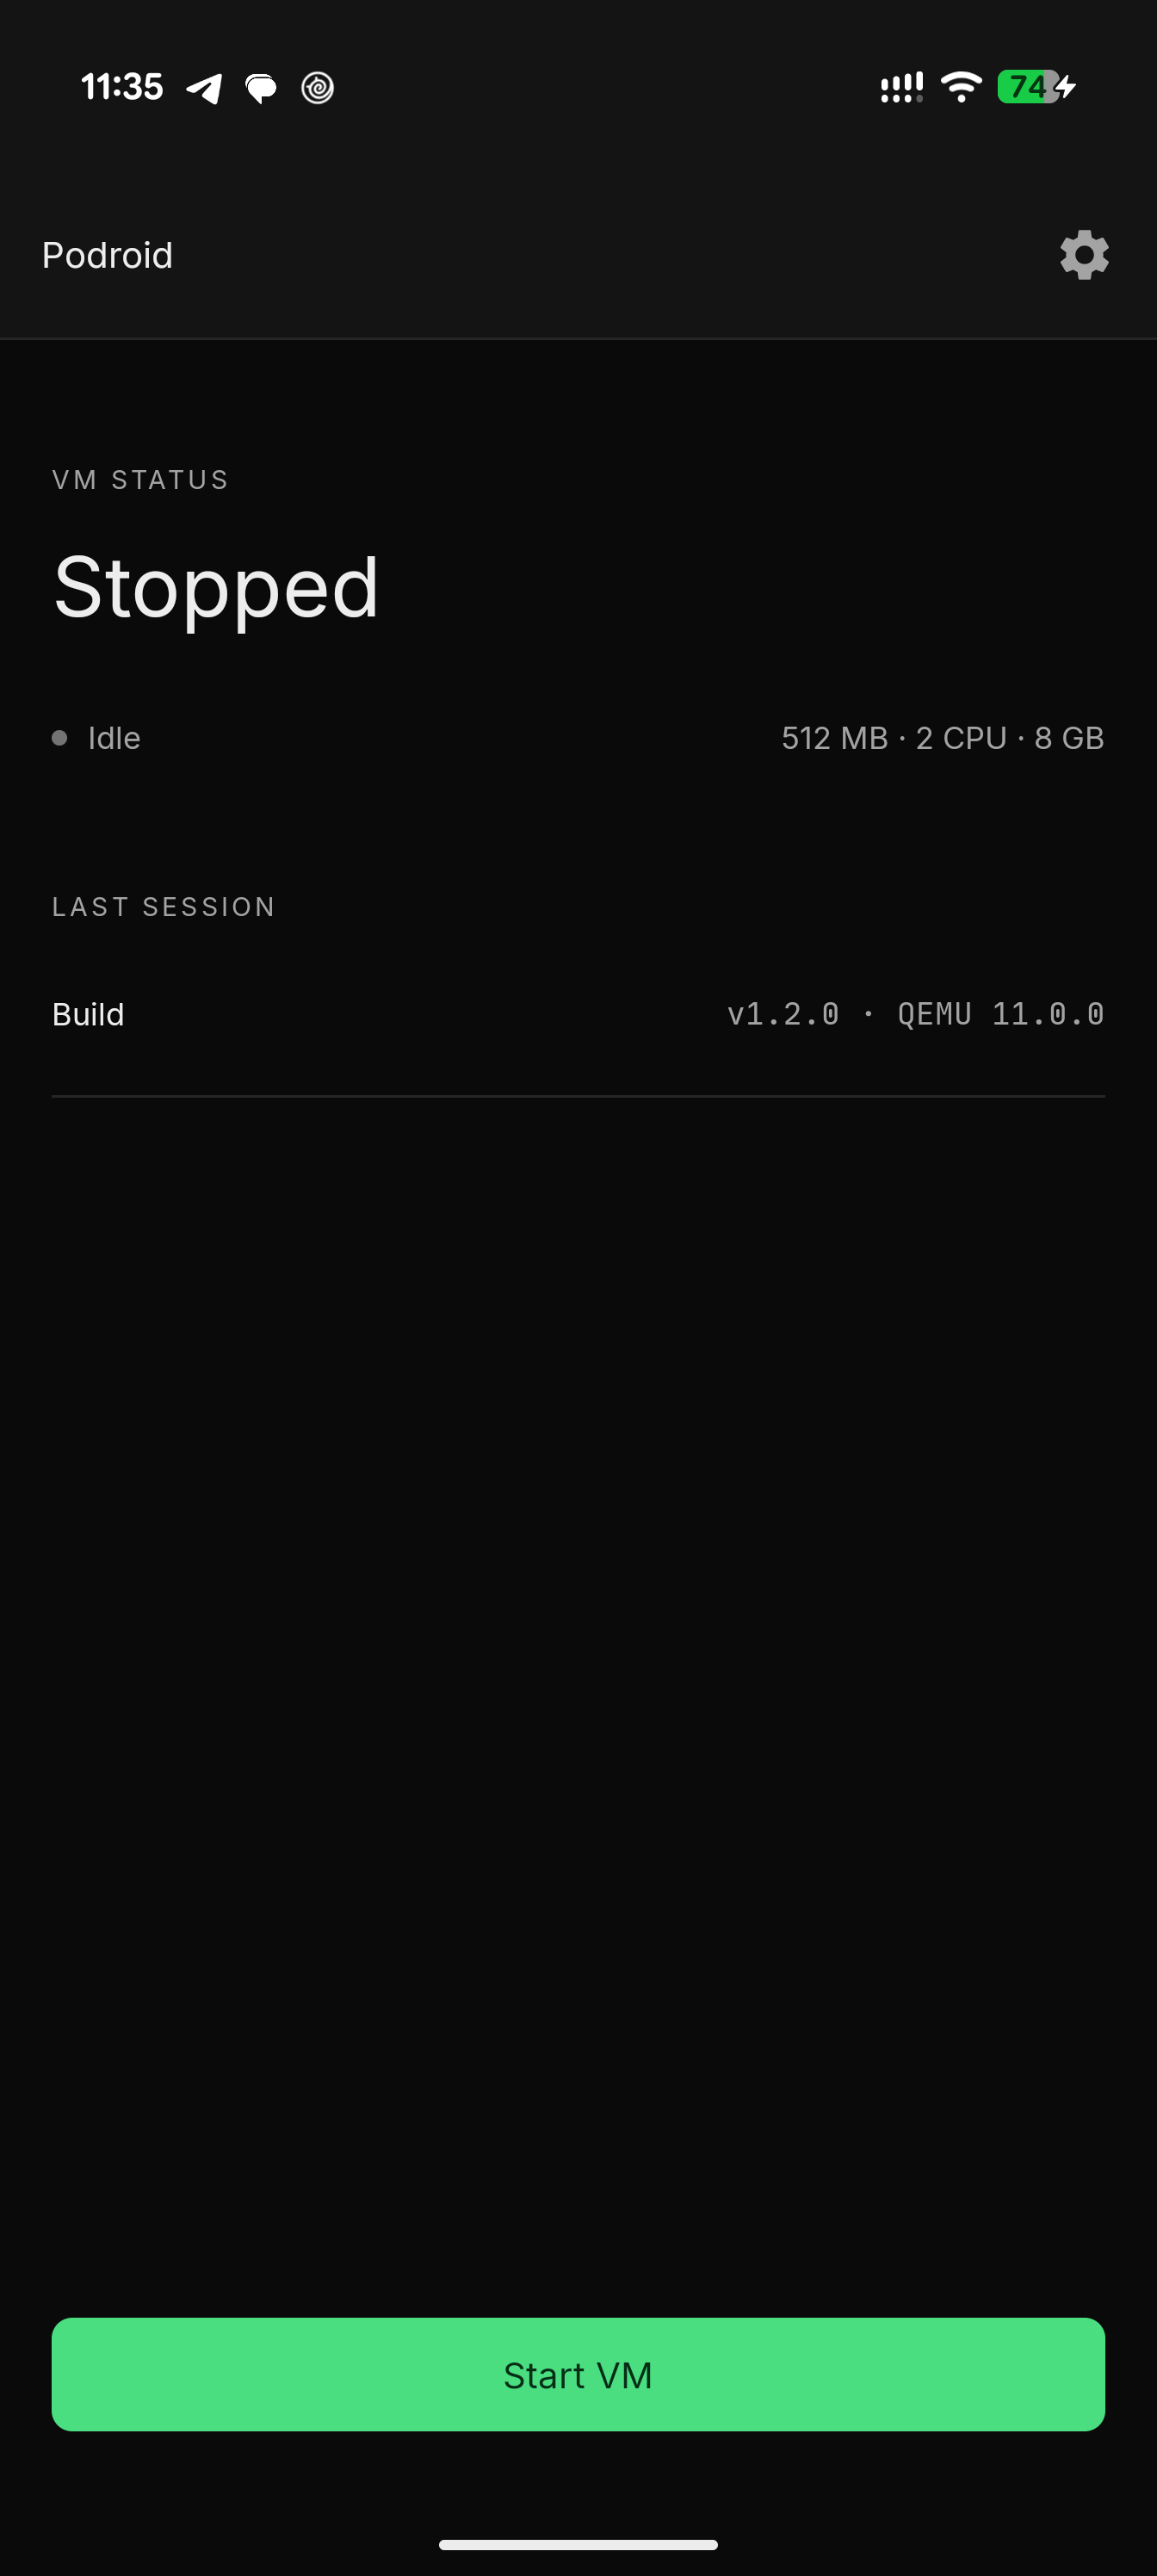 extv/podroid
Без root-прав Android-приложение, загружающее Alpine Linux: запускайте контейнеры (Podman/Docker/LXC) и GUI-приложения рабочего стола.
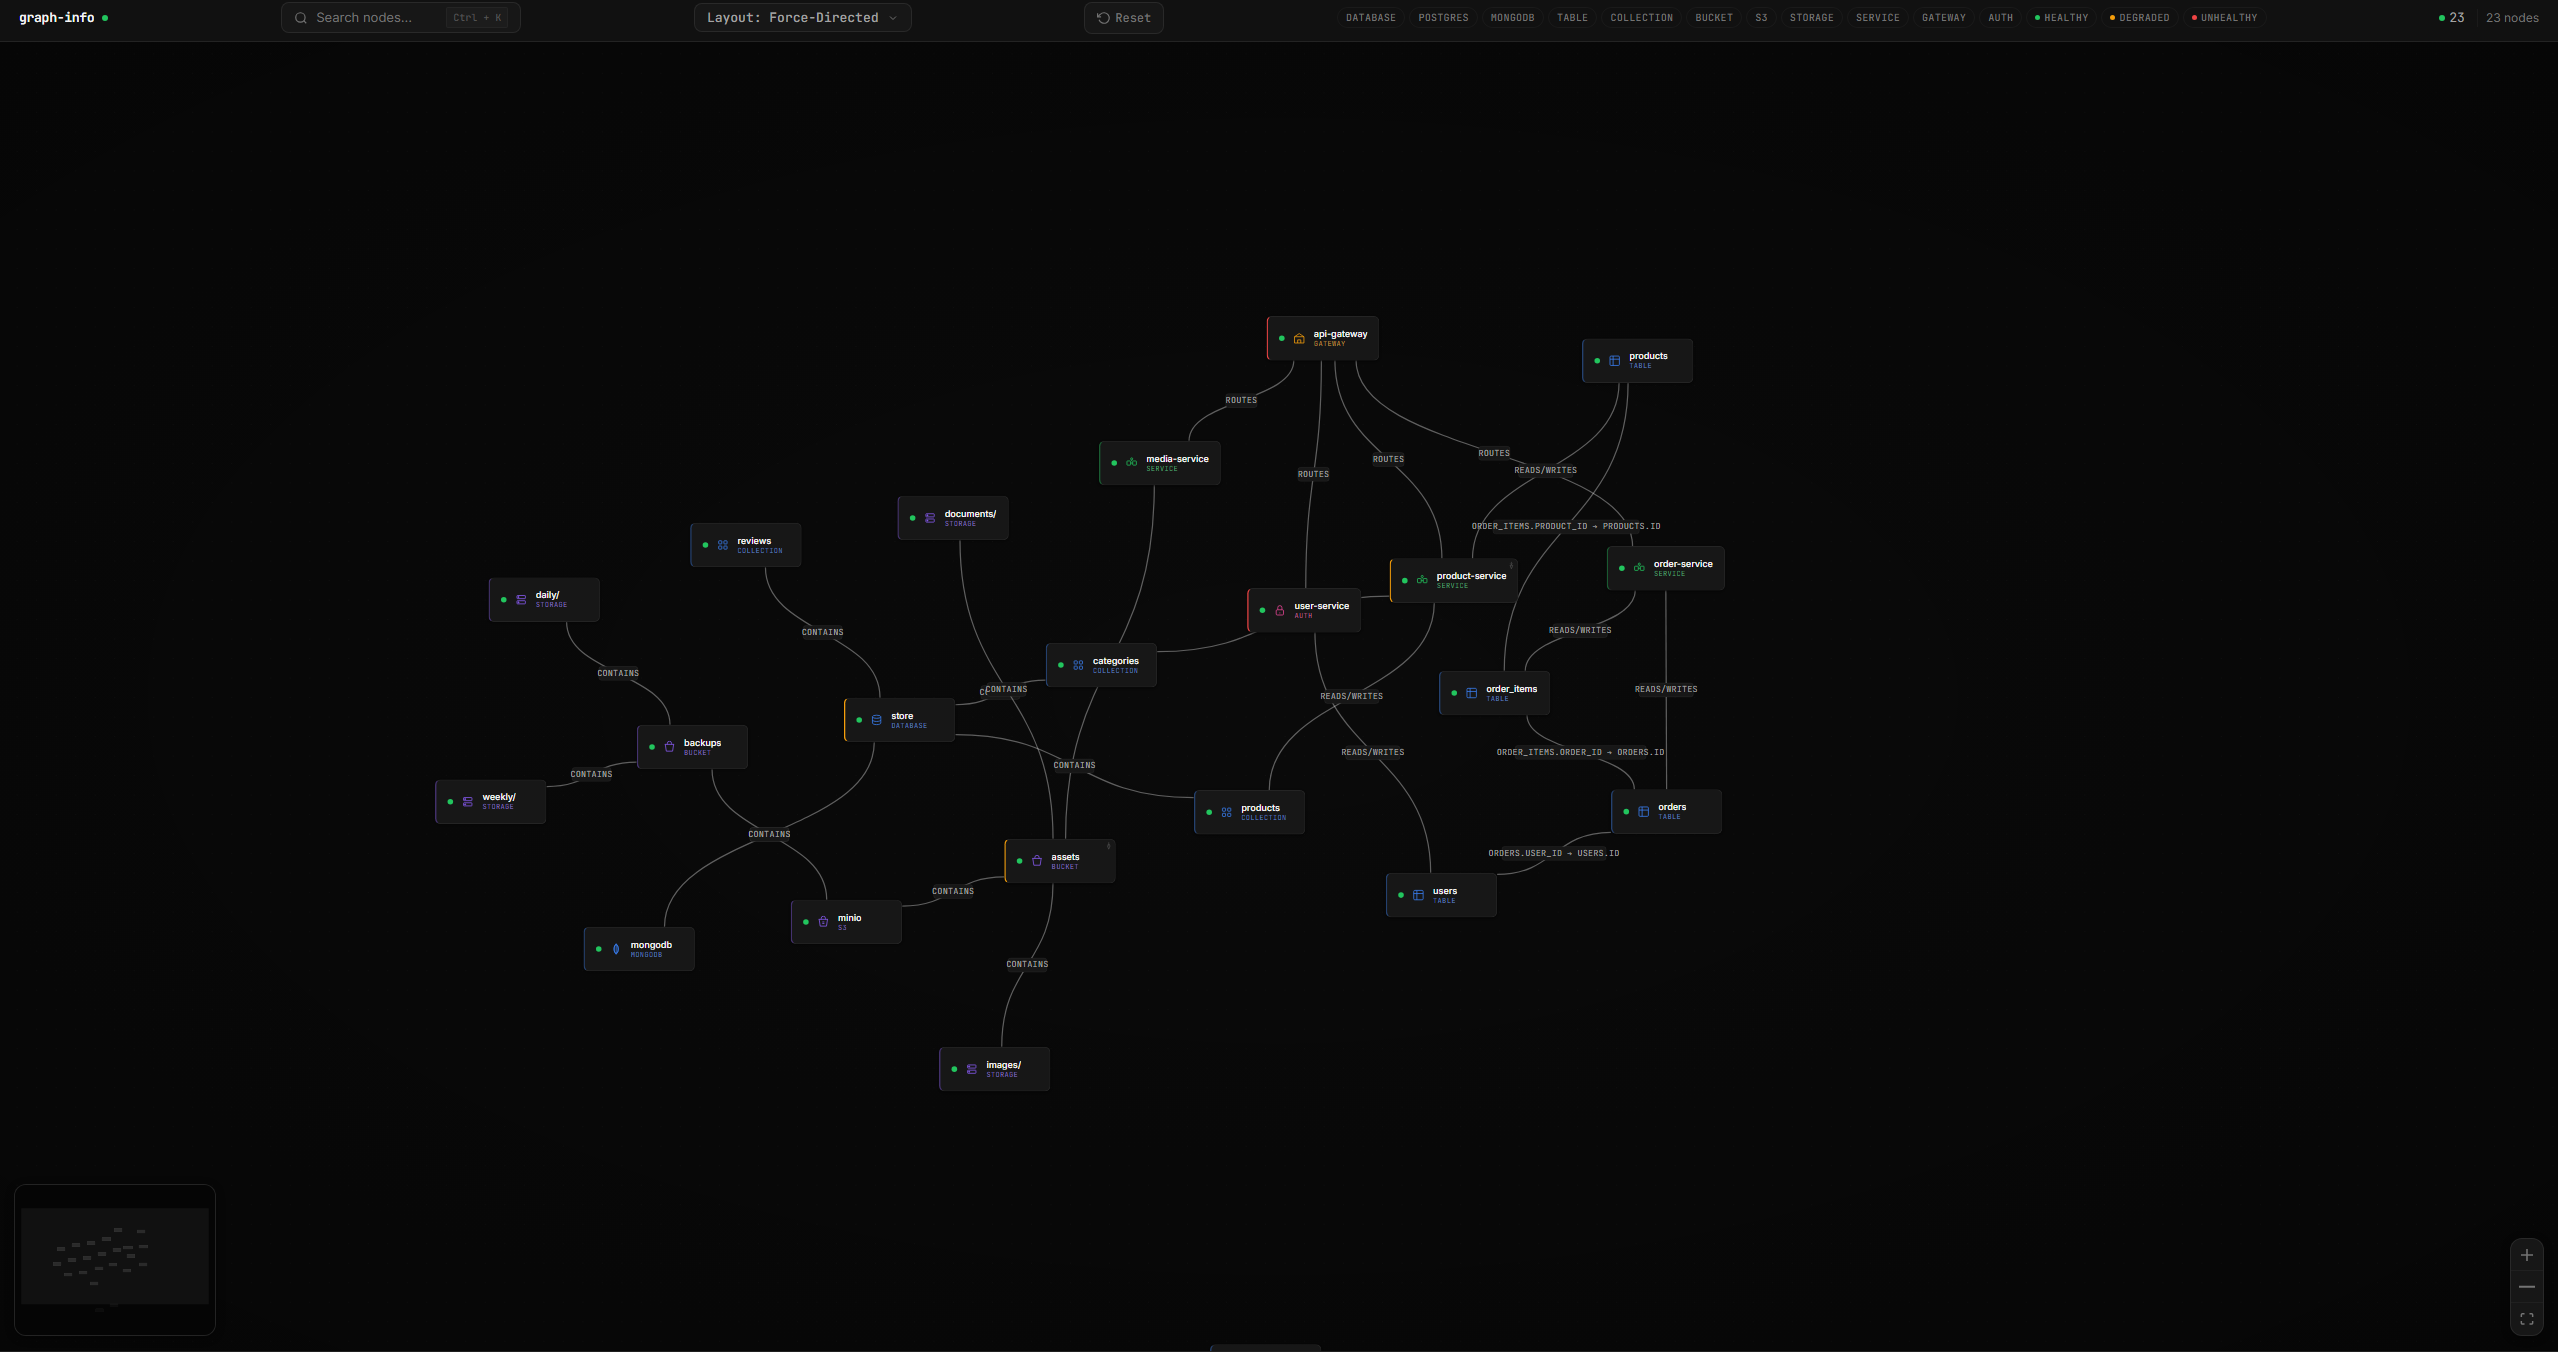 guilherme-grimm/graph-go
просто узлы и графы
 adarkst/honeypot_smart_infrastructure
Этот репозиторий содержит манифесты Kubernetes для настройки системы Honeypot и Falco IDS в среде K8s. Также в нём есть демонстрационное приложение,…
 k8scout/k8scout
Разместите один бинарный файл в скомпрометированном поде Kubernetes и мгновенно получите карту всех реалистичных путей атаки до кластерного…
 mailcow/mailcow-dockerized
Docker-контейнеризованный набор почтового сервера с Postfix, Dovecot, Rspamd и ClamAV. Обеспечивает безопасный хостинг электронной почты с…
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 secdev02/cyber-decoy
Экспериментальный брокер приманок