Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Krawl — Krawl — это настраиваемый, легковесный, облачный веб-сервер обмана и анти-краулер, который создает поддельные веб-приложения с простыми уязвимостями, используя реалистичные, случайно сгенерированные приманки и HTML-шаблоны, созданные ИИ. | Kitploit
Инструменты/GitHubGitHub/blessedrebus/krawl
Безопасность контейнеровСбор информацииВеб-безопасностьСетевая безопасностьБезопасность облачных средРазведка угрозРеагирование на ИнцидентыАнти-БотБезопасность ИИ
GitHubblessedrebus/krawl

Krawl

Krawl — это настраиваемый, легковесный, облачный веб-сервер обмана и анти-краулер, который создает поддельные веб-приложения с простыми уязвимостями, используя реалистичные, случайно сгенерированные приманки и HTML-шаблоны, созданные ИИ.

55845764 дней назадПроверено Kitploit
Поделиться
РепозиторийСайт

Krawl

Современный настраиваемый сервер веб-ловушек, предназначенный для обнаружения и отслеживания вредоносной активности атакующих и веб-краулеров с помощью обманных веб-страниц, поддельных учётных данных и канареечных токенов.

Read the documentation

Config builder Rule builder Live demo

License Release
GitHub Container Registry Kubernetes Helm Chart

Содержание

  • Демо
  • Что такое Krawl?
  • Панель управления Krawl
  • Режимы развёртывания
  • Банлист Krawl
  • Быстрый старт
    • Docker Run
    • Docker Compose
    • Kubernetes
    • Uvicorn (Python)
  • Конфигурация
  • Блокировка вредоносных IP
  • Обнаружение атак
  • Репутация IP
  • Обман с помощью ИИ
  • Работа за обратным прокси или CDN
  • Метрики и мониторинг
  • Документация
  • Участие в разработке

Демо

Совет: обойдите пути из robots.txt для дополнительного удовольствия

URL Krawl: http://demo.krawlme.com

Посмотреть панель управления http://demo.krawlme.com/das_dashboard

Что такое Krawl?

Krawl — это облачно-ориентированный сервер обмана, предназначенный для обнаружения, задержки и анализа вредоносных атакующих, веб-краулеров и автоматизированных сканеров.

Он создаёт реалистичные поддельные веб-приложения, наполненные лёгкими целями, такими как панели администратора, конфигурационные файлы и открытые поддельные учётные данные, чтобы привлекать и выявлять подозрительную активность.
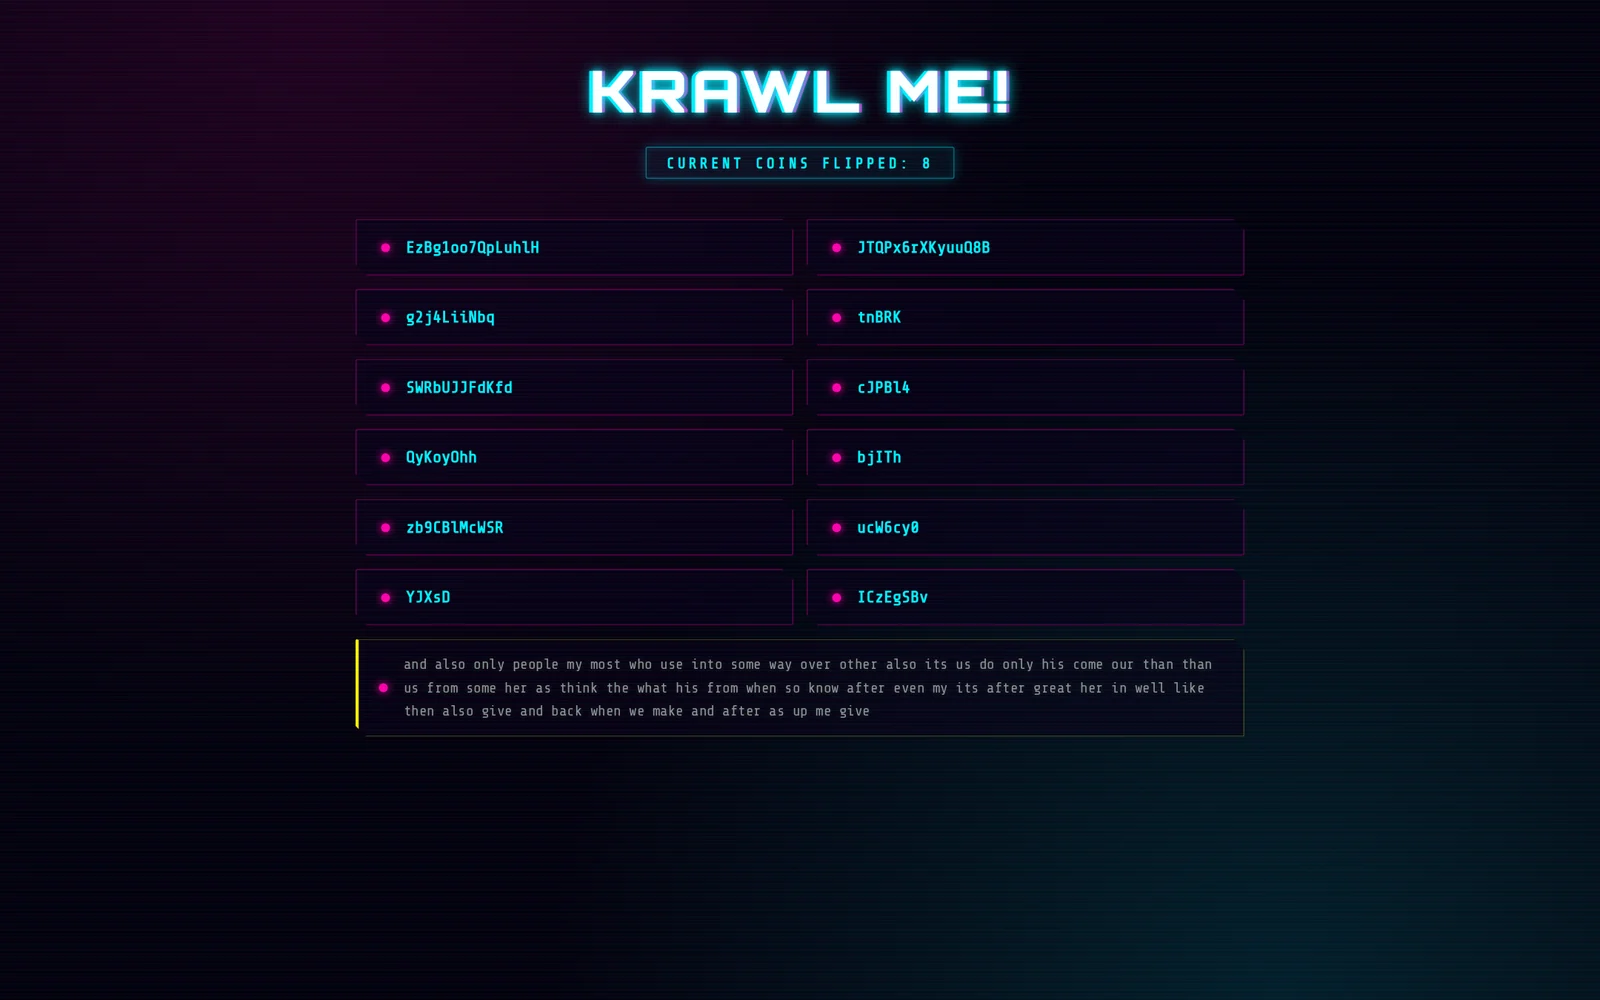
dashboard

Тратя впустую ресурсы атакующих, Krawl помогает чётко отличать вредоносное поведение от легитимных краулеров.

Его возможности:

  • Страницы обмана, сгенерированные ИИ: Позвольте атакующим помочь сгенерировать вашу фальшивую уязвимую поверхность атаки
  • Страницы-ловушки для пауков: Бесконечные случайные ссылки для растраты ресурсов краулеров на основе проекта spidertrap
  • Фальшивые страницы входа: WordPress, phpMyAdmin, панели администратора
  • Пути-приманки: Рекламируются в robots.txt для перехвата сканеров
  • Фальшивые учётные данные: Реалистично выглядящие имена пользователей, пароли, API-ключи
  • Интеграция Canary Token: Запуск внешних оповещений
  • Случайные заголовки сервера: Сбивают с толку атаки, основанные на заголовке и версии сервера
  • Панель мониторинга в реальном времени: Отслеживание подозрительной активности
  • Обнаружение атак YARA: более 3 100 встроенных правил для веб-атак, эксплойт-пейлоадов, более 2 500 CVE, IoT-ботнетов и проб на раскрытие, на которые отвечают соответствующими фальшивыми ответами
  • Настраиваемое фальшивое содержимое: каждая фальшивая страница и ответ на атаку — это файл, перечисленный в responses/manifest.yaml
  • Случайная инъекция ошибок: Имитация поведения реального сервера

Вы можете легко разместить Krawl рядом с другими вашими сервисами, чтобы защитить их от веб-краулеров и злоумышленников, используя обратный прокси. Подробнее см. в документации по обратному прокси.
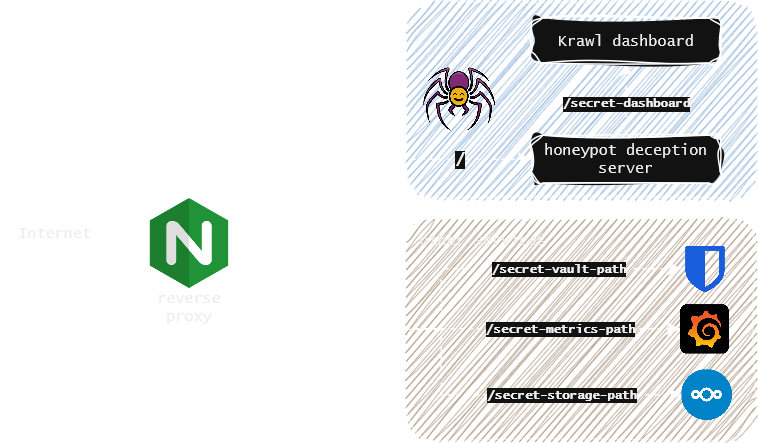
use case

Панель мониторинга Krawl

Krawl предоставляет полнофункциональную панель мониторинга, доступную по случайному секретному пути, генерируемому при запуске, или по пользовательскому пути, настроенному через KRAWL_DASHBOARD_SECRET_PATH. Это позволяет скрыть панель от атакующих, сканирующих вашу приманку.

Пять вкладок доступны любому, кто знает путь к панели:
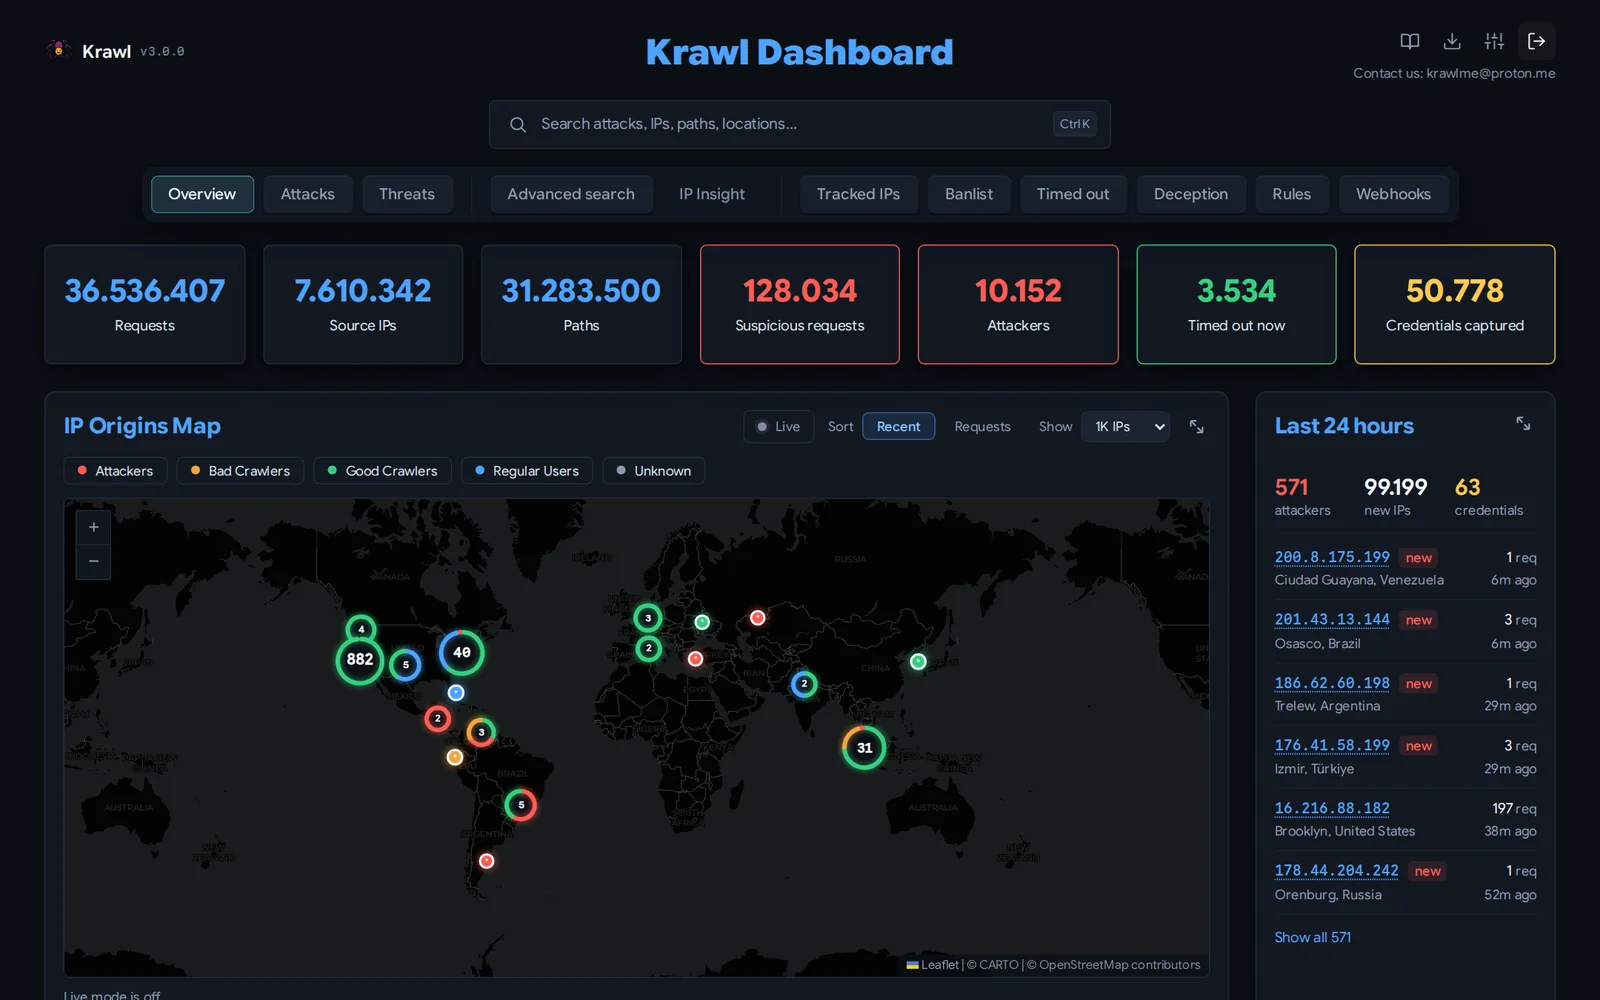
  • Обзор: общее представление об активности атак: интерактивная карта источников IP, недавние подозрительные запросы и топ IP, User-Agent и путей.

geoip

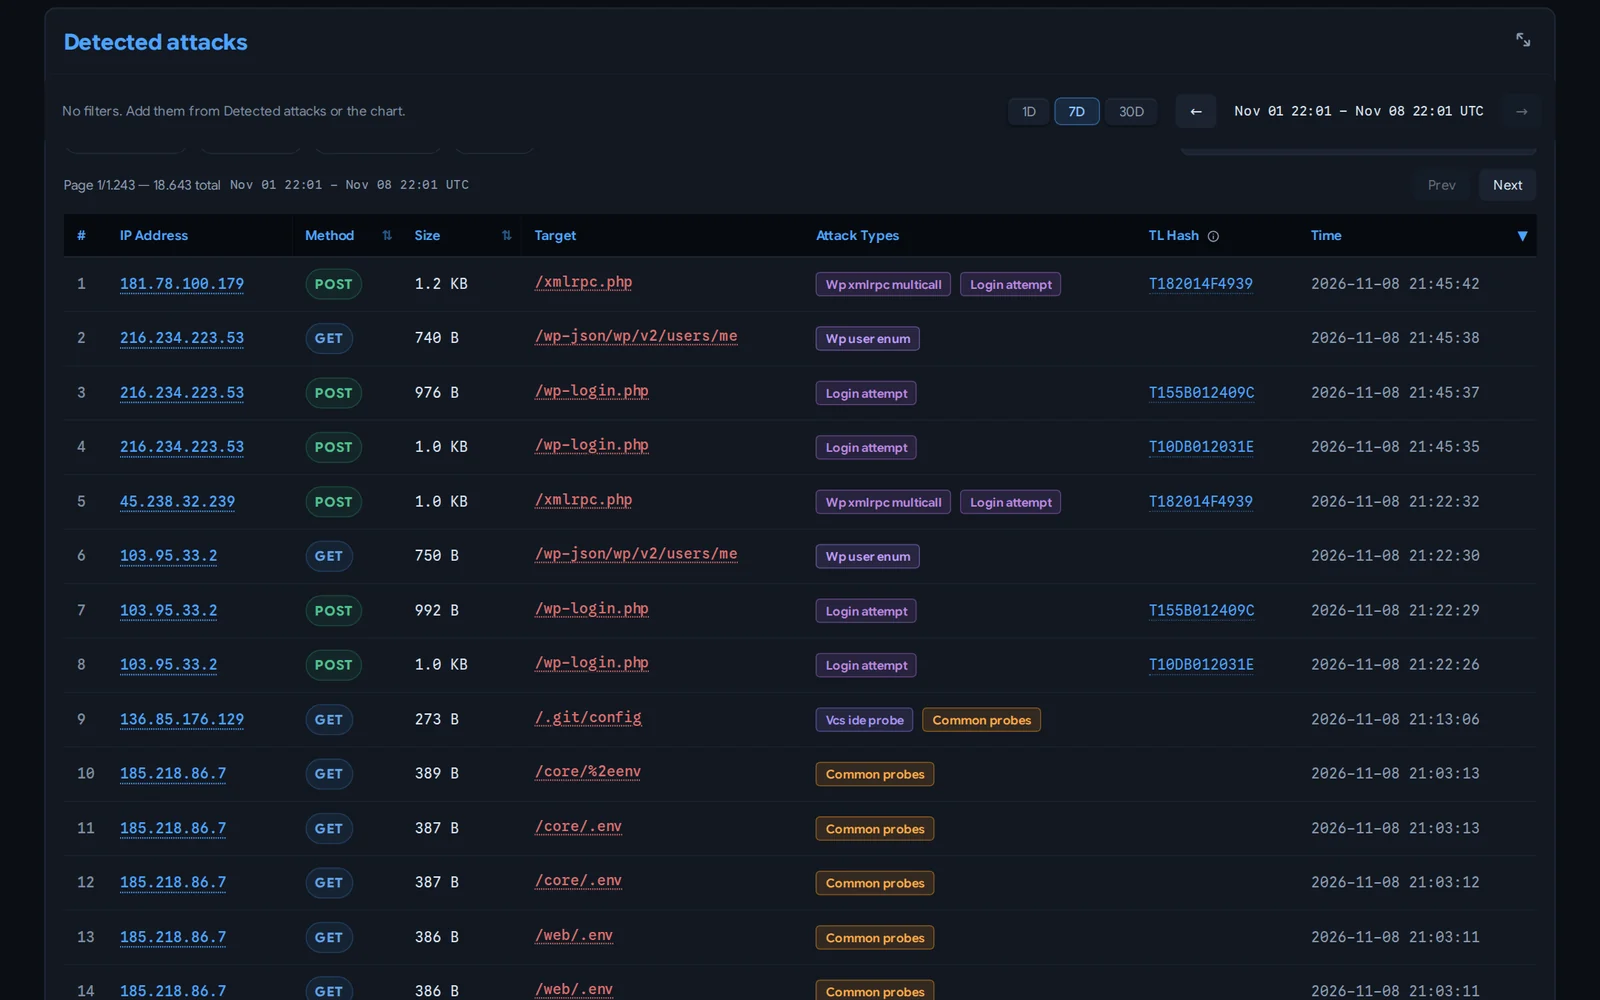
  • Атаки: подробная разбивка захваченных учётных данных, срабатываний приманок и обнаруженных типов атак (SQLi, XSS, обход путей и т. д.) с графиками и таблицами.

attack_types

  • Угрозы: пейлоады, сгруппированные в кампании по нечёткому хешу TLSH, так что веб-шелл и его изменённые варианты читаются как одна кампания, а не как несвязанные срабатывания, с индексом каждого захваченного файла.

  • Расширенный поиск: поиск сохранённых запросов по пути, хосту, IP, referer, user agent, методу, исходному тексту запроса и HTTP-заголовкам.

  • Анализ IP: углублённый криминалистический обзор выбранного IP: геолокация, информация об ISP/ASN, флаги репутации, шестиугольник поведения, ранжированные типы атак, количество хороших и плохих запросов, средняя серьёзность, история referer, захваченные файлы и учётные данные, временная шкала категорий и полная история доступа.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →