Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/beelzebub-labs/beelzebub
Оборонительные ИнструментыБезопасность контейнеровВиртуализация для безопасностиВеб-безопасностьСетевая безопасностьРазведка угрозОбнаружение ВторженийРеагирование на ИнцидентыБезопасность APIБезопасность ИИ
GitHubbeelzebub-labs/beelzebub

beelzebub

Безопасный low-code фреймворк времени выполнения для deception, использующий ИИ для виртуализации систем.

РепозиторийСайт
2.1k2068020 дней назадПроверено Kitploit
Поделиться

Beelzebub — фреймворк обмана с открытым исходным кодом

Beelzebub

Фреймворк обмана с открытым исходным кодом.

Развёртывайте реалистичные приманки. Наблюдайте за поведением атакующих. Превращайте взаимодействия в доказательства для безопасности.

Изучите платформу Beelzebub · Документация · Быстрый старт

CI Coverage License: GPL v3 Go Reference Mentioned in Awesome Go

Beelzebub даёт командам по безопасности настраиваемый способ изучать активность, направленную на приманки-сервисы. Определите окружение, с которым сталкивается атакующий, выберите, как оно реагирует, и зафиксируйте взаимодействие для расследования. Запускайте фреймворк независимо или подключайте его к платформе Beelzebub.

Зачем нужен Beelzebub

  • Развёртывайте приманки, подходящие для вашего окружения. Определяйте сервисы, маршруты и правила ответов в YAML. Используйте статические обработчики для предсказуемого поведения или ответы на основе LLM для адаптивных взаимодействий. Расширяйте среду выполнения с помощью доверенных плагинов Go, когда требуется нестандартное поведение.
  • Наблюдайте за тем, что происходит после контакта. Собирайте доказательства из взаимодействий с приманками, включая команды, детали HTTP-запросов и контекст сессии, в зависимости от протокола. Дайте аналитикам запись активности, направленной на сервис, для поддержки расследования.
  • Встраивайте доказательства в свой рабочий процесс. Просматривайте журналы локально, публикуйте структурированные события в RabbitMQ или включите отчётность в платформу Beelzebub. Включите метрики Prometheus с помощью core.prometheus.enabled: true для мониторинга активности среды выполнения; по умолчанию слушатель метрик отключён и не занимает порт.

Посмотрите в действии

Посмотрите, как приманка на основе LLM отвечает на ввод атакующего. Демонстрация показывает, как сгенерированные ответы могут поддерживать взаимодействие за пределами фиксированного набора обработчиков команд.
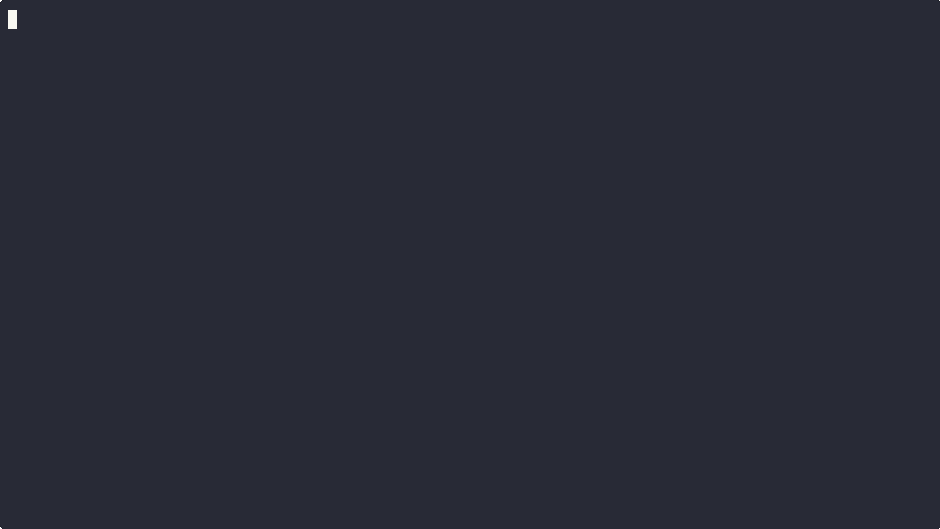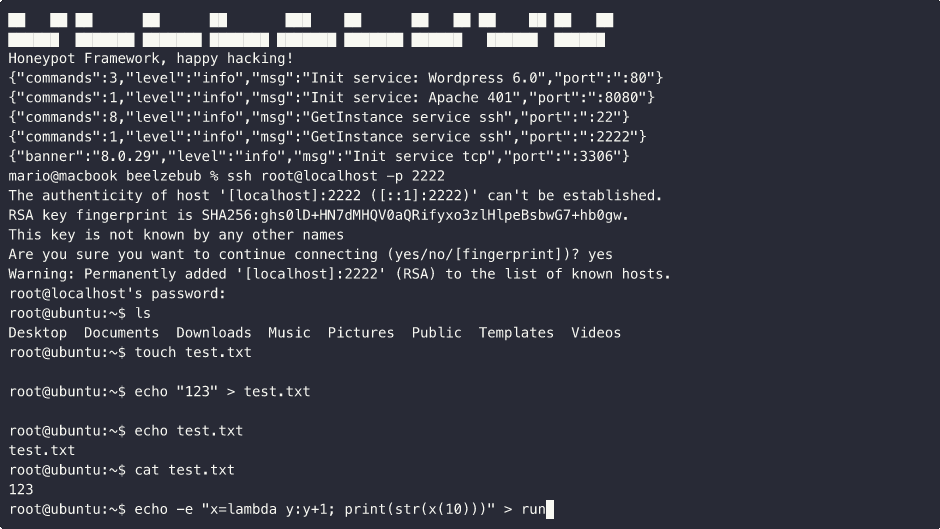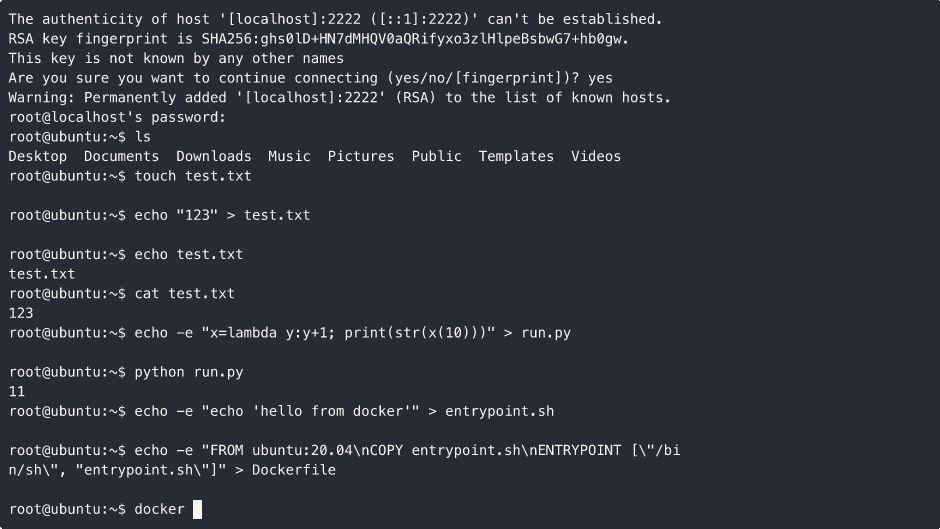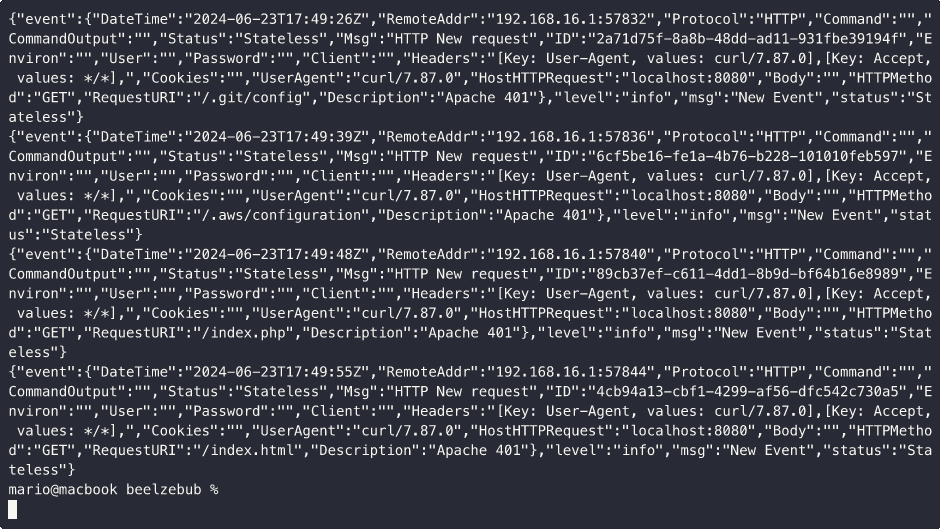
Демонстрация приманки Beelzebub на основе LLM, отвечающей на ввод атакующего

Как это работает

Взаимодействия достигают сервисов-приманок, получают ответы от среды выполнения Beelzebub и порождают события безопасности. Конфигурация YAML передаётся в среду выполнения через валидацию; плагины Go компилируются в среду выполнения для расширения сервисов и ответов. События направляются в журналы с опциональной отчётностью в RabbitMQ или платформу, а Prometheus отдельно предоставляет метрики.

Определите сервисы и правила в YAML, проверьте конфигурацию и запустите среду выполнения. Доверенные плагины Go компилируются в среду выполнения для расширения сервисов и ответов. Каждый сервис обрабатывает входящие взаимодействия и выдаёт доказательства через настроенный вывод событий. Ответы LLM требуют настроенного провайдера; статические обработчики могут работать без него.

Фреймворк поддерживает SSH, HTTP, TCP, TELNET и MCP. Приманки MCP предоставляют приманки-инструменты, которые делают подозрительные вызовы наблюдаемыми во время контролируемого тестирования агентов. Они могут предоставить доказательства попыток внедрения промптов; они не гарантируют обнаружение каждой попытки.

Варианты развёртывания включают локальный бинарный файл Go, Docker Compose и Kubernetes с Helm. См. руководство по архитектуре для описания поведения среды выполнения и границ расширения.

Изучите приманки

Начните с одной из 18 примеров конфигураций в configurations/services. Откройте YAML-файл, чтобы изучить его правила и адаптировать их к вашему окружению.

КатегорияПримеры приманок
Удалённый доступSSH · SSH (LLM) · TELNET · RDP · VNC
ВебWordPress (LLM fallback) · HTTP 401 · HTTP methods · Apache directory maze
Базы данных и кэшиMySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached
Сетевые сервисыSMB · LDAP
IoTMQTT
AI-агентыMCP bait tools

Примеры варьируются от баннеров и отдельных ответов до интерактивных обменов. Примеры с LLM требуют настроенного провайдера; WordPress использует его для своего catch-all маршрута. Проверьте сопоставление портов вашего развёртывания при включении дополнительных примеров.

Начало работы

Вам понадобятся Git, оболочка и Docker Engine с Compose v2. Используйте изолированный лабораторный хост с авторизацией для всех настроенных слушателей: установщик запускает набор примеров сервисов, включая привилегированные порты. В Linux он может включить host networking; Docker не обеспечивает сетевую изоляцию в этом режиме.

Используйте синтетические учётные данные и ознакомьтесь с руководством по безопасности в production, прежде чем открывать сервисы в интернет.

git clone https://github.com/beelzebub-labs/beelzebub.git
cd beelzebub
./install.sh --docker

Отчётность платформы необязательна. Оставьте токен платформы пустым при запросе, чтобы запустить автономно. Среда выполнения проверяет свою конфигурацию перед запуском слушателей.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →