
ntlmscout
 boydhacks/ntlmscout
Инструмент для неаутентифицированной разведки NTLM-эндпоинтов, который декодирует Type-2 challenge-сообщения по протоколам HTTP, SMB, MSSQL, SMTP,…
reconnaissancenetwork-mappingpassword-attacks+8
56
boydhacks/ntlmscoutИнструмент для неаутентифицированной разведки NTLM-эндпоинтов, который декодирует Type-2 challenge-сообщения по протоколам HTTP, SMB, MSSQL, SMTP,…
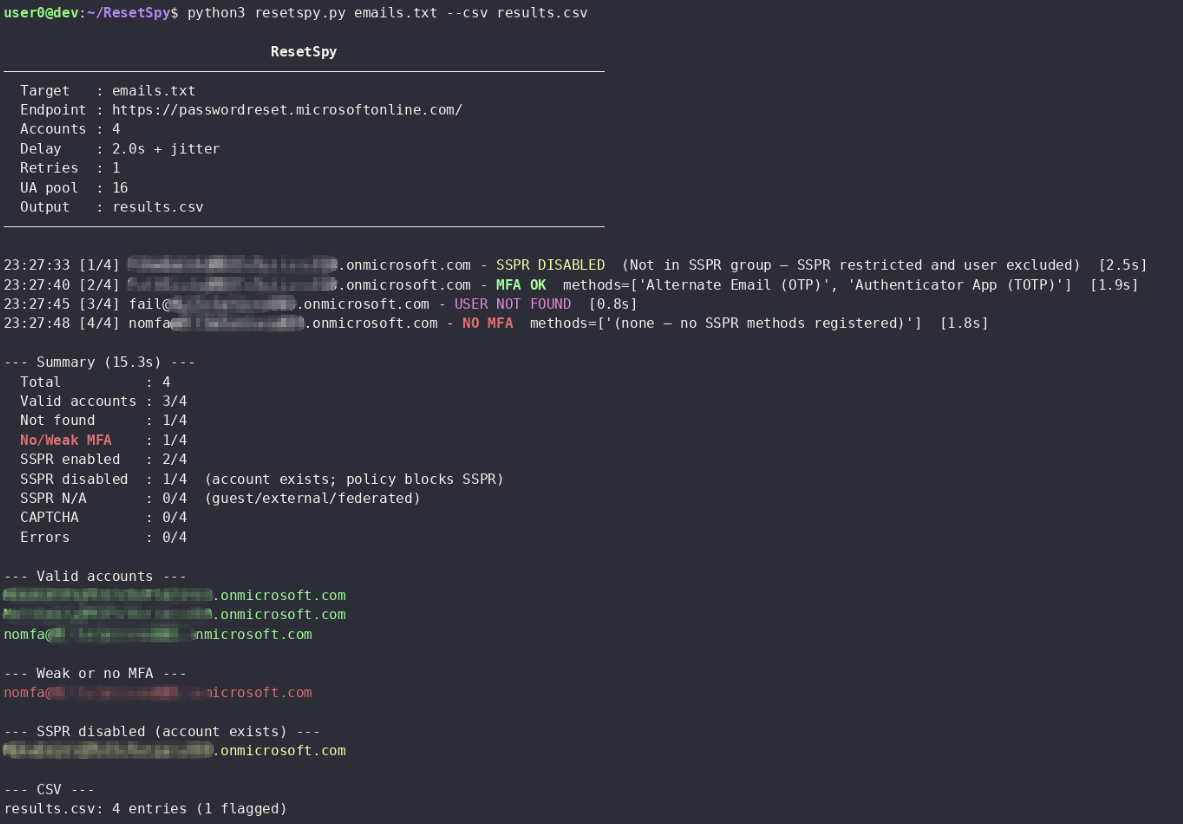 mlcsec/resetspy
Перечисление учётных записей пользователей и зарегистрированных методов аутентификации через портал самостоятельного сброса пароля Microsoft (SSPR)
 runzeroinc/sshamble
Исследовательский инструмент, который сканирует SSH-сервисы на предмет обхода аутентификации, временных утечек, слабых ключей и утечек после…
 dirkjanm/askwam
Запросить у Web Account Manager (WAM) токены Entra ID
 talha1112/fyp
Настольный инструмент оценки уязвимостей для команд безопасности — сканирует веб-приложения и сети, обнаруживает CVE, сопоставляет эксплойты,…
 icemoonhsv/tats
Анализируйте и отслеживайте токены OAuth 2.0, OIDC и Microsoft Entra ID из перехватов Burp, mitmproxy или Chrome DevTools. Визуализируйте жизненные…
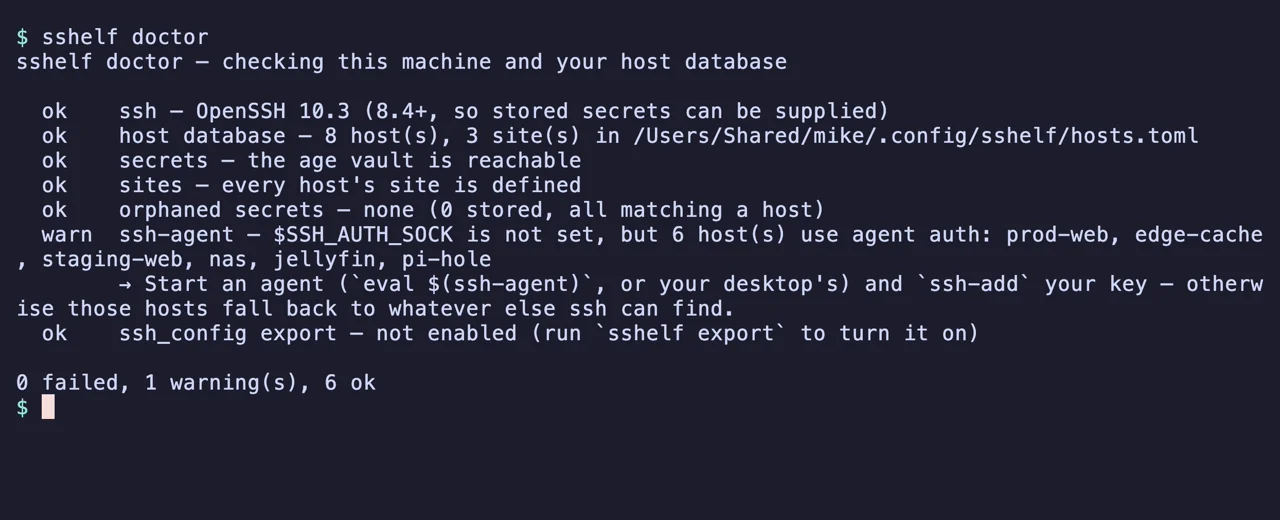 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 dev-sec/chef-os-hardening
Этот chef-поваренный рецепт (cookbook) предоставляет множество конфигураций, связанных с безопасностью, обеспечивая всестороннюю базовую защиту.
 dev-sec/puppet-os-hardening
Этот puppet-модуль предоставляет множество конфигураций, связанных с безопасностью, обеспечивая всестороннюю базовую защиту.
 gmh5225/csrfbrute
Инструмент для брутфорса логинов с защитой CSRF, специально разработанный для действий red team, с динамическим обновлением CSRF-токенов,…
 dev-sec/chef-ssh-hardening
Этот chef cookbook предоставляет безопасные конфигурации ssh-client и ssh-server.
 dev-sec/puppet-ssh-hardening
Этот модуль Puppet обеспечивает безопасные конфигурации ssh-client и ssh-server.
 makarov05bm/wsgoat
Уязвимое приложение, которое научит вас взламывать WebSockets
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos RC4 deprecation: обнаружение, устранение и рекомендации (CVE-2026-20833)
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) с аутентификацией Keycloak OAuth2 с использованием Strimzi — обход ограничения списка разрешённых URL-адресов…
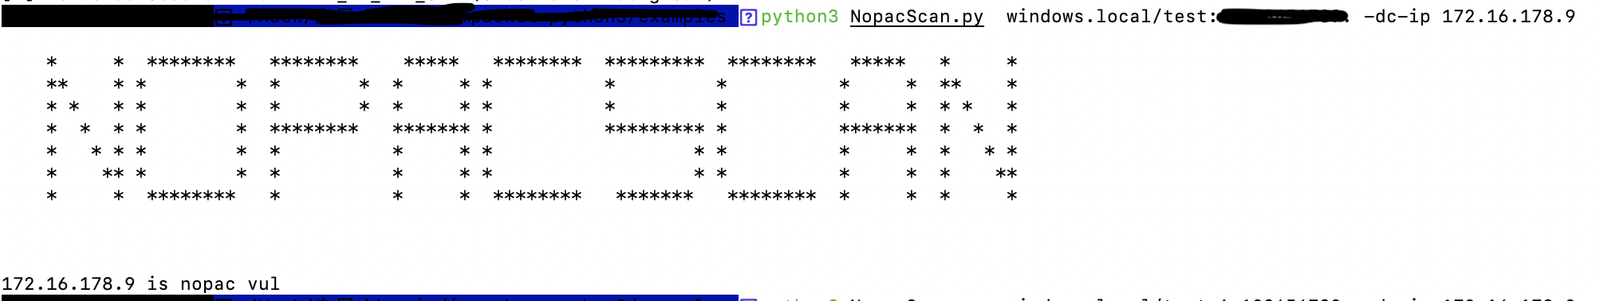 knightswd/nopacscan
Сканирует контроллеры домена Active Directory на наличие CVE-2021-42287 и CVE-2021-42278, запрашивая DNS для всех контроллеров домена и анализируя…
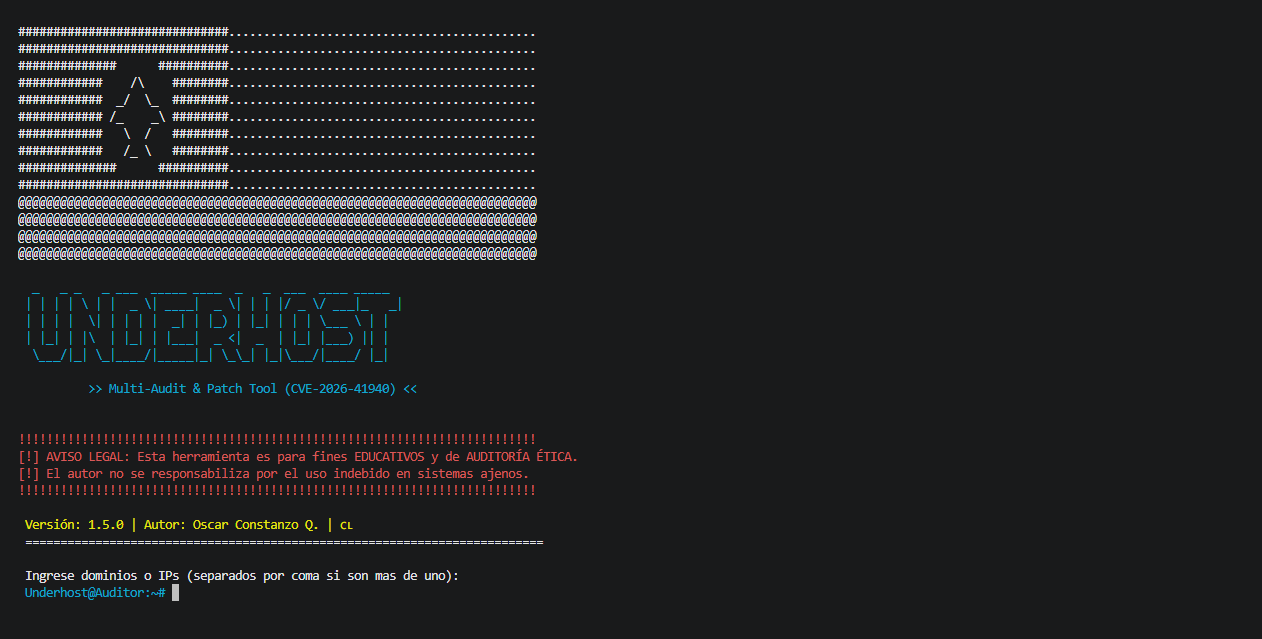 underh0st/cpanel-audit-remediation-tool
Инструмент аудита и реагирования на инциденты для уязвимости CVE-2026-41940
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database