
 max-rh/sshelf
Быстрый терминальный интерфейс для ваших SSH-хостов: нечёткий поиск и подключение в два нажатия клавиш, двухпанельная передача файлов по SFTP и фоновое перенаправление портов. Ведёт собственную базу хостов и генерирует команду ssh — никогда не изменяет ~/.ssh/config.

Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
Нечёткий поиск по вашим SSH-хостам и подключение в два нажатия клавиш.
sshelf хранит собственный список хостов, формирует команду ssh за вас, а затем уходит с
дороги. Он передаёт терминал настоящему OpenSSH и никогда не трогает ~/.ssh/config.



macOS и Linux, x86_64 и arm64. Готовые пакеты не требуют инструментария Rust. Во время работы sshelf требует OpenSSH 8.4+, откуда и берётся автоподстановка пароля.
Homebrew (macOS или Linux):
brew install max-rh/tap/sshelf
Установщик через shell (готовый бинарник, выбирает вашу платформу):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: возьмите .deb из
последнего релиза, затем
sudo apt install ./sshelf_*_amd64.deb (или *_arm64.deb).
Fedora / RHEL / Rocky / openSUSE: возьмите .rpm (статическая сборка, работает в любом
дистрибутиве с RPM) из последнего релиза, затем
sudo dnf install ./sshelf-*.x86_64.rpm (или .aarch64.rpm).
Gentoo: оверлей, поддерживаемый сообществом (неофициальный, спасибо @masterwolf-git). Выполните
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf.
Cargo (из crates.io; требуется Rust 1.88+):
cargo install sshelf.
Автодополнение в оболочке поставляется с каждым пакетом. После установки откройте новую оболочку. В Linux
секреты используют чисто Rust-бэкенд Secret Service (без зависимостей сборки от libdbus/OpenSSL).
Полные сведения и настройка автодополнения: Руководство по установке.
У меня работает пара десятков машин (домашняя лаборатория, несколько VPS, несколько машин за бастионом), и
я постоянно набирал ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host по памяти или искал его в
истории оболочки. Каждый SSH-менеджер, который я пробовал, хотел либо владеть ~/.ssh/config, либо
завести мне аккаунт и синхронизировать мои хосты через чей-то сервер. Мне не нужно было ни то, ни другое. Я хотел
лаунчер, который ведёт собственный список, собирает команду и не мешает. И место,
где можно хранить пароли для тех немногих хостов, которые не могут использовать ключи, никогда не записывая их
в файл. Так я это и сделал.
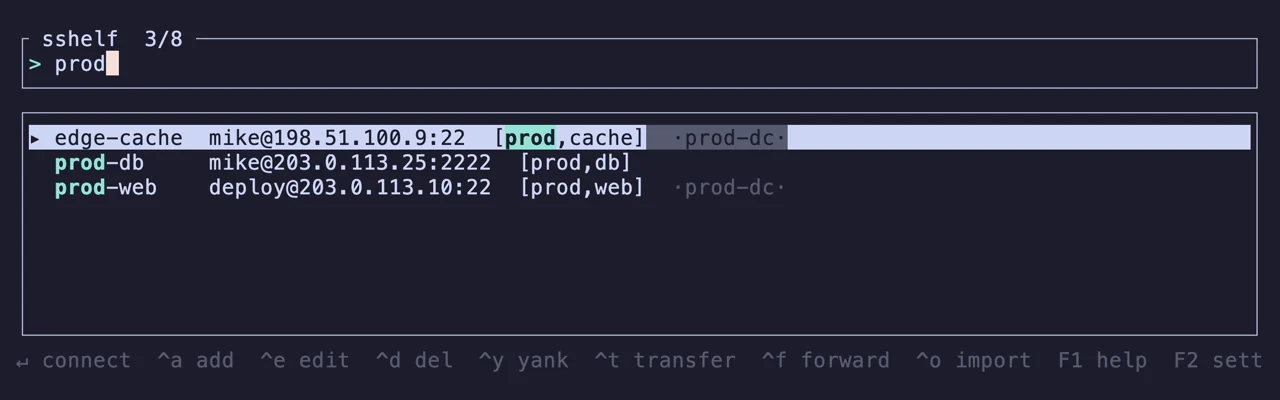
Начните вводить текст для фильтрации. Enter подключается. Ваши самые используемые хосты сами всплывают наверх
(frecency: количество использований, убывающее по давности), а tag:prod / site:homelab сужают список
ещё сильнее. Ctrl-y копирует собранную команду вместо её запуска. Из оболочки
sshelf prod-web подключается по имени, а sshelf - переподключается к последнему хосту — оба без
открытия TUI.
sshelf pick открывает тот же список в строках под вашим приглашением, как это делает Ctrl-r, выводит
выбранное имя и ни к чему не подключается. Ваше приглашение остаётся там, где вы его оставили. Плагины
zsh и bash в contrib/ привязывают его к Alt-s: на пустой строке вы получаете готовую к запуску sshelf web-01,
в середине строки вы получаете имя там, где находится курсор, а отмеченные строки дают вам все
имена для цикла.
Интеграция с оболочкой.
Хосты с общим паролем входа могут использовать один сохранённый секрет: задайте ему имя один раз, укажите на него хостам,
и его смена — это одна запись вместо одной на каждый хост. Ctrl-s отмечает хосты в списке, а
Ctrl-k применяет пароль ко всем ним или привязывает их к общему учётному данным. Пароль
по-прежнему хранится в вашем keyring или хранилище, а hosts.toml содержит только имя.
Пароли, ключи и 2FA.
exec() в ваш sshsshelf собирает argv из записи хоста, сворачивает собственный интерфейс и затем заменяет себя
на OpenSSH. Между вами и сессией нет обёртки: настоящий TTY, ваш ssh, ваши флаги без конфига. Когда
сессия завершается, вы возвращаетесь в свою оболочку, а не в меню. Команда, которую он запускает, — ровно та,
которую показывает вам Ctrl-y.
Как строится команда.
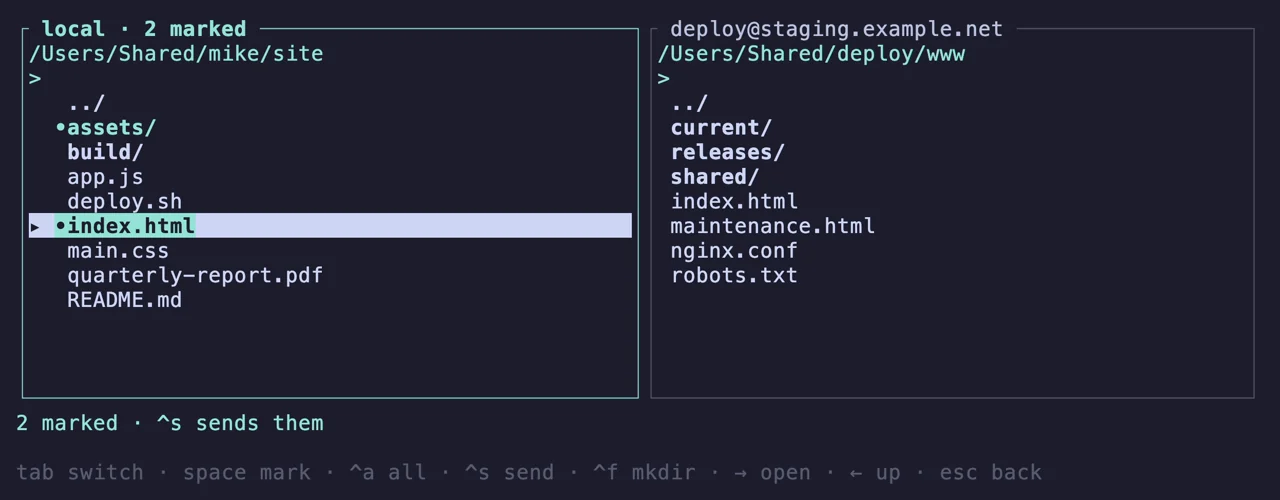
Ctrl-t открывает ваши файлы слева, а файлы хоста справа, через одно аутентифицированное
соединение. Space отмечает, Ctrl-a отмечает всё, что показывает фильтр, Ctrl-s отправляет
весь набор в любую сторону, F7 создаёт каталог. Имя, которое уже есть в месте назначения, пропускается,
никогда не перезаписывается.
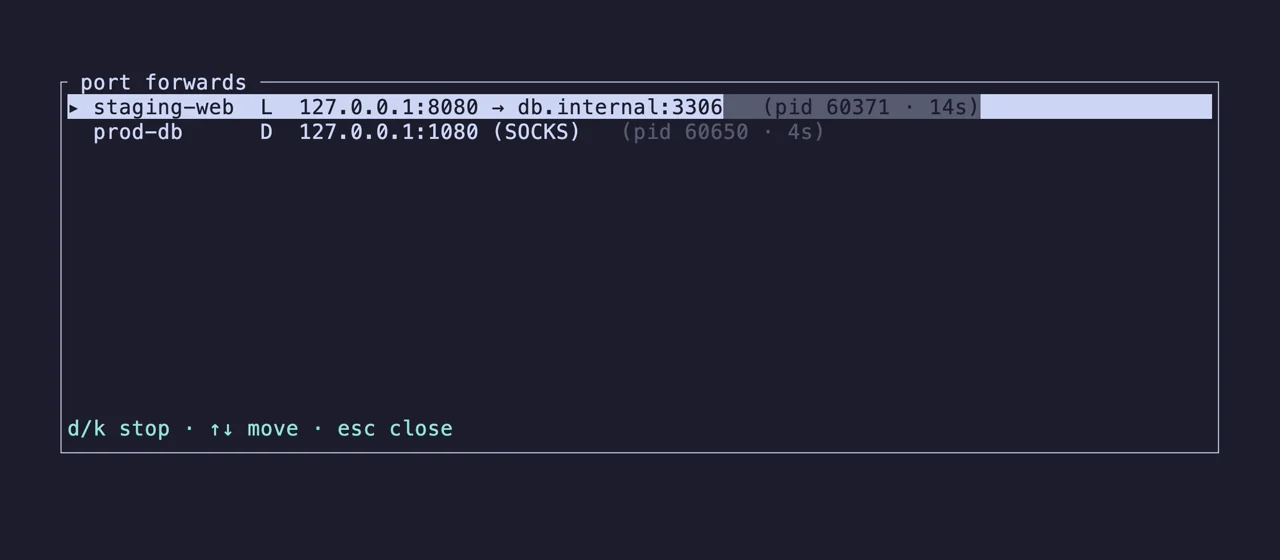
Ctrl-f открывает локальный, удалённый или SOCKS-туннель, который продолжает работать после выхода из sshelf
и после закрытия терминала. F4 перечисляет все такие туннели на всех хостах и останавливает
выбранный. Они отслеживаются по pid и сверяются с процессами, которые действительно
работают, поэтому ничего не остаётся в списке после завершения. Без демона, без супервизора.
Задайте tmux = "window" или "pane", и Enter откроет хост в новом окне tmux (с именем
хоста) или в новой панели вместо замены sshelf. Завершите сессию — и средство выбора всё ещё
на месте, всё ещё работает.
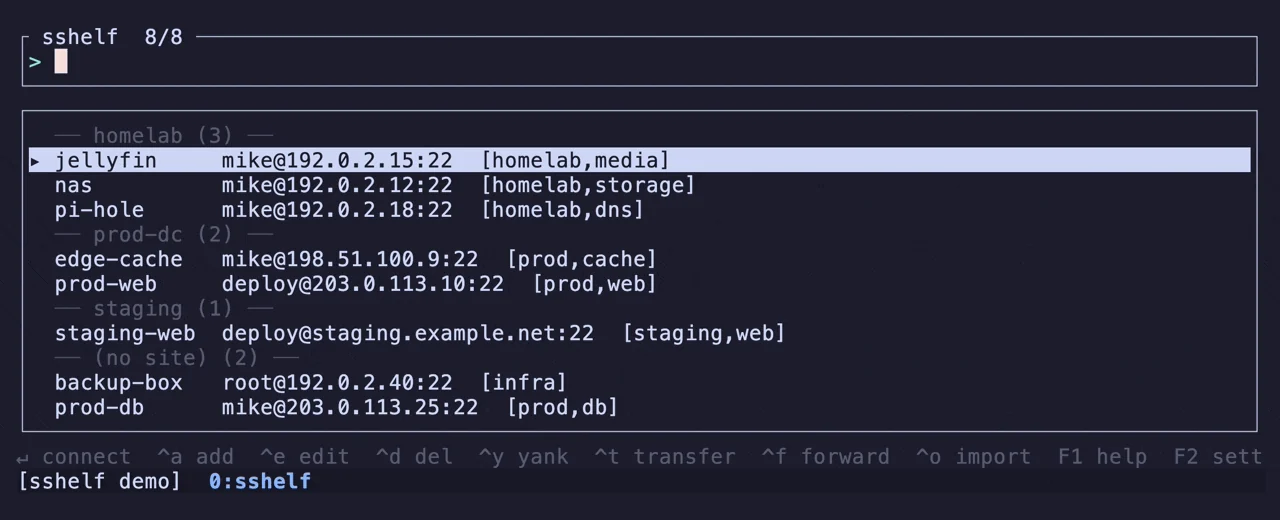
F3 управляет сайтами: сайт объединяет хосты и может нести общий бастион, пользователя, порт и ключ,
которые его участники наследуют при подключении, заполняя только те поля, которые хост оставил незаданными. Теги —
это свободные метки, по которым вы фильтруете. И то, и другое отображается в списке, а унаследованный бастион
отображается в команде, которую строит sshelf.
