
mc-log4j-patcher
 oopsiewoopsie/mc-log4j-patcher
CVE-2021-44228 माइनक्राफ्ट सर्वर के लिए सर्वर-साइड फिक्स
vulnerability-analysissupply-chain-security
oopsiewoopsie/mc-log4j-patcherCVE-2021-44228 माइनक्राफ्ट सर्वर के लिए सर्वर-साइड फिक्स
 joefreedy/log4j-windows-scanner
Apache Log4j लाइब्रेरी में CVE-2021-44228 कमजोरी | Windows मशीनों पर Log4j कमजोरी स्कैनर
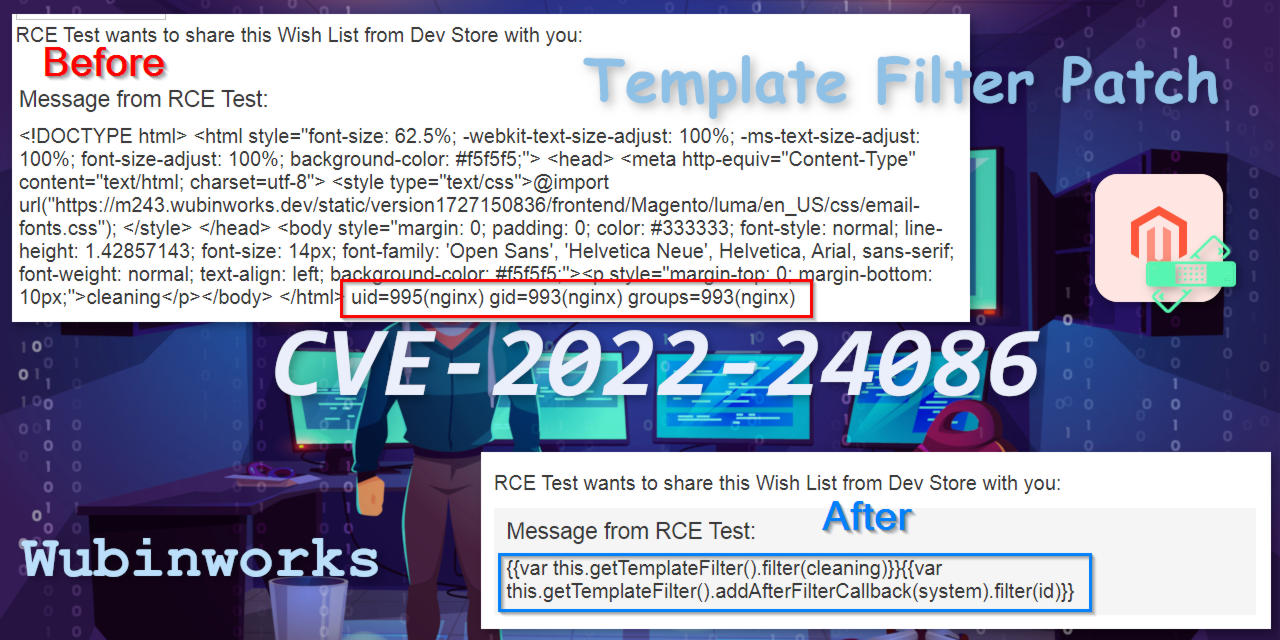 wubinworks/magento2-template-filter-patch
Magento 2 पैच CVE-2022-24086, CVE-2022-24087 के लिए। गहन टेम्पलेट वेरिएबल एस्केपिंग करके RCE भेद्यता और संबंधित बगों को ठीक करें। यदि आप Magento को…
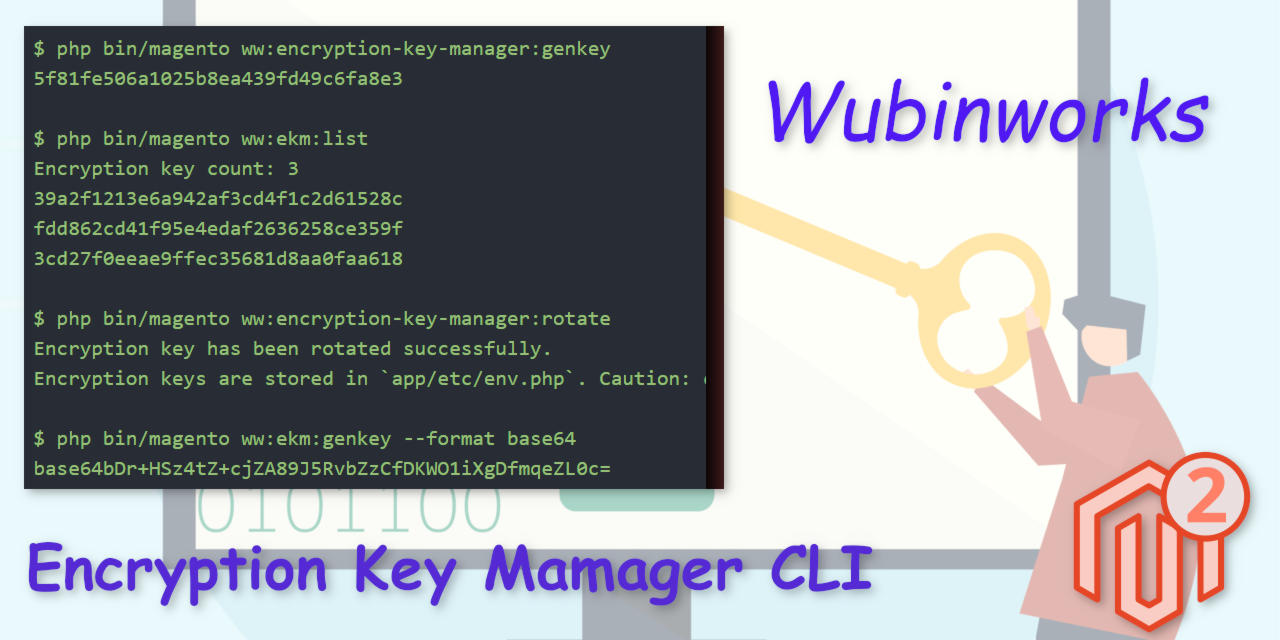 wubinworks/magento2-encryption-key-manager-cli
Magento 2 एन्क्रिप्शन कुंजी रोटेशन और प्रबंधन के लिए एक उपयोगिता। CVE-2024-34102 (उर्फ Cosmic Sting) के पीड़ित इसे एक आफ्टरकेयर के रूप में उपयोग कर…
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible भूमिका जो वास्तविक CrushFTP CVE-2025-31161 शोषण परिदृश्य का अनुकरण करती है, जिसमें घूमने वाली संवेदनशील डेटा फ़ाइलें और पेंटेस्टिंग अभ्यास के…
 tpdlshdmlrkfmcla/log4shell
CVE-2021-44228
 rufflabs/ludus_crushftp_cve-2025-31161
एक असुरक्षित CrushFTP 10.8.0 इंस्टेंस को Windows पर तैनात करने वाला Ansible भूमिका, CVE-2025-31161 प्रमाणीकरण बाईपास के अधिकृत पेनिट्रेशन परीक्षण के…
 rv4l3r3/log4v-vuln-check
इस स्क्रिप्ट का उपयोग यह त्वरित जाँच करने के लिए किया जाता है कि क्या आपका सर्वर संभवतः CVE-2021-44228 (log4j भेद्यता) से प्रभावित है।
 ossie-git/log4shell_sentinel
एक स्मार्ट Log4Shell/Log4j/CVE-2021-44228 स्कैनर
 r00thunter/log4shell-scanner
Log4Shell भेद्यता CVE-2021-44228 का पता लगाने के लिए Python स्क्रिप्ट
 arpitgupta369/log4shell-scanner
हल्का स्कैनर जो फ़ाइलसिस्टम ट्री में कमज़ोर Log4j संस्करणों और Log4Shell (CVE-2021-44228) संकेतकों का पता लगाता है।
 lhotari/log4shell-mitigation-tester
लॉग4शेल (CVE-2021-44228) शमन दृष्टिकोणों का परीक्षण और सत्यापन एक नमूना कमजोर Log4j ऐप के साथ करें, जिसमें JNDI शोषण, पर्यावरण चर वर्कअराउंड, और…
 tuyenee/log4shell
Log4J CVE-2021-44228 के साथ प्रयोग करने के लिए एक प्रयोगशाला
 thomaspatzke/log4pot
Log4Shell भेद्यता (CVE-2021-44228) के लिए एक हनीपॉट।
 winnpixie/log4noshell
A Java Agent that disables Apache Log4J's JNDI Lookup to mitigate CVE-2021-44228 ("Log4Shell").
 shivakumarjayaraman/log4jvulnerability-cve-2021-44228
कोड देखकर log4j भेद्यता को समझने का एक प्रयास
 meterianhq/log4j-vuln-coverage-check
Log4J भेद्यता CVE-2021-44228 (और संबंधित) के कवरेज की जाँच करने के लिए एक सरल प्रोजेक्ट
 malwaretech/log4jtools
Log4j CVE-2021-44228 की जांच के लिए उपकरण