
expel-intel
 expel-io/expel-intel
यह Expel Intel टीम का घर है। यहां, हम IOC और अन्य जानकारी साझा करेंगे जो या तो अन्य माध्यमों में फिट होने के लिए उपयुक्त नहीं है या git रिपॉजिटरी में…
ioc-managementosintthreat-feeds-aggregators+2
6
expel-io/expel-intelयह Expel Intel टीम का घर है। यहां, हम IOC और अन्य जानकारी साझा करेंगे जो या तो अन्य माध्यमों में फिट होने के लिए उपयुक्त नहीं है या git रिपॉजिटरी में…
 hackinghippo/log4shell_ioc_ips
log4j / log4shell IoCs को कई स्रोतों से एक बड़ी फ़ाइल में एकत्र किया गया (IPs) और जल्द ही और आ रहे हैं (CVE-2021-44228)
 sumidcyber/zeroscout
🦅 ZeroScout: स्वायत्त स्थानीय और क्लाउड खतरा शिकारी। लाइव युद्ध कक्ष में हमलों की कल्पना करें, आनुवंशिक विश्लेषण के माध्यम से APT समूहों की पहचान…
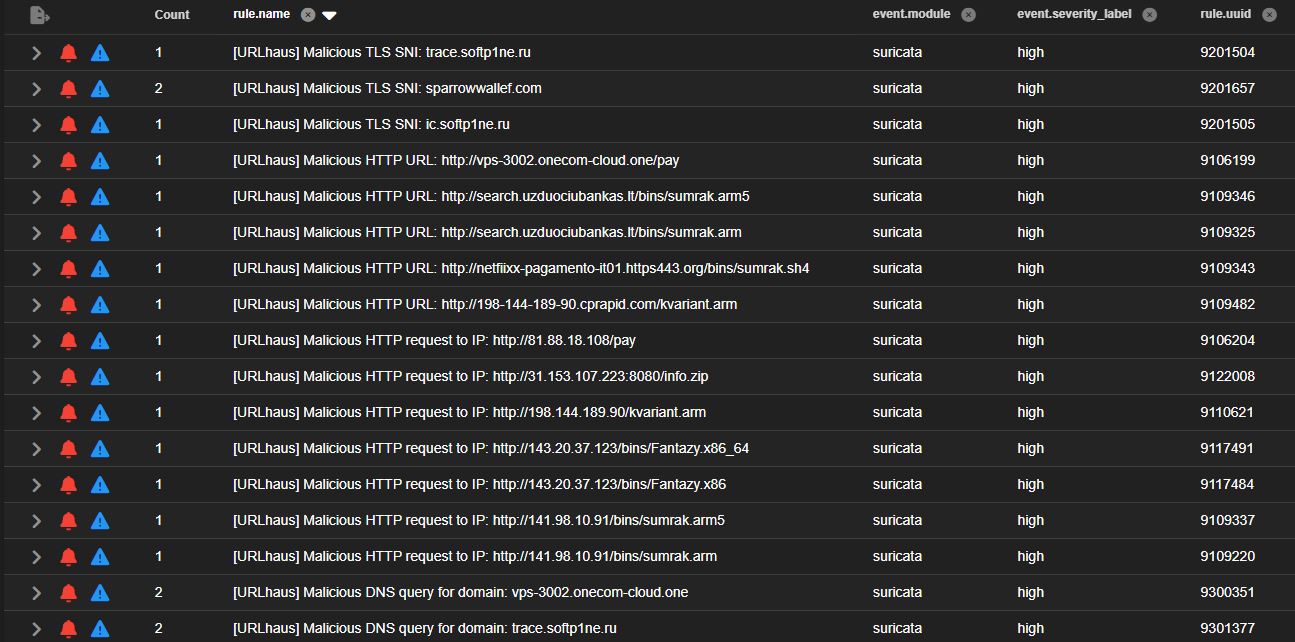 malvuln/sigint-hombre
रियल-टाइम थ्रेट फीड से गतिशील रूप से उत्पन्न Suricata नियम
 watchguard-threat-lab/log4shell-iocs
CVE-2021-44228 जिसे Log4Shell के नाम से भी जाना जाता है, के लिए IOCs का एक संग्रह
 m4nbat/100_days_of_kql_2026
मेरे 100 days of KQL प्रयास के भाग के रूप में KQL क्वेरी रखने के लिए एक रिपॉजिटरी।
 cspf-founder/darwis-taxii
Rust में लिखा एक उच्च-प्रदर्शन TAXII (Trusted Automated eXchange of Indicator Information) सर्वर।
 blevene/bandjacks
साइबर खतरा रक्षा विश्व मॉडलिंग
 stanfrbd/cyberbro
एक सरल एप्लिकेशन जो आपके IoCs को कचरे इनपुट से निकालता है और कई CTI सेवाओं का उपयोग करके उनकी प्रतिष्ठा की जांच करता है।
 essexrich/threatactors-ttps
Repository created to share information about tactics, techniques and procedures used by threat actors. Initially with ransomware groups and evolving…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 adham504/sentinelthread-forensics
तेज़ गति वाला विंडोज फोरेंसिक ट्राइएज प्लेटफ़ॉर्म जो Hayabusa इंजन को संचालित करता है ताकि कच्चे EVTX लॉग को प्राथमिकता वाली खतरा समयरेखाओं में Sigma…
 certtools/intelmq
IntelMQ आईटी सुरक्षा टीमों के लिए एक समाधान है, जो मैसेज क्यूइंग प्रोटोकॉल का उपयोग करके सुरक्षा फ़ीड को एकत्र और संसाधित करता है।
 kaal22/darkgrid
3D खतरा खुफिया डैशबोर्ड जो AbuseIPDB और OpenPhish जैसे OSINT स्रोतों से दुर्भावनापूर्ण बुनियादी ढांचे का दृश्य प्रस्तुत करता है, इसमें लाइव खतरा…
 cross-samuel1/soc-analyst-hub
मुफ़्त, ऑफ़लाइन SOC विश्लेषक हब Tier 1 के लिए — IR चेकलिस्ट, अलर्ट ट्राइएज प्लेबुक, थ्रेट हंटिंग क्वेरी और विश्लेषक ऑनबोर्डिंग। एकल HTML फ़ाइल, कोई…
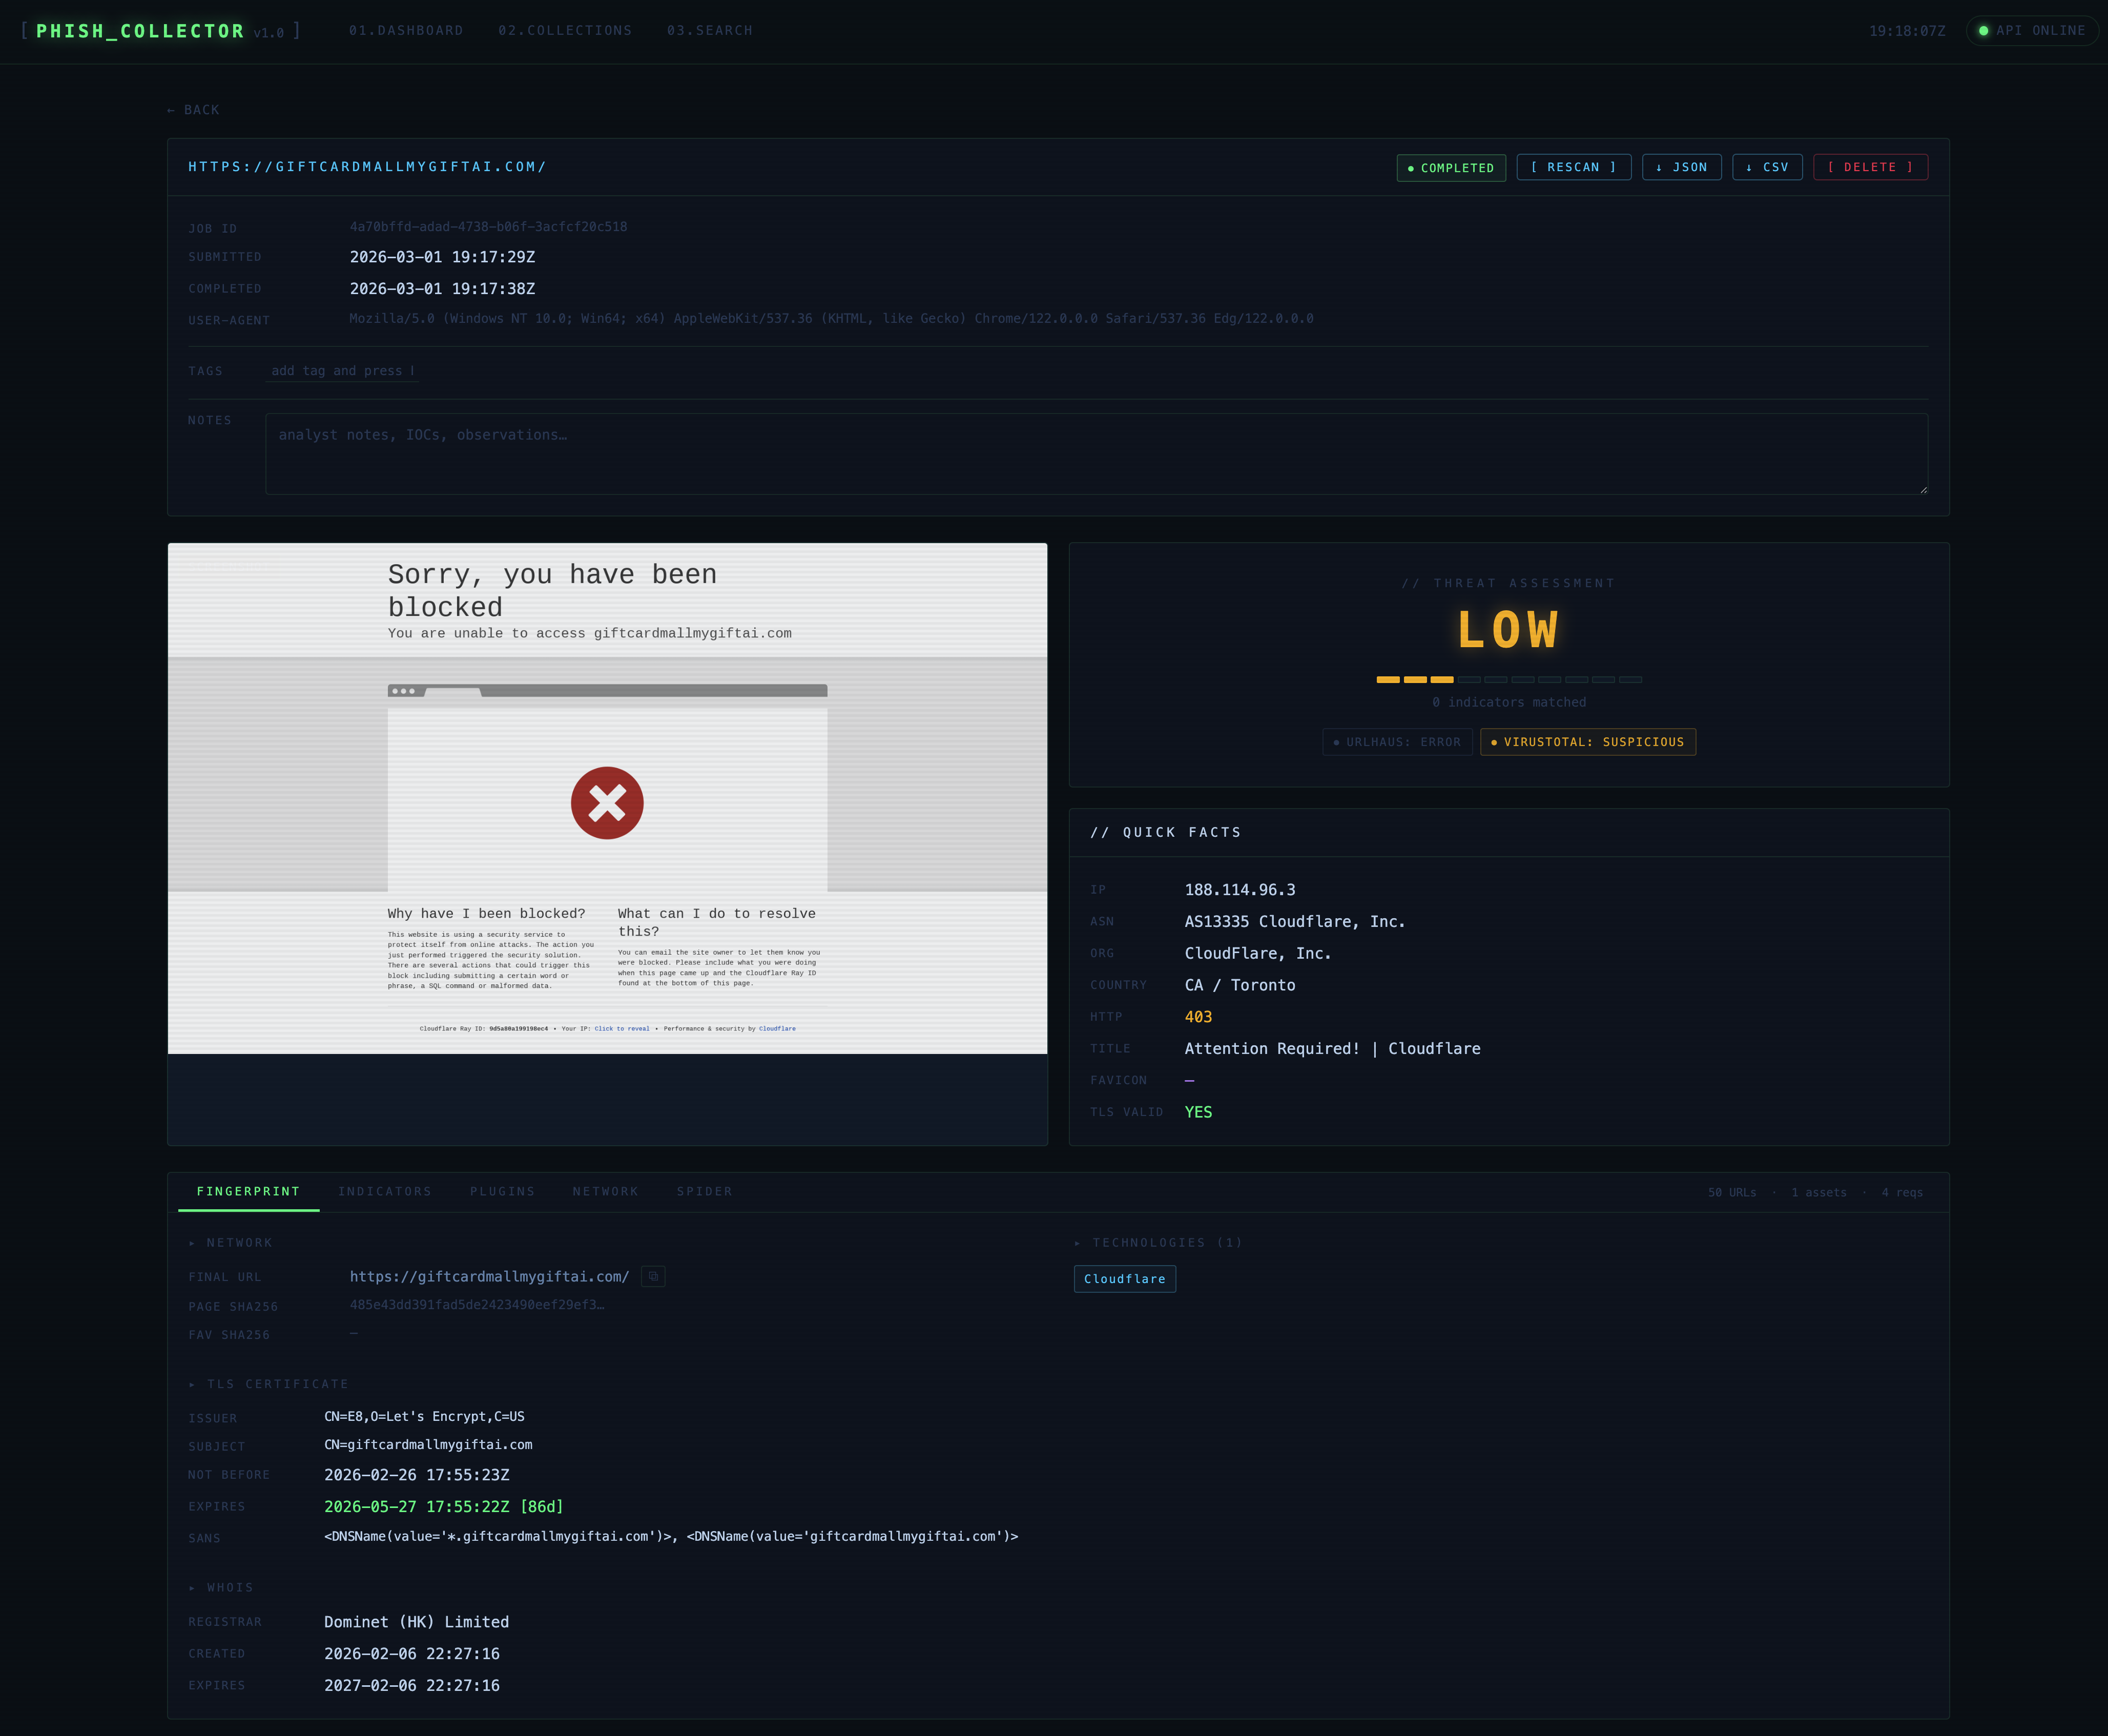 olizimmermann/phishcollector
PhishCollector एक शोध ढांचा है जो फ़िशिंग साइटों को एकत्र करने, विश्लेषण करने और ट्रैक करने के लिए है।
 opencti-platform/opencti
खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म
 fastfire/deepdarkcti
डीप और डार्क वेब से साइबर खतरा खुफिया स्रोतों का संग्रह