grype
 anchore/grype
कंटेनर इमेज और फाइलसिस्टम के लिए एक भेद्यता स्कैनर
static-analysisvulnerability-scannerscontainer-security+4
anchore/grypeकंटेनर इमेज और फाइलसिस्टम के लिए एक भेद्यता स्कैनर
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require के माध्यम से Mage-OS स्टोर्स के लिए Adobe के आधिकारिक APSB26-146 (CVE-2026-75650) फिक्स की डिलीवरी, cweagans/composer-patches के…
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] कमजोर log4j इंस्टेंस के लिए सरल स्थानीय स्कैनर
 rauc/rauc-1.5-integration
CVE-2020-25860 फिक्स के लिए एकीकरण उदाहरण
 przemoc/xz-backdoor-links
apocalypxze: xz बैकडोर (2024) उर्फ CVE-2024-3094 संबंधित लिंक
 mss/log4shell-hotfix-side-effect
लॉग4शेल/CVE-2021-44228 हॉटफिक्स द्वारा कोई अप्रत्याशित अपवाद उत्पन्न होने की जांच के लिए परीक्षण मामला
 maweil/bidi_char_detector
आपकी फ़ाइलों में Unicode BIDI वर्णों की उपस्थिति की जाँच करता है, जिनका उपयोग सप्लाई चेन हमलों के लिए दुरुपयोग किया जा सकता है। CVE-2021-42574 देखें।
 leetxyz/cve-2021-44228-advisories
log4j से संबंधित कंपनी एडवाइजरी की सूची
 jacobtread/l4j-vuln-patch
यह उपकरण सभी Minecraft संस्करणों में मौजूद CVE-2021-44228 Log4J भेद्यता को पैच करता है। ध्यान दें: Minecraft के संस्करणों को डाउनलोड या अपडेट करने के…
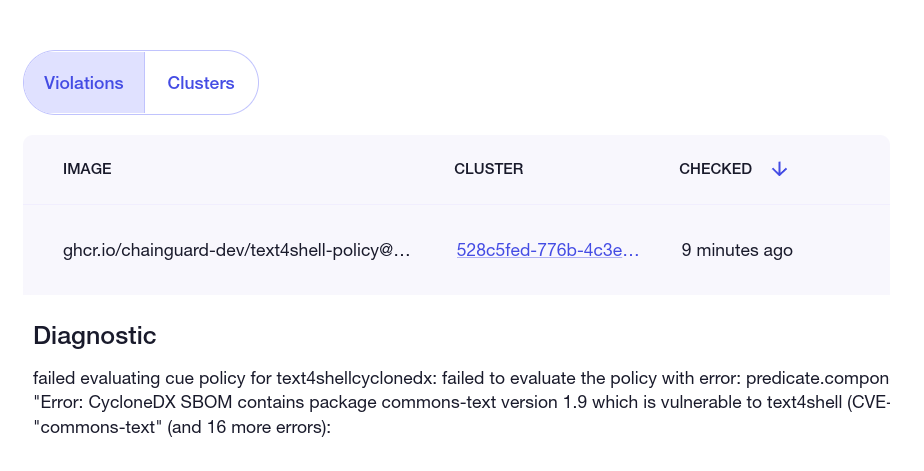 chainguard-dev/text4shell-policy
cve-2022-42889 text4shell के लिए ClusterImagePolicy डेमो
 certcc/cve-2021-44228_scanner
Jar फ़ाइलों के लिए स्कैनर जो CVE-2021-44228 के प्रति असुरक्षित हो सकती हैं
 vishnunandan555/cordon
लिनक्स पर एक प्रतिबंधित फाइलसिस्टम दृश्य के अंदर कोई भी कमांड चलाएँ
 nomograph/kit
सत्यापित उपकरण रजिस्ट्री प्रबंधक। गिट-आधारित रजिस्ट्रियों से डेवलपर टूलचेन का प्रबंधन करता है।
 openclarity/openclarity
OpenClarity एक ओपन सोर्स प्लेटफॉर्म है जो क्लाउड-नेटिव अनुप्रयोगों और बुनियादी ढांचे की सुरक्षा और अवलोकन क्षमता को बढ़ाने के लिए बनाया गया है
 praetorian-inc/gato
GitHub Actions पाइपलाइन गणना एवं हमला उपकरण
 fluidattacks/makes
Nix द्वारा संचालित एक सॉफ्टवेयर आपूर्ति श्रृंखला ढांचा।