

linux_injector
 namazso/linux_injector
x64 Linux के लिए एक सरल ptrace-रहित साझा लाइब्रेरी इंजेक्टर
shellcodepost-exploitationpenetration-testing+3
2933 साल पहले
namazso/linux_injectorx64 Linux के लिए एक सरल ptrace-रहित साझा लाइब्रेरी इंजेक्टर
 an00brektn/gopher47
Havoc Framework के लिए एक तृतीय-पक्ष Gopher Assassin।
 kudaes/split
EDRs को बायपास करने के लिए divide and conquer दृष्टिकोण लागू करें
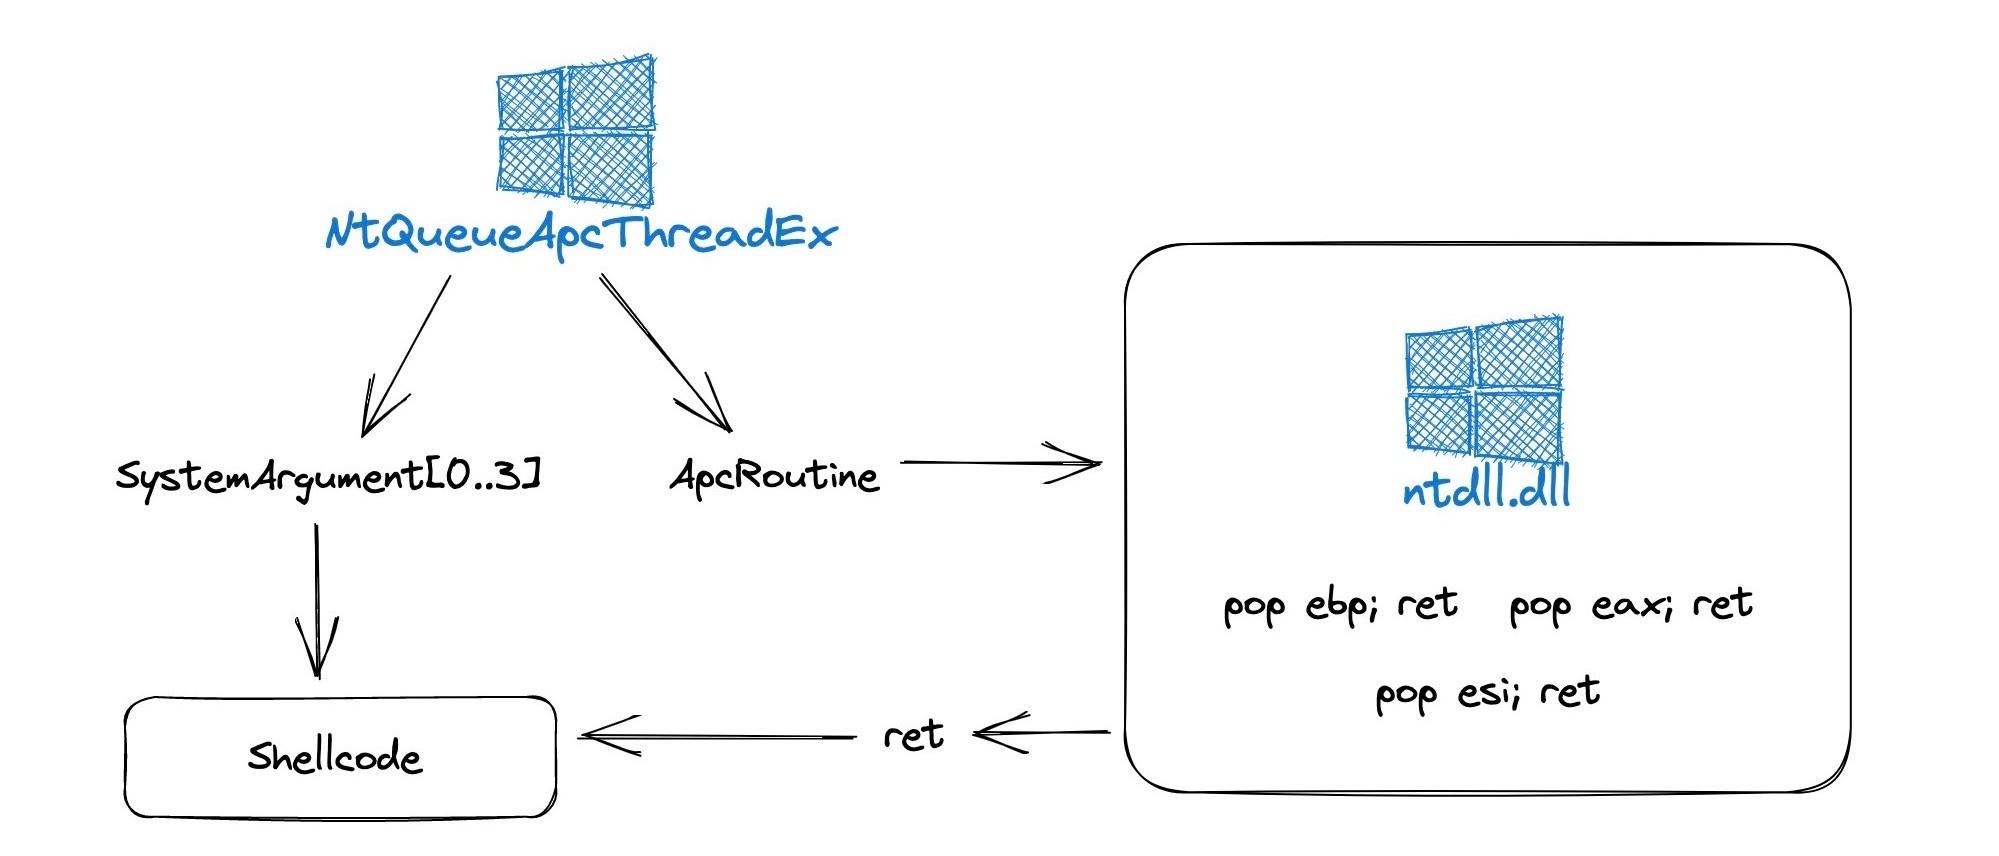 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
NtQueueApcThreadEx का उपयोग करने का यह नया तरीका, ApcRoutine और SystemArgument[0-3] पैरामीटरों का दुरुपयोग करके एक यादृच्छिक pop r32; ret गैजेट पास…
 netspooky/scare
आपकी कमांड लाइन के लिए एक मल्टी-आर्क असेंबली REPL और इम्यूलेटर।
 saadahla/d1rkldr
Indirect Dynamic syscall Implementation के साथ Shellcode Loader, MAC फॉर्मेट में shellcode, PEB से API रिज़ॉल्व करना, Syscall calll और syscall…
 saadahla/shellcode-hide
इस रिपॉजिटरी में शामिल हैं : सरल shellcode Loader , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 ps1337/lastenzug
Socks4a प्रॉक्सी जो PIC, Websockets और असेंबली स्तर पर स्टैटिक ऑब्सफस्केशन का लाभ उठाती है
 lsecqt/offensivecpp
इस रेपो में C/C++ स्निपेट्स शामिल हैं जो विशिष्ट आक्रामक परिदृश्यों में सहायक हो सकते हैं।
 buzzer-re/shinigami
एक गतिशील अनपैकिंग उपकरण
 dump-guy/sc2pe
सरल dotnet Native AOT ऐप जो AsmResolver का उपयोग करके shellcode को PE में परिवर्तित करता है।
 dump-guy/sc2elf
सरल dotnet Native AOT ऐप जो shellcode को ELF में बदलने के लिए LibObjectFile का उपयोग करता है
 connormcgarr/eatguard
एक्सपोर्ट एड्रेस टेबल सुरक्षा शमन का कार्यान्वयन, जैसे Export Address Filtering (EAF)
 airbus-cert/yara-ttd
Time Travel Debugging ट्रेसेस पर YARA नियमों का उपयोग करें
 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows shellcode का स्टैटिक विश्लेषण वॉकथ्रू: PowerShell पेलोड डिकोडिंग, XOR ऑब्स्क्यूरेशन, PEB वॉकिंग, और Export Address Table…
 virtualalllocex/defcon-31-syscalls-workshop
DEF CON 31 कार्यशाला "(In)direct Syscalls: A Journey from High to Low" की सभी सामग्री शामिल है।

 lleon1435/kernel_vadinjector
ड्राइवर के माध्यम से Windows 10 DLL इंजेक्टर, जो VAD का उपयोग करता है और लोड किए गए ड्राइवर को छिपाता है।