

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — उपकरण — पृष्ठ 75 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1363 परिणाम
Sekiryu preview
Archived

Sekiryu

GitHub20urc3/sekiryu

Ghidra headless के लिए व्यापक टूलकिट

static-analysisvulnerability-analysiscode-analysis+3
362
1 साल पहले
Spartacus preview
Archived

Spartacus

GitHubaccenture/spartacus

# Spartacus DLL/COM हाइजैकिंग टूलकिट

defensive-toolspayload-generationcode-analysis+5
1.1k2 साल पहले
flare-qdb preview
Archived

flare-qdb

GitHubmandiant/flare-qdb

कमांड-लाइन और पायथन डीबगर जो विंडोज और लिनक्स पर नेटिव सॉफ्टवेयर व्यवहार को इंस्ट्रुमेंट और संशोधित करने के लिए है।

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+3
1643 साल पहले
reFlutter preview
Archived

reFlutter

GitHubptswarm/reflutter

Flutter रिवर्स इंजीनियरिंग फ्रेमवर्क
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.5k4 साल पहले
LoGiC.NET preview
Archived

LoGiC.NET

GitHubanerruption/logic.net

dnlib का उपयोग करने वाला एक मुफ्त और ओपन-सोर्स .NET obfuscator।

static-analysiscode-analysisreverse-engineering+2
5163 साल पहले
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

एक frida उपकरण जो मेमोरी में dex को डंप करता है ताकि सुरक्षा इंजीनियरों को मैलवेयर का विश्लेषण करने में सहायता मिल सके।

android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6k3 साल पहले
RedWarden preview
Archived

RedWarden

GitHubmgeeky/redwarden

Cobalt Strike C2 रिवर्स प्रॉक्सी जो पैकेट निरीक्षण और malleable प्रोफ़ाइल सहसंबंध के माध्यम से ब्लू टीमों, AVs, EDRs, स्कैनर्स को दूर रखता है

penetration-testing-frameworksreconnaissanceexploit-frameworks+8
9974 साल पहले
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

FLARE टीम से IDA Pro उपयोगिताएँ

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5k1 साल पहले
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

एक Chrome एक्सटेंशन जो Widevine L3 DRM को बायपास करने का प्रदर्शन करता है
encryption-decryption-toolsexploitationreverse-engineering+3
1.2k3 साल पहले
NashaVM preview
Archived

NashaVM

GitHubmrakovic-org/nashavm

Nasha एक वर्चुअल मशीन है .NET फ़ाइलों के लिए और इसका रनटाइम C++/CLI में बनाया गया था।

static-analysiscode-analysisreverse-engineering+1
815 साल पहले
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Python मॉड्यूल जो pefile और PyQt5 का उपयोग करके Portable Executable (PE) फ़ाइलों को ट्री-व्यू में देखने के लिए है। इसका उपयोग IDA Pro और Rekall के…
memory-forensicsvulnerability-analysisreverse-engineering+5
1.3k4 साल पहले
uefi_retool preview
Archived

uefi_retool

GitHubyeggor/uefi_retool

UEFI फर्मवेयर रिवर्स इंजीनियरिंग के लिए एक उपकरण

embedded-systems-securityreverse-engineeringhardware-security+3
3691 साल पहले
avscript preview
Archived

avscript

GitHubtaviso/avscript

Avast JavaScript इंटरैक्टिव शेल

vulnerability-analysisexploitationreverse-engineering+5
6736 साल पहले
InjuredAndroid preview
Archived

InjuredAndroid

GitHubb3nac/injuredandroid

एक कमजोर एंड्रॉइड एप्लिकेशन जो सीटीएफ शैली में कमजोरियों के सरल उदाहरण दिखाता है।
android-securityvulnerability-analysismobile-app-pentesting+5
7625 साल पहले
Obfuscapk preview
Archived

Obfuscapk

GitHubclaudiugeorgiu/obfuscapk

एक स्वचालित अस्पष्टीकरण उपकरण जो एंड्रॉइड ऐप्स के लिए है, ब्लैक-बॉक्स शैली में काम करता है, उन्नत अस्पष्टीकरण सुविधाओं का समर्थन करता है और इसमें…
android-securitystatic-analysisdynamic-analysis-sandboxing+4
1.3k2 साल पहले
Sourcetrail preview
Archived

Sourcetrail

GitHubcoatisoftware/sourcetrail

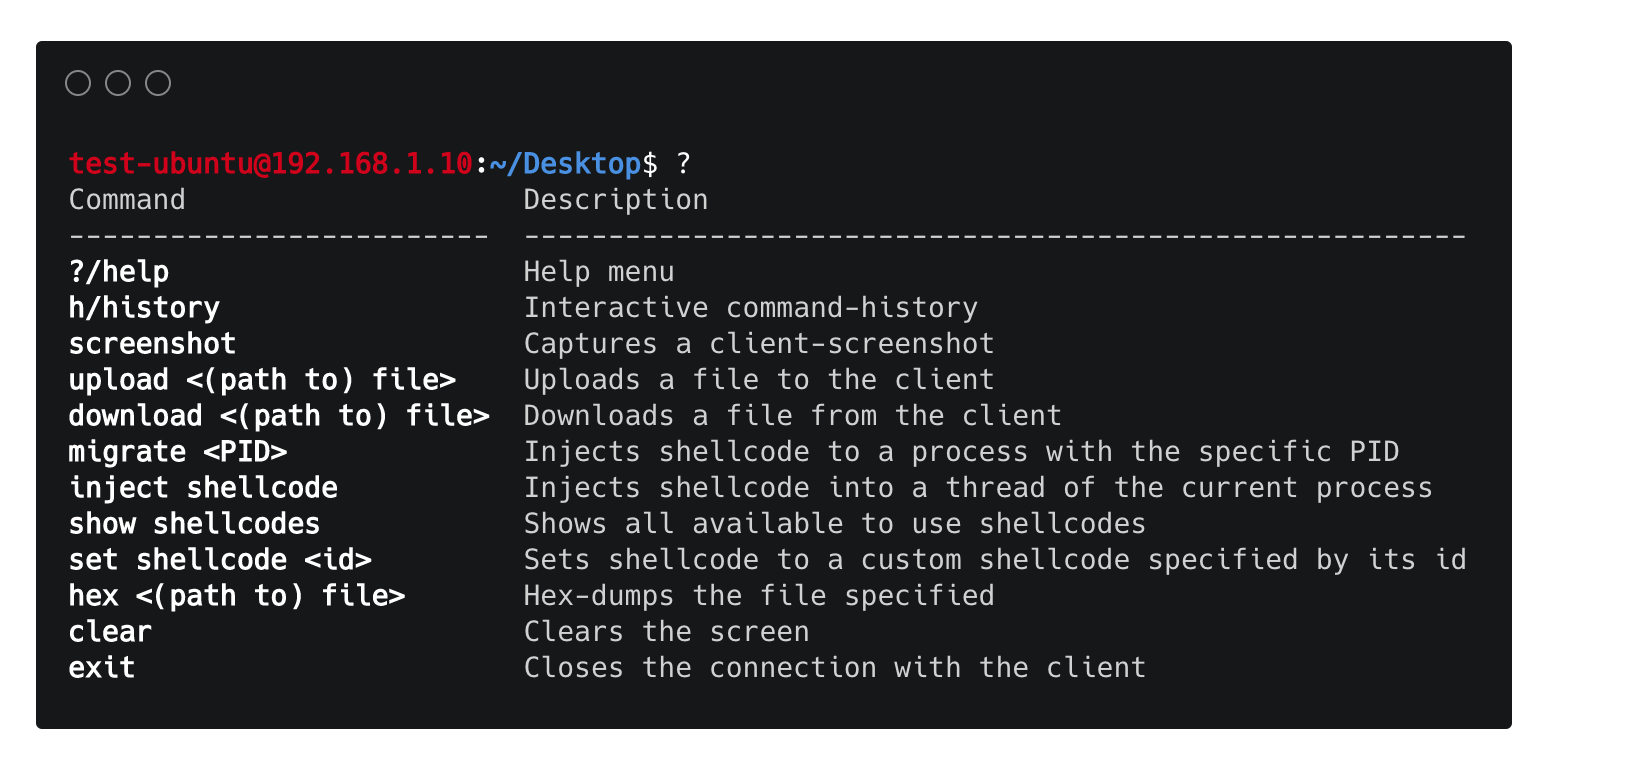
Sourcetrail - निःशुल्क और ओपन-सोर्स इंटरैक्टिव सोर्स एक्सप्लोरर
static-code-analysiscode-analysisreverse-engineering+2
16.5k4 साल पहले
HRShell preview
Archived

HRShell

GitHubchrispetrou/hrshell

HRShell फ्लास्क के साथ निर्मित एक HTTPS/HTTP रिवर्स शेल है। यह कई सुविधाओं और क्षमताओं वाला एक उन्नत C2 सर्वर है।

encryption-decryption-toolsexploitationreverse-engineering+7
2485 साल पहले
Cmulator preview
Archived

Cmulator

GitHubcoldzer0/cmulator

Cmulator ( x86 - x64 ) शेलकोड और PE बाइनरी के लिए एक स्क्रिप्टेबल रिवर्स इंजीनियरिंग सैंडबॉक्स एमुलेटर है। यह Unicorn और Zydis Engine और javascript…

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+4
3044 साल पहले
पिछला1…747576अगला
