
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — उपकरण — पृष्ठ 74 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1364 परिणाम
binwalk preview
Archived

binwalk

GitHubospg/binwalk

फर्मवेयर विश्लेषण उपकरण

embedded-systems-securityreverse-engineeringbinary-analysis+1
179

1 साल पहले
matrix-rs preview
Archived

matrix-rs

GitHubmemn0ps/matrix-rs

Rusty Hypervisor - Windows Kernel Blue Pill टाइप-2 हाइपरवाइज़र, Rust में (कोडनेम: Matrix)
memory-forensicsdynamic-code-analysisids-ips-evasion+3
3565 महीने पहले
kavanoz preview
Archived

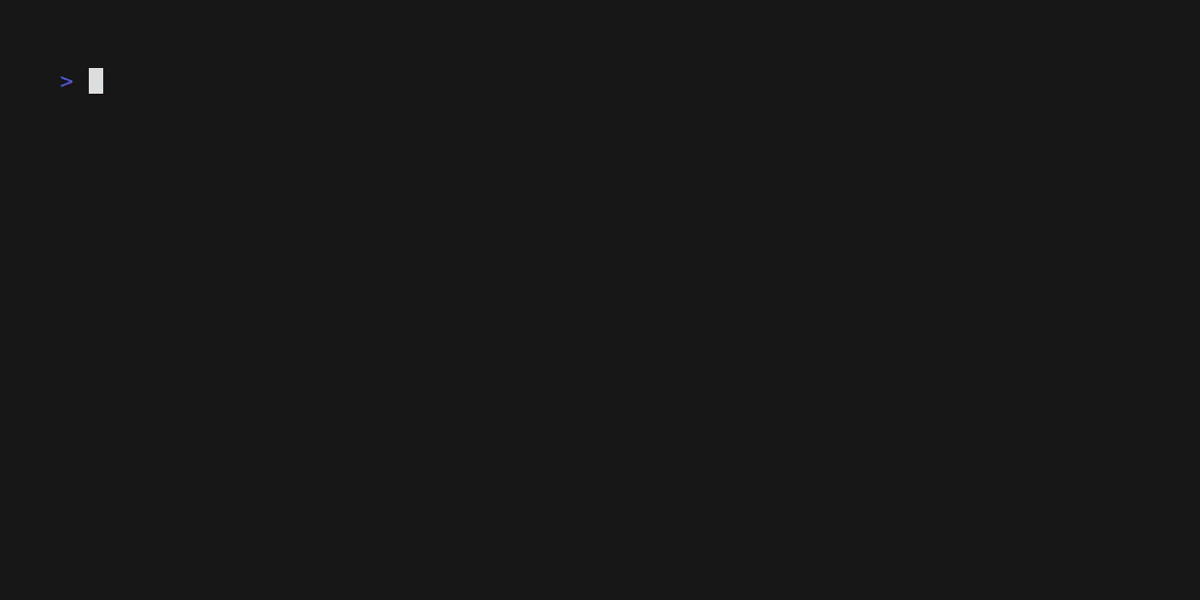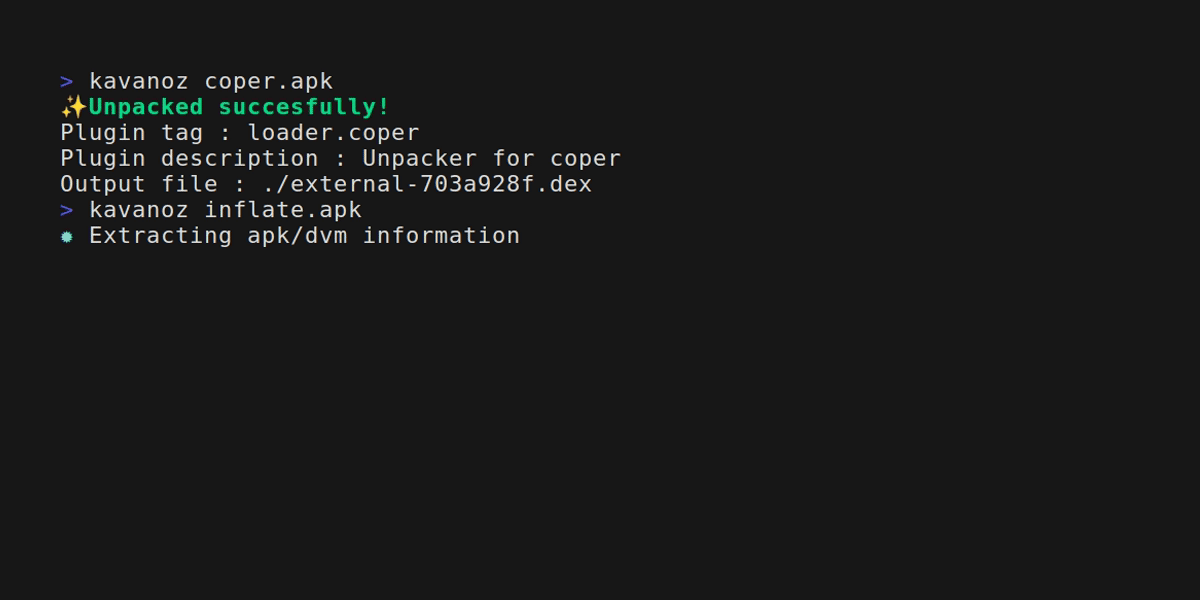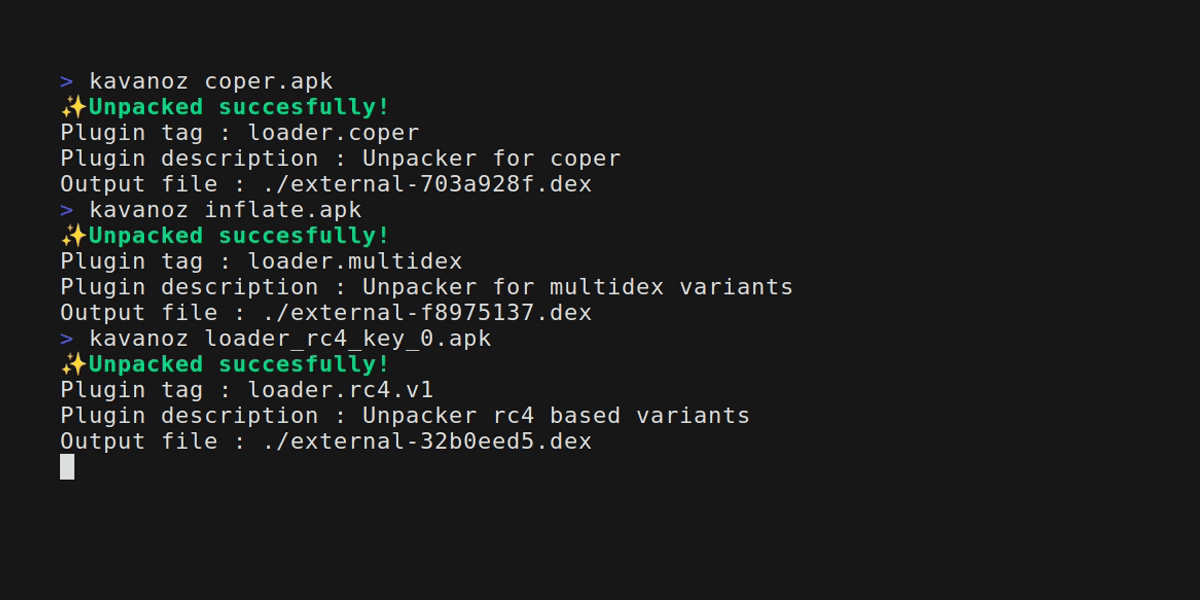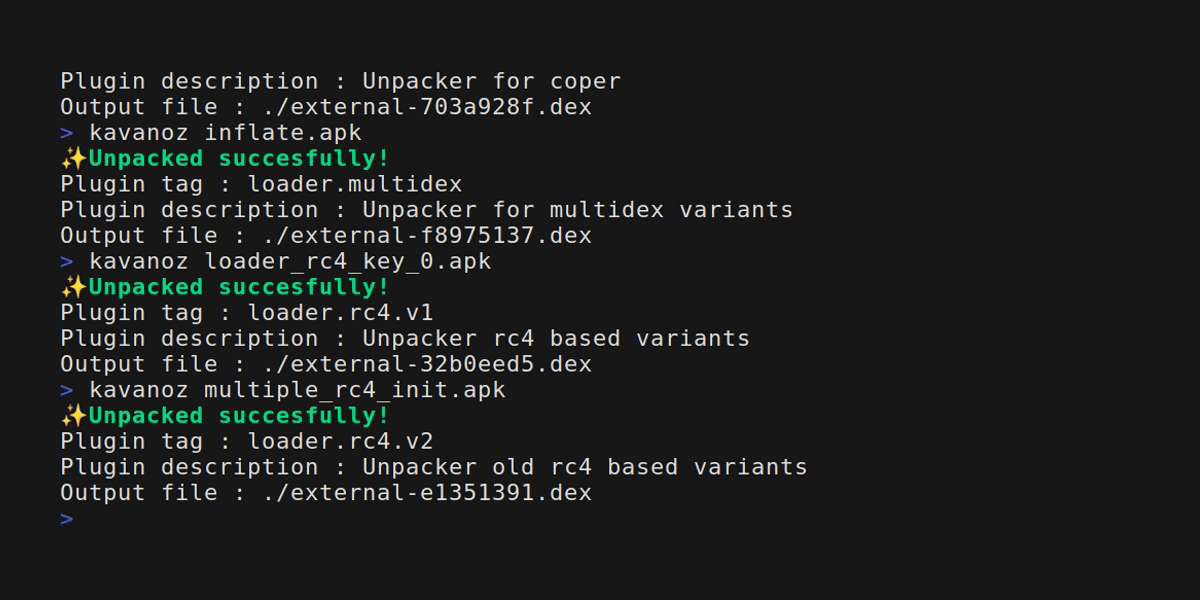
kavanoz

GitHubeybisi/kavanoz

सामान्य एंड्रॉइड बैंकर मैलवेयर को स्टैटिक रूप से अनपैक करना।

android-securitystatic-analysisencryption-decryption-tools+3
1591 साल पहले
de4dot preview
Archived

de4dot

GitHubde4dot/de4dot

.NET डीओबफसकेटर और अनपैकर।
static-analysisdynamic-code-analysisreverse-engineering+2
7.4k6 साल पहले
IntelTXE-PoC preview
Archived

IntelTXE-PoC

GitHubptresearch/inteltxe-poc

Intel Management Engine JTAG अवधारणा का प्रमाण
embedded-systems-securitypayload-generationvulnerability-analysis+6
5496 साल पहले
peafl64 preview
Archived

peafl64

GitHubsentinel-one/peafl64

Windows x64 निष्पादनयोग्य फ़ाइलों के लिए स्टैटिक बाइनरी इंस्ट्रुमेंटेशन टूल
vulnerability-analysisdynamic-code-analysisreverse-engineering+2
2061 साल पहले
Ghidrathon preview
Archived

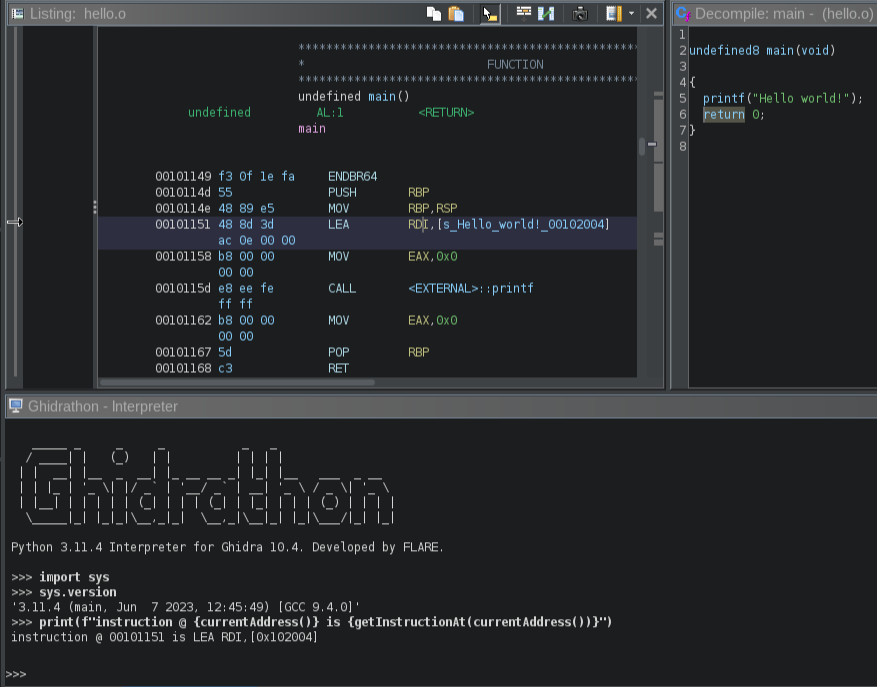
Ghidrathon

GitHubmandiant/ghidrathon

Ghidra में Python 3 स्क्रिप्टिंग जोड़ने के लिए FLARE टीम का ओपन-सोर्स एक्सटेंशन।
reverse-engineeringscripting-automationmalware-analysis+1
7882 साल पहले
ghidra-emotionengine preview
Archived

ghidra-emotionengine

GitHubbeardypig/ghidra-emotionengine

प्ले स्टेशन 2 के इमोशन इंजन MIPS-आधारित CPU के लिए Ghidra प्रोसेसर
embedded-systems-securitystatic-analysisreverse-engineering+2
2093 साल पहले
remcos-decoder preview
Archived

remcos-decoder

GitHubcisco-talos/remcos-decoder

Talos Decryptor POC Remcos RAT संस्करण 2.0.5 और इससे पहले के लिए

encryption-decryption-toolsreverse-engineeringmalware-analysis+2
248 साल पहले
GoDefender preview
Archived

GoDefender

GitHubkiexitdispatcher/godefender

एंटी वर्चुअलाइजेशन, एंटी डीबगिंग, AntiVM, एंटी वर्चुअल मशीन, एंटी डीबग, Anti Sandboxie, एंटी सैंडबॉक्स, VM डिटेक्ट पैकेज। केवल Windows.
defensive-toolsids-ips-evasionreverse-engineering+3
85810 महीने पहले
octopus preview
Archived

octopus

GitHubfuzzinglabs/octopus

वेबअसेंबली मॉड्यूल (wasm) और ब्लॉकचेन स्मार्ट कॉन्ट्रैक्ट्स (BTC/ETH/NEO/EOS) के लिए सुरक्षा विश्लेषण उपकरण
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
4942 साल पहले
IoT-PT-v1 preview
Archived

IoT-PT-v1

GitHubiot-ptv/iot-pt-v1

IoT उपकरणों के पेंटेस्टिंग के लिए एक आभासी वातावरण
embedded-systems-securitybluetooth-securityiot-security+8
4451 साल पहले
flashmingo preview
Archived

flashmingo

GitHubmandiant/flashmingo

कुछ ह्युरिस्टिक्स के आधार पर SWF फाइलों का स्वचालित विश्लेषण। प्लगइन्स के माध्यम से विस्तार योग्य।

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1207 साल पहले
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

.NET डिबगर और असेंबली संपादक

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7k5 साल पहले
android-classyshark preview
Archived

android-classyshark

GitHubgoogle/android-classyshark

Android और Java बाइटकोड व्यूअर
android-securitystatic-analysiscode-analysis+3
7.6k3 साल पहले
ApkAnalyser preview
Archived

ApkAnalyser

GitHubsonyxperiadev/apkanalyser

एंड्रॉइड APK के लिए स्थैतिक विश्लेषण उपकरण जो Dalvik बाइटकोड का निरीक्षण करता है, XML संसाधनों को डीकोड करता है, और संभावित समस्याओं का पता लगाता है।…


android-securitystatic-analysiscode-analysis+3
1.0k3 साल पहले
enjarify preview
Archived

enjarify

GitHubgoogle/enjarify

Dalvik बाइटकोड (DEX/APK) को समतुल्य जावा बाइटकोड में अनुवाद करता है, जिससे जावा विश्लेषण उपकरण उच्च शुद्धता के साथ एंड्रॉइड अनुप्रयोगों को प्रोसेस कर…

android-securitystatic-analysiscode-analysis+3
2.7k9 साल पहले
smali preview
Archived

smali

GitHubjesusfreke/smali

smali/baksmali

android-securityreverse-engineeringdebuggers+3
6.6k2 साल पहले
पिछला1…73747576अगला