Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1373 परिणाम
awesome-ios-security preview

awesome-ios-security

GitHubcy-clon3/awesome-ios-security

iOS एप्लिकेशन सुरक्षा संसाधनों की एक उत्कृष्ट चुनिंदा सूची।
static-analysisdynamic-analysis-sandboxingios-security+9
667
4 साल पहले
hashdb preview

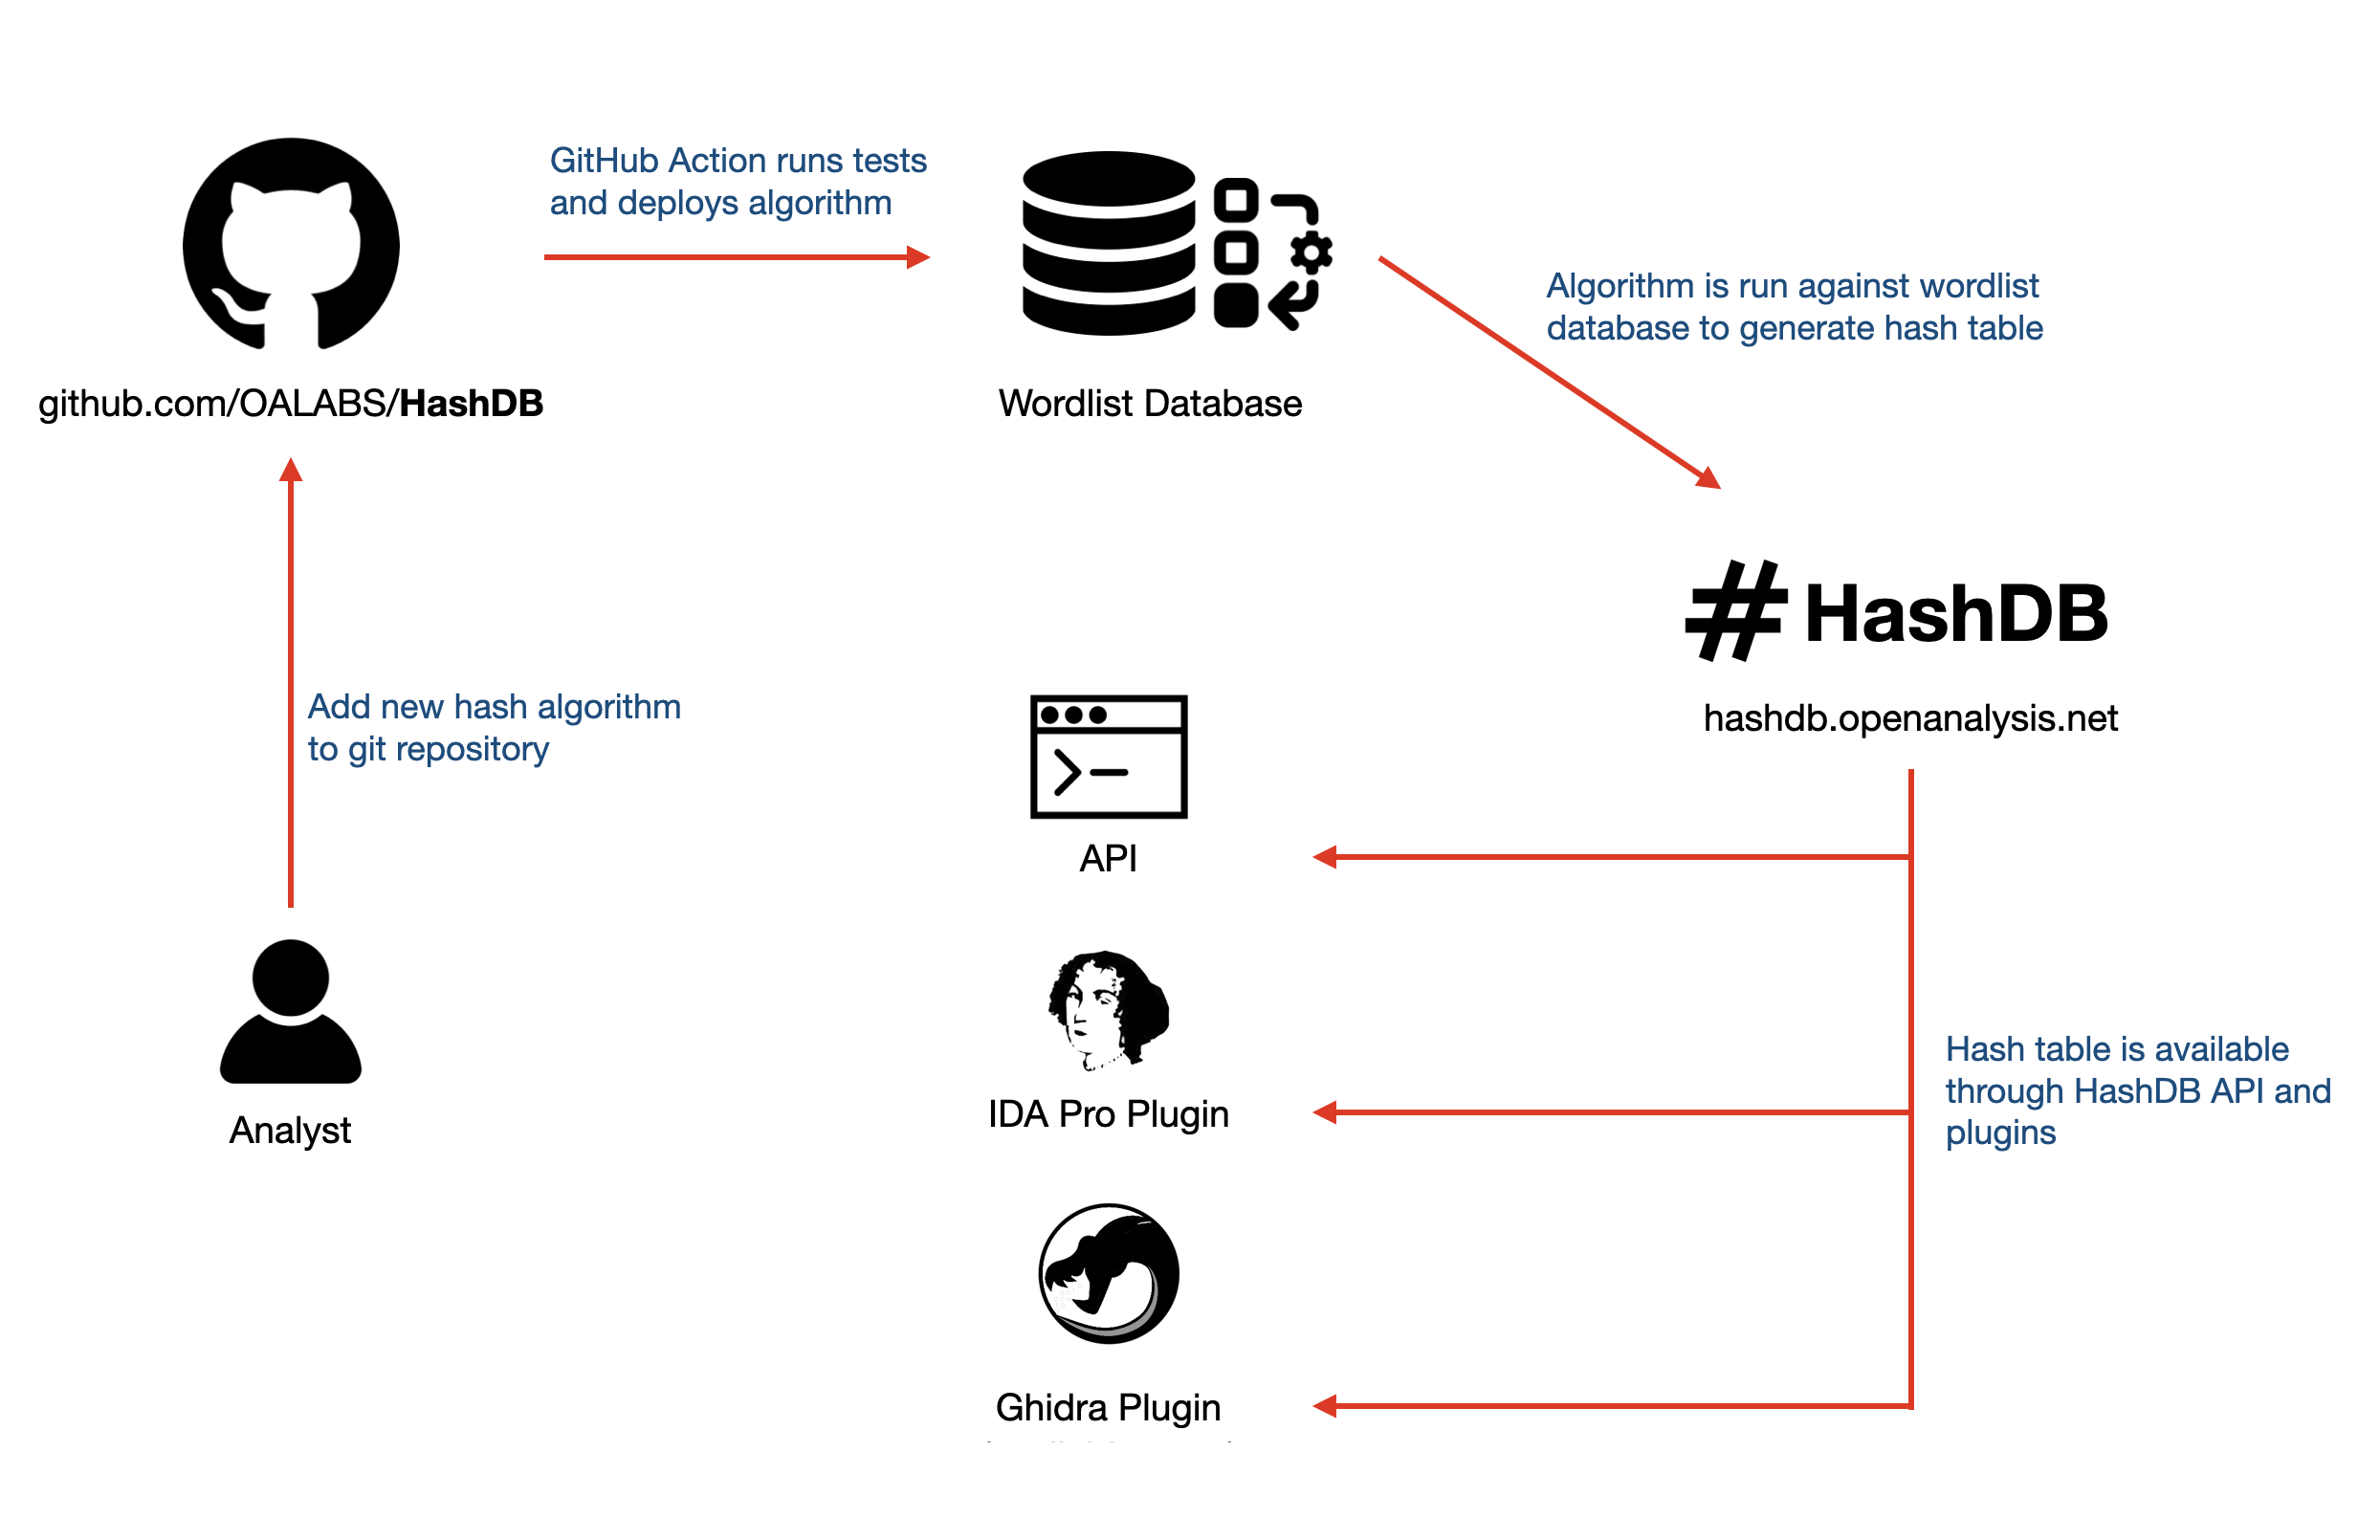
hashdb

GitHuboalabs/hashdb

मैलवेयर में उपयोग किए जाने वाले हैशिंग एल्गोरिदम का संग्रह
static-analysishash-analysisreverse-engineering+2
4051 महीना पहले
ExtractedDefender preview

ExtractedDefender

GitHubhackinglz/extracteddefender

सुरक्षा अनुसंधान उद्देश्यों के लिए निकाले गए Microsoft Defender डेटा का संग्रह
reverse-engineeringmalware-analysisthreat-intelligence+1
2384 साल पहले
Exploit-Writeups preview

Exploit-Writeups

GitHubmikem64/exploit-writeups

मेरे द्वारा लिखे गए एक्सप्लॉइट राइटअप्स
exploitationreverse-engineeringhardware-hacking+2
593 साल पहले
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

EDR से बचने के लिए रेड टीम टूल: syscall आईडी को डायनेमिक रूप से रिज़ॉल्व करता है, ntdll स्टब्स को पैच करता है, IAT हुक्स को अनहुक करता है, और प्रमुख…
ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2k6 महीने पहले
IcedID preview

IcedID

GitHubpr0xylife/icedid

एक ज्ञात बैंकिंग ट्रोजन के लिए दस्तावेज़ीकरण और विश्लेषण कलाकृतियाँ, जो क्यूरेटेड संकेतकों और तकनीकी लेखों के माध्यम से मैलवेयर अनुसंधान, रिवर्स…
reverse-engineeringmalware-analysisthreat-intelligence
312 साल पहले
gimphash preview

gimphash

GitHubnextronsystems/gimphash

Golang बाइनरीज़ पर Imphash-जैसी गणना
hash-analysisreverse-engineeringmalware-analysis+1
504 साल पहले
the-poor-mans-obfuscator preview

the-poor-mans-obfuscator

GitHubromainthomas/the-poor-mans-obfuscator

"द पुअर मैन्स ऑबफस्केटर" प्रस्तुति से जुड़े बाइनरी और स्क्रिप्ट
android-securityios-securityreverse-engineering+3
2284 साल पहले
Gozi preview

Gozi

GitHubpr0xylife/gozi

बैंकिंग ट्रोजन जिसमें ब्राउज़र-इंजेक्शन और कमांड-एंड-कंट्रोल क्षमताएँ हैं, जिनका उपयोग क्रेडेंशियल्स और वित्तीय डेटा चुराने के लिए किया जाता है;…
persistence-mechanismsreverse-engineeringdata-exfiltration+4
54 साल पहले
pe2pic preview

pe2pic

GitHubhasherezade/pe2pic

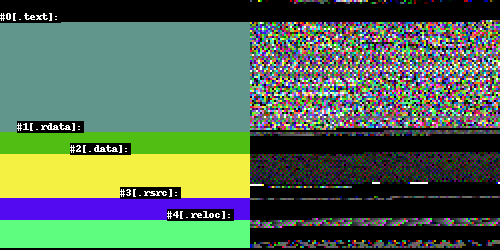
PE फ़ाइलों के लिए छोटा विज़ुअलाइज़र
reverse-engineeringmalware-analysisbinary-analysis
703 साल पहले
HiveV5_keystream_decryptor preview

HiveV5_keystream_decryptor

GitHubreecdeep/hivev5_keystream_decryptor

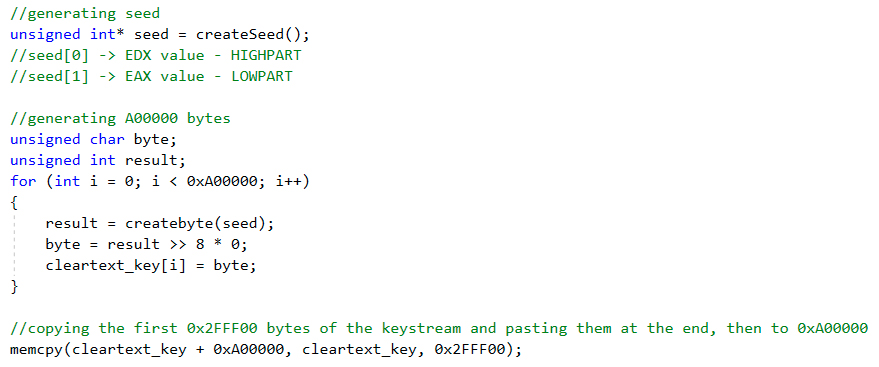
बुरे लोगों द्वारा बुरी चीज़ें
encryption-decryption-toolsreverse-engineeringdata-recovery+4
494 साल पहले
android-pentest-tool preview

android-pentest-tool

GitHubdzmitry-savitski/android-pentest-tool

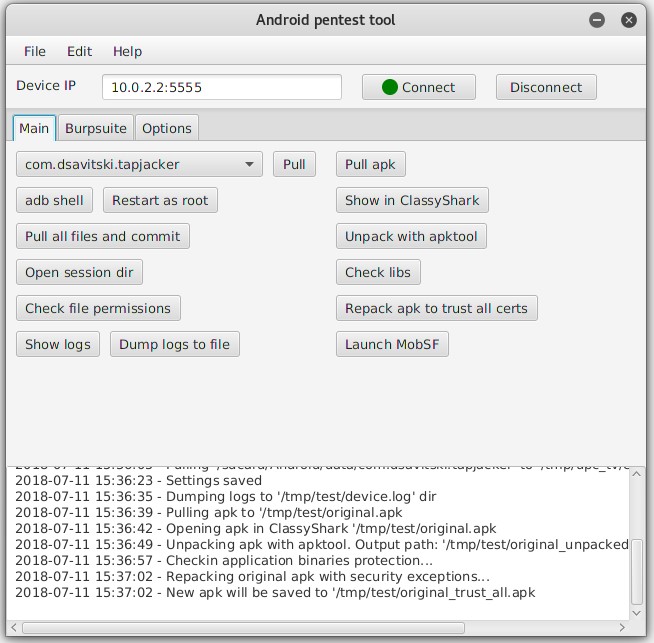
एंड्रॉयड पेनेट्रेशन टेस्टिंग टूल काली लिनक्स के लिए
android-securitymobile-app-pentestingreverse-engineering+3
1908 साल पहले
ida_bochs_windows preview

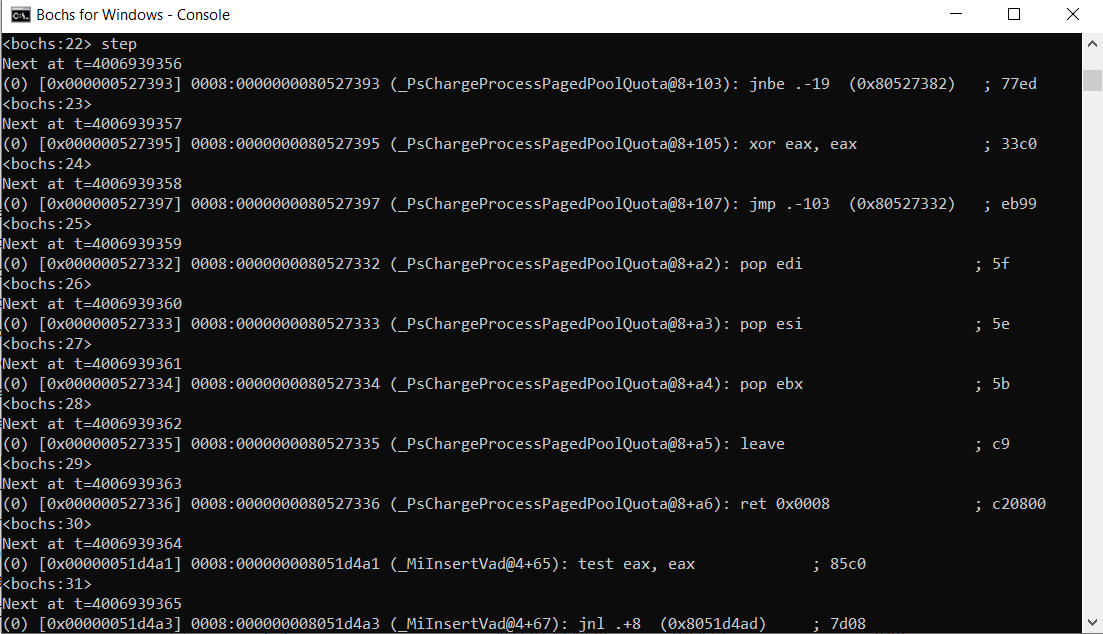
ida_bochs_windows

GitHubtherealdreg/ida_bochs_windows

नेटिव Bochs डीबगर पर IDA Pro के साथ Windows कर्नेल डीबगिंग के लिए सहायक स्क्रिप्ट (PDB प्रतीकों सहित)
dynamic-code-analysisreverse-engineeringdebuggers+1
623 साल पहले
Cheatsheet-God preview

Cheatsheet-God

GitHubolivierlaflamme/cheatsheet-god

पेनिट्रेशन टेस्टिंग संदर्भ बैंक - OSCP / PTP & PTX चीटशीट
osintpassword-attacksexploitation+7
5.6k1 साल पहले
MicrocodeDecryptor preview

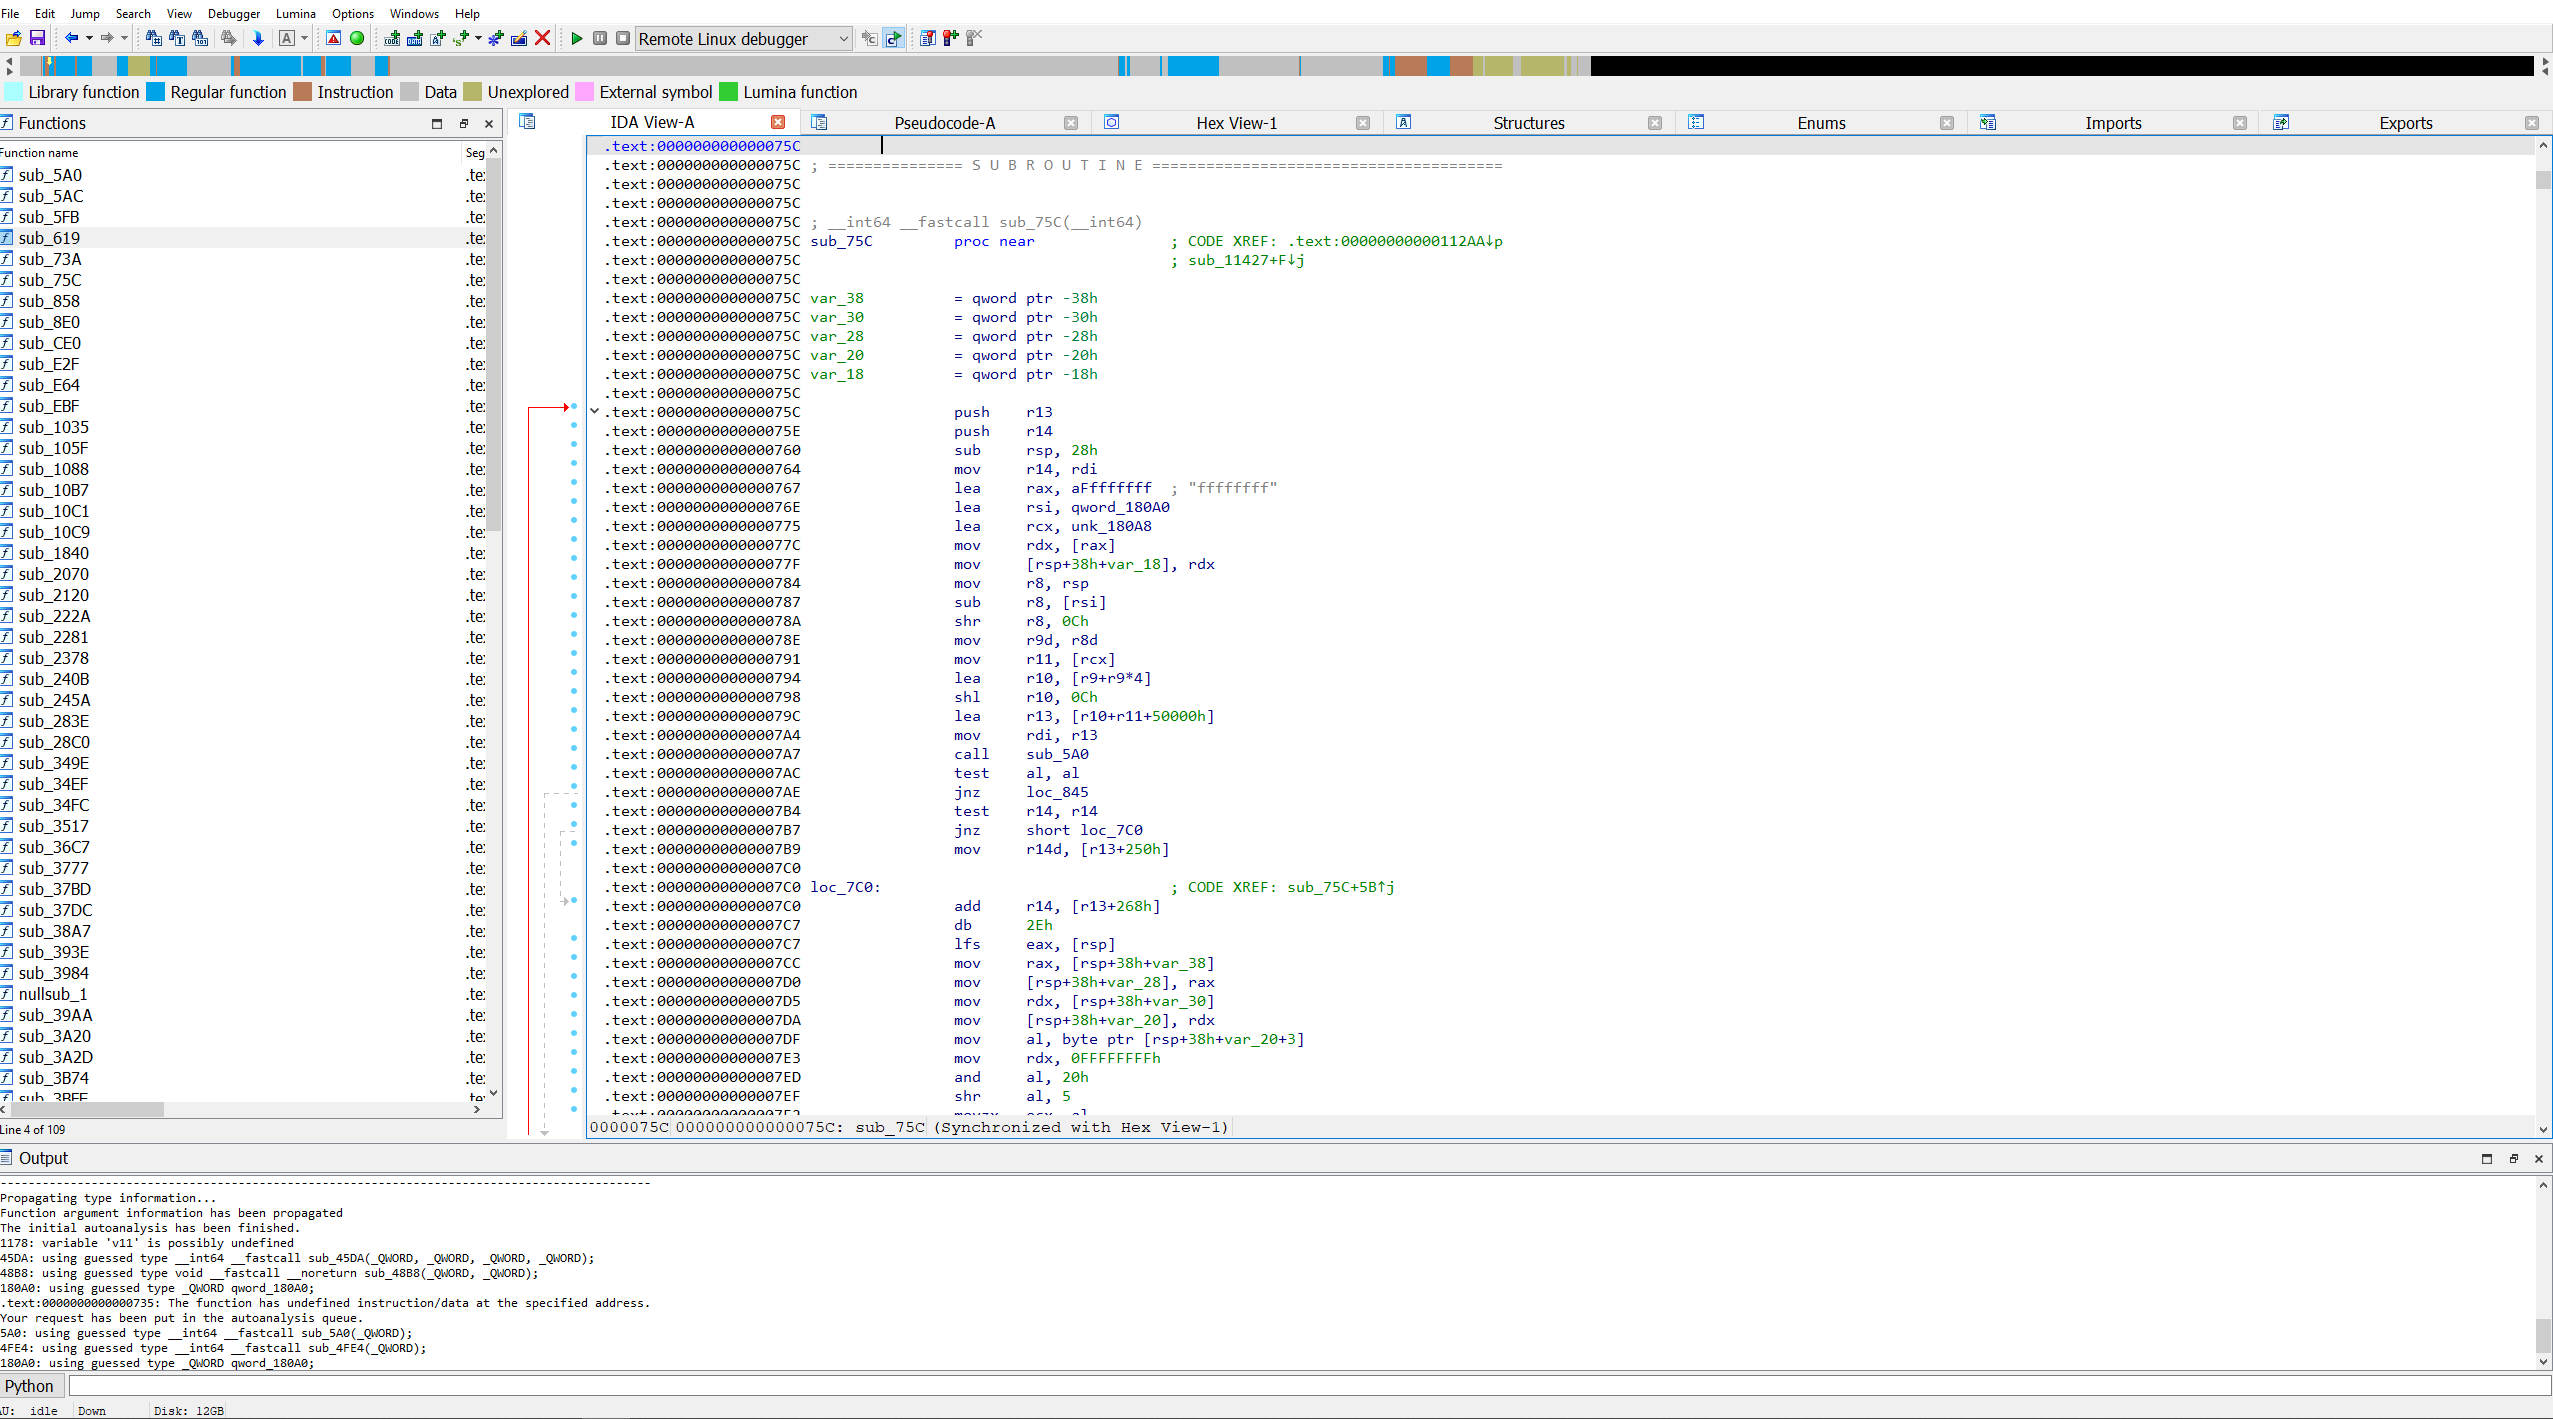
MicrocodeDecryptor

GitHubchip-red-pill/microcodedecryptor

Intel Atom माइक्रोकोड अपडेट्स को डिक्रिप्ट करता है और रिकवर की गई RC4 कुंजियों के साथ XuCode को अनपैक करता है, जिससे हार्डवेयर सुरक्षा अनुसंधान के…
reverse-engineeringcryptographyhardware-security+2
1.5k4 साल पहले
Powershell-Tools preview

Powershell-Tools

GitHubdump-guy/powershell-tools

पावरशेल में कुछ उपयोग में आसान टूल्स का संग्रह -
static-analysisencryption-decryption-toolscode-analysis+5
104 साल पहले
mwcfg preview

mwcfg

GitHubc3rb3ru5d3d53c/mwcfg

MalDuck के लिए एक सुविधा-संपन्न मॉड्यूलर मैलवेयर कॉन्फ़िगरेशन निष्कर्षण उपयोगिता
defensive-toolsstatic-analysisreverse-engineering+3
1332 साल पहले
CustomProcessingUnit preview

CustomProcessingUnit

GitHubpietroborrello/customprocessingunit

पहला विश्लेषण ढांचा CPU माइक्रोकोड के लिए

static-analysisdynamic-code-analysisexploitation+5
4113 साल पहले
पिछला1…151617…77अगला
रिवर्स इंजीनियरिंग — उपकरण — पृष्ठ 16 | Kitploit