
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — उपकरण — पृष्ठ 11 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1369 परिणाम
JObfuscator preview

JObfuscator

GitHubpelock/jobfuscator

जावा सोर्स कोड को ऑब्फस्केट करता है ताकि रिवर्स इंजीनियरिंग, डीकंपाइलेशन और आईपी चोरी से सुरक्षा मिल सके। वेरिएबल्स/मेथड्स का नाम बदलता है,…
static-analysiscode-analysisreverse-engineering+1
68
2 महीने पहले
Total-Commander-FTP-Password-Recovery-Tool-Python preview

Total-Commander-FTP-Password-Recovery-Tool-Python

GitHubpelock/total-commander-ftp-password-recovery-tool-python

Total Commander FTP पासवर्ड रिकवरी टूल फॉर Python आपको FTP प्लग-इन के साथ सभी Total Commander संस्करणों के लिए FTP खाता पासवर्ड जानकारी को डिक्रिप्ट…
password-crackingencryption-decryption-toolsreverse-engineering+2
15 महीने पहले
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

क्लासिक और पौराणिक KsDumper का पुनरुत्थान

memory-forensicsexploitationreverse-engineering+1
5921 साल पहले
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

रैडारे2 स्क्रिप्ट्स का संग्रह मैलवेयर विश्लेषण के लिए: मेमोरी डंप से बाइनरी निकालें, PE हेडर पैच करें, और शेलकोड में हैश किए गए फ़ंक्शन इम्पोर्ट्स को…
memory-forensicsreverse-engineeringshellcode+3
328 साल पहले
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

शोध उपकरण जो iPad mini 1 पर checkm8, पैच किए गए iBSS/iBEC, और कस्टम बेयर-मेटल पेलोड के माध्यम से Linux बूट करने के लिए हैं, जिसमें डिवाइस ट्री पोर्ट,…
embedded-systems-securityexploitationreverse-engineering+3
61 महीना पहले
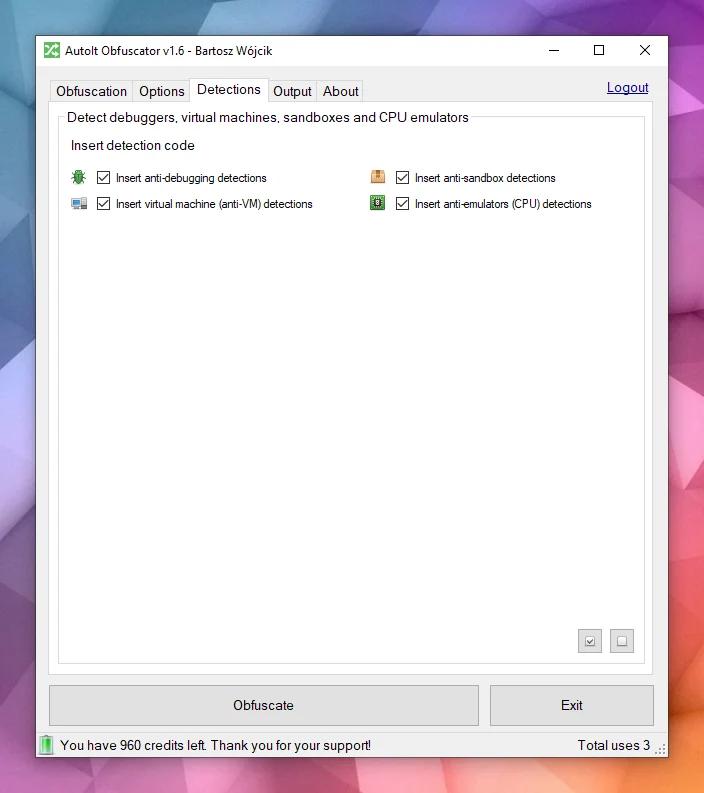
AutoIt-Obfuscator preview

AutoIt-Obfuscator

GitHubpelock/autoit-obfuscator

AutoIt स्क्रिप्ट्स को अस्पष्ट (obfuscate) करता है ताकि उन्नत अस्पष्टीकरण और पॉलीमॉर्फिक एन्क्रिप्शन का उपयोग करके स्रोत कोड को विश्लेषण, रिवर्स…
code-analysisreverse-engineeringcryptography
514 महीने पहले
web3-decoder preview

web3-decoder

GitHubuwctcjnwlk/web3-decoder

Burp Suite एक्सटेंशन जो Ethereum JSON-RPC कॉल्स और स्मार्ट कॉन्ट्रैक्ट इंटरैक्शन को डिकोड करने के लिए है, जो कई चेन्स और स्वचालित ABI पुनर्प्राप्ति…

vulnerability-analysisreverse-engineeringweb-security+2
21529 दिन पहले
idamcp preview

idamcp

GitHubidamcp/idamcp

MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
1244 दिन पहले
CrackMeZ3S-CTF-CrackMe-Tutorial preview

CrackMeZ3S-CTF-CrackMe-Tutorial

GitHubpelock/crackmez3s-ctf-crackme-tutorial

CTF प्रतियोगिता के लिए CrackMe कैसे लिखें। स्रोत कोड, तकनीकी व्याख्या, एंटी-डिबगिंग और एंटी रिवर्स-इंजीनियरिंग ट्रिक्स।
exploitationreverse-engineeringctf+2
483 साल पहले
Simple-Polymorphic-Engine-SPE32 preview

Simple-Polymorphic-Engine-SPE32

GitHubpelock/simple-polymorphic-engine-spe32

डेटा एन्क्रिप्ट करने के लिए अद्वितीय पॉलीमॉर्फिक डिक्रिप्शन कोड उत्पन्न करता है, जिसमें यादृच्छिक रूप से चयनित निर्देश और कुंजियाँ उपयोग होती हैं,…
encryption-decryption-toolsreverse-engineeringshellcode+1
1593 साल पहले
AIDebug preview

AIDebug

GitHubanpa1200/aidebug

Evidence-focused malware reverse engineering with deep PE/.NET inspection, Ghidra reconstruction, AI cross-checks, YARA, and ELF debugging
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
149 दिन पहले
OWN-Defender preview

OWN-Defender

GitHubnirvanaon/own-defender

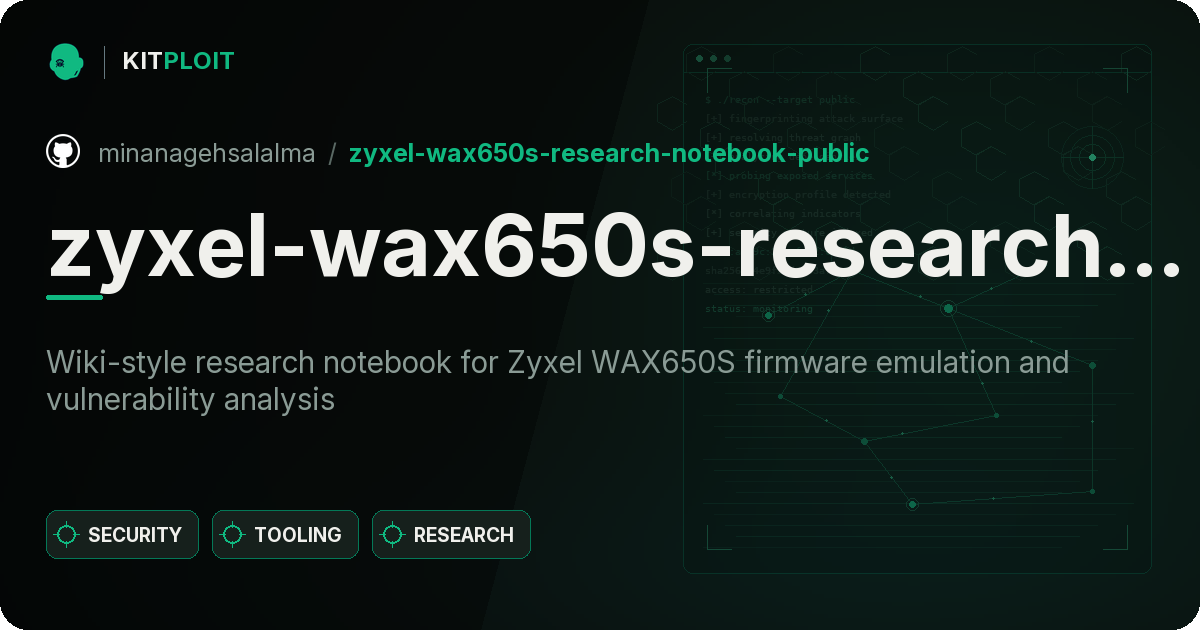
शोध परियोजना जो Windows Security Center COM इंटरफेस को रिवर्स-इंजीनियर करती है, ताकि ATL, vtable, WSCAPI और RPC के माध्यम से AV पंजीकरण का पता लगाया…
defensive-toolsexploitationreverse-engineering+2
361 महीना पहले
zyxel-wax650s-research-notebook-public preview

zyxel-wax650s-research-notebook-public

GitHubminanagehsalalma/zyxel-wax650s-research-notebook-public

ज़ीक्सेल WAX650S फर्मवेयर एमुलेशन और भेद्यता विश्लेषण के लिए विकी-शैली शोध नोटबुक
embedded-systems-securityvulnerability-analysisreverse-engineering+2
15 महीने पहले
binviz preview

binviz

GitHubkarankantaria/binviz

बाइनरी विज़ुअलाइज़र और ट्राइएज टूल — एक साझा एड्रेस-स्पेस मॉडल पर एन्ट्रॉपी, बाइट-क्लास और हिल्बर्ट सतहें, डॉट प्लॉट और कंट्रोल-फ्लो ग्राफ़।
static-analysisreverse-engineeringforensics+4
91 महीना पहले
ditto preview

ditto

GitHubairbus-cert/ditto

PowerShell और JavaScript स्क्रिप्ट्स को tree-sitter-आधारित पार्सिंग का उपयोग करके अस्पष्ट (obfuscate) करता है, जिसमें चुपके (stealth), आकार (size),…
code-analysisreverse-engineeringscripting-automation+2
491 महीना पहले
Cisco-ASA-vulnerability-research preview

Cisco-ASA-vulnerability-research

GitHubcobbbex/cisco-asa-vulnerability-research

Cisco ASA के lina बाइनरी का व्यवस्थित रिवर्स इंजीनियरिंग, मेमोरी कॉरप्शन कमजोरियों की खोज और विश्लेषण करने के लिए, जिसमें CVE-2025-20333 और…
vulnerability-analysisexploitationreverse-engineering+4
1 महीना पहले
polytracker preview

polytracker

GitHubtrailofbits/polytracker

सार्वभौमिक टेंट ट्रैकिंग, डेटाफ़्लो विश्लेषण और ट्रेसिंग के लिए एक LLVM-आधारित इंस्ट्रूमेंटेशन उपकरण।
vulnerability-analysisdynamic-code-analysisreverse-engineering+4
6004 महीने पहले
basalt preview

basalt

GitHubsunnypatell/basalt

NVIDIA Blackwell (sm_120) के लिए विश्व का पहला हैज़र्ड चेकर, एक असेंबलर और शेड्यूलर के साथ जो उनके अपने कंपाइलर से बाइट-दर-बाइट मेल खाता है। वह जाँच…

static-analysisvulnerability-analysiscode-analysis+3
111 महीना पहले
पिछला1…101112…77अगला