nuclei
तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…

तेज़ YAML-आधारित भेद्यता स्कैनर, जिसमें वेब ऐप्स, एपीआई, नेटवर्क, DNS और क्लाउड इंफ्रास्ट्रक्चर में स्वचालित सुरक्षा परीक्षण के लिए टेम्पलेट-संचालित…

मध्यम-अंतःक्रिया SSH हनीपॉट जो ब्रूट फोर्स हमलों और पूर्ण आक्रमणकारी शेल अंतःक्रियाओं को लॉग करता है, साथ ही फिंगरप्रिंटिंग कम करने के लिए अनुकूलन…

सुरक्षा-जागरूक HTTP प्रोटोकॉल पार्सर लाइब्रेरी जिसका उपयोग IDS/IPS इंजन खतरे का पता लगाने के लिए HTTP ट्रैफ़िक का निरीक्षण और सामान्यीकरण करने के लिए…

यह Ansible role कई सुरक्षा-संबंधित ssh कॉन्फ़िगरेशन प्रदान करता है, जो सर्वांगीण बुनियादी सुरक्षा सुनिश्चित करता है।

C में लिखा गया एक छोटा Reverse Sock5 Proxy :V

ARP poisoning के साथ DNS spoofing के लिए नमूना कोड।

नेटगियर राउटर के लिए टेलनेट सक्षम करें, svn चेकआउट से http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only

Linux और Windows दोनों के लिए .NET Core (C#) में लिखा गया Honeypot FTP सर्वर।

पारंपरिक इंफ्रास्ट्रक्चर, अनुप्रयोगों और कंटेनरों के लिए पहचान सेवाएँ।

IP over HTTPS (IP-HTTPS) Tunneling Protocol के लिए उपकरण

[अनुरक्षित नहीं] यह स्क्रिप्ट एक NATed या Bridged WiFi Access Point बनाती है।

एक कमांड लाइन टूल जो किसी सर्वर द्वारा समर्थित TLS सिफर-सूट्स की गणना करता है।

अपने Bro logs में un-sinkholed C&C IPs की तलाश करें (Bambanek Consulting C&C master list से)

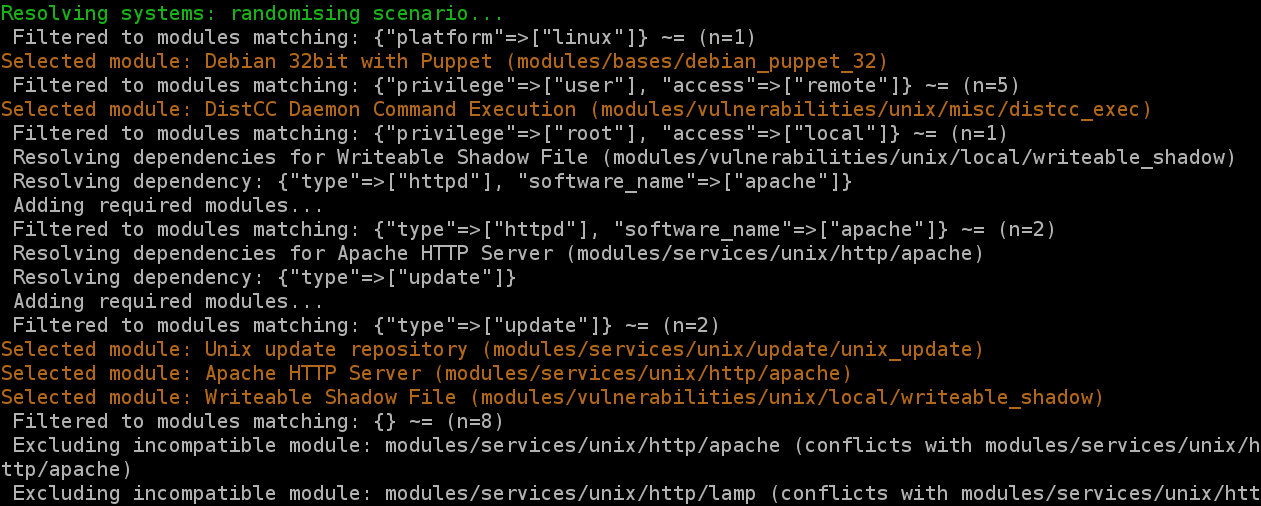
चलते-फिरते कमजोर वर्चुअल मशीनें जनरेट करें (वर्तमान टीम विकास cliffe/SecGen fork में हो रहा है)

log4shell या LogJam कमजोरियों (CVE-2021-44228) के विरुद्ध जाँच करने के लिए Nmap NSE स्क्रिप्ट्स

उन होस्ट्स की पहचान करने के लिए स्कैनर स्क्रिप्ट जो CVE-2020-0796 के प्रति संवेदनशील हैं

CVE-2020-8554: LoadBalancer या ExternalIPs का उपयोग करके मैन-इन-द-मिडल हमला

CVE-2014-0160 के लिए एक जाँचकर्ता (साइट और उपकरण)