

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
नेटवर्क फोरेंसिक — उपकरण — पृष्ठ 2 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
133 परिणाम
cyberchef-recipes preview

cyberchef-recipes

GitHubmattnotmax/cyberchef-recipes

साइबर-शेफ रेसिपी और क्यूरेटेड लिंक की एक सूची

disk-forensicsencryption-decryption-toolsnetwork-forensics+8
2.2k
2 साल पहले
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

तुमने नहीं सोचा था कि मैं जाकर ब्लू टीम को छोड़ दूँगा, है ना?

memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k26 दिन पहले
wireshark-rdp preview

wireshark-rdp

GitHubawakecoding/wireshark-rdp

वायरशार्क आरडीपी संसाधन

packet-sniffing-analysisnetwork-forensicsnetwork-security+3
2221 साल पहले
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

मिनीडंप से RSA निजी कुंजियाँ निकालकर, AES सत्र कुंजियाँ पुनर्प्राप्त करके, और नेटवर्क कैप्चर को प्लेनटेक्स्ट में परिवर्तित करके Covenant C2 संचार को…
encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
372 साल पहले
malware-samples preview

malware-samples

GitHubjstrosch/malware-samples

मैलवेयर नमूने, विश्लेषण अभ्यास और अन्य रोचक संसाधन।

network-forensicsmalware-analysisbinary-analysis+3
1.7k2 साल पहले
QCSuper preview

QCSuper

GitHubp1sec/qcsuper

QCSuper एक उपकरण है जो Qualcomm-आधारित फोन और मॉडेम के साथ संचार करता है, जिससे अन्य चीजों के अलावा कच्चे 2G/3G/4G रेडियो फ्रेम कैप्चर करना संभव होता…
embedded-systems-securitypacket-sniffing-analysismemory-forensics+4
1.6k7 दिन पहले
Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation preview

Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation

GitHubzedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

# घटना प्रतिक्रिया (IR) केस स्टडी CVE-2024-24919 (आर्बिट्ररी फ़ाइल रीड) को लक्षित करने वाले शोषण प्रयास की जांच का दस्तावेज़ीकरण, जो Check Point…


vulnerability-analysisnetwork-forensicsweb-security+7
12 महीने पहले
ACF preview

ACF

GitHubcyberhatcoil/acf

Android कनेक्शन फोरेंसिक्स

osintnetwork-forensicsmobile-forensics+2
3310 साल पहले
suricata preview

suricata

GitHuboisf/suricata

रीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5k4 दिन पहले
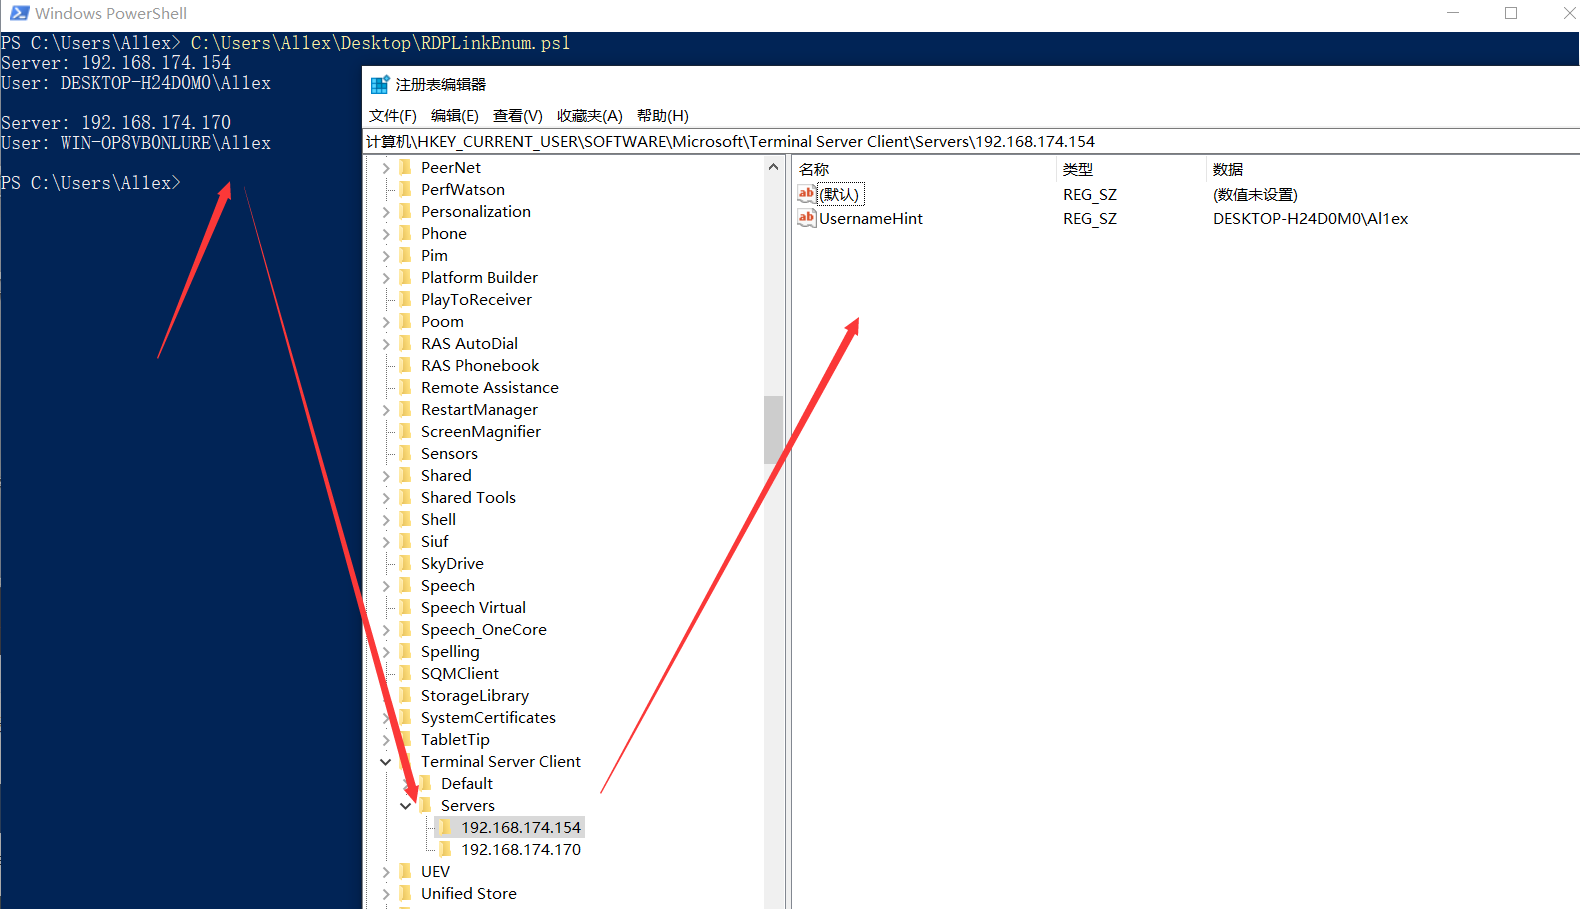
RDPLinkEnum preview

RDPLinkEnum

GitHubal1ex/rdplinkenum

RDPLinkEnum

network-forensicsforensicsinformation-gathering+3
55 साल पहले
Baskerville preview

Baskerville

GitHubnccgroup/baskerville

PCAPs या इंटरफेस से चयनात्मक प्रोटोकॉल एक्सट्रैक्टर
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
512 साल पहले
Mortimer preview

Mortimer

GitHubnccgroup/mortimer

नेटवर्क फोरेंसिक प्रकार के डेटा और खुफिया जानकारी को संसाधित करने के लिए स्क्रिप्ट्स का एक संग्रह, मुख्य रूप से एक पोस्टग्रेस डेटाबेस में।

ioc-managementosintnetwork-forensics+3
1212 साल पहले
pcap-burp preview

pcap-burp

GitHubnccgroup/pcap-burp

Pcap importer for Burp के लिए
packet-sniffing-analysisvulnerability-scannersnetwork-forensics+2
1135 साल पहले
pcapan preview

pcapan

GitHubsynacktiv/pcapan

एक pcap कैप्चर विश्लेषण सहायक

packet-sniffing-analysisreconnaissancenetwork-forensics+3
253 साल पहले
ndff preview

ndff

GitHubknqyf263/ndff

डीप पैकेट इंस्पेक्शन के साथ फ्लो-आधारित नेटवर्क मॉनिटर
packet-sniffing-analysisnetwork-forensicsnetwork-security+2
299 साल पहले
CorelightForSplunk preview

CorelightForSplunk

GitHubcorelight/corelightforsplunk

Corelight नेटवर्क डिटेक्शन डेटा को एकीकृत और विश्लेषित करने के लिए Splunk ऐप, जो रियल-टाइम थ्रेट हंटिंग और इंसिडेंट रिस्पॉन्स को सक्षम बनाता है।
network-forensicsnetwork-securityutilities-frameworks+4
21 साल पहले
zeek-community-id preview

zeek-community-id

GitHubcorelight/zeek-community-id

Community ID प्रवाह हैशिंग के लिए Zeek समर्थन।
network-forensicsnetwork-securityutilities-frameworks+1
373 साल पहले
zeek-netsupport-detector preview

zeek-netsupport-detector

GitHubcorelight/zeek-netsupport-detector

ज़ीक-आधारित NetSupport डिटेक्टर। NetSupport का उपयोग अक्सर हमलावरों द्वारा मैलवेयर में दुरुपयोग किया जाता है।

defensive-toolsnetwork-forensicsnetwork-security+3
21 साल पहले
पिछला123…8अगला