

sleuthkit
 sleuthkit/sleuthkit
फोरेंसिक लाइब्रेरी और CLI टूलकिट जो डिस्क एवं फ़ाइल सिस्टम इमेज़ का विश्लेषण करने, हटाए गए डेटा को पुनर्प्राप्त करने, टाइमलाइन तैयार करने और हैश के…
disk-forensicshash-analysisforensics+3
3.2k
sleuthkit/sleuthkitफोरेंसिक लाइब्रेरी और CLI टूलकिट जो डिस्क एवं फ़ाइल सिस्टम इमेज़ का विश्लेषण करने, हटाए गए डेटा को पुनर्प्राप्त करने, टाइमलाइन तैयार करने और हैश के…
 kaandemir993/malwareforge---advanced-static-malware-analyzer
उन्नत स्थैतिक मैलवेयर विश्लेषक जो 8 इंजेक्शन तकनीकों, महत्वपूर्ण API कॉल्स, छिपे हुए स्ट्रिंग्स को उजागर करता है, PE सेक्शन (.text, .rdata) को .bin…
 facebook/threatexchange
डिजिटल नुकसानों से लड़ने के लिए मिलकर काम करने हेतु Trust & Safety उपकरण।

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
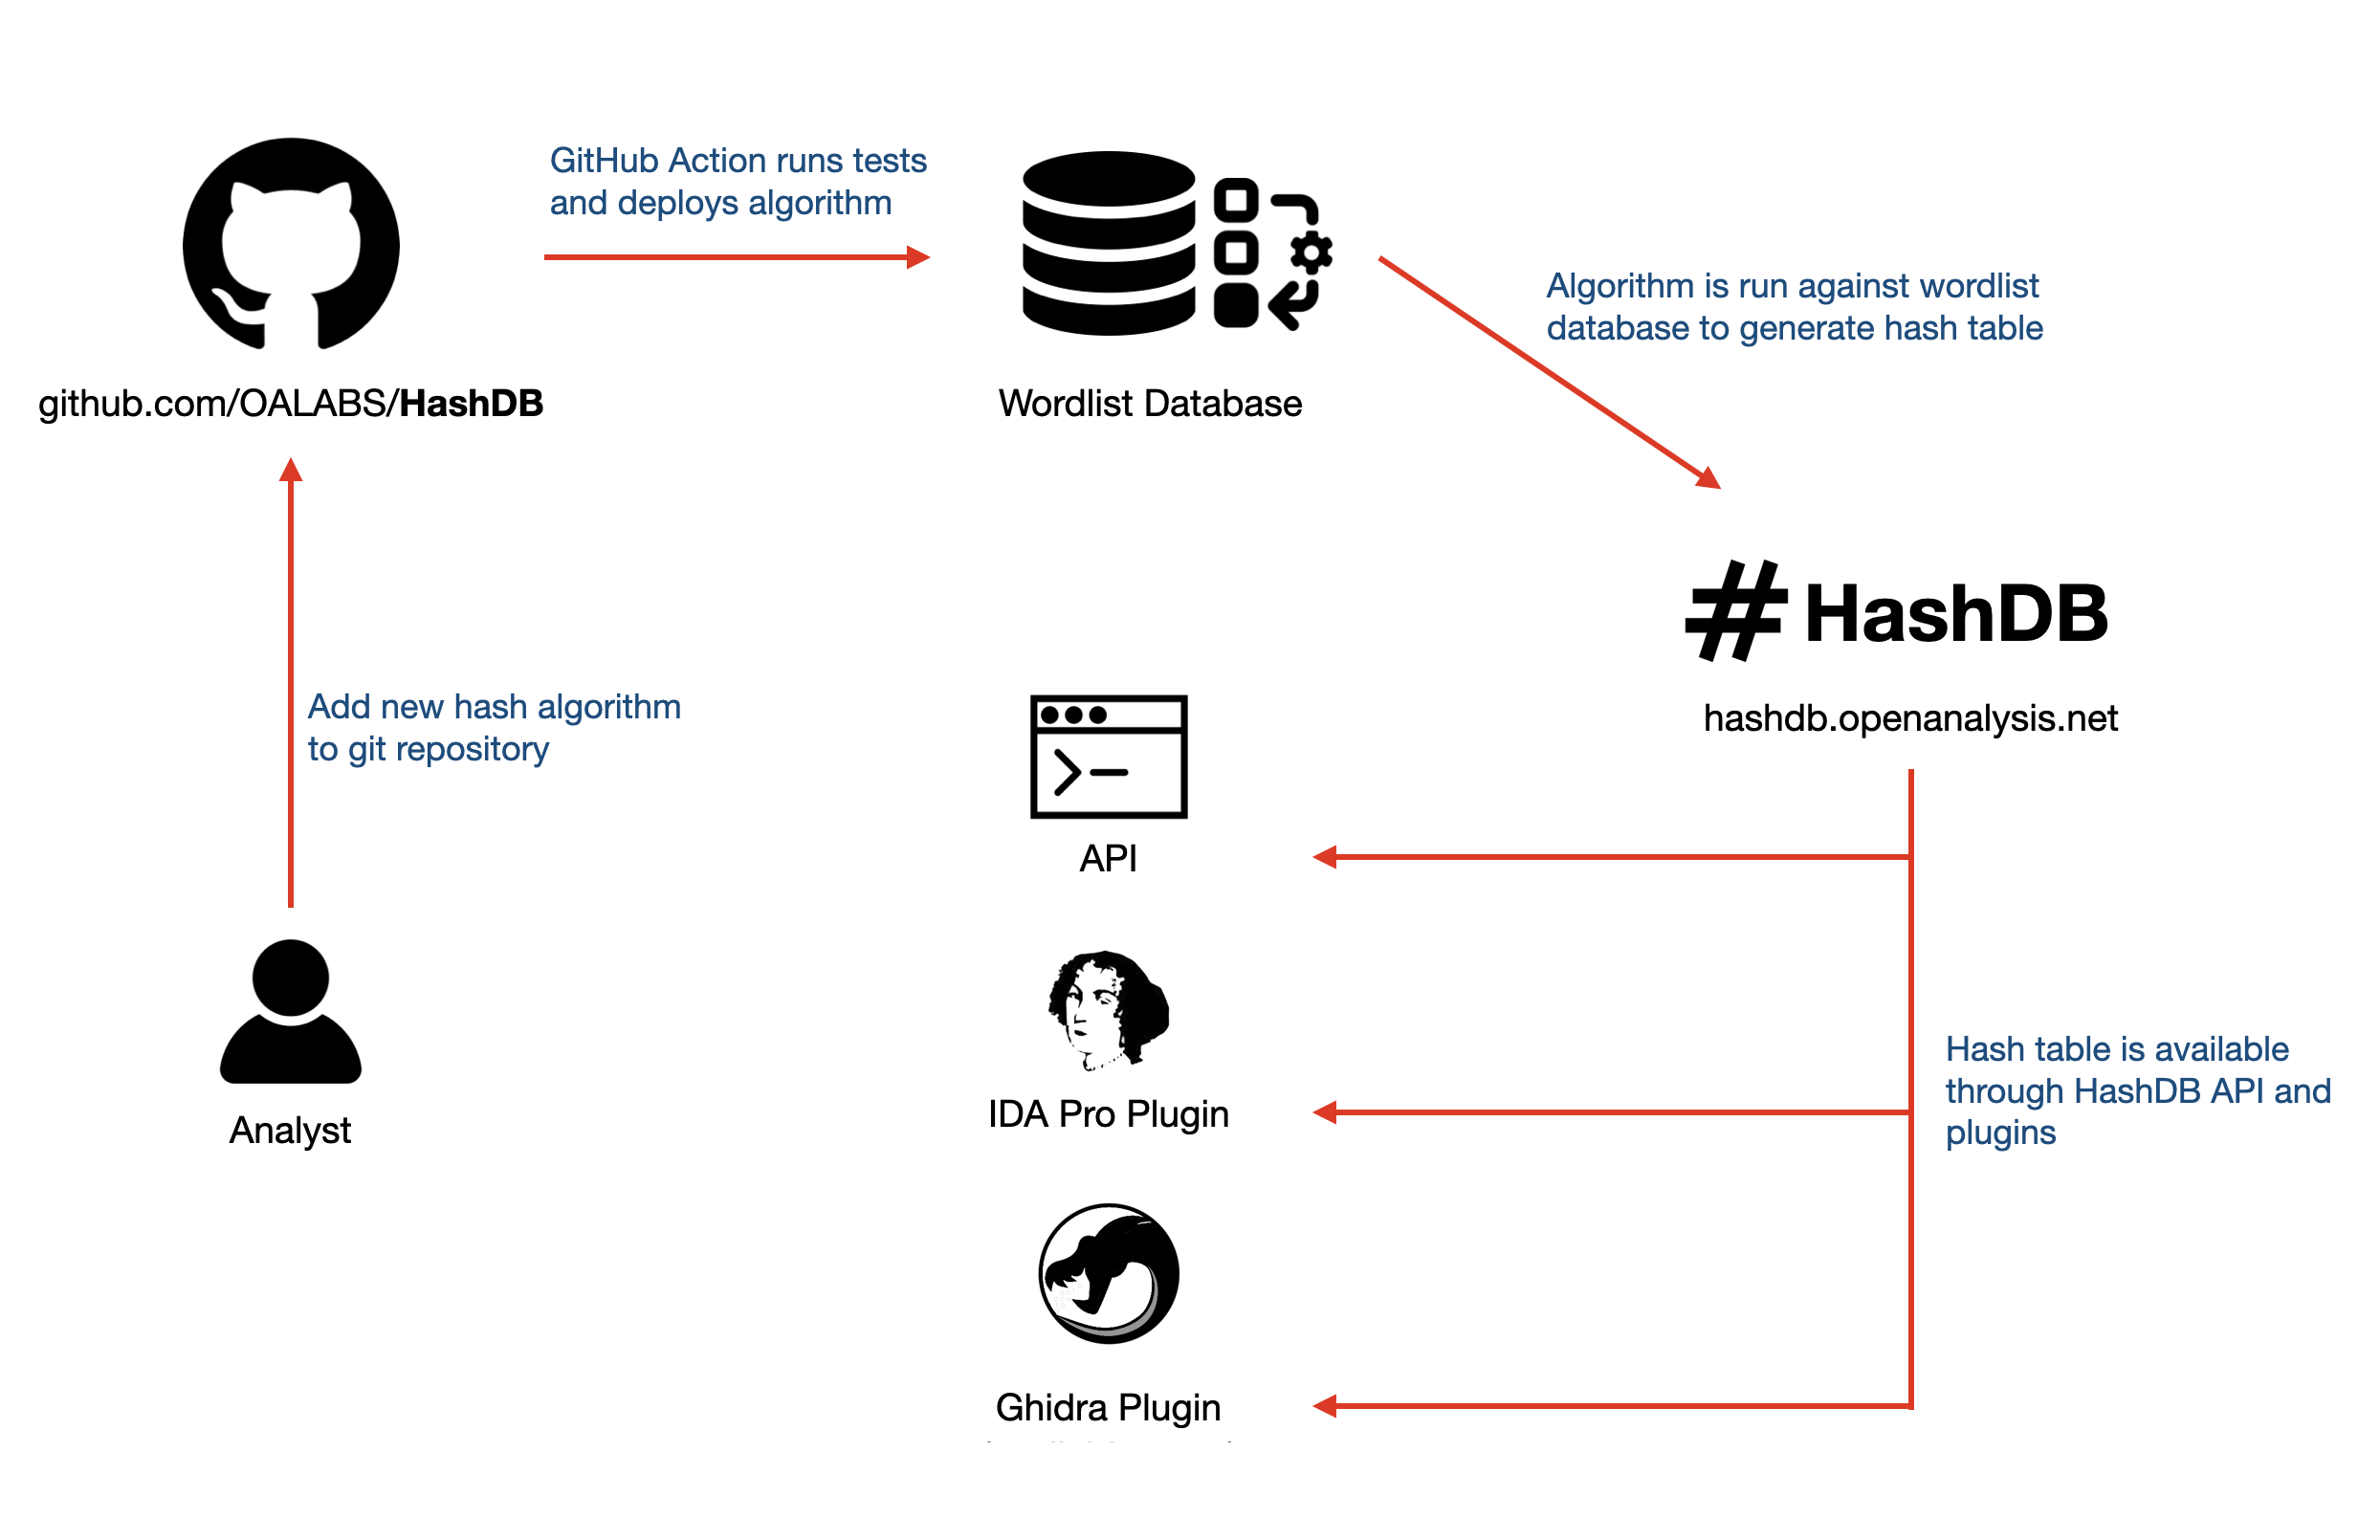 oalabs/hashdb
मैलवेयर में उपयोग किए जाने वाले हैशिंग एल्गोरिदम का संग्रह
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
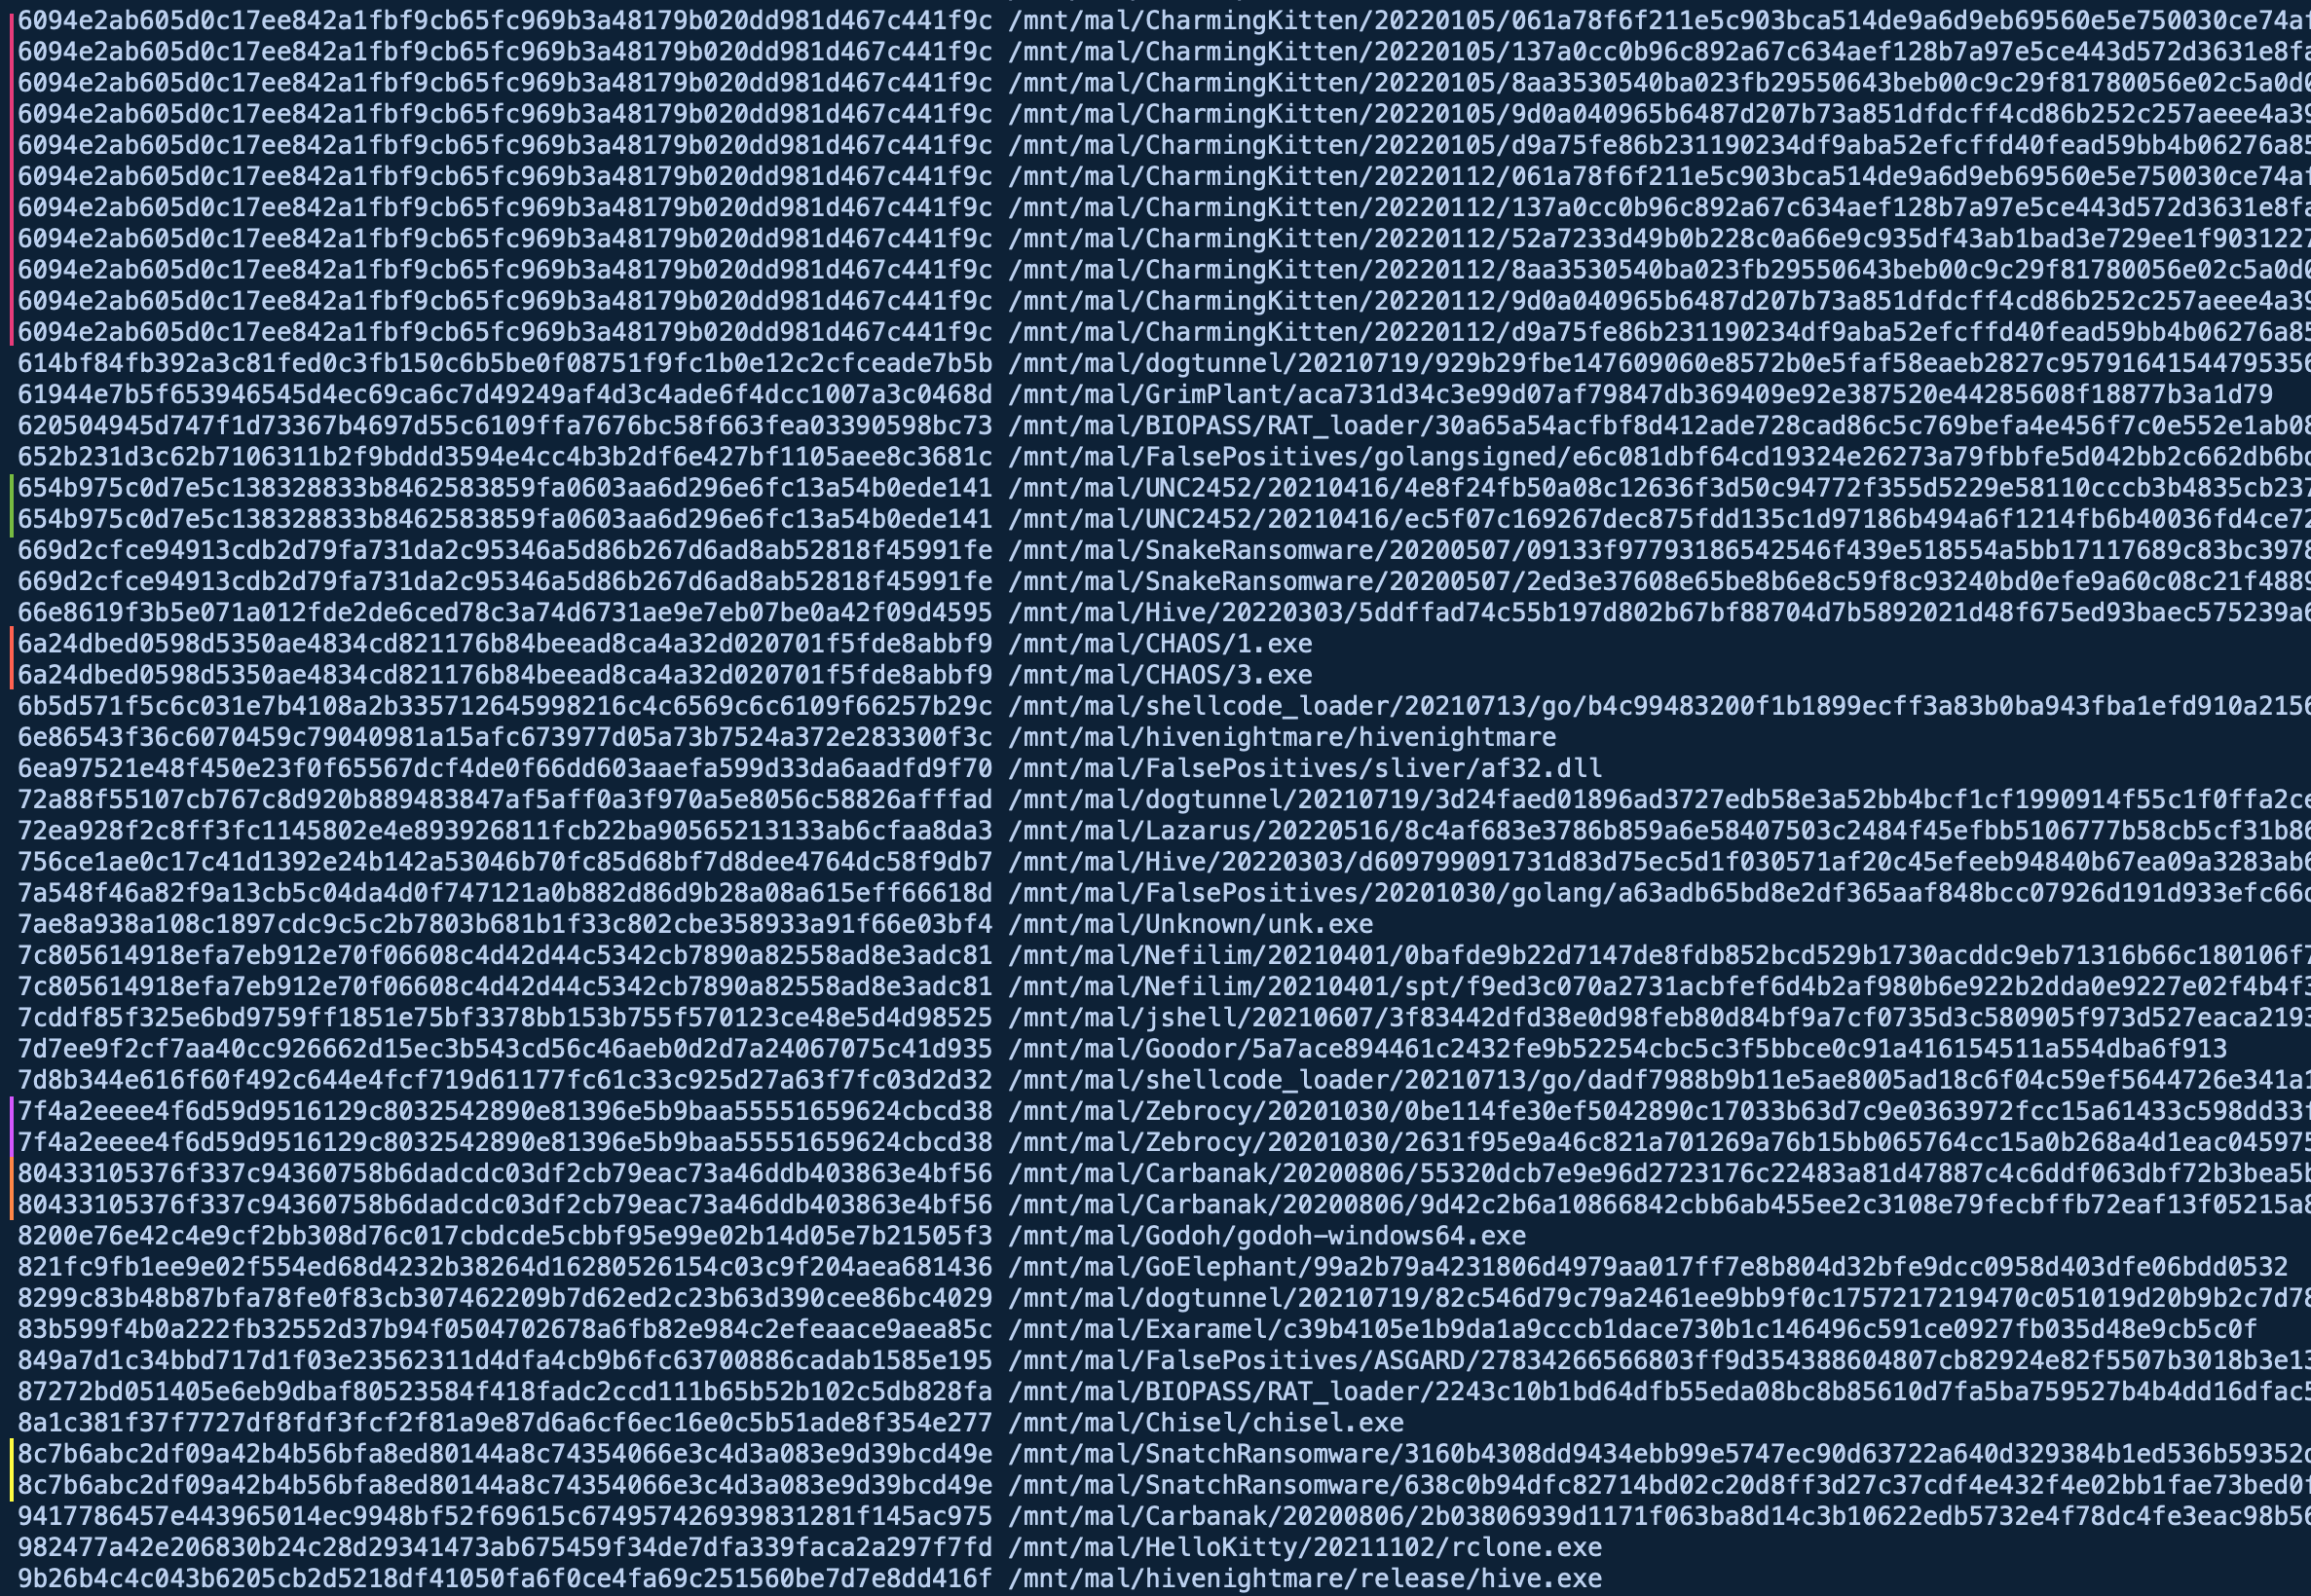 nextronsystems/gimphash
Golang बाइनरीज़ पर Imphash-जैसी गणना
 pan-unit42/dotnetfile
Python लाइब्रेरी जो .NET असेंबलियों में CLR/PE मेटाडेटा को पार्स करती है, मैलवेयर विश्लेषण और खतरे की खोज में सहायता के लिए स्ट्रीम और हैश…
 google/hashr
GCP, AWS और स्थानीय स्रोतों से डिस्क इमेज, पैकेज और संग्रह से फोरेंसिक फ़ाइल हैश सेट बनाता है, DFIR वर्कफ़्लो के लिए डीडुप्लीकेशन और…
 microsoft/symcrypt-openssl
SymCrypt क्रिप्टोग्राफ़िक लाइब्रेरी के साथ उपयोग के लिए OpenSSL इंजन
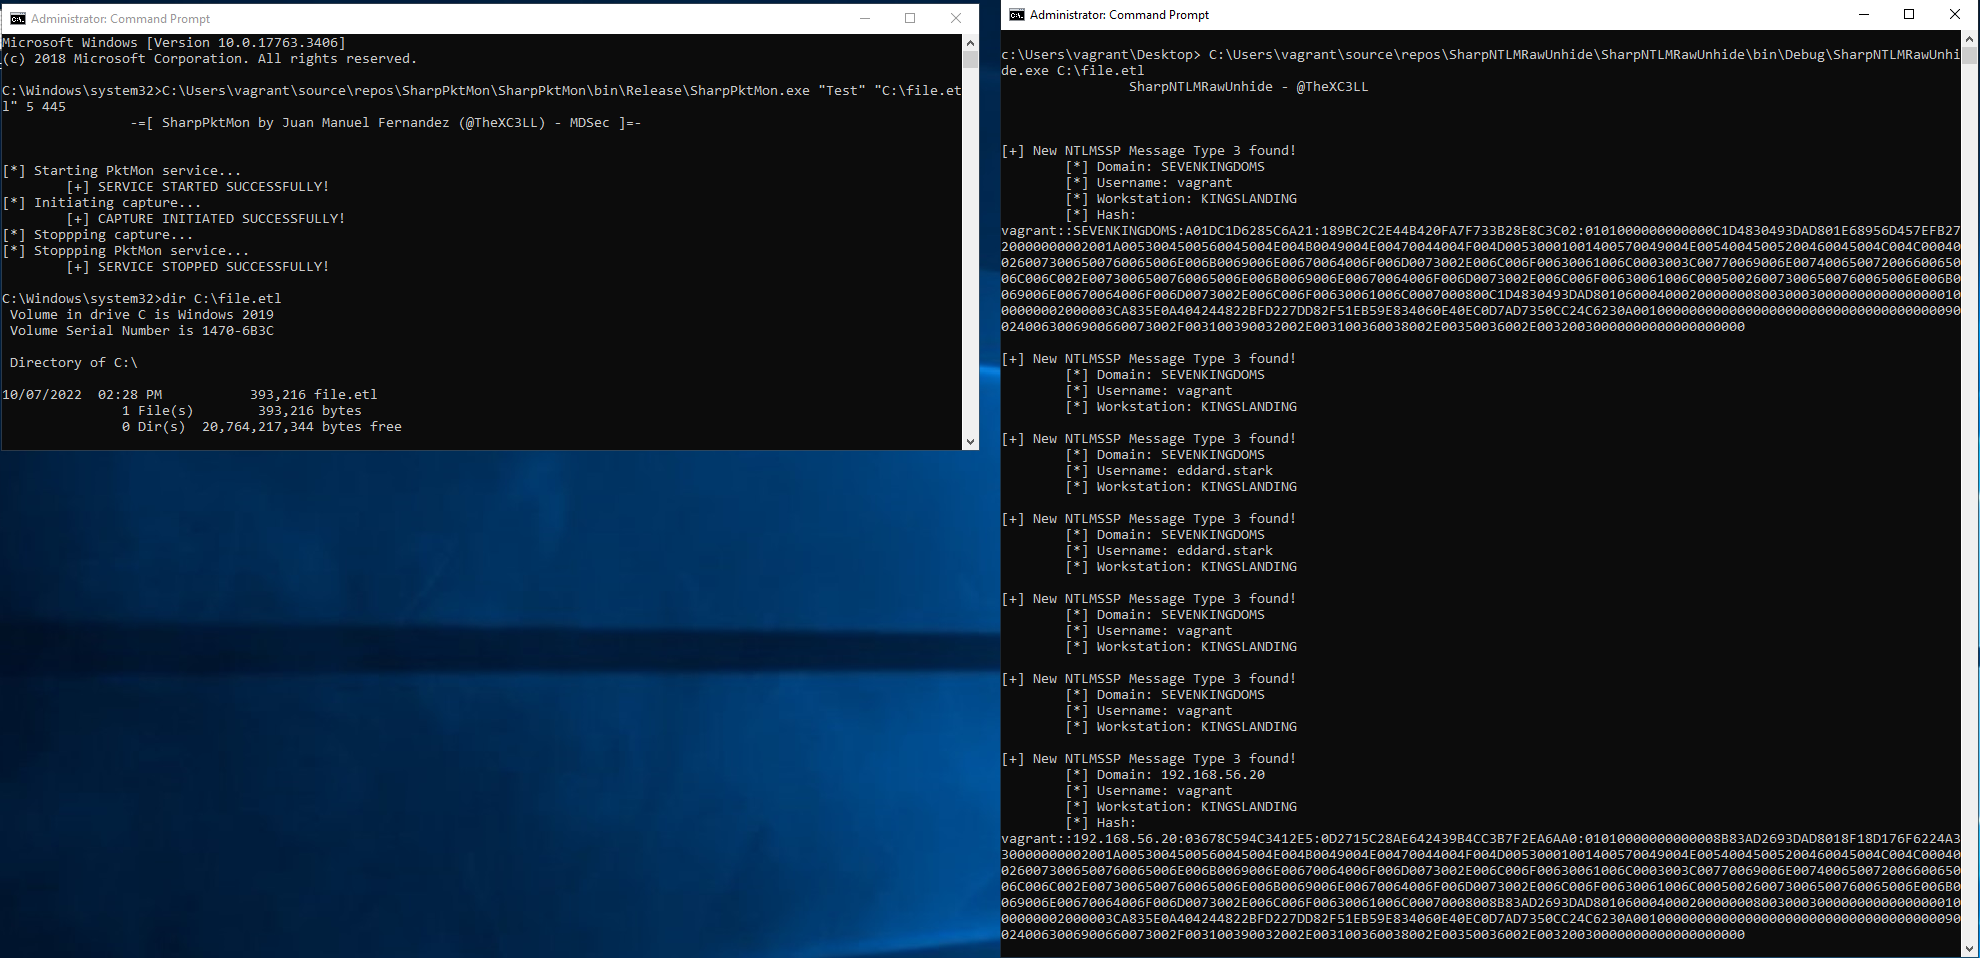 x-c3ll/sharpntlmrawunhide
C# संस्करण NTLMRawUnHide
 mr-un1k0d3r/windows-signedbinary
हस्ताक्षरित विंडोज़ बाइनरी को इस तरह म्यूटेट करता है कि वैध कैटलॉग हस्ताक्षर बरकरार रहें जबकि फ़ाइल हैश बदल जाते हैं, जिससे हैश-आधारित एंडपॉइंट ब्लॉक…
 inquest/python-inquestlabs
InQuest Labs API के साथ इंटरैक्ट करने के लिए एक पायथनिक इंटरफ़ेस और कमांड लाइन टूल।
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016 और बाद के संस्करणों पर प्रशासनिक अधिकारों के साथ ETW का उपयोग करके NetNTLMv2 हैश प्राप्त करें
 google/permhash
Chromium एक्सटेंशन और APK में घोषित अनुमतियों की हैशिंग के लिए फ्रेमवर्क, जो संभावित रूप से दुर्भावनापूर्ण पैकेजों में क्लस्टरिंग, हंटिंग और पिवोटिंग…