

Archived
frida-fuzzer
 andreafioraldi/frida-fuzzer
यह प्रायोगिक fuzzer API in-memory fuzzing के लिए उपयोग किया जाने वाला है।
dynamic-analysis-sandboxingexploitationapi-security-testing+3
andreafioraldi/frida-fuzzerयह प्रायोगिक fuzzer API in-memory fuzzing के लिए उपयोग किया जाने वाला है।
 taviso/avscript
Avast JavaScript इंटरैक्टिव शेल
 google/path-auditor
रनटाइम libc फ़ंक्शन ऑडिटर जो LD_PRELOAD के माध्यम से फ़ाइलसिस्टम syscalls को हुक करके फ़ाइल एक्सेस रेस कंडीशन और सिमलिंक कमज़ोरियों का पता लगाता है,…
 openstack-archive/syntribos
OpenStack सुरक्षा समूह से Python API सुरक्षा परीक्षण उपकरण
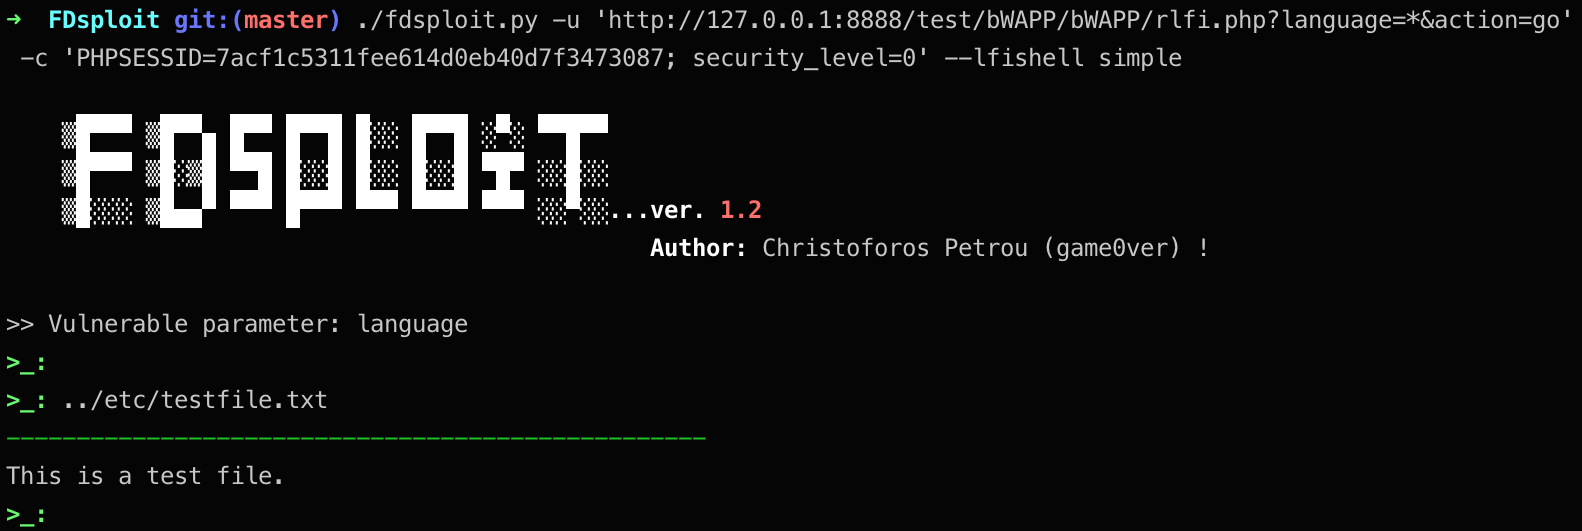 chrispetrou/fdsploit
फ़ाइल समावेशन और निर्देशिका ट्रैवर्सल फ़ज़िंग, गणना और शोषण उपकरण।
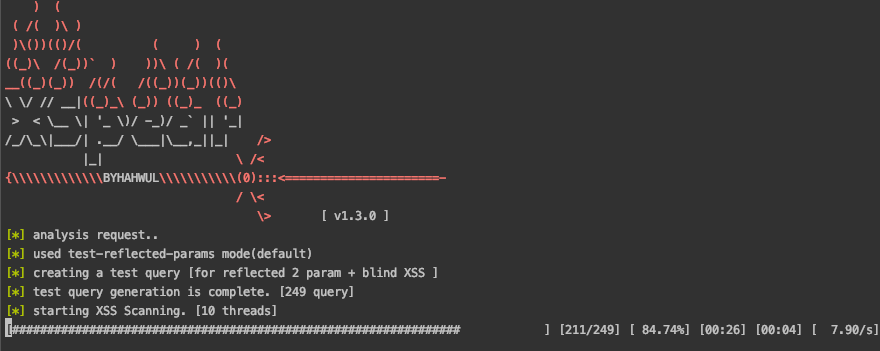 hahwul/xspear
🔱 शक्तिशाली XSS स्कैनिंग और पैरामीटर विश्लेषण उपकरण&रत्न
 dark-lbp/isf
ISF (औद्योगिक नियंत्रण प्रणाली शोषण ढांचा), पायथन पर आधारित एक शोषण ढांचा
 certcc/certfuzz
यह प्रोजेक्ट CERT बेसिक फजिंग फ्रेमवर्क (BFF) और CERT फेल्योर ऑब्जर्वेशन इंजन (FOE) के स्रोत कोड को शामिल करता है।
 trailofbits/manticore
प्रतीकात्मक निष्पादन उपकरण
 halit/isip
पैकेट हेरफेर, स्निफिंग, मैन-इन-द-मिडल हमले, फज़िंग, डॉस हमलों का अनुकरण के लिए इंटरैक्टिव सिप टूलकिट।
 didi/kemon
macOS कर्नेल मॉनिटरिंग के लिए एक ओपन-सोर्स प्री और पोस्ट कॉलबैक-आधारित फ्रेमवर्क।
 yahoo/gryffin
Gryffin एक बड़े पैमाने का वेब सुरक्षा स्कैनिंग प्लेटफॉर्म है।
 osqzss/bladegps
bladeRF के लिए रीयल-टाइम GPS सिग्नल सिम्युलेटर
 jopohl/urh
Universal Radio Hacker: वायरलेस प्रोटोकॉल की जांच एक बॉस की तरह करें
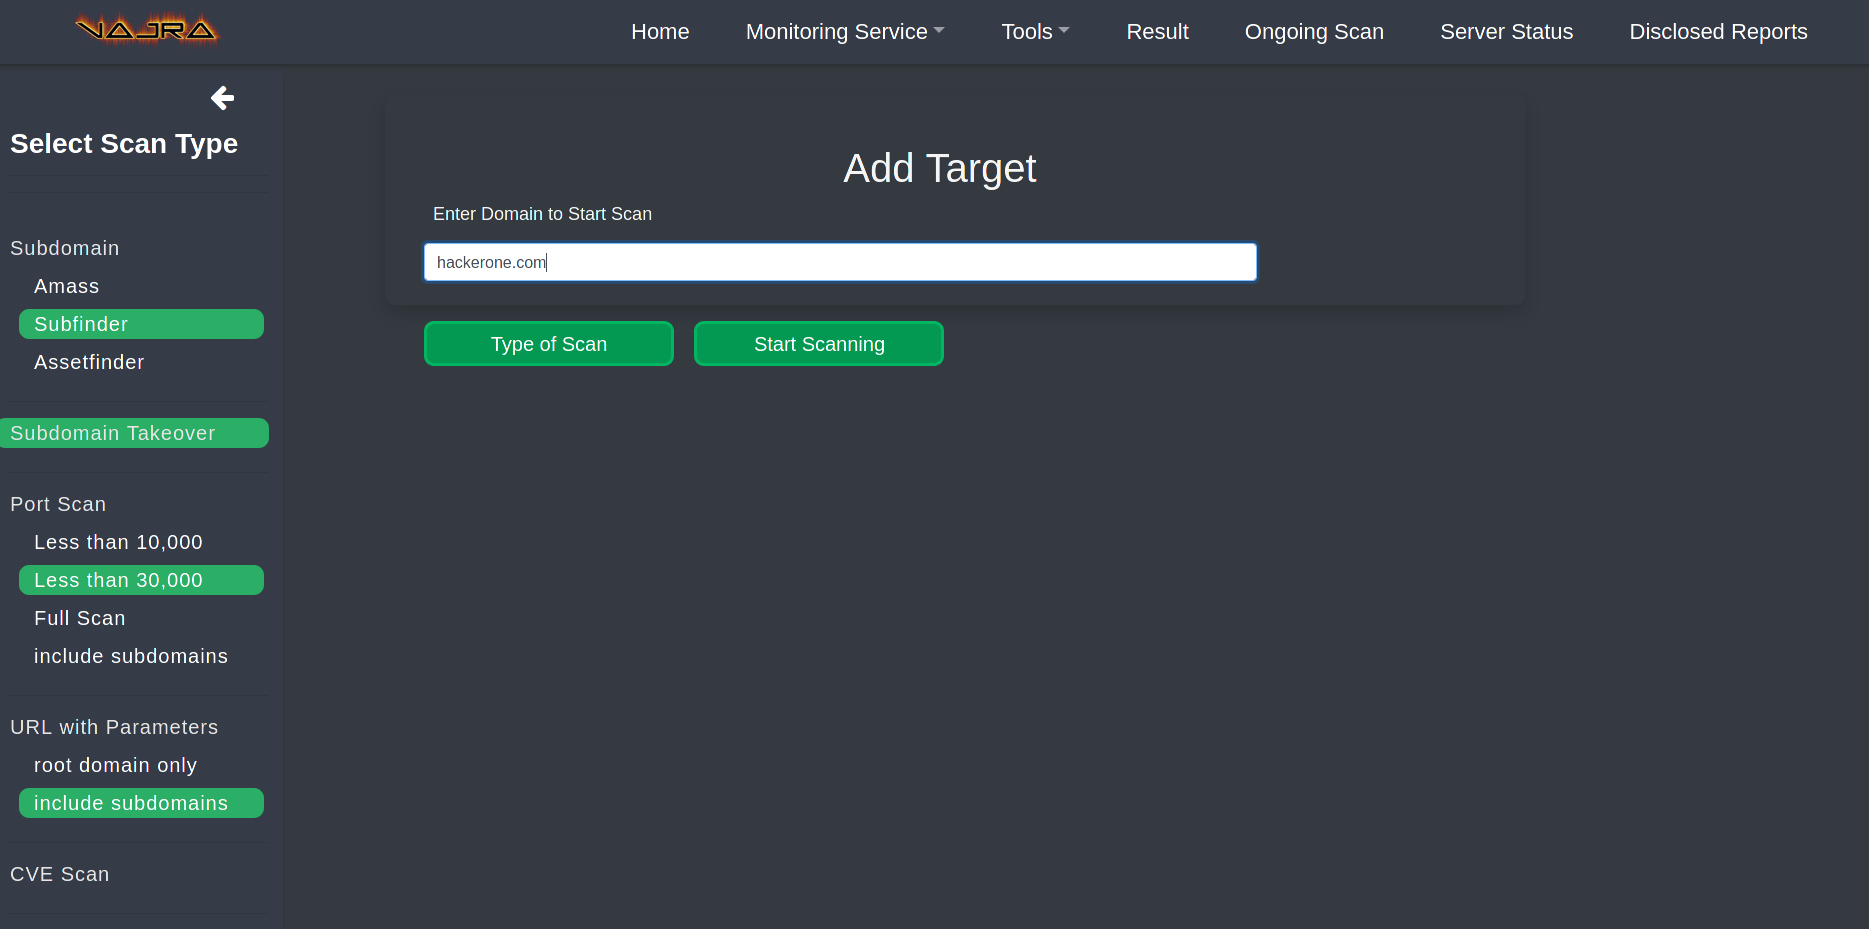 r3curs1v3-pr0xy/vajra
वज्र एक अत्यधिक अनुकूलन योग्य लक्ष्य और दायरे-आधारित स्वचालित वेब हैकिंग फ्रेमवर्क है, जो वेब अनुप्रयोग पैठ परीक्षण के दौरान उबाऊ रिकॉन कार्यों और कई…