
PoC
 pedrib/poc
एडवाइजरी, प्रूफ ऑफ कॉन्सेप्ट फाइलें और एक्सप्लॉइट्स जो @pedrib द्वारा सार्वजनिक किए गए हैं।
exploit-frameworksvulnerability-analysisexploitation+4
pedrib/pocएडवाइजरी, प्रूफ ऑफ कॉन्सेप्ट फाइलें और एक्सप्लॉइट्स जो @pedrib द्वारा सार्वजनिक किए गए हैं।
 black-army-security/blackarmy-framework
स्वचालित सुरक्षा मूल्यांकन, एक्सप्लॉइटेशन और रेड टीम संचालन के लिए मॉड्यूलर पायथन-आधारित पेनिट्रेशन टेस्टिंग फ्रेमवर्क। इसमें रिकॉनिसेंस और पेलोड…
 nccgroup/dapr
Linux के लिए ड्राइवर अटैक प्लेटफ़ॉर्म
 ambionics/phpggc
PHPGGC PHP unserialize() पेलोड की एक लाइब्रेरी है, साथ ही उन्हें कमांड लाइन या प्रोग्रामेटिक रूप से उत्पन्न करने के लिए एक उपकरण है।
 pimps/ysoserial-modified
उस रिपॉजिटरी में प्रसिद्ध java deserialization exploitation टूल ysoserial के मेरे अपडेट शामिल हैं।
 dirtyfilthy/gxv3175-remote-code-exec
Grandstream GXV3175 VOIP फोन के लिए रिमोट कोड निष्पादन।
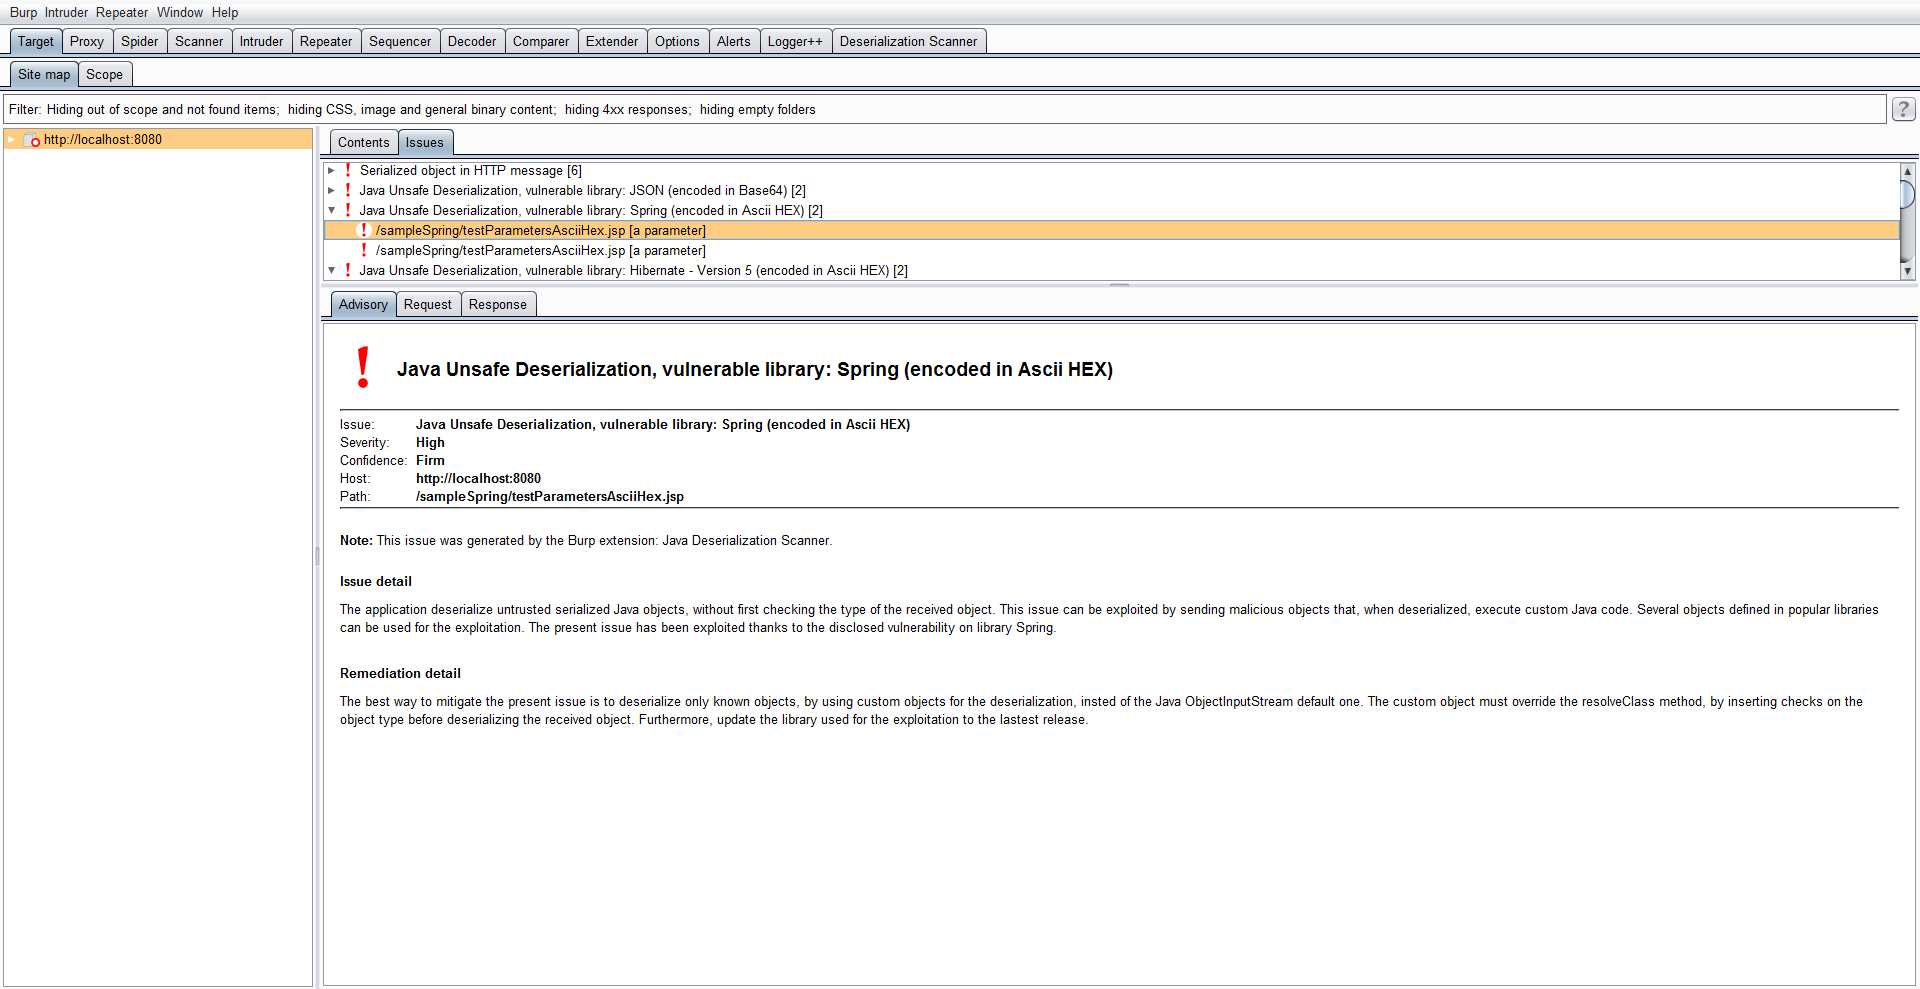 federicodotta/java-deserialization-scanner
Java डिसेरिएलाइज़ेशन भेद्यताओं का पता लगाने और उनका शोषण करने के लिए Burp Suite का ऑल-इन-वन प्लगइन
 gushmazuko/winbypass
विंडोज UAC बाईपास
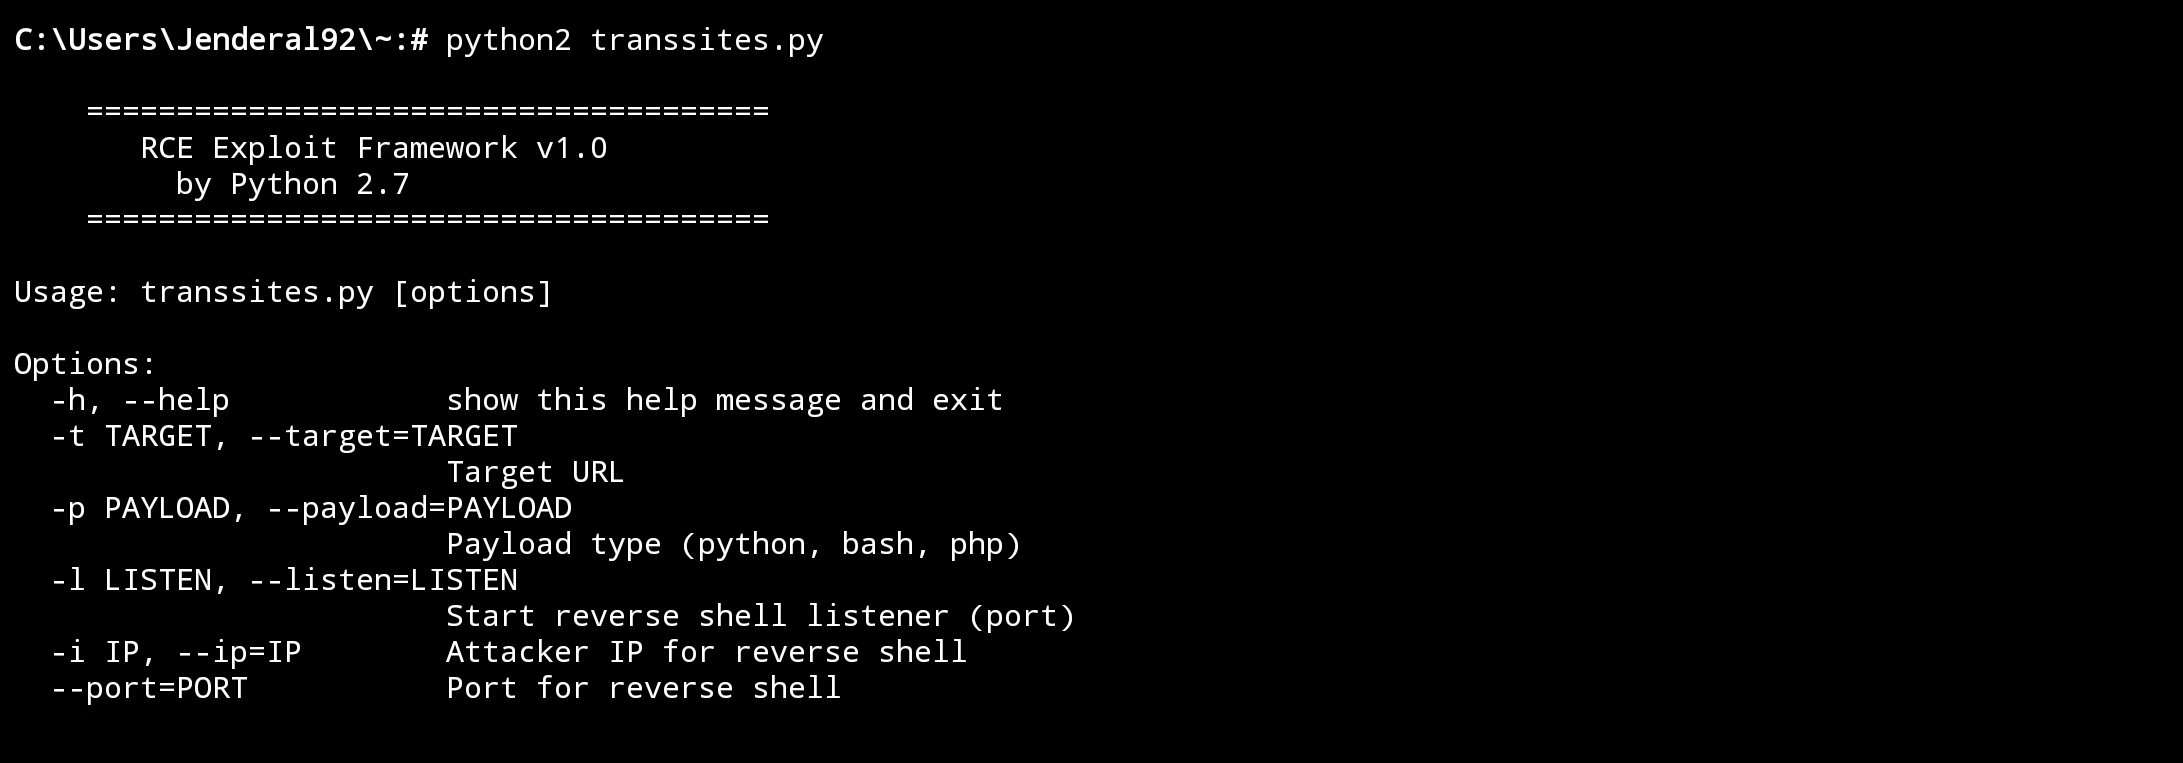 jenderal92/rce-exploit-framework
यह फ्रेमवर्क पेनेट्रेशन टेस्टर्स या डेवलपर्स को रिमोट कोड एक्ज़ीक्यूशन (RCE) एक्सप्लॉइटेशन की मैकेनिज्म समझने में सहायता करने के लिए डिज़ाइन किया गया…
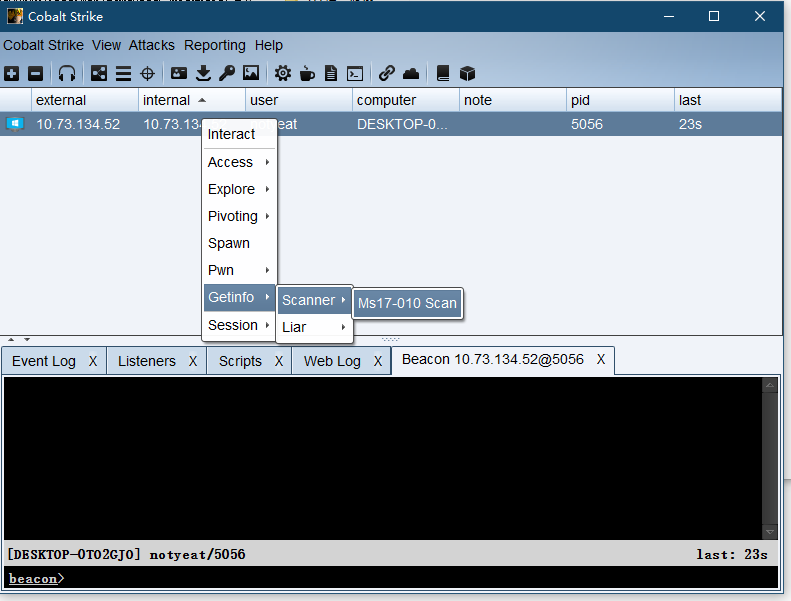 ianxtianxt/cobaltstrike-ms17-010
ms17-010 को स्कैन करने के लिए cs का एक प्लगइन
 chacka0101/exploits
हैकिंग कमांड सेंटर एक्सप्लॉइट्स प्रोजेक्ट
 jas502n/msfconsole-termux
Metasploit-Table को Android Termux पर कैसे स्थापित करें
 agampreet-singh/redroot
RedRoot एक Python-आधारित, CLI-संचालित आक्रामक सुरक्षा ढांचा है जो आवश्यक रेड टीमिंग टूल को एक एकीकृत टर्मिनल वातावरण में लाता है। पेनेट्रेशन…
 nishitvp/better_opts_attacks
LLM पर आर्किटेक्चर-जागरूक प्रतिकूल हमलों का उपयोग करके फाइन-ट्यूनिंग-आधारित प्रॉम्प्ट इंजेक्शन सुरक्षा (SecAlign, SecAlign++, StruQ) को तोड़ने के लिए…
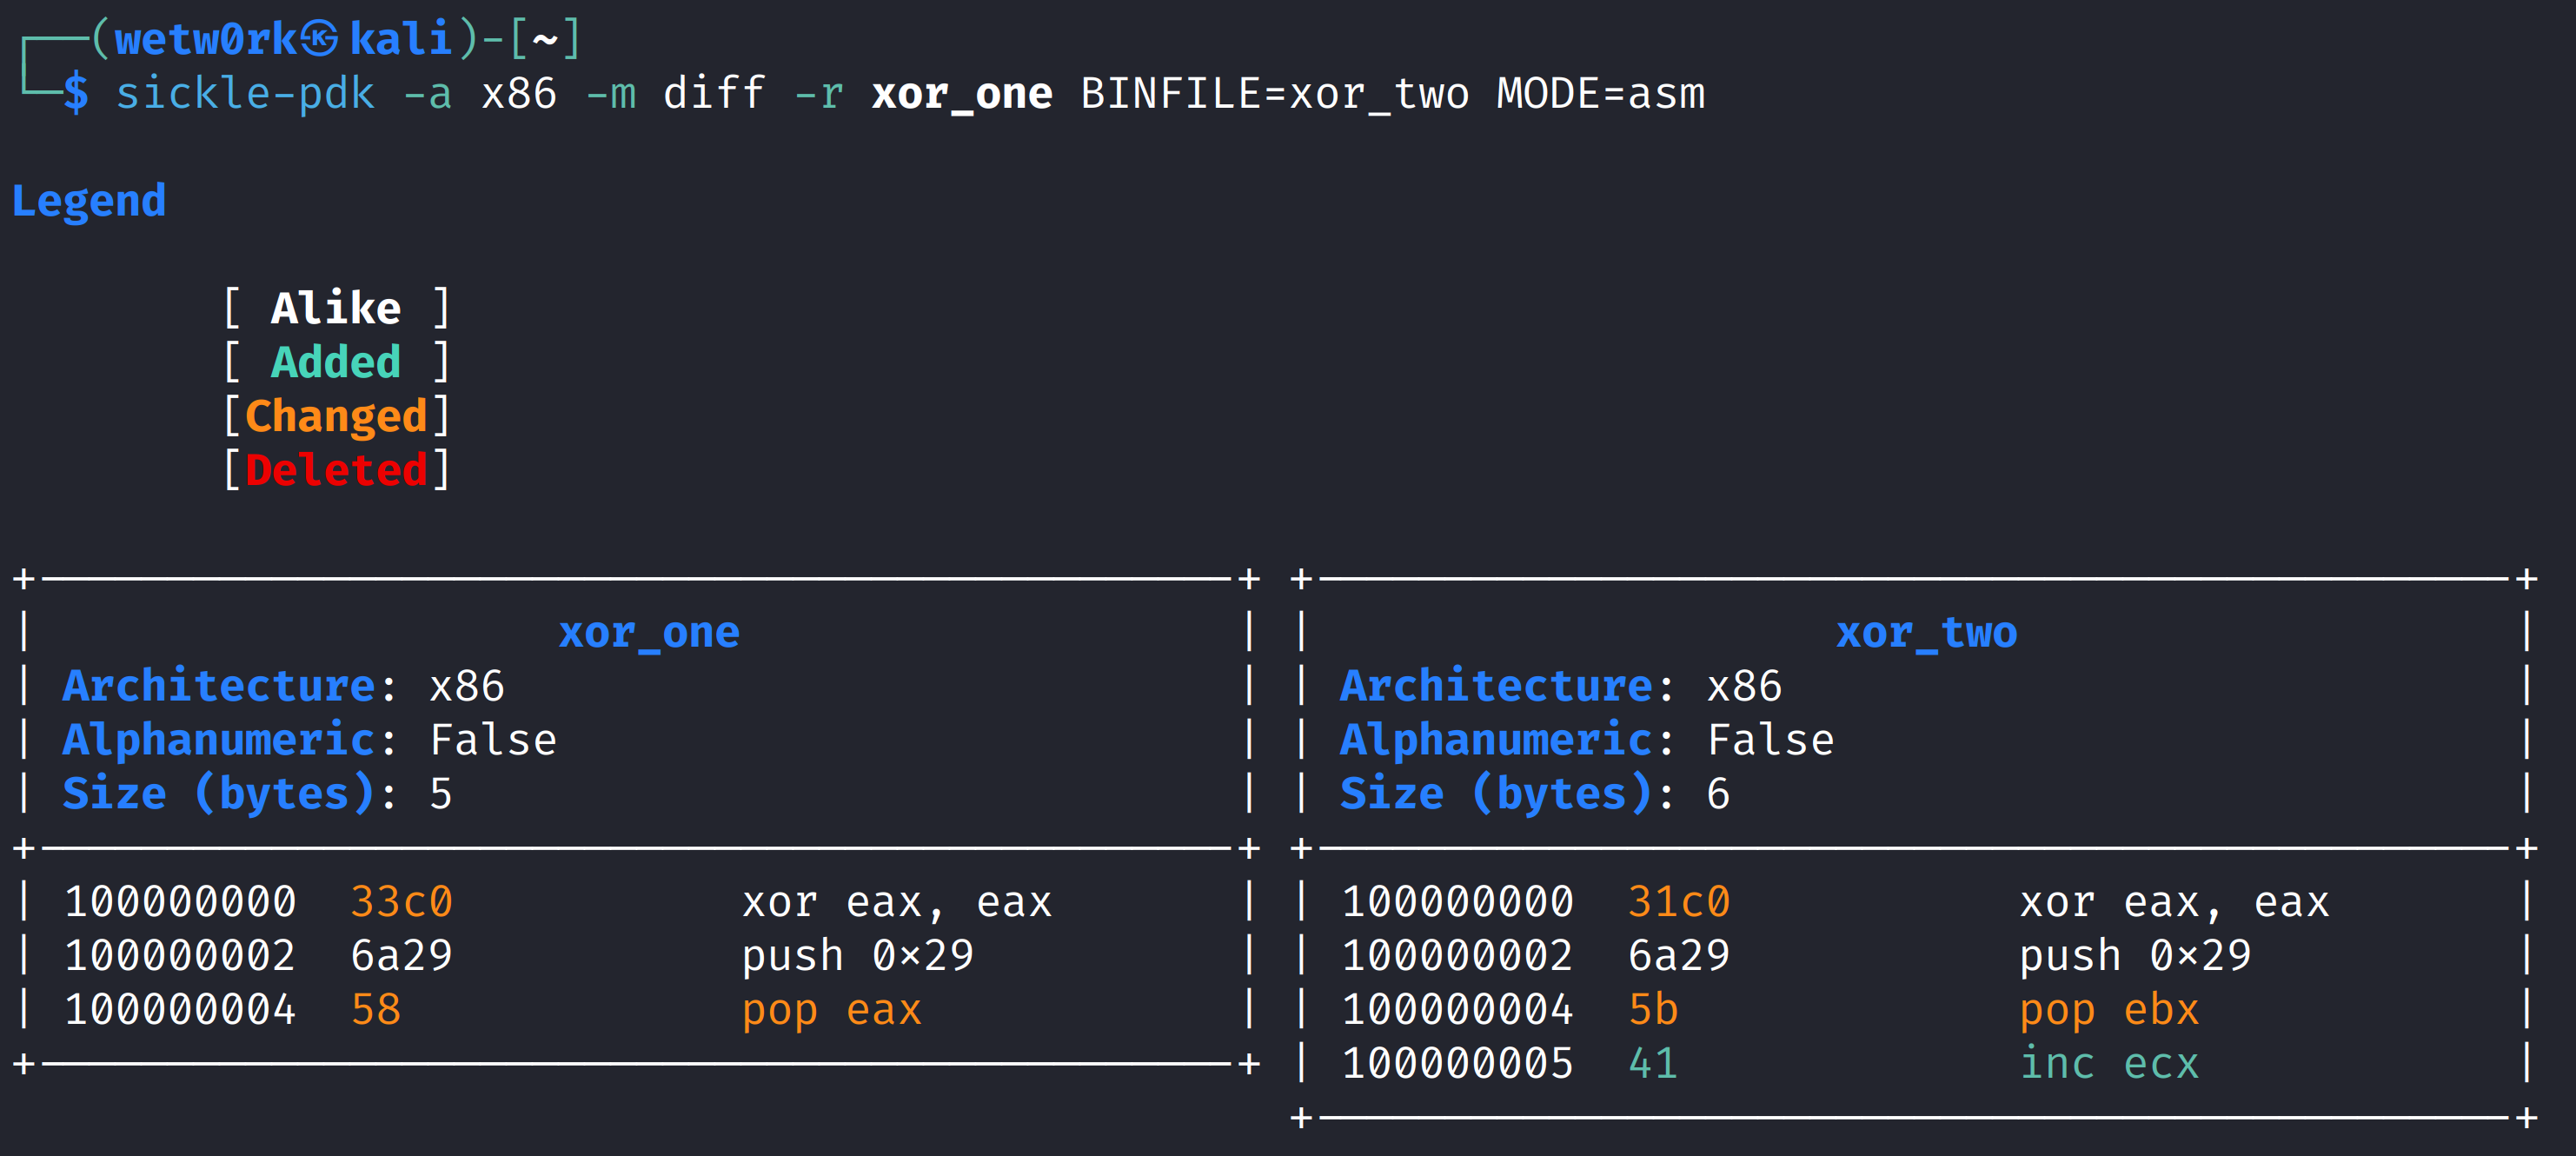 wetw0rk/sickle-pdk
सिकल - पेलोड विकास किट
 jonstratton/selenium-node-takeover-kit
एक संग्रह selenium परीक्षणों का जो selenium नोड के अधिग्रहण में सहायता कर सकता है।
 adaptix-framework/adaptixc2
AdaptixC2 एक अत्यधिक मॉड्यूलर उन्नत रेडटीम टूलकिट है
 gh05tcrew/metasploitmcp
Metasploit के लिए MCP सर्वर