
dashbuilder
 shanika04/dashbuilder
CVE-2016-4999
general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+3
shanika04/dashbuilderCVE-2016-4999
 kara-git/cve-2026-49048-joomcck-sqli
CVE-2026-49048 — JoomCCK 6.4.0 Unauthenticated SQL Injection (CVSS 9.8)
 pedrocruz2202/mongobleed-scanner
🔍 MongoDB कमजोरियों के लिए MongoBleed के साथ स्कैन करें, एक उच्च-प्रदर्शन उपकरण जो बड़े नेटवर्कों में CVE-2025-14847 का तेजी से और कुशलतापूर्वक पता…
 spring-io/cve-2022-22976-bcrypt-skips-salt
कमजोर कार्य कारक 31 के साथ BCrypt पासवर्ड हैश का पता लगाने और अद्यतन करने के लिए CLI टूल, CVE-2022-xxxx सुधार के लिए Spring Security डेटाबेस के साथ…
 eyesecurity/wp2shell-compromise-scanner-plugin
केवल-पठनीय वर्डप्रेस प्लगइन जो wp2shell एक्सप्लॉइट श्रृंखला (CVE-2026-63030 / CVE-2026-60137) के आर्टिफैक्ट्स को स्कैन करता है।
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433 और CVE-2019-5427 के बीच का संस्करण
 lauxjpn/corruptqueryaccessworkaround
CVE-2019-1402 के साथ शुरू हुई "Query is corrupt" त्रुटि का नवीनतम समाधान
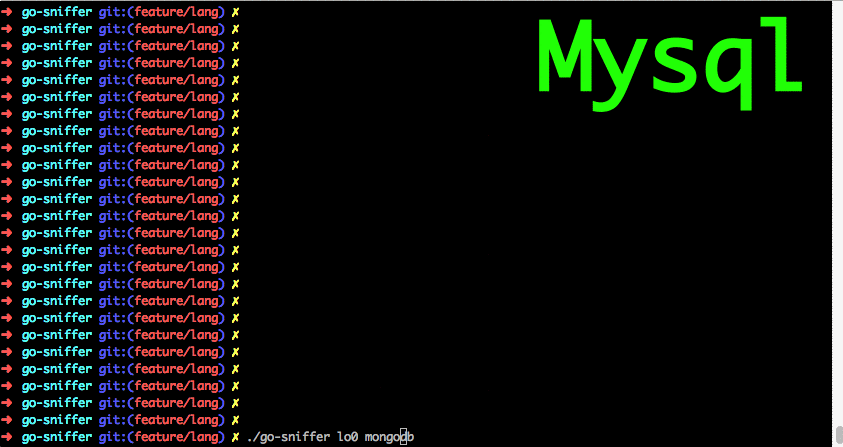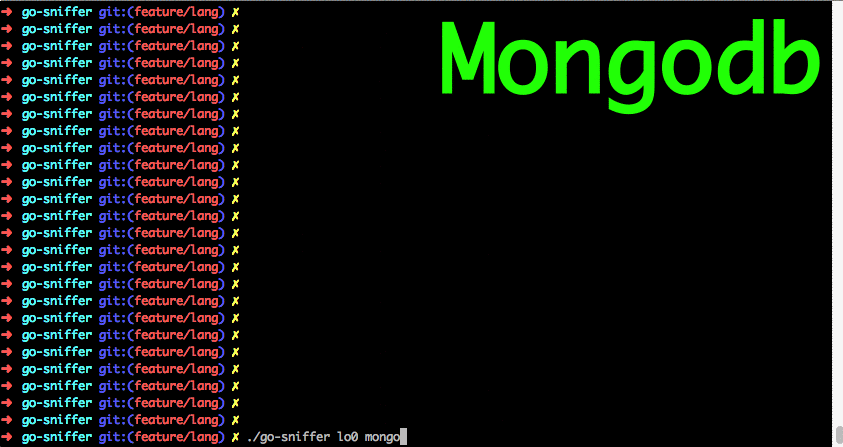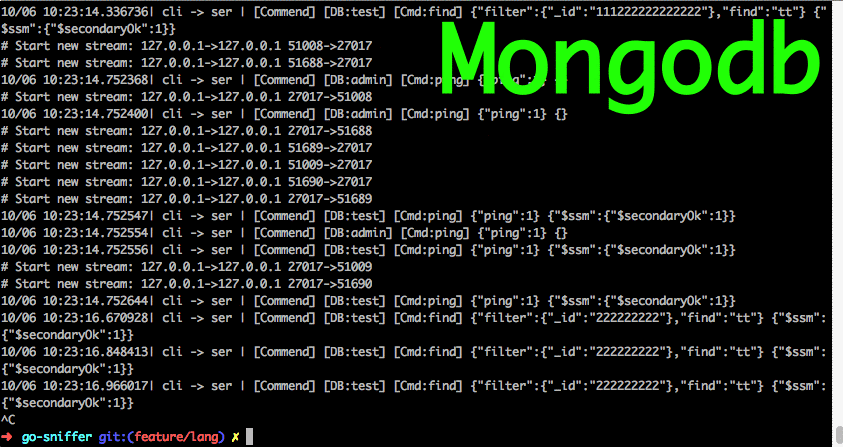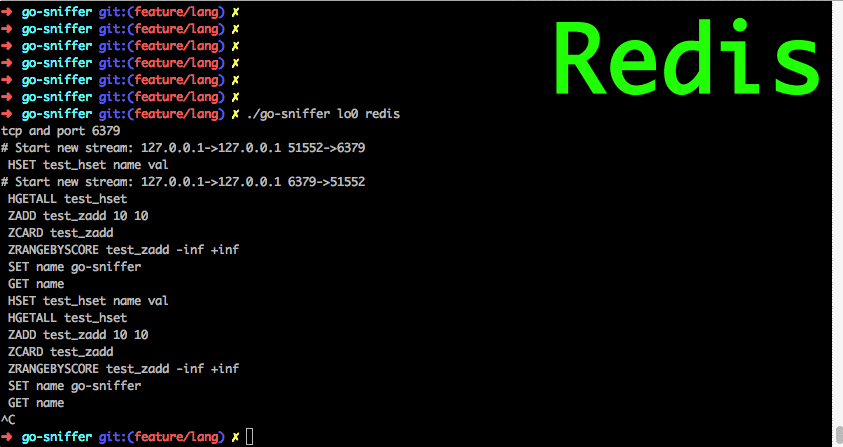 40t/go-sniffer
🔎 mysql, redis, http, mongodb आदि प्रोटोकॉल को स्निफ़ करना और पार्स करना। प्रोजेक्ट में डेटाबेस अनुरोधों को पैकेट कैप्चर करके इंटरसेप्ट करें और…
 aquasecurity/trivy
कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें
 greenbone/openvas-scanner
इस रिपॉजिटरी में Greenbone Community Edition के लिए स्कैनर घटक शामिल है।
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 pedrocruz2202/pedrocruz2202.github.io
🛡️ उच्च-प्रदर्शन MongoBleed स्कैनर का उपयोग करके CVE-2025-14847 के लिए असुरक्षित MongoDB इंस्टेंस का पता लगाएं, जिससे नेटवर्क सुरक्षा और डेटा…
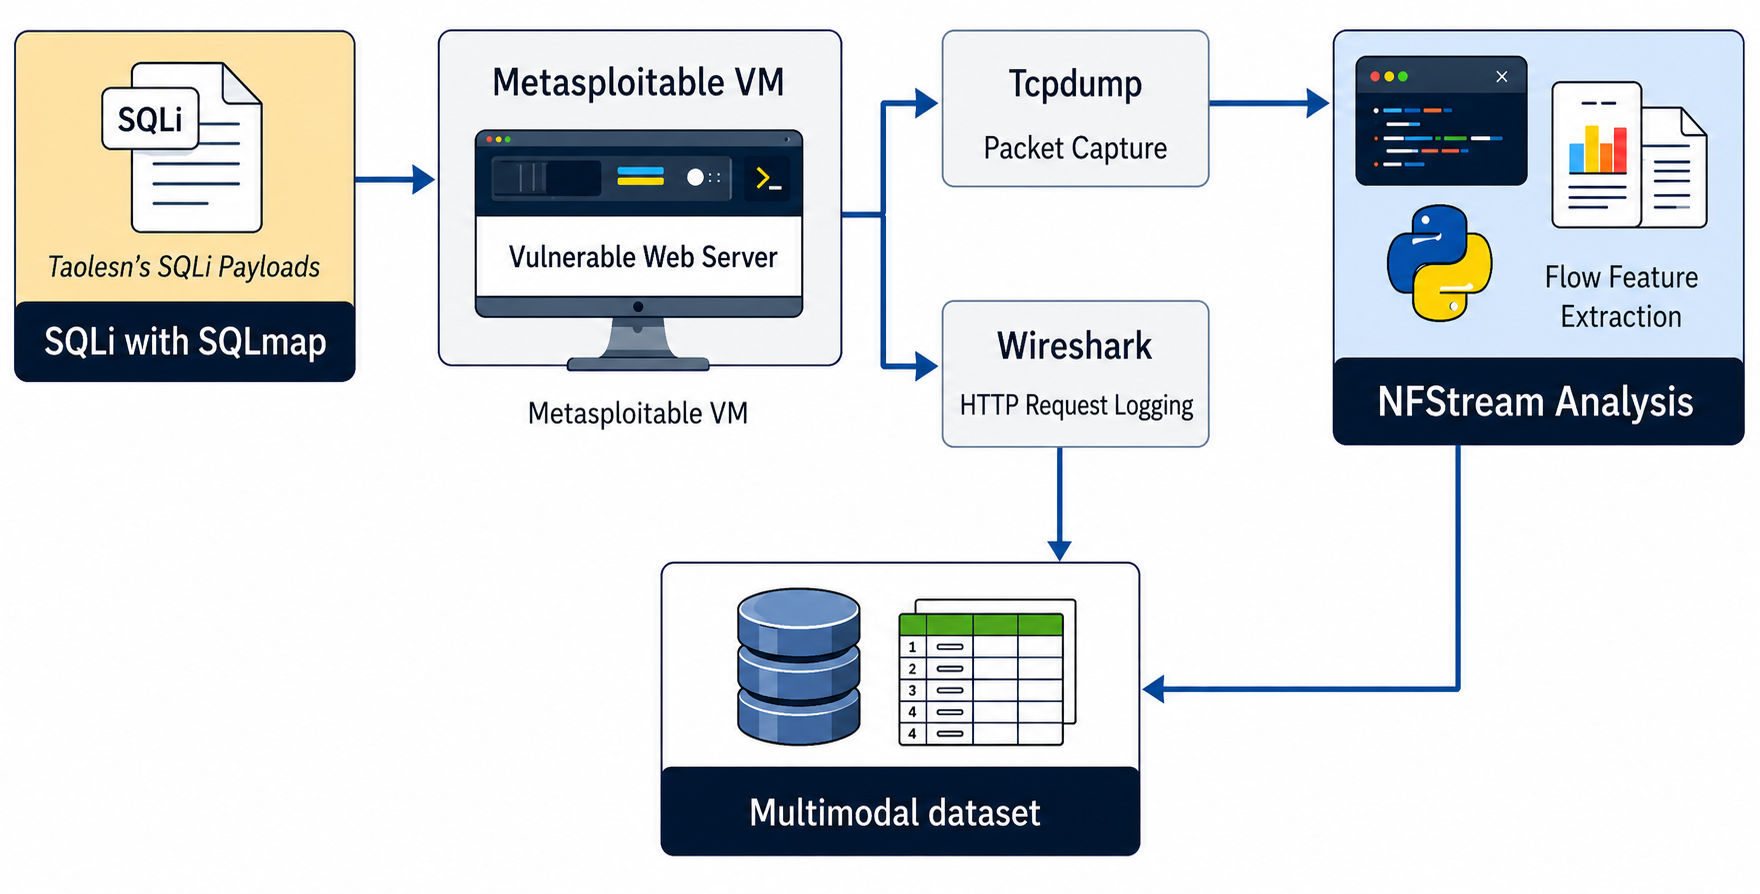 paul12345-cyber/multimodal-web-attack-dataset
यह रिपॉजिटरी एआई-संचालित खतरे का पता लगाने (थ्रेट डिटेक्शन) अनुसंधान को आगे बढ़ाने के लिए एक मल्टीमॉडल वेब अटैक डेटासेट (MWAD) होस्ट करती है।
 tjnull/cygor
एक मॉड्यूलर एसेट डिस्कवरी फ्रेमवर्क जो पायथन में लिखा गया है, दोहराए जाने वाले मैनुअल कार्य को स्वचालित करने के लिए।
 jumpserver/jumpserver
JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक…
 nmap/nmap
उच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…

 karlvbiron/mad-cat
MAD-CAT (Meow Attack Data Corruption Automation Tool) एक व्यापक सुरक्षा उपकरण है जिसे कई डेटाबेस प्रणालियों के विरुद्ध डेटा भ्रष्टाचार हमलों का…