

hydra
 ory/hydra
OpenID प्रमाणित OAuth 2.0 और OpenID Connect प्रदाता, क्लाउड-नेटिव अनुप्रयोगों के लिए हेडलेस APIs के माध्यम से टोकन जारी करने, क्लाइंट प्रबंधन, JWKS,…
authentication-authorizationidentity-managementcloud-security+3
17.6k
ory/hydraOpenID प्रमाणित OAuth 2.0 और OpenID Connect प्रदाता, क्लाउड-नेटिव अनुप्रयोगों के लिए हेडलेस APIs के माध्यम से टोकन जारी करने, क्लाइंट प्रबंधन, JWKS,…
 ory/oathkeeper
एक क्लाउड नेटिव Identity & Access Proxy / API (IAP) और Access Control Decision API जो आने वाले HTTP(s) अनुरोधों को प्रमाणित करती है, अधिकृत करती है,…
 all3xj/fixing-google-secops-detections
Google Chronicle क्यूरेटेड डिटेक्शन्स की ट्यूनिंग और रीफैक्टरिंग, ताकि अलर्ट थकान समाप्त हो और लॉजिक गैप्स/बग्स ठीक हों।
 falcosecurity/falco
लिनक्स के लिए रियल-टाइम क्लाउड-नेटिव रनटाइम सुरक्षा एजेंट जो असामान्य व्यवहार और खतरों का पता लगाने के लिए सिस्कॉल और कंटेनर/कुबरनेट्स मेटाडेटा की…
 firecracker-microvm/firecracker
सर्वरलेस कंप्यूटिंग के लिए सुरक्षित और तेज़ माइक्रोVM।
 google/gvisor
यूज़रस्पेस एप्लिकेशन कर्नेल के माध्यम से कंटेनरों को सैंडबॉक्स करता है जो सिस्टम कॉल को इंटरसेप्ट करता है, होस्ट कर्नेल एक्सेस को सीमित करता है, और…
 cryptomator/cryptomator
क्लाउड स्टोरेज के लिए क्रॉस-प्लेटफ़ॉर्म क्लाइंट-साइड एन्क्रिप्शन, जिसमें AES-256, एन्क्रिप्टेड फ़ाइलनाम, ओबफस्केटेड फ़ोल्डर संरचना और पारदर्शी…
 datadog/stratus-red-team
:cloud: :zap: क्लाउड के लिए सूक्ष्म, कार्रवाई योग्य प्रतिद्वंद्वी अनुकरण
 kyverno/kyverno
एडमिशन नियंत्रण, संसाधन म्यूटेशन, पृष्ठभूमि स्कैन और कंटेनर इमेज हस्ताक्षर सत्यापन के माध्यम से Kubernetes क्लस्टरों पर सुरक्षा और अनुपालन लागू करें।
 oauth2-proxy/oauth2-proxy
एक रिवर्स प्रॉक्सी जो Google, Azure, OpenID Connect और कई अन्य पहचान प्रदाताओं के साथ प्रमाणीकरण प्रदान करती है।
 fleetdm/fleet
MDM, पैच प्रबंधन, सॉफ़्टवेयर परिनियोजन, और osquery-संचालित दृश्यता के माध्यम से एंडपॉइंट्स को सुरक्षित और प्रबंधित करने के लिए ओपन-सोर्स प्लेटफ़ॉर्म,…
 googlecloudplatform/professional-services
Google Cloud समाधान उदाहरणों और ऑडिट लॉग निगरानी, DLP डी-आइडेंटिफिकेशन, एन्क्रिप्शन कुंजी प्रबंधन, तथा IAM पैटर्न के लिए परिचालन उपयोगिताओं का संग्रह।
 spiffe/spire
वर्कलोड पहचान प्लेटफ़ॉर्म जो चल रही सेवाओं की पुष्टि करता है, SPIFFE IDs/SVIDs जारी करता है, तथा Kubernetes, कंटेनर और क्लाउड के लिए mTLS और JWT…
 pomerium/pomerium
पहचान-जागरूक रिवर्स प्रॉक्सी जो संदर्भ-जागरूक नीति, निरंतर सत्यापन और बिना VPN के आंतरिक ऐप्स और सेवाओं तक ज़ीरो-ट्रस्ट पहुंच प्रदान करती है।
 dexidp/dex
प्लग करने योग्य कनेक्टरों के साथ OpenID Connect (OIDC) पहचान और OAuth 2.0 प्रदाता
 aws/serverless-application-model
SAM टेम्पलेट्स को CloudFormation संसाधनों में रूपांतरित करता है, तथा बिल्ट-इन सर्वरलेस सर्वोत्तम प्रथाओं के साथ Lambda फ़ंक्शन, IAM भूमिकाएँ और…
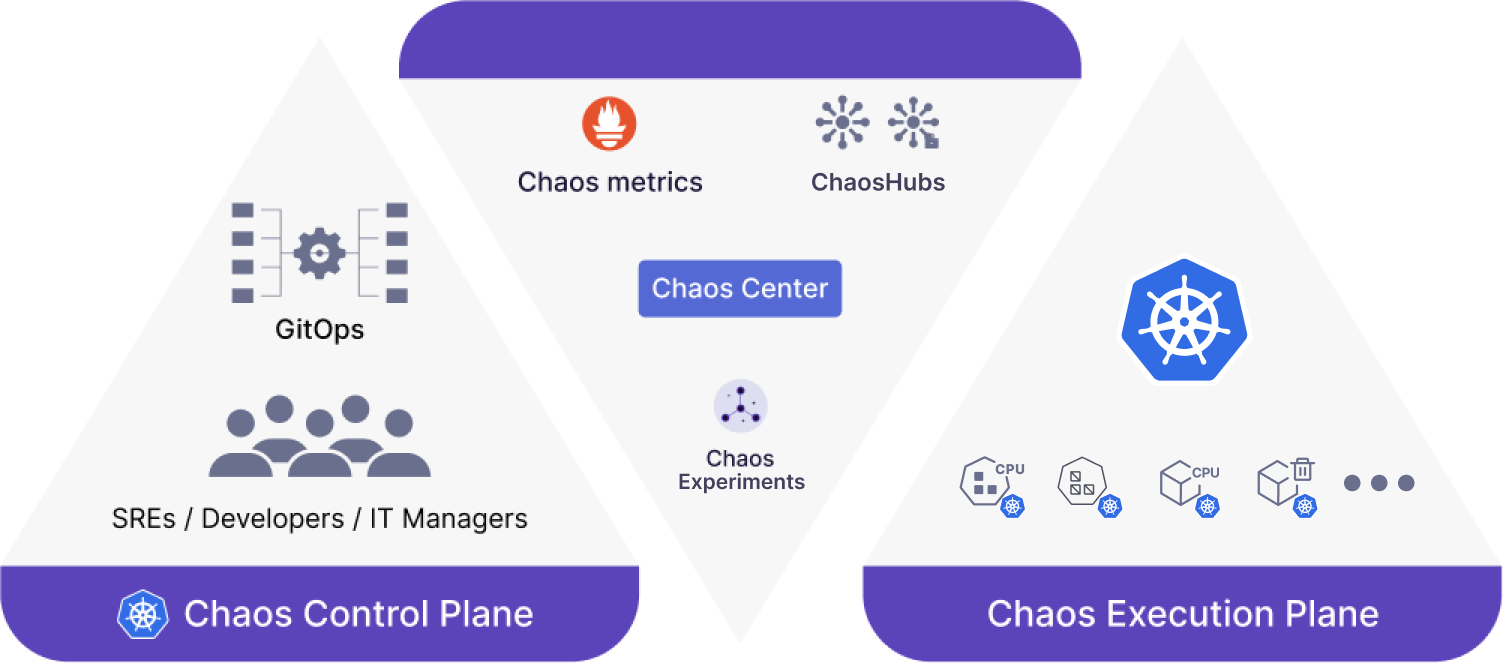 litmuschaos/litmus
Kubernetes के लिए क्लाउड-नेटिव अराजकता इंजीनियरिंग प्लेटफ़ॉर्म जिसमें फॉल्ट इंजेक्शन, वर्कफ़्लो ऑर्केस्ट्रेशन, और स्थिर-स्थिति सत्यापन शामिल है ताकि…
 stackrox/kube-linter
KubeLinter एक स्थैतिक विश्लेषण उपकरण है जो Kubernetes YAML फ़ाइलों और Helm चार्ट्स की जाँच करता है ताकि यह सुनिश्चित किया जा सके कि उनमें दर्शाए गए…