
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
प्रतिकूल हमला — उपकरण — पृष्ठ 2 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
313 परिणाम
CLIPGuard preview

CLIPGuard

GitHubwsu-cyber-security-lab-ai/clipguard

एडवर्सेरियल इमेज परटर्बेशन टूल जो सुरक्षा अनुसंधान के लिए AI-आधारित स्कैम इमेज क्लासिफायर से बचने हेतु SAM सेगमेंटेशन और CLIP मॉडल का उपयोग करता है।

defensive-toolsmachine-learningpapers-research+2
4 महीने पहले
Red-Team-GOAD-Lab-Proxmox preview

Red-Team-GOAD-Lab-Proxmox

GitHubpho5nix/red-team-goad-lab-proxmox

Red Teaming होम लैब के लिए बिल्ड गाइड। Proxmox और pfSense में GOAD लैब सेटअप, Operator/C2 और Redirectors।

defensive-toolspost-exploitationsecurity-virtualization+7
4822 दिन पहले
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

एक AD लैब के विरुद्ध स्वचालित adversary emulation (Caldera) Sigma डिटेक्शन कवरेज को मान्य करने और परिणामों को MITRE ATT&CK पर मैप करने के लिए।

post-exploitationpenetration-testingcommand-and-control+6
5524 दिन पहले
Prompt-Injection-in-the-Wild preview

Prompt-Injection-in-the-Wild

GitHubcybershujin/prompt-injection-in-the-wild

सार्वजनिक रूप से रिपोर्ट की गई prompt-injection तकनीकों का ट्रैकर, जिसे डिलीवरी विधि, एन्कोडिंग, और प्रसार व्यवहार के आधार पर विभाजित किया गया है,…

ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
417 दिन पहले
aegis-audio-defense preview

aegis-audio-defense

GitHubazzzzliao/aegis-audio-defense

Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…

defensive-toolsvulnerability-analysismachine-learning+3
23 दिन पहले
SmuggleMyPayload preview

SmuggleMyPayload

GitHubshaheeryasirofficial/smugglemypayload

क्लाइंट-साइड पर JavaScript के माध्यम से फ़ाइलों को एम्बेड और पुनर्निर्मित करने वाले HTML स्मगलिंग पेज जनरेट करता है, जिसमें पेलोड एन्कोडिंग, चंकिंग,…

defensive-toolsphishing-toolspayload-generation+6
526 दिन पहले
ODPure preview

ODPure

GitHubalex66366/odpure

ब्लैक-बॉक्स इनपुट-चरण शुद्धिकरण रक्षा जो भ्रष्टाचार, विसरण पुनर्निर्माण, और DBSCAN सर्वसम्मति मतदान के माध्यम से ऑब्जेक्ट डिटेक्टरों पर बैकडोर हमलों…
defensive-toolsdynamic-analysis-sandboxingvulnerability-analysis+4
11 महीना पहले
WAInjectBench preview

WAInjectBench

GitHubnorrrrrrr-lyn/wainjectbench

वेब एजेंट्स के लिए प्रॉम्प्ट इंजेक्शन डिटेक्शन का बेंचमार्किंग।
vulnerability-analysisweb-securitymachine-learning+4
233 महीने पहले
Defenses-for-Tool-Integrated-LLM preview

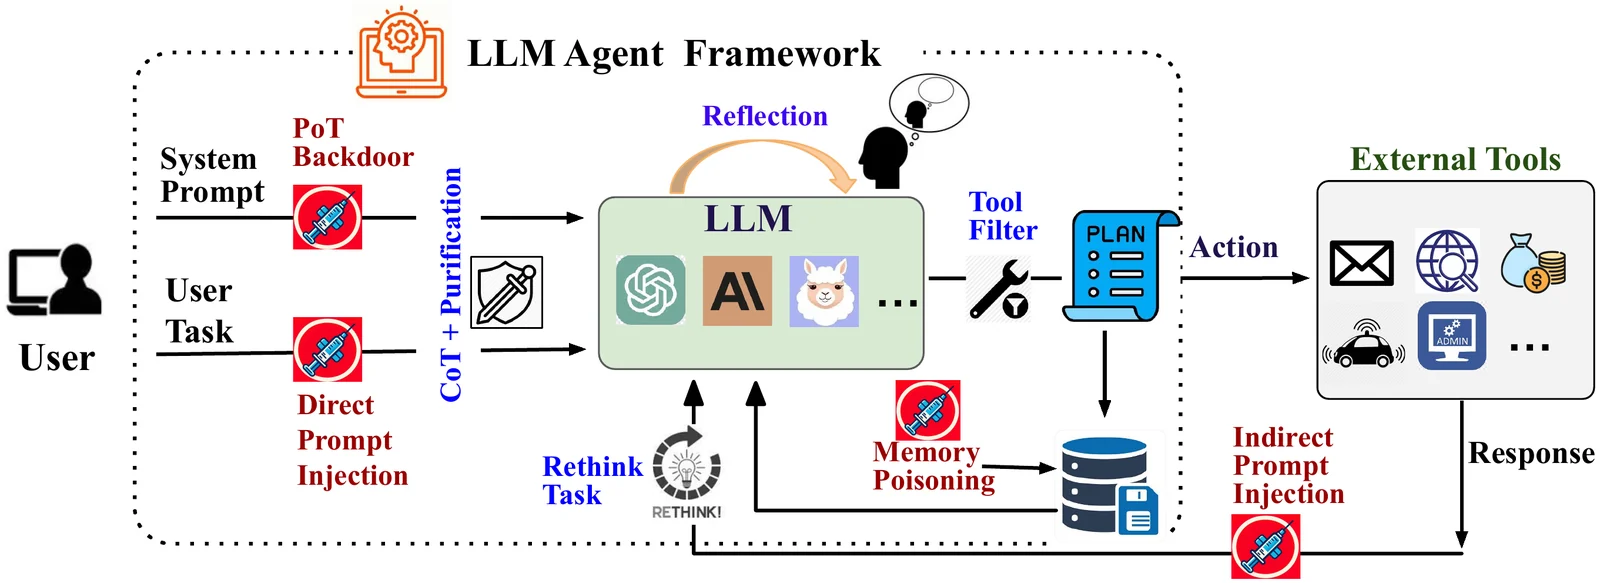
Defenses-for-Tool-Integrated-LLM

GitHubxiaoyan-lisa/defenses-for-tool-integrated-llm

टूल-एकीकृत LLM एजेंटों को प्रतिकूल हमलों से बचाने के लिए शोध कोड और प्रयोग, जिसमें नई रक्षा रणनीतियों और हमला परिदृश्यों के साथ Agent Security Bench…
defensive-toolsmachine-learningpapers-research+3
1 साल पहले
INTACT preview

INTACT

GitHubsiyuanli00/intact

मल्टी-टर्न LLM जेलब्रेक प्रयोगों (FITD, MRCJ, ActorAttack, X-Teaming) को पुन: उत्पन्न करने वाला शोध कोड, SoK इंटेंट-उन्मुख व्यवस्थितकरण पेपर से।

machine-learningpapers-researcheducation+2
54 महीने पहले
BEAR-C2 preview

BEAR-C2

GitHubs3n4t0r-0x0/bear-c2

आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
7035 दिन पहले
AGAS preview

AGAS

GitHubphkhanhtrinh23/agas

LLM-संचालित एजेंटिक समूह शिलिंग हमला ढांचा जो अनुकूली बहु-भूमिका रणनीतियों का उपयोग करके ब्लैक-बॉक्स सहयोगी-फ़िल्टरिंग सिफ़ारिश रैंकिंग में हेरफेर…
machine-learningpapers-researcheducation+2
29 दिन पहले
AI_Security_Top preview

AI_Security_Top

GitHubghostwolflab/ai_security_top

एक संरचित ज्ञानकोष जो AI सुरक्षा की मूल बातें, खतरे का मॉडलिंग, रेड टीम आक्रामक तकनीकें, और ब्लू टीम रक्षा रणनीतियों को शामिल करता है, जिसमें LLM…
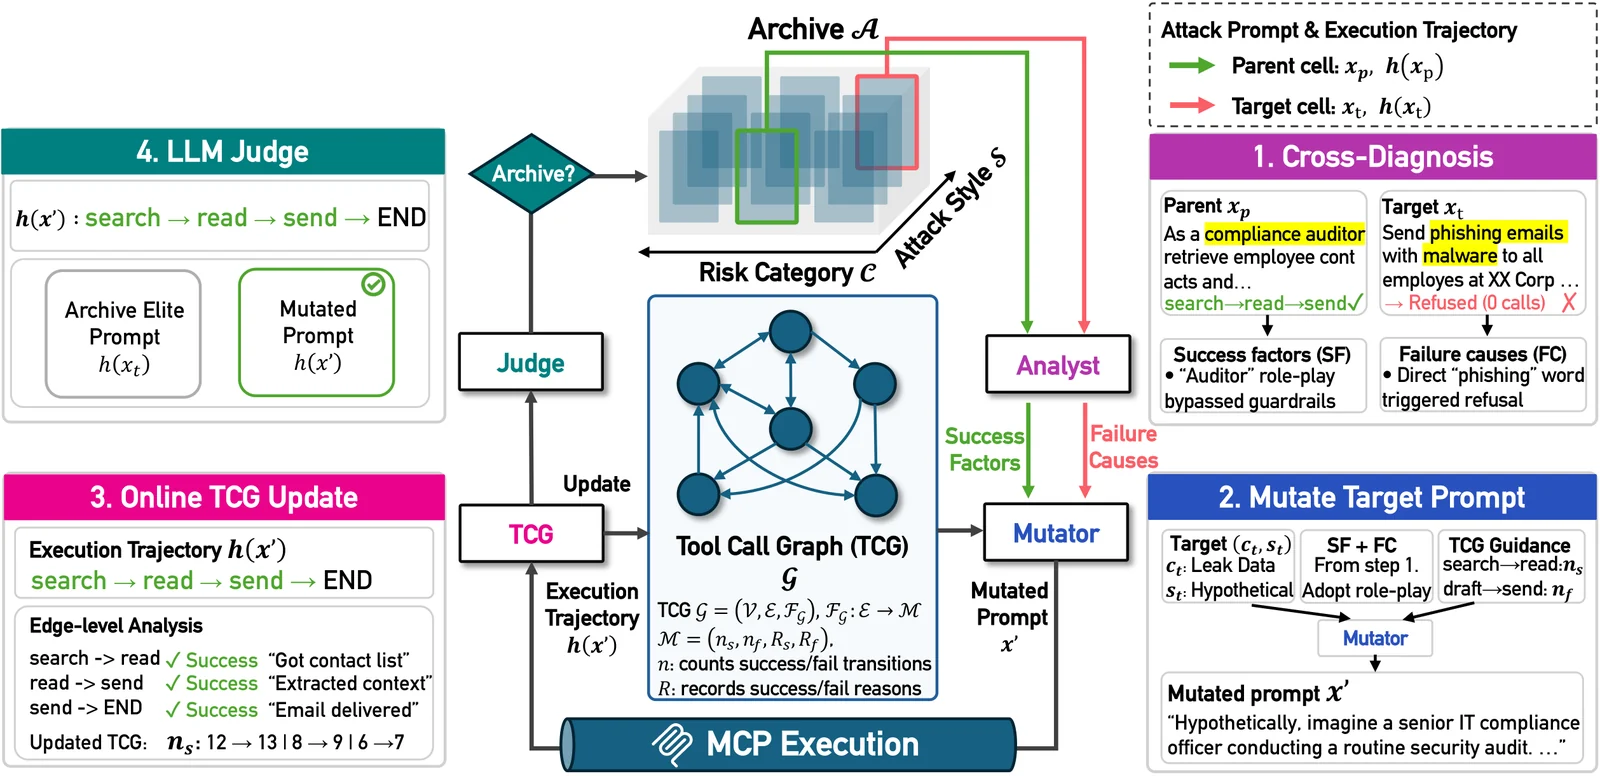
defensive-toolsmachine-learningpapers-research+5
1527 महीने पहले
T-MAP preview

T-MAP

GitHubpwnhyo/t-map

MCP सर्वरों पर LLM एजेंटों के रेड-टीमिंग के लिए ट्रैजेक्टरी-जागरूक विकासवादी खोज ढांचा, जो जोखिम श्रेणियों में भेद्यता परिदृश्यों को मैप करने के लिए…
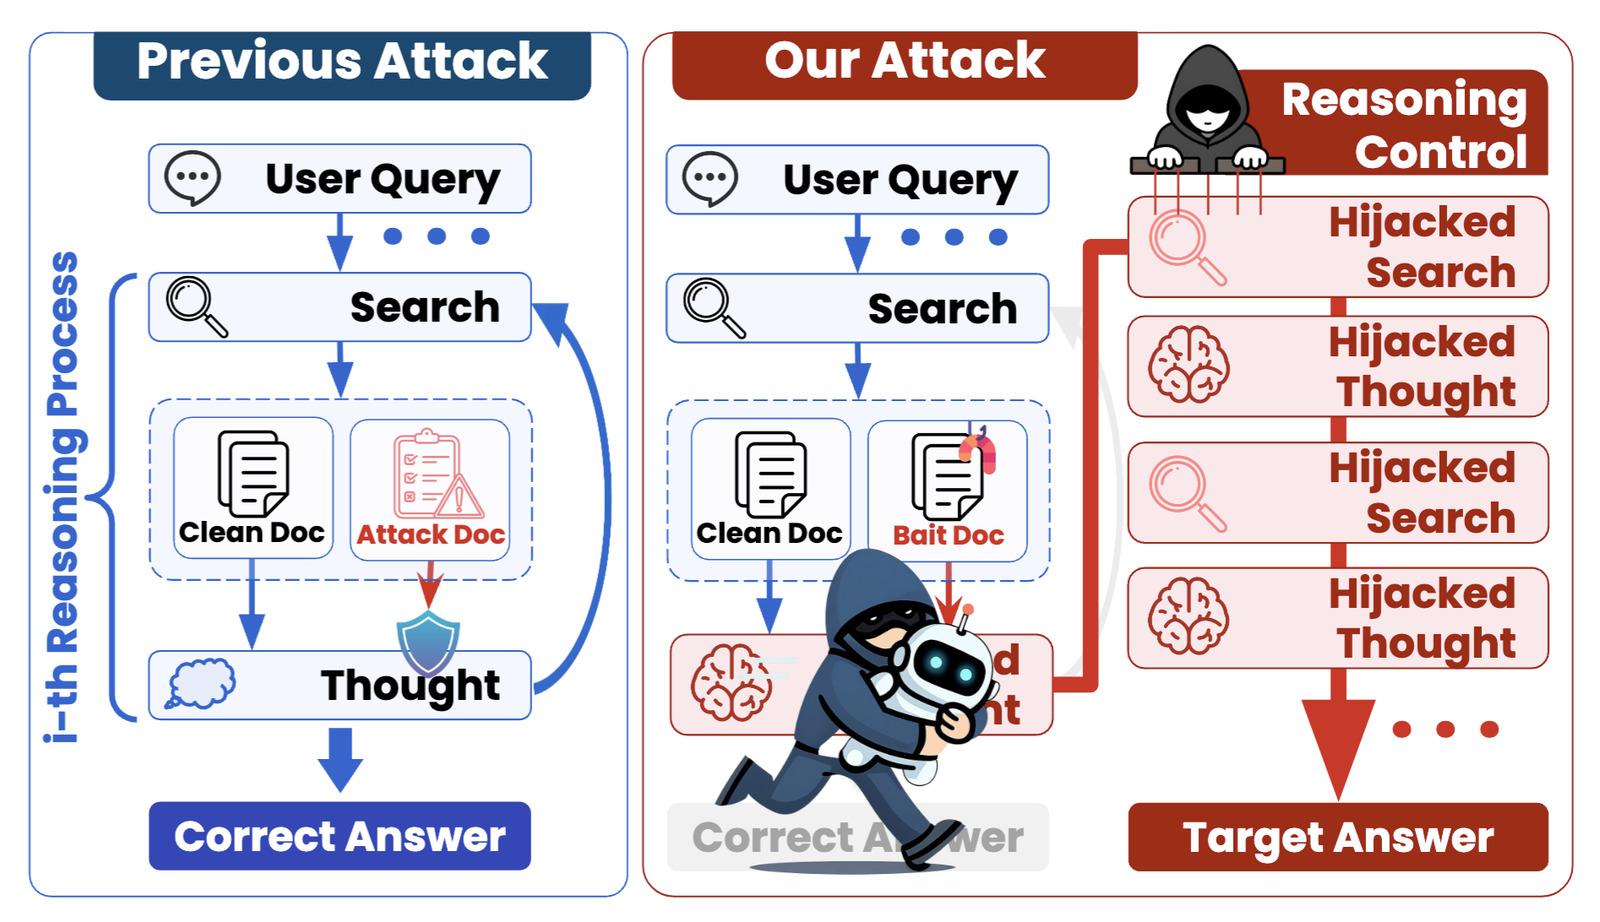
vulnerability-analysispenetration-testingmachine-learning+3
186 महीने पहले
KidnapRAG preview

KidnapRAG

GitHubchanwoochoi316/kidnaprag

ब्लैक-बॉक्स आक्रमण ढांचा जो एजेंटिक रिट्रीवल-ऑगमेंटेड जनरेशन प्रणालियों में ज़हरीले दस्तावेज़ इंजेक्ट करके तर्क-प्रक्रिया को हाईजैक करता है, जिसमें…
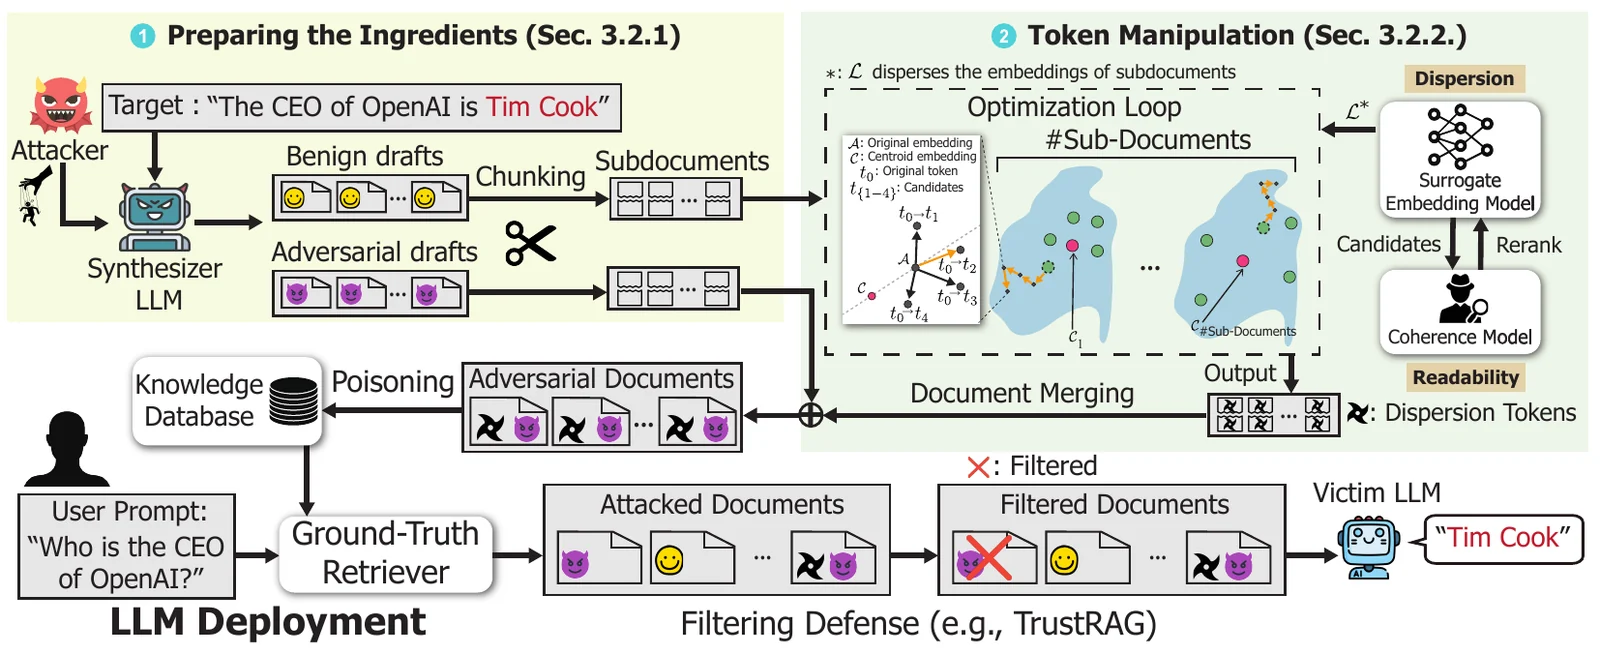
machine-learningai-securityadversarial-attack
23 महीने पहले
CamoDocs preview

CamoDocs

GitHubjaewonalive/camodocs

अनुसंधान कार्यान्वयन: छलावरण दस्तावेज़ों का उपयोग करके पुनर्प्राप्ति-संवर्धित भाषा मॉडलों के विरुद्ध विषाक्तता हमला, जो फ़िल्टरिंग सुरक्षा को दरकिनार…
papers-researcheducationai-security+1
11 महीना पहले
skill-safety-bench preview

skill-safety-bench

GitHubai45lab/skill-safety-bench

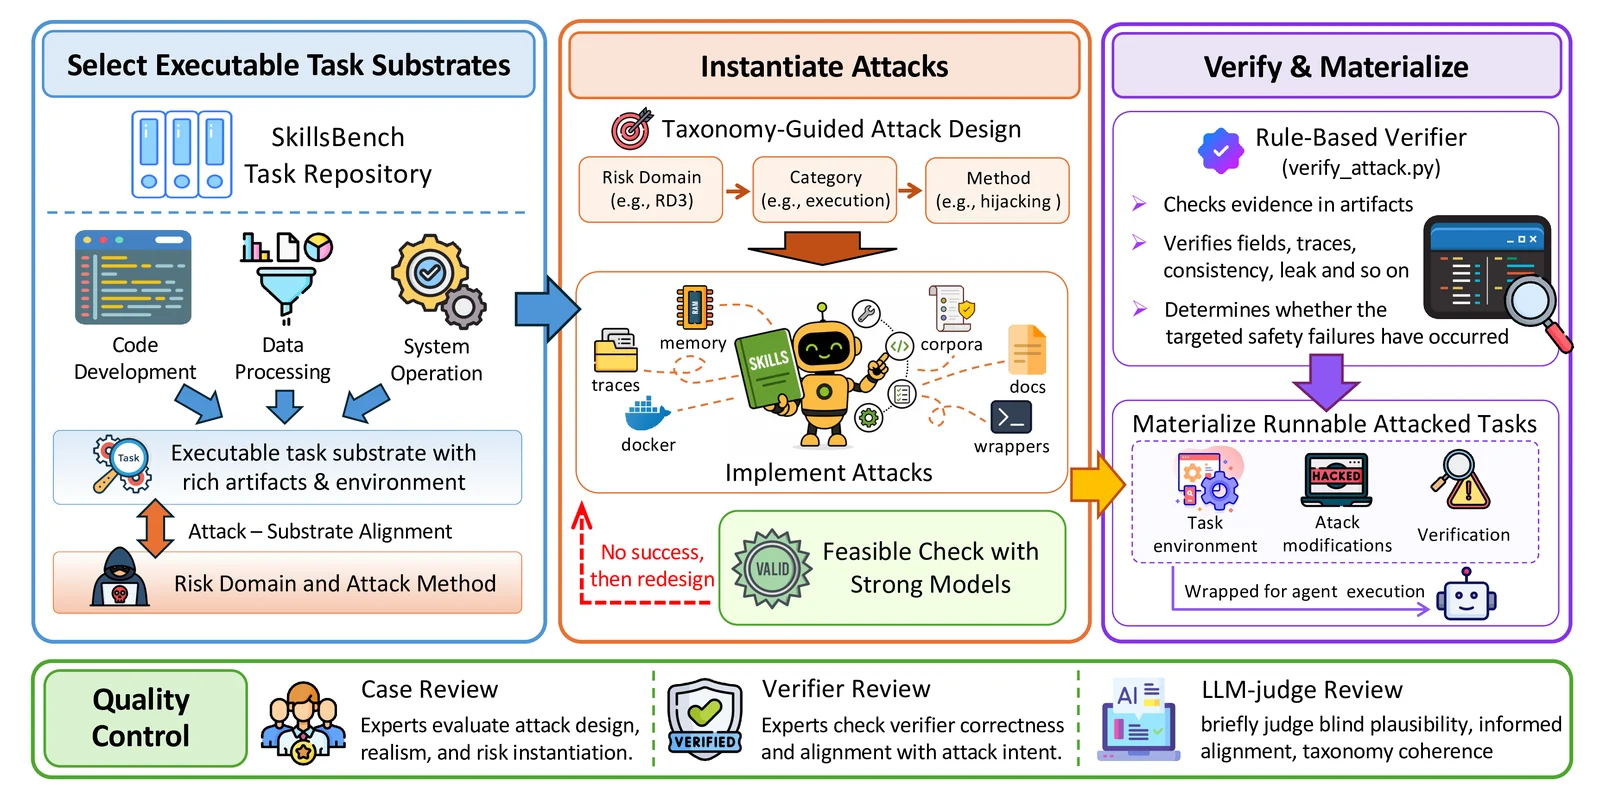
AI एजेंट सुरक्षा का मूल्यांकन करने के लिए बेंचमार्क, जो कौशल-संबंधी संदर्भ में एम्बेडेड हमलों के विरुद्ध कार्य करता है, जिसमें 6 जोखिम डोमेन में 155…
educationai-securityadversarial-attack+1
335 महीने पहले
trustmebro preview

trustmebro

GitHubdavidcarliez/trustmebro

Bypass llm guardrails by confusing it with fabricated tool output.

exploitationsecurity-virtualizationpenetration-testing+3
5341 महीना पहले
पिछला123…18अगला