

Sentinel-Queries
 reprise99/sentinel-queries
Коллекция KQL-запросов
defensive-toolsthreat-intelligenceeducation+3
1.6k8 месяцев назад
reprise99/sentinel-queriesКоллекция KQL-запросов
 xforcered/scmkit
Инструментарий для атак на системы управления исходным кодом
 pietroborrello/customprocessingunit
Первая аналитическая платформа для микрокода процессора

 henkru/cs-token-vault
Хранилище токенов в памяти BOF для Cobalt Strike
 akamai/akamai-security-research
Этот репозиторий включает код и IoC, являющиеся результатом исследований, проведённых в различных командах по безопасности Akamai.
 h4wkst3r/blackhat-usa-2022-materials
Презентационные материалы для моих выступлений на Black Hat USA 2022 Briefing и Arsenal talks
 ahmetpayaslioglu/yararules
Курируемая коллекция YARA-правил для выявления и классификации вредоносного ПО, поддерживающая рабочие процессы поиска угроз и обнаружения.
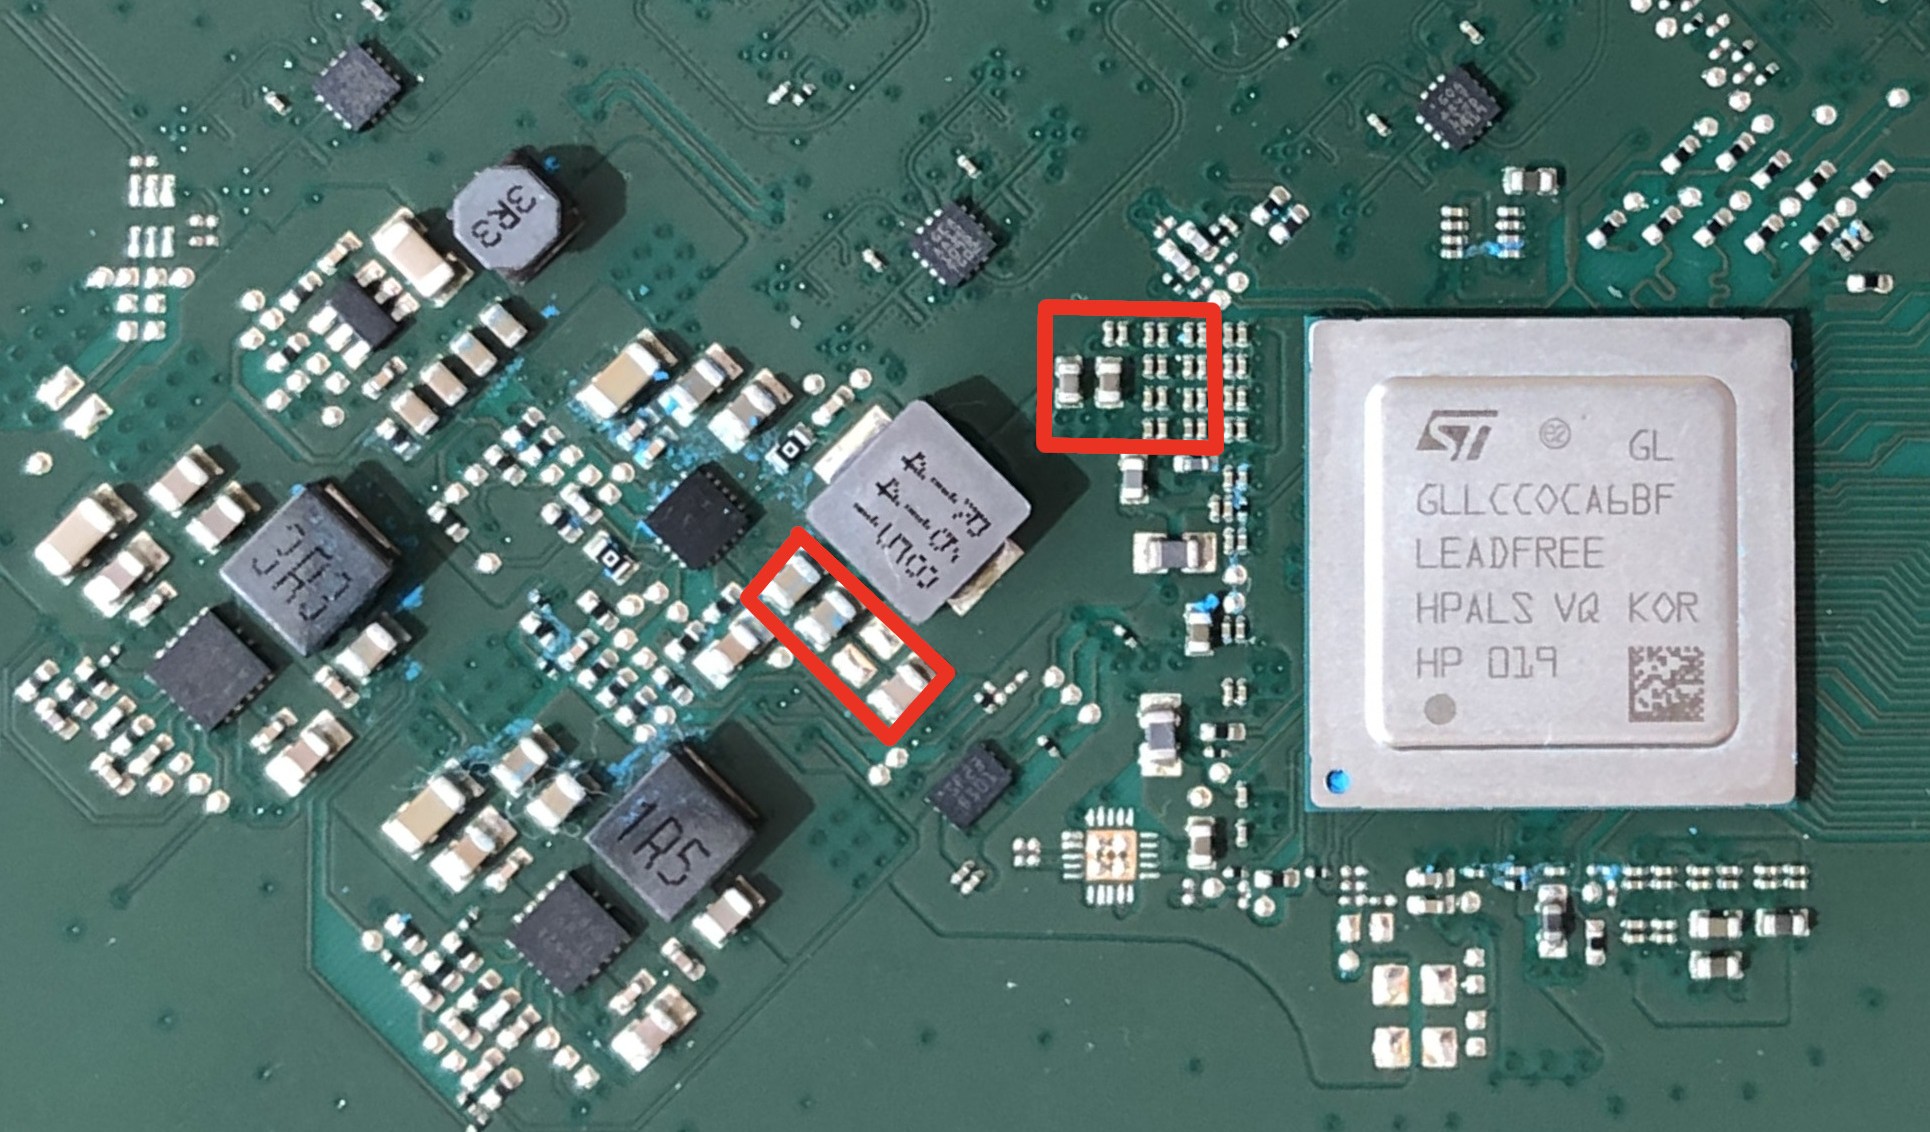 kuleuven-cosic/starlink-fi
Мод-чип для инжекции сбоев напряжения, предназначенный для black-box оценки безопасности терминалов Starlink; обходит проверку подписи загрузчика,…
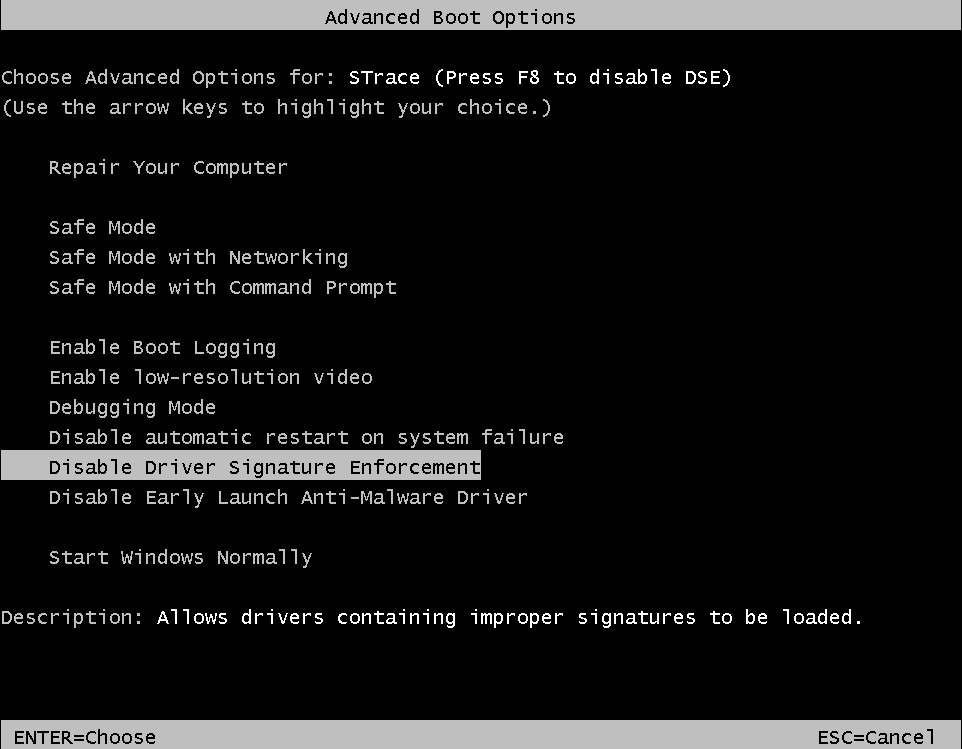 mandiant/strace
A DTrace on Windows Reimplementation
 darwinsec/defcon-kql-kung-fu-22
Слайды воркшопа DEF CON Cloud Village, обучающие KQL для анализа облачных журналов безопасности, с практическими упражнениями в общем рабочем…
 sneakid/dc30-phineastalk
Слайды доклада, который мы представили как UniPi на Red Team Village на DefCon.
 codextf2/burp2malleable
Быстрая утилита на Python, написанная мной для преобразования HTTP-запросов из Burp Suite в профили Malleable C2 для Cobalt Strike.
 iilegacyyii/exportdumper
Небольшой инструмент, который я сделал для дампа таблицы экспорта PE-файлов. Основной сценарий использования предполагался в рамках DLL-проксирования.
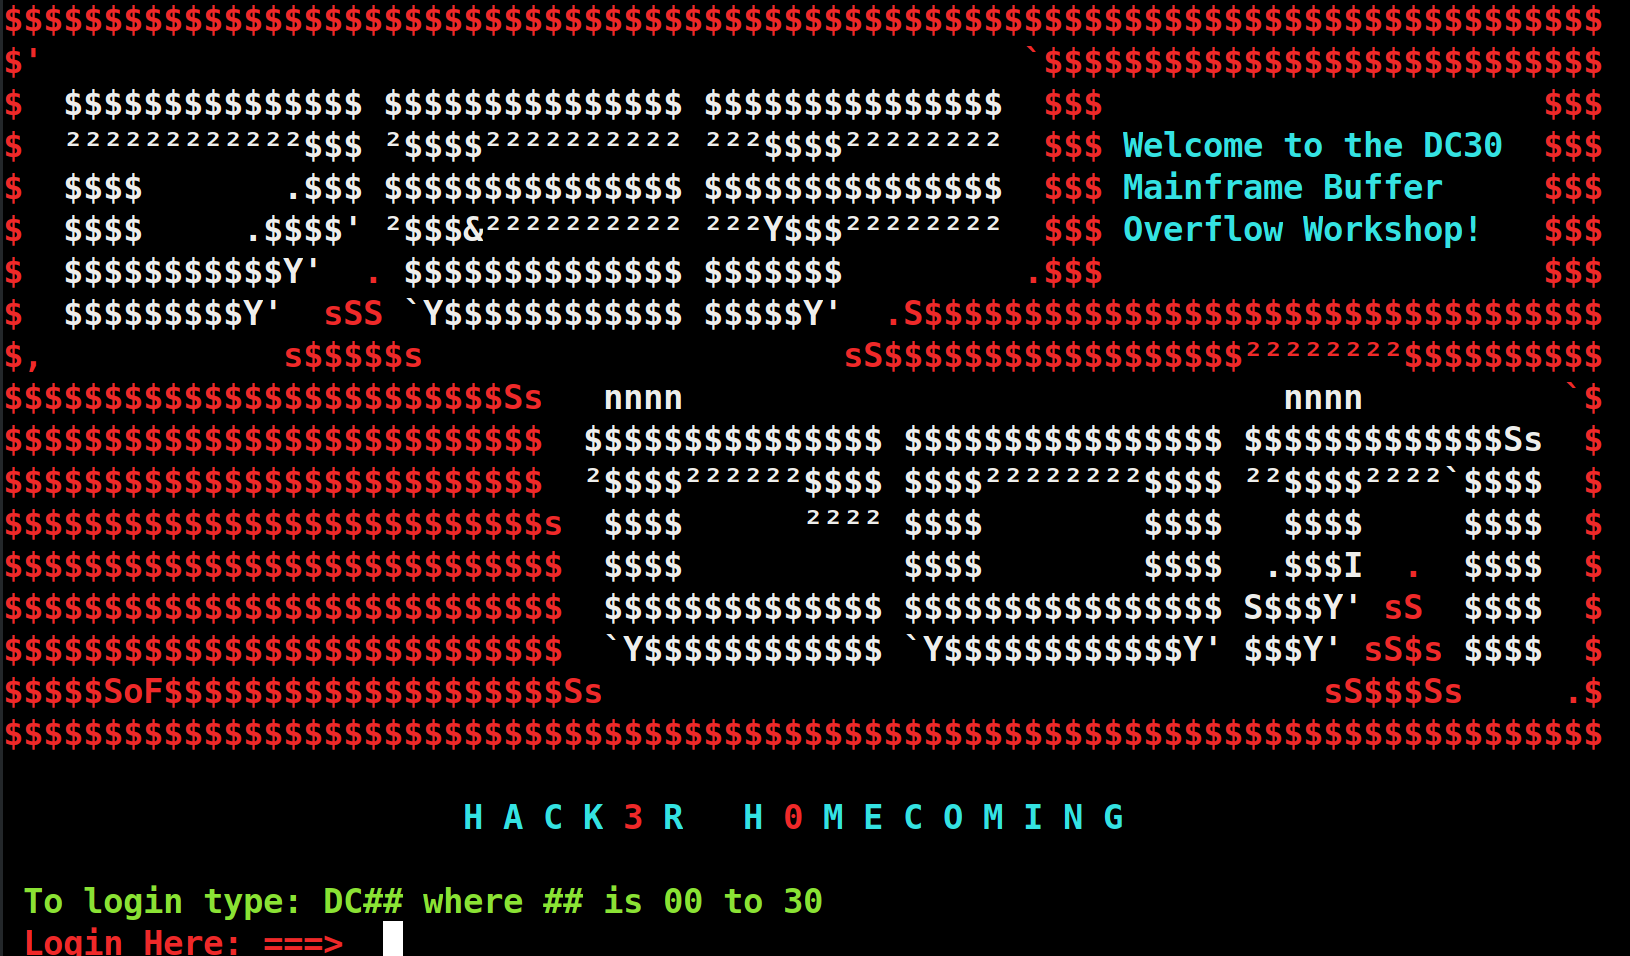 mainframed/dc30_workshop
Контейнер воркшопа DEFCON 30 по переполнению буфера в мейнфреймах
 live-ctf/livectf-defcon30
Коллекция бинарных файлов заданий DEF CON 30 CTF, скриптов сборки и скриптов решений для практики эксплуатации бинарных уязвимостей и…
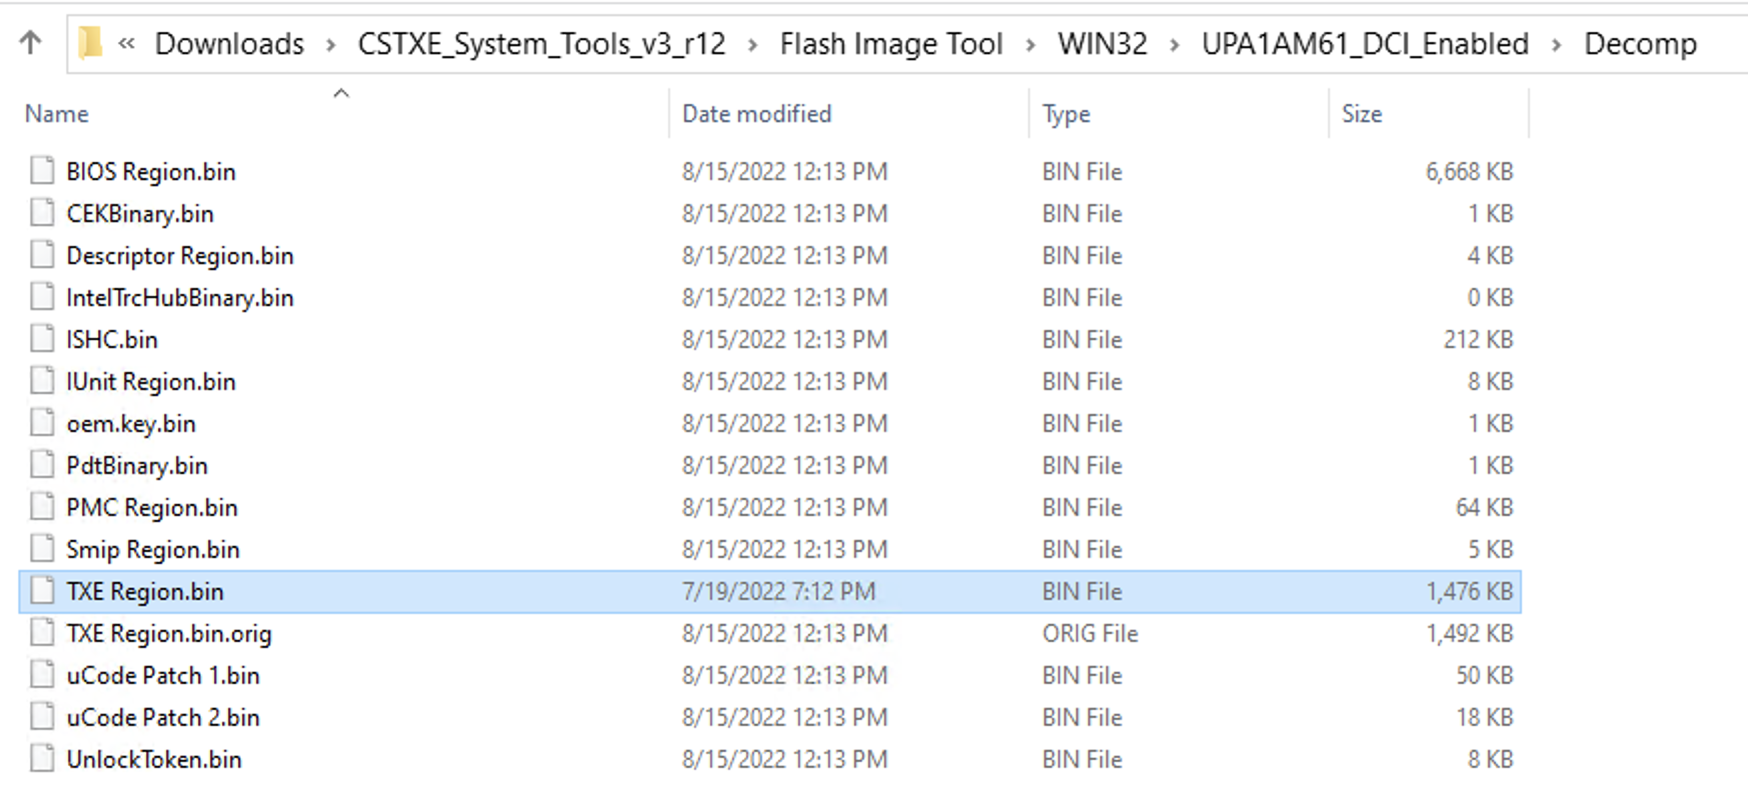 xenokovah/inteltxe-poc
Intel Management Engine JTAG Proof of Concept — инструкции 2022 года
 anssi-fr/dfir4vsphere
Модуль PowerShell для форензики VMWare vSphere