
pwninit
 io12/pwninit
Автоматизирует настройку заданий по эксплуатации бинарных уязвимостей: патчит ELF-бинарники, загружает подходящие линкеры, восстанавливает символы в…
exploitationreverse-engineeringscripting-automation+2
1.1k
io12/pwninitАвтоматизирует настройку заданий по эксплуатации бинарных уязвимостей: патчит ELF-бинарники, загружает подходящие линкеры, восстанавливает символы в…
 rfidresearchgroup/chameleonultra
The new generation chameleon based on NRF52840 makes the performance of card emulation more stable. And gave the chameleon the ability to read,…
 elazarl/goproxy
Настраиваемая библиотека HTTP/HTTPS-прокси для Go, поддерживающая обычное проксирование, CONNECT-туннелирование, MITM-перехват TLS и программную…
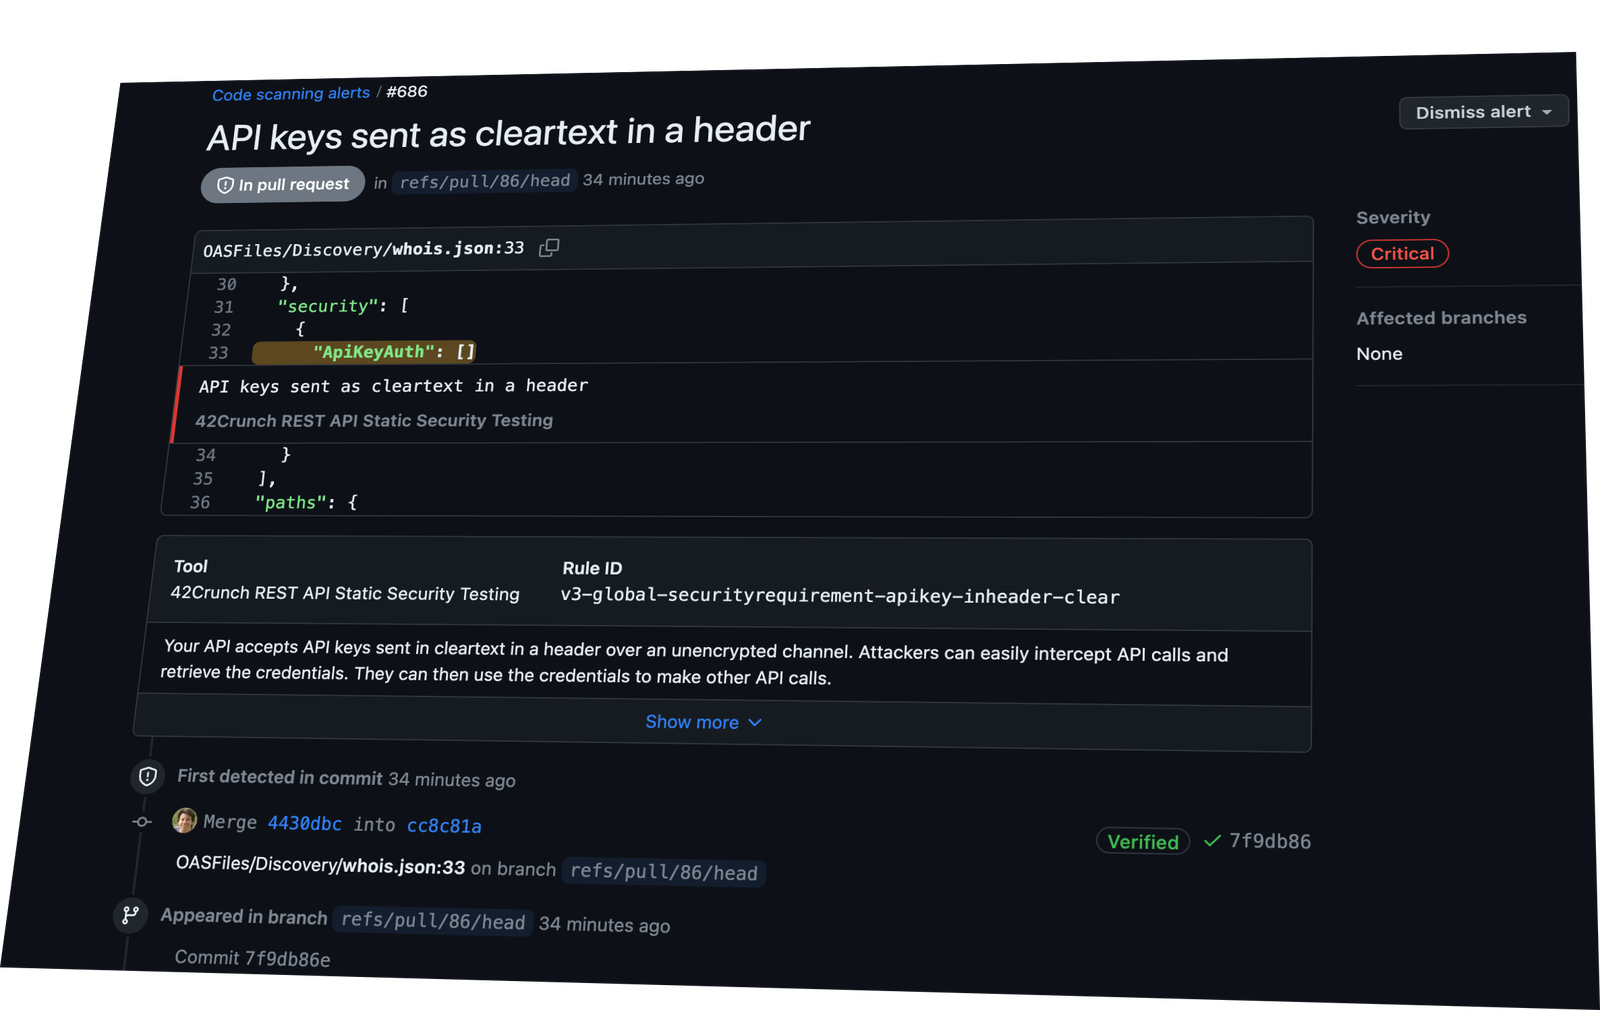 42crunch/api-security-audit-action
Автоматизирует статический аудит безопасности API-контрактов OpenAPI в CI/CD, выполняя 300+ проверок аутентификации, авторизации и ограничений…
 ullaakut/nmap
Идиоматическая Go-библиотека для вызова бинарного файла сетевого сканера, обеспечивающая обнаружение хостов, сканирование портов, определение…
 hakluke/hakrevdns
Небольшой быстрый инструмент для массового выполнения обратных DNS-запросов.
 semgrep/semgrep-rules
Пакет правил статического анализа для обнаружения уязвимостей безопасности, опасных шаблонов кода и проблем конфигурации во многих языках;…
 specterops/sharphound
Собирает метаданные объектов Active Directory, членство в группах, сеансы, ACL и доверительные отношения для построения карты путей атак в BloodHound…
 falcosecurity/falco
Агент безопасности среды выполнения в реальном времени для Linux с cloud-native архитектурой, который отслеживает системные вызовы и метаданные…
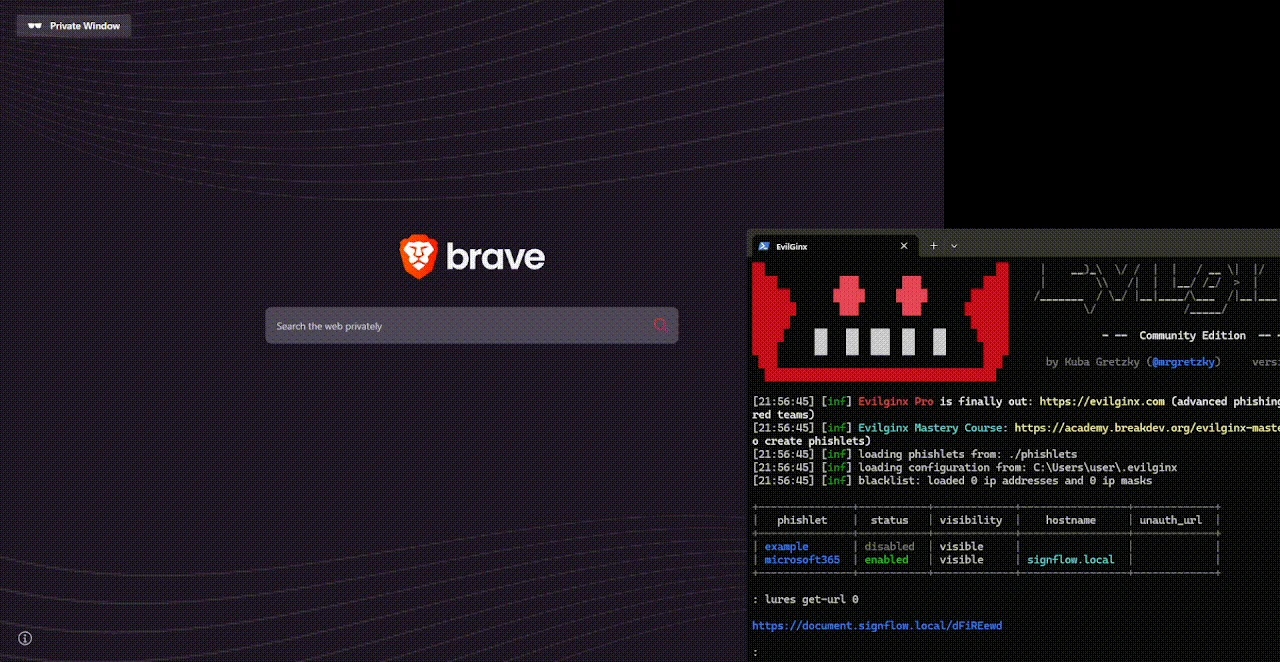 0x4meliorate/mimic
Безрамочный Browser‑in‑the‑Browser (BitB) — без iframe и проблем с frame‑busting. Библиотека из одного скрипта на Shadow DOM / MutationObserver для…
 drduh/macos-security-and-privacy-guide
Курируемое руководство по безопасности и конфиденциальности macOS с практическими инструкциями по моделированию угроз, шифрованию диска, настройке…
 firecracker-microvm/firecracker
Безопасные и быстрые микроВМ для бессерверных вычислений.
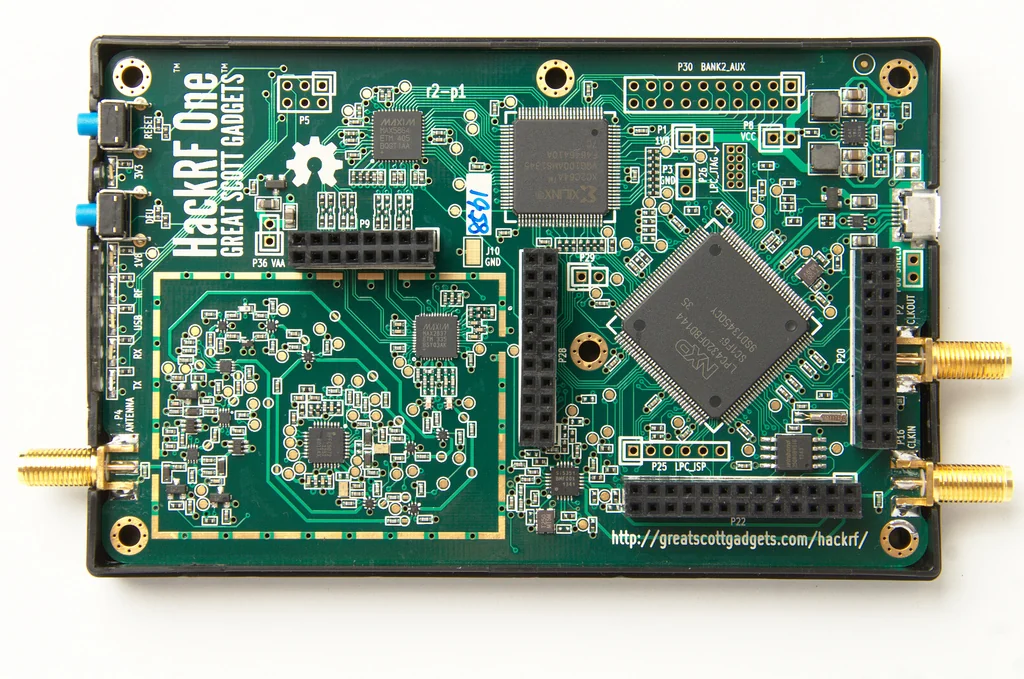 greatscottgadgets/hackrf
Недорогая платформа программно-определяемого радио с открытым исходным кодом, включающая аппаратные проекты и встроенное ПО для передачи, приёма и…
 newaetech/chipwhisperer
Инструментарий аппаратной безопасности с открытым исходным кодом для захвата трасс энергопотребления, анализа по побочным каналам и атак с помощью…
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
 remnux/distro
Предоставляет дополнительные файлы и источники Debian-пакетов для специализированного Linux-дистрибутива, ориентированного на анализ вредоносного ПО,…
 google/gvisor
Изолирует контейнеры через прикладное ядро в пользовательском пространстве, которое перехватывает системные вызовы, ограничивает доступ к ядру хоста…
 google/timesketch
Совместная платформа анализа криминалистических таймлайнов для загрузки, поиска и аннотирования журналов событий в целях поддержки реагирования на…