
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
Сканер IOCs атаки на цепочку поставок TeamPCP (CVE-2026-33634).
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerСканер IOCs атаки на цепочку поставок TeamPCP (CVE-2026-33634).
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
Сканер CVE-2026-0848: обнаруживает уязвимые установки NLTK 3.9.2 или ниже. Отчёты JSON/HTML/CSV.
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python-гольф-задача для copy.golf, направленная на создание минимального кода для воспроизведения поведения, связанного с конкретной CVE.
 vynazevedo/fail-cve-2026-31431
Репозиторий без описания и содержимого; название ссылается на CVE-2026-31431, но функциональность не задокументирована.
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Проверяет серверы Redis на наличие уязвимости use-after-free CVE-2025-49844 (RediShell), выполняя безопасную проверку без фактической эксплуатации.
 miguelm001/vulescanjndilookup
AUTOMATIZOVANNYI INSTRUMENT DLYA OBNARUZHENIYA UYAZVIMOSTI CVE-2021-44228
 leekanghyun/axios-security-guide
# Руководство по устранению уязвимости Axios CRLF Injection (CVE-2026-40175) и анализ миграции на основе fetch
 atalovesyou/openclaw-security-checker
Проверьте, уязвима ли ваша конфигурация ИИ-агента к CVE-2026-33579
 bilal3755/detecting_blue_hammer_vuln
Охотничий запрос для окна уязвимости bluehammer CVE CVE-2026-33825
 belazy167/next-picomatch-cve-repro
Минимальное воспроизведение для Next.js 16.2.4, включающего picomatch 4.0.3 (CVE-2026-33671)
 azhariramadhan/cve-2026-39047
Фреймворк для эксплуатации принтеров с целью тестирования безопасности через raw-порт 9100, включающий доставку PCL-полезных нагрузок, DoS-бомбинг,…
 ashleyt3/docker-socket-risk-demos
Сопутствующий исходный код для видео на YouTube «Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)»
 anggatechi/mass-scanner-cve-2026-3891
Python-массовый сканер для проверки конкретного AJAX-поведения WordPress в авторизованных средах, поддерживающий нормализацию URL, обработку конечных…
 praiseimafidon/version_vulnerability_scanner
Сканер уязвимостей для Firefox и Thunderbird, который проверяет, устарели ли ваши версии и подвержены ли они CVE-2024-9680.
 anggatechi/mass-scanner-cve-2026-1405
WordPress массовый сканер для обнаружения уязвимости CVE-2026-1405.
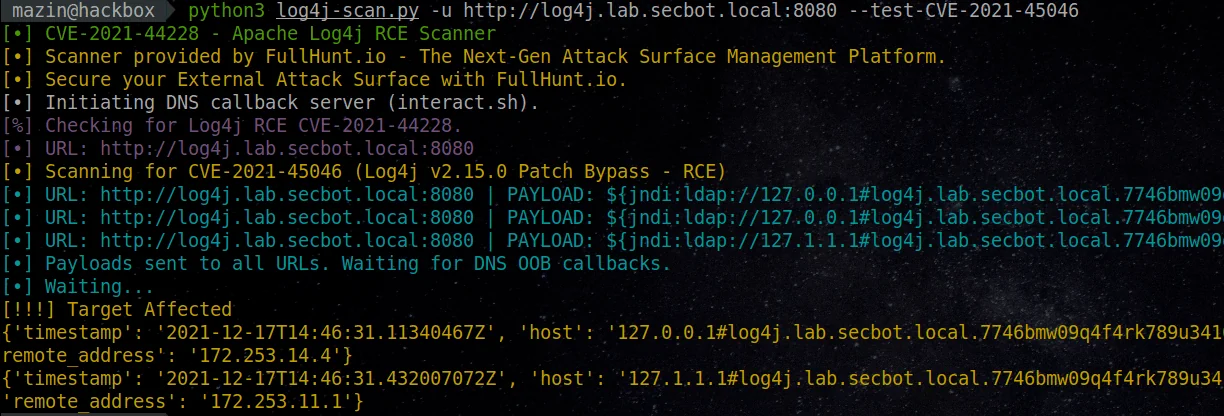 ananya-0306/log-4j-scanner
Полностью автоматизированный, точный и обширный сканер для поиска log4j RCE CVE-2021-44228
 4jfinder/4jfinder.github.io
Искомая страница для списка затронутых поставщиков и программного обеспечения CISA Log4j (CVE-2021-44228)
 3pplus/loguccino
Сканер и инструмент для исправления уязвимости CVE-2021-44228 и связанных с ней проблем log4j.