

GoBfuscator
 luftwaffe66/gobfuscator
Обфусцирует исходный код Go с помощью AES-256 шифрования строк с расшифровкой во время выполнения, переименования идентификаторов и удаления…
defensive-toolsstatic-analysisencryption-decryption-tools+5
12
luftwaffe66/gobfuscatorОбфусцирует исходный код Go с помощью AES-256 шифрования строк с расшифровкой во время выполнения, переименования идентификаторов и удаления…
 google/kernel-research
Набор инструментов для эксплуатации ядра Linux, предоставляющий библиотеку для создания эксплойтов, генераторы ROP-цепочек и стековых пивотов,…
 mrphrazer/msynth
Фреймворк для деобфускации кода, упрощающий смешанные булево-арифметические (MBA) выражения
 googleprojectzero/p0tools
Коллекция документов по исследованию уязвимостей Google Project Zero и небольших автономных инструментов безопасности, включая утилиты для…
 wolfssl/wolfssh
Компактная, портативная встраиваемая библиотека SSHv2-клиента и сервера на C с поддержкой SCP, SFTP, перенаправления портов и постквантового обмена…
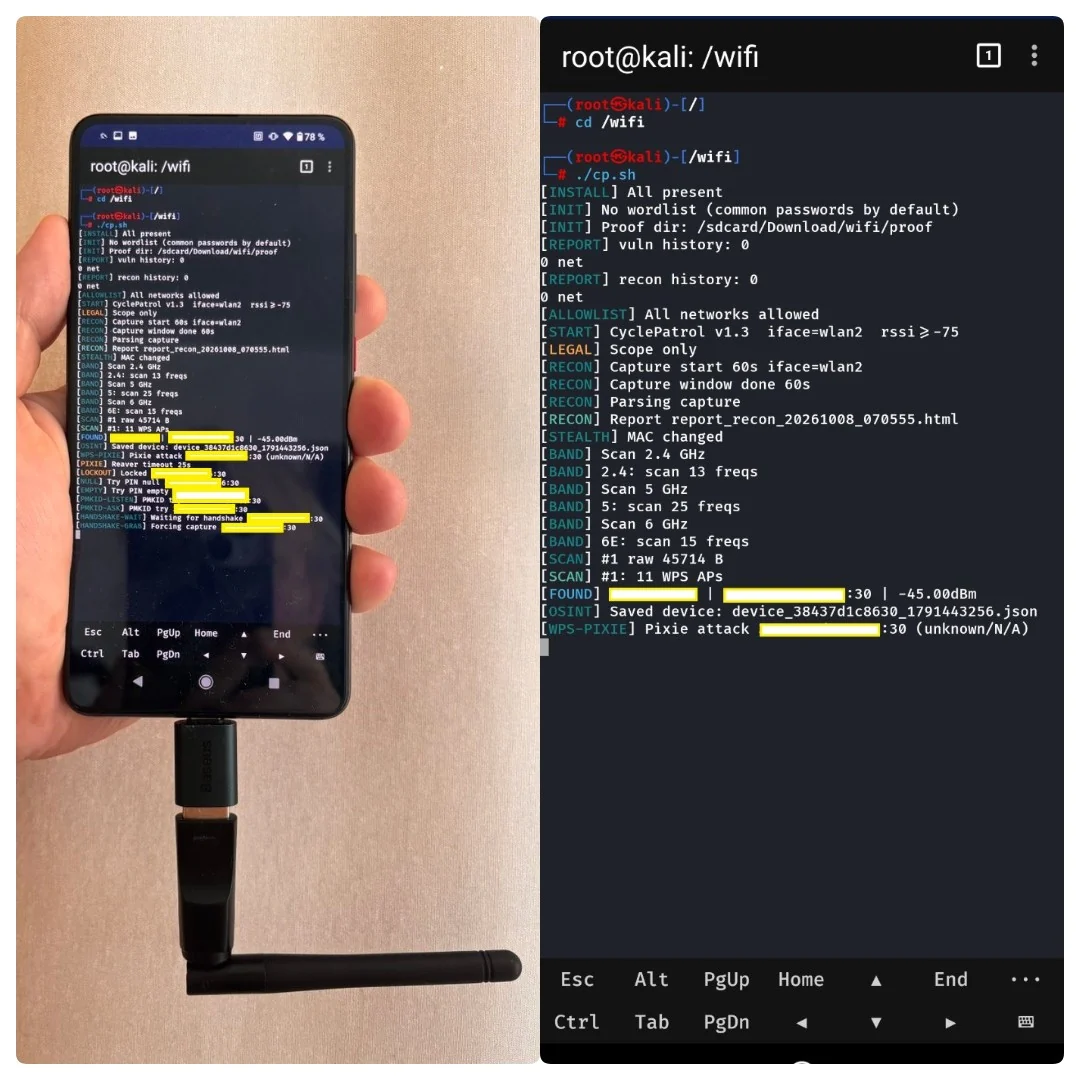 buybitart/cyclepatrol
Bash-инструмент для циклических проверок безопасности Wi-Fi в пешем режиме с отчётами о доказательствах.
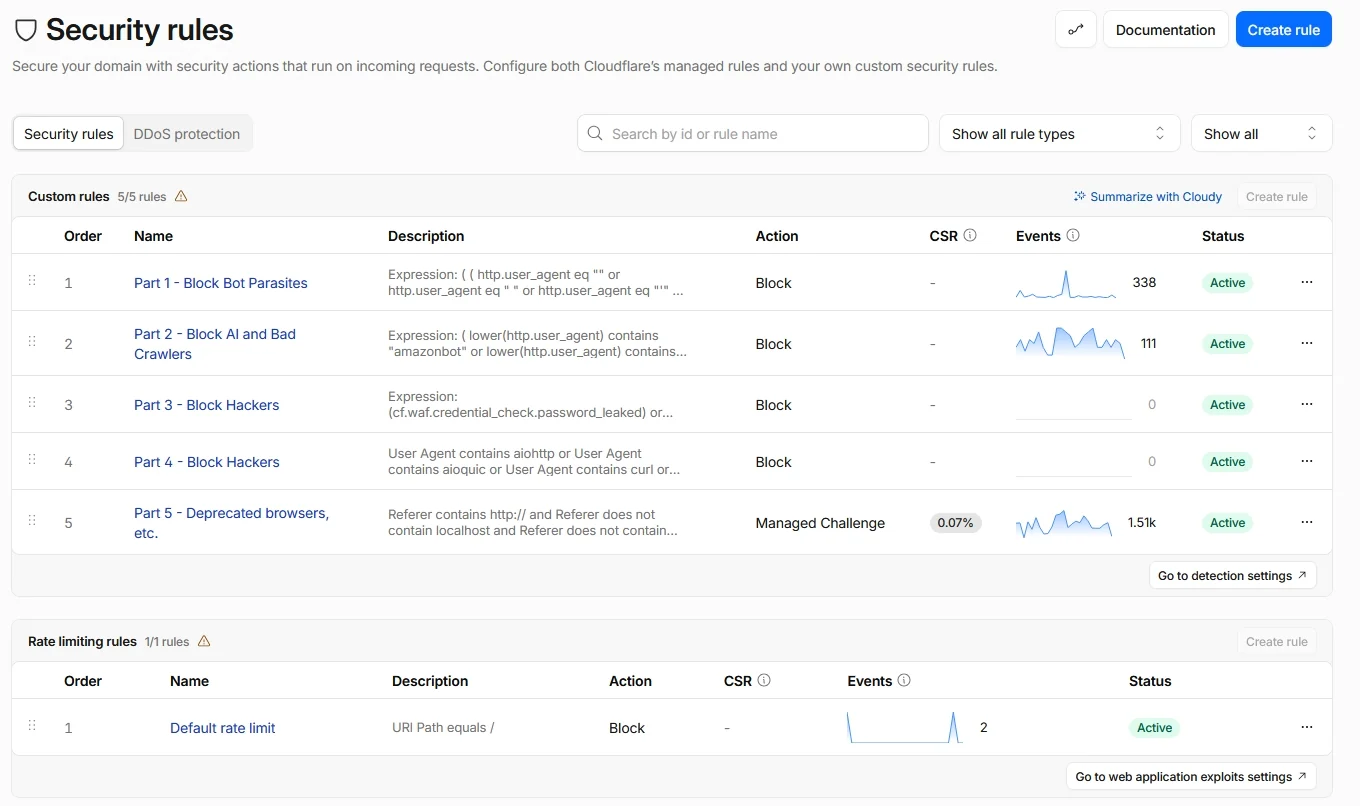 buybitart/cloudflare-security-art
Правила безопасности Cloudflare Free Plan (подход Zero Trust) для небольших сайтов
 animeshshaw/pqc-cost-of-delay
Cost-of-delay prioritisation for post-quantum migration: classical and harvest-now-decrypt-later risk in one unit (USD per year). Code, proofs, case…
 moontea0416/webmirage
Состязательные атаки с использованием изображений на визуально-языковых веб-агентов: от визуальной привязки до выполнения в браузере
 stardust457/sldr
Фреймворк защиты, который смягчает вредоносное дообучение LLM с помощью выборочного восстановления слоёв и динамической маршрутизации, со скриптами…
 neurosaki987/qvm-tool
Набор инструментов для статического анализа и восстановления структуры защищённых ACE .qvm0 PE-образов
 danigil/neuperm
Санитизация без переобучения, которая переупорядочивает перестановочно-эквивалентные блоки нейронной сети, чтобы уничтожить вредоносный код,…
 graph-com/cka-agent
Исследовательская реализация агента для джейлбрейка LLM, обходящего защитные механизмы коммерческих моделей с помощью плетения безобидных промптов и…
 treeai-lab/awesome-rag-security
Кураторская коллекция исследовательских работ по безопасности генерации с дополненной выборкой, организованная по таксономии SLOT, охватывающей…
 icicle-emu/icicle-python
Python-биндинги для эмулятора Icicle, обеспечивающие grey-box фаззинг прошивок, эмуляцию бинарных файлов и рабочие процессы обратной разработки для…
 lifting-bits/sleigh
Сборка CMake библиотеки спецификаций процессора SLEIGH из Ghidra, предоставляющая автономные движки дизассемблирования и подъёма p-code для…
 llvmparty/striga
Экспериментальный лифтер x86-64 в LLVM IR на Python, который транслирует машинный код в анализируемый IR для реверс-инжиниринга, оптимизации и…
 revng/revng
Фреймворк для бинарного анализа с открытым исходным кодом и декомпилятор, построенный на LLVM и QEMU, преобразующий бинарные файлы в читаемое…