
log4jhound
 mebibite/log4jhound
Создан после раскрытия CVE-2021-44228. Bash-скрипт, который обнаруживает вхождения Log4j в ваших проектах и системах, позволяя получить представление…
static-analysisvulnerability-scannerscode-analysis+2
mebibite/log4jhoundСоздан после раскрытия CVE-2021-44228. Bash-скрипт, который обнаруживает вхождения Log4j в ваших проектах и системах, позволяя получить представление…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Сканирует приложения на наличие уязвимости Log4Shell (CVE-2021-44228) для выявления систем, подверженных риску удалённого выполнения кода.
 manishkanyal/log4j-scanner
Сканер уязвимости Log4j используется для выявления CVE-2021-44228 и CVE_2021_45046
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Инструментарий для обнаружения и анализа CVE-2026-31431 Linux LPE, предоставляющий сканеры на Python и PowerShell, правила YARA и криминалистический…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Скрипт обнаружения для CVE-2026-31431 (Copy Fail), который проверяет версию ядра, наличие патча, конфигурации ядра, доступность сокета AF_ALG,…
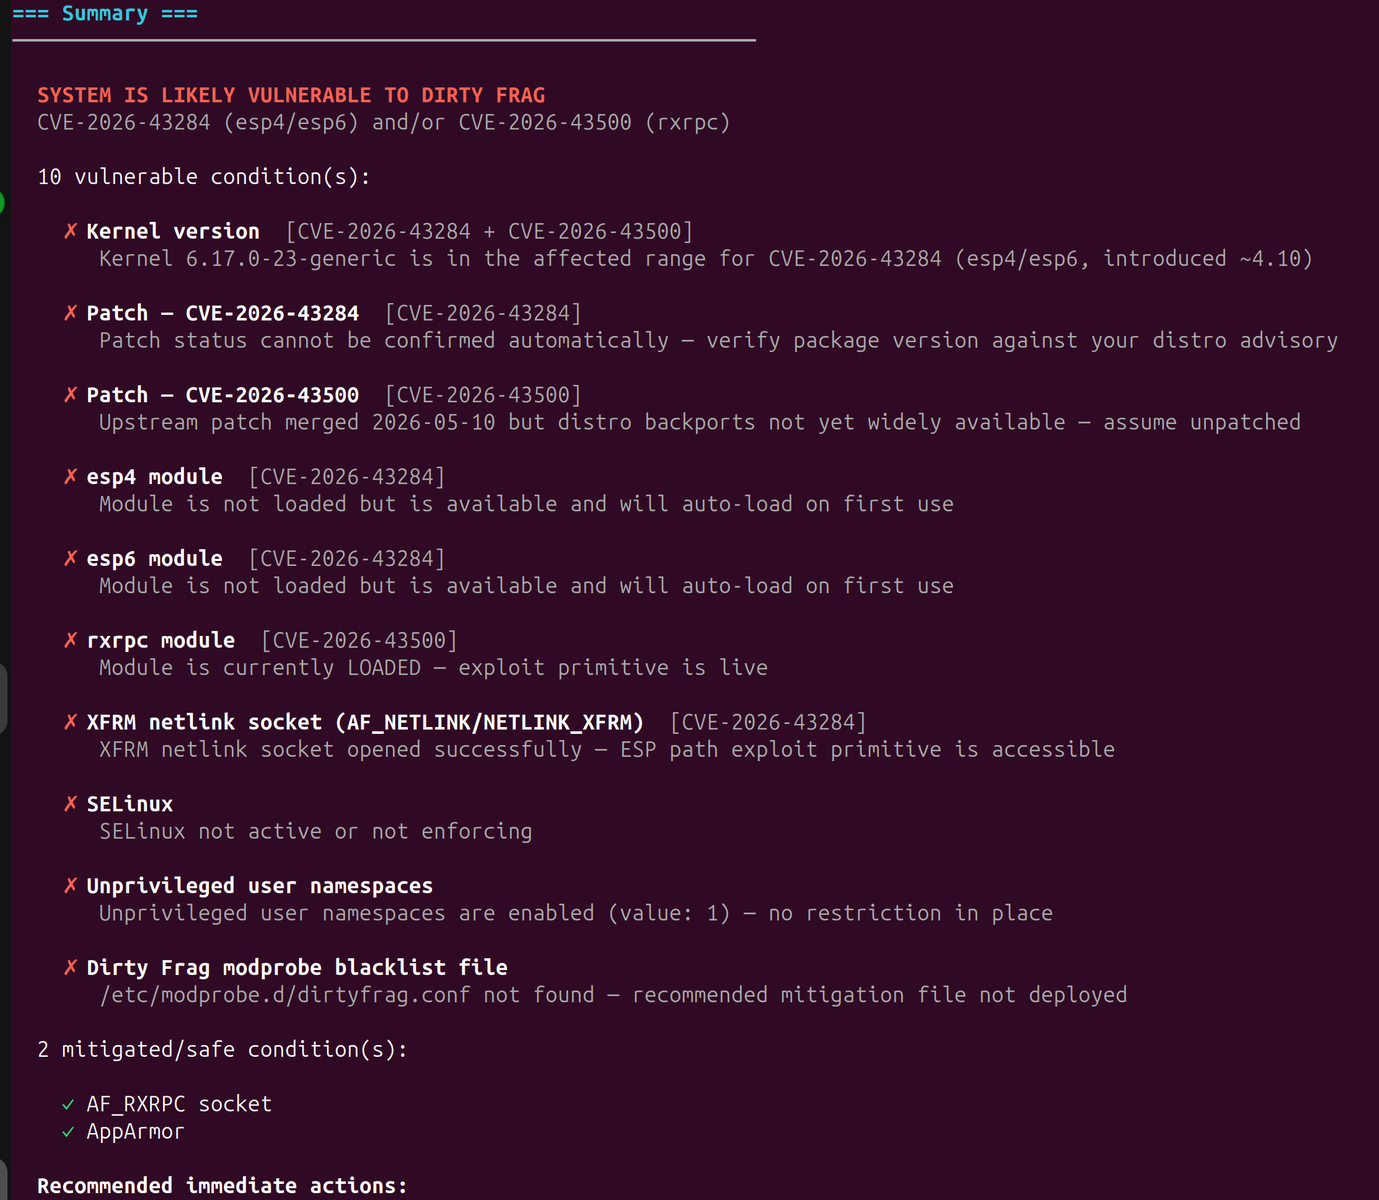 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' — скрипт обнаружения безвредных патчей и мер смягчения
 kriskimmerle/wheelaudit
Python Wheel File Security Scanner — сканер безопасности файлов .whl для проверки на уязвимости перед установкой. Обнаруживает path traversal…
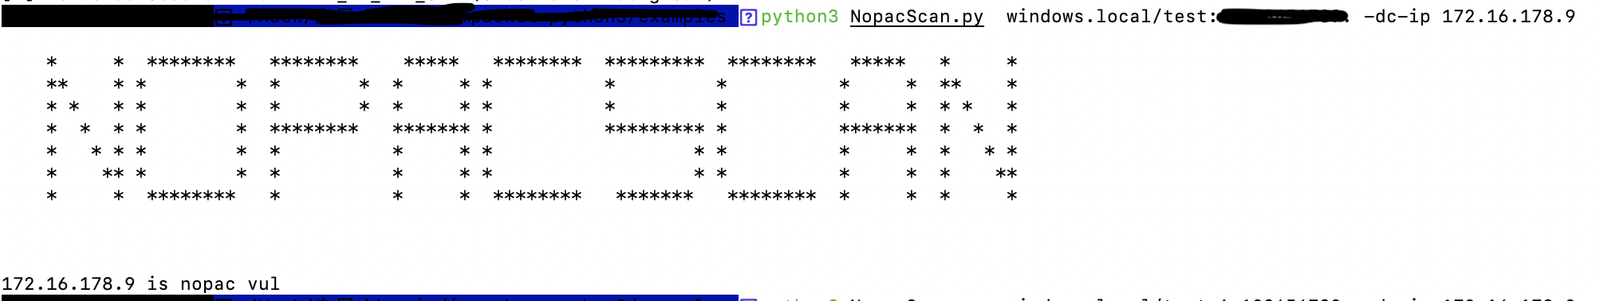 knightswd/nopacscan
Сканирует контроллеры домена Active Directory на наличие CVE-2021-42287 и CVE-2021-42278, запрашивая DNS для всех контроллеров домена и анализируя…
 kadir/copy-fail-cve-2026-31431-ioc
Обнаружение, смягчение последствий и набор IOC для Copy Fail CVE-2026-31431 — повышения привилегий через page-cache в ядре Linux
 jwde/automerge-test
Минимальный тестовый репозиторий для функциональности автоматического слияния, ссылающийся на вариант CVE.
 jrocia/search-log4jvuln-appscanstd
Этот Pwsh-скрипт запускает сканирование AppScan Standard по списку веб-сайтов (URLs.txt) для проверки уязвимости Log4J (CVE-2021-44228).
 hohn/codeql-sample-polkit
Все этапы исследования polkit CVE-2021-4034 с помощью codeql
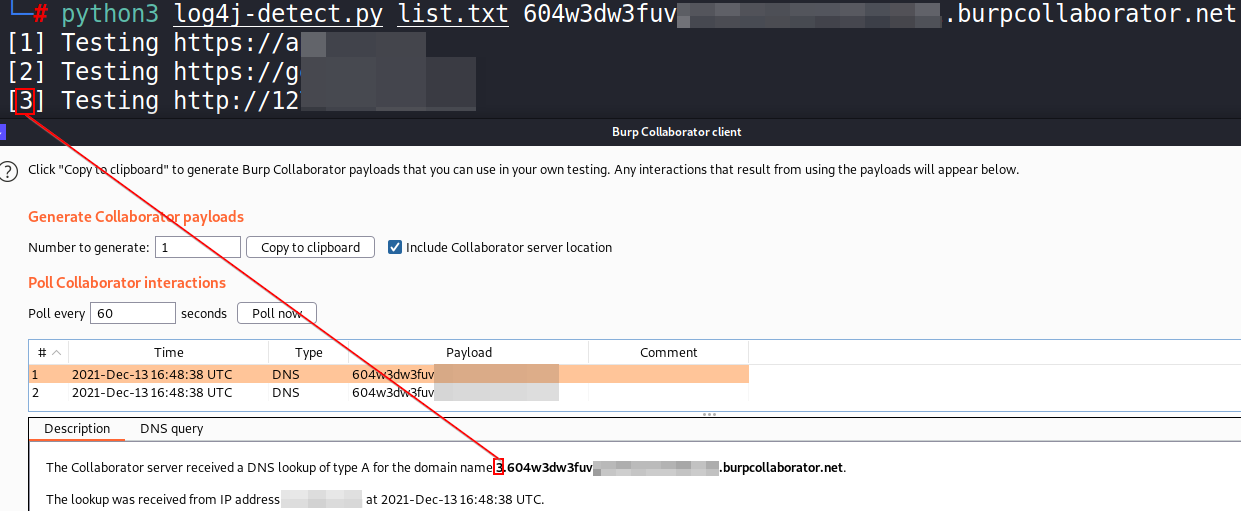 hassaanahmad813/log4j
Многопоточный сканер на Python, который обнаруживает Log4Shell (CVE-2021-44228) путём отправки специально сформированных HTTP-запросов с…
 haydenjames/dirty-frag-check
Только для чтения проверка уязвимостей CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) в ядре Linux, позволяющих локальному пользователю получить…
 hargabyte/cve-scanner
Локальный сканер CVE для OpenClaw, который проверяет версии на наличие 522+ известных уязвимостей, отображает недавние CVE с высоким уровнем…
 gopinaath/cve-2025-49844-discovery
Аудит кластеров AWS ElastiCache Redis/Valkey на предмет сетевой доступности: проверка VPC, подсетей и маршрутов интернет-шлюзов в нескольких…
 effiesec/copy-fail-cve-2026-31431
Пассивный сканер Linux-хостов, который классифицирует подверженность уязвимости CVE-2026-31431 по версии ядра, журналу изменений дистрибутива,…
 devstuff/harden-docker-seccomp
Смягчение последствий для CVE-2026-31431 ('Copy Fail') в Docker. Также включает шаблоны Kubernetes.