
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
13891 результатов
SwordStamp preview

SwordStamp

GitHubd-diaa/swordstamp

Семантический водяной знак с устойчивым к порядку обнаружением на уровне субпредложений

cryptographypapers-researcheducation+2
2 месяцев назад
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

ESF-модульный инструмент приёма данных для разработки и исследований.
forensicsdigital-forensicsincident-response+1
384 лет назад
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Лёгкий пакетный скрипт для полуавтоматического сбора ключевых криминалистических артефактов с хостов Windows, использующий только встроенные…
forensicsdigital-forensicsthreat-intelligence+2
165 лет назад
detectree preview

detectree

GitHubwithsecurelabs/detectree

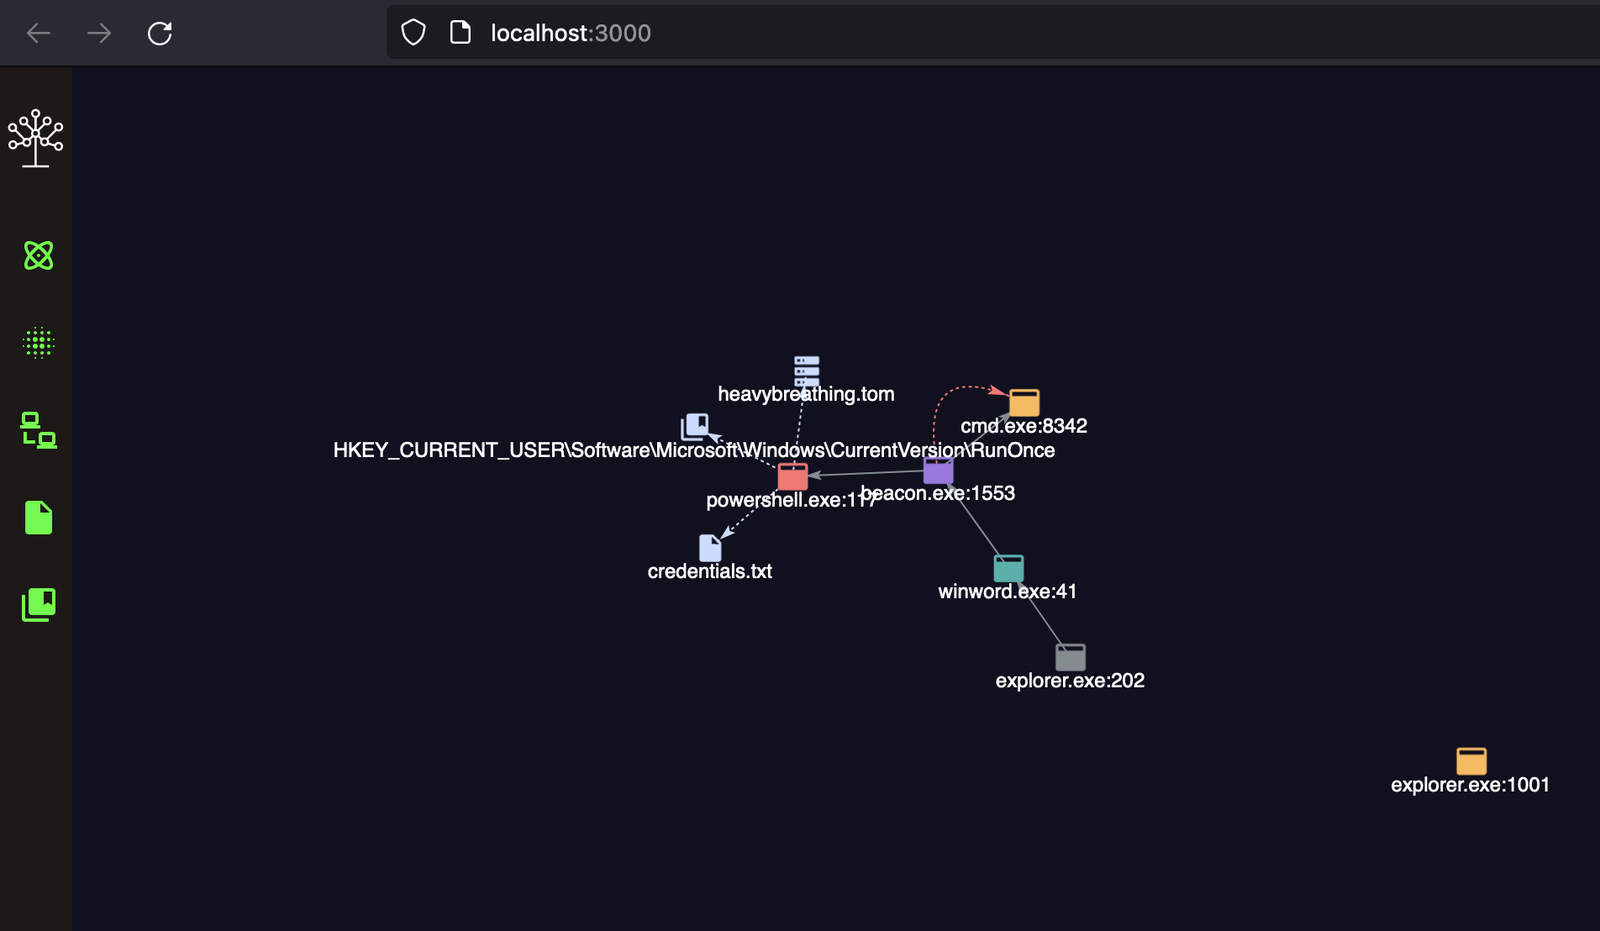
Интерактивный инструмент визуализации данных для синих команд, позволяющий анализировать данные обнаружения, понимать взаимосвязи, снижать усталость…
defensive-toolsthreat-intelligenceincident-response+1
1263 лет назад
ppid-spoofing preview

ppid-spoofing

GitHubwithsecurelabs/ppid-spoofing

Скрипты для выполнения и обнаружения подмены родительского PID
defensive-toolsprivilege-escalationpost-exploitation+3
1486 лет назад
lazarus-sigma-rules preview

lazarus-sigma-rules

GitHubwithsecurelabs/lazarus-sigma-rules

Правила Sigma для обнаружения TTP-методов группировки Lazarus, охватывающие выполнение вредоносных документов, злоупотребление PowerShell,…
defensive-toolsthreat-intelligenceintrusion-detection+2
206 лет назад
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

Собирает комплексные данные триажа с macOS для реагирования на инциденты, включая системные журналы, списки файлов, данные браузеров, историю…
forensicsdigital-forensicsthreat-intelligence+2
315 лет назад
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Плагины Volatility для криминалистического анализа памяти, включая обнаружение техник обхода сканирования памяти Gargoyle.
memory-forensicsforensicsmalware-analysis+2
118 лет назад
usb-ninja-detection-poc preview

usb-ninja-detection-poc

GitHubwithsecurelabs/usb-ninja-detection-poc

Обнаруживает атаки с инъекцией нажатий клавиш USB Ninja, регистрируя нажатия клавиш и события приложений, предоставляя доказательство концепции для…
defensive-toolsiot-securityhardware-security+1
76 лет назад
AMSIDetection preview

AMSIDetection

GitHubwithsecurelabs/amsidetection

Инструмент класса proof-of-concept для обнаружения обходов AMSI (Antimalware Scan Interface) и вредоносной активности скриптов в памяти на конечных…
defensive-toolsdynamic-analysis-sandboxingsecurity-virtualization+1
326 лет назад
shadowhammer preview

shadowhammer

GitHubwithsecurelabs/shadowhammer

Пакетный режим проверки индикаторов вредоносного ПО Shadowhammer, сканирующий локальные или предоставленные MAC-адреса на соответствие известным…
defensive-toolsscripting-automationnetwork-security+2
87 лет назад
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Python ctypes-обёртка для Event Tracing for Windows (ETW), обеспечивающая управление сеансами, захват событий и пользовательские обратные вызовы для…
defensive-toolsdigital-forensicsthreat-intelligence+2
3053 лет назад
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Духовный .NET-эквивалент техники обхода сканирования памяти Gargoyle

memory-forensicsmalware-analysisred-teaming
527 лет назад
doublepulsar-usermode-injector preview

doublepulsar-usermode-injector

GitHubwithsecurelabs/doublepulsar-usermode-injector

Утилита для использования шеллкода в пользовательском режиме из полезной нагрузки DOUBLEPULSAR с целью рефлексивной загрузки произвольной DLL в…

exploitationpost-exploitationmalware-analysis+2
1249 лет назад
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Коллекция скриптов radare2 для анализа вредоносного ПО: извлечение бинарных файлов из дампов памяти, исправление PE-заголовков и декодирование…
memory-forensicsreverse-engineeringshellcode+3
328 лет назад
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Скрипты для извлечения полезной информации из заражённых дампов памяти

memory-forensicsforensicsmalware-analysis+2
108 лет назад
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

Инструментарий для исследования загрузки Linux на iPad mini 1 через checkm8, пропатченные iBSS/iBEC и пользовательские bare-metal пейлоады, включая…
embedded-systems-securityexploitationreverse-engineering+3
72 месяцев назад
admin-panel-finder preview

admin-panel-finder

GitHubbdblackhat/admin-panel-finder

Python-скрипт для обнаружения URL-адресов административных панелей веб-сайтов, помогающий в разведке безопасности и тестировании на проникновение.

reconnaissanceweb-application-exploitationinformation-gathering+2
19513 лет назад
Назад1…585960…100Вперёд