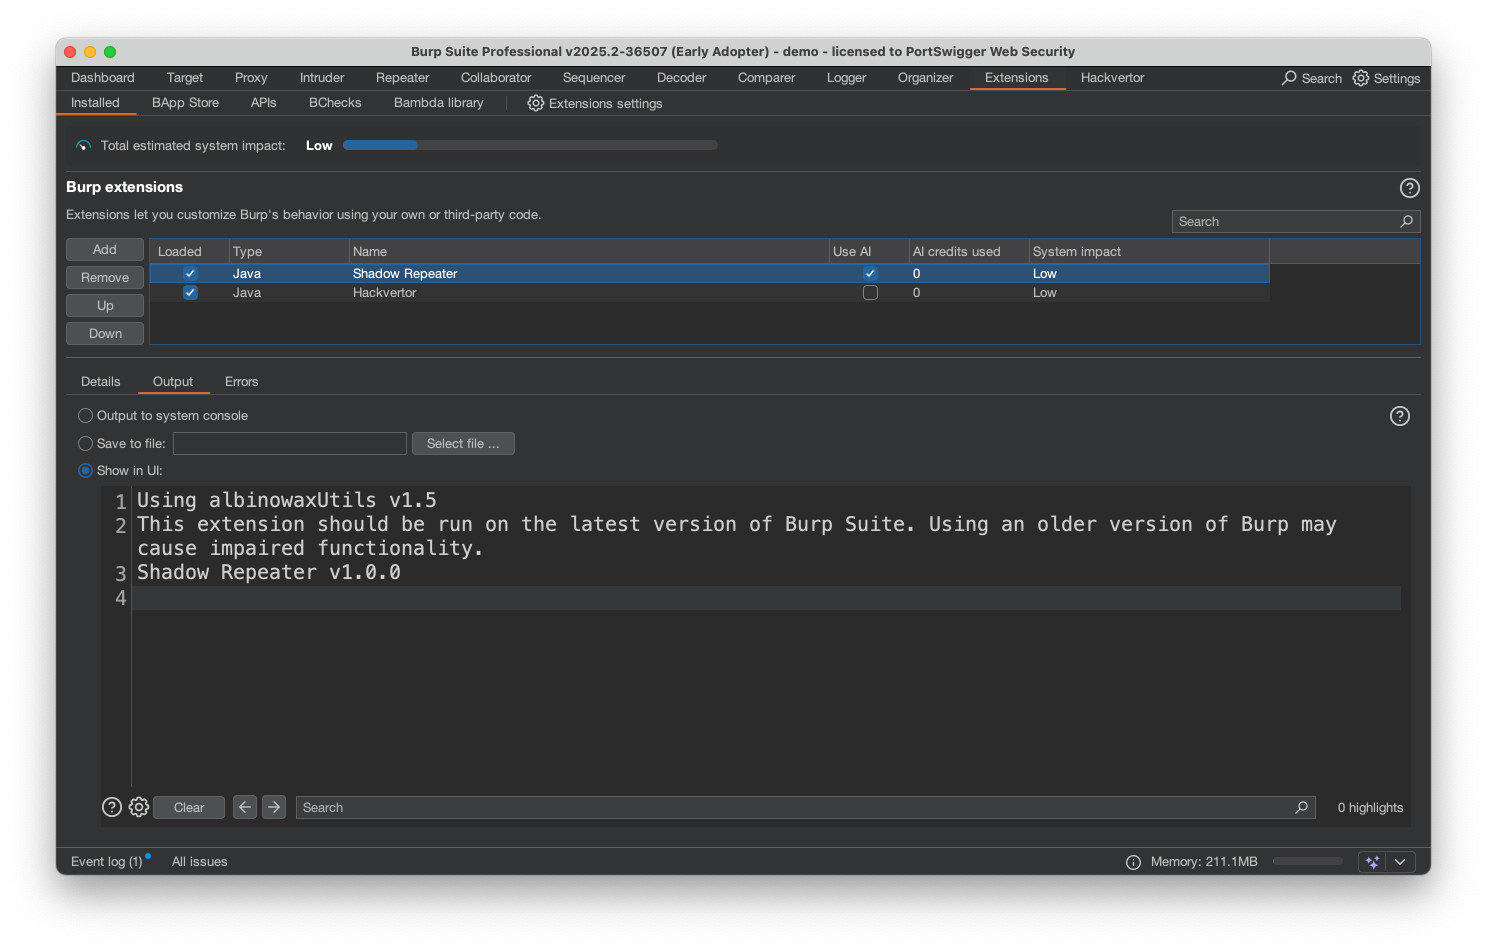

shadow-repeater
Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и…

Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и…

Примеры расширений Burp Suite, демонстрирующих Montoya API, охватывающие обработчики HTTP и прокси, пользовательские проверки сканирования, полезные…

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

Статически скомпилированные ARM-бинарники для отладки и анализа во время выполнения

Reddit OSINT по имени пользователя. Обнаружение индексированных постов, комментариев, удалённого и активного контента, шаблонов активности, раскрытых…

Нейтрализация методов антиотладки KEPServerEX

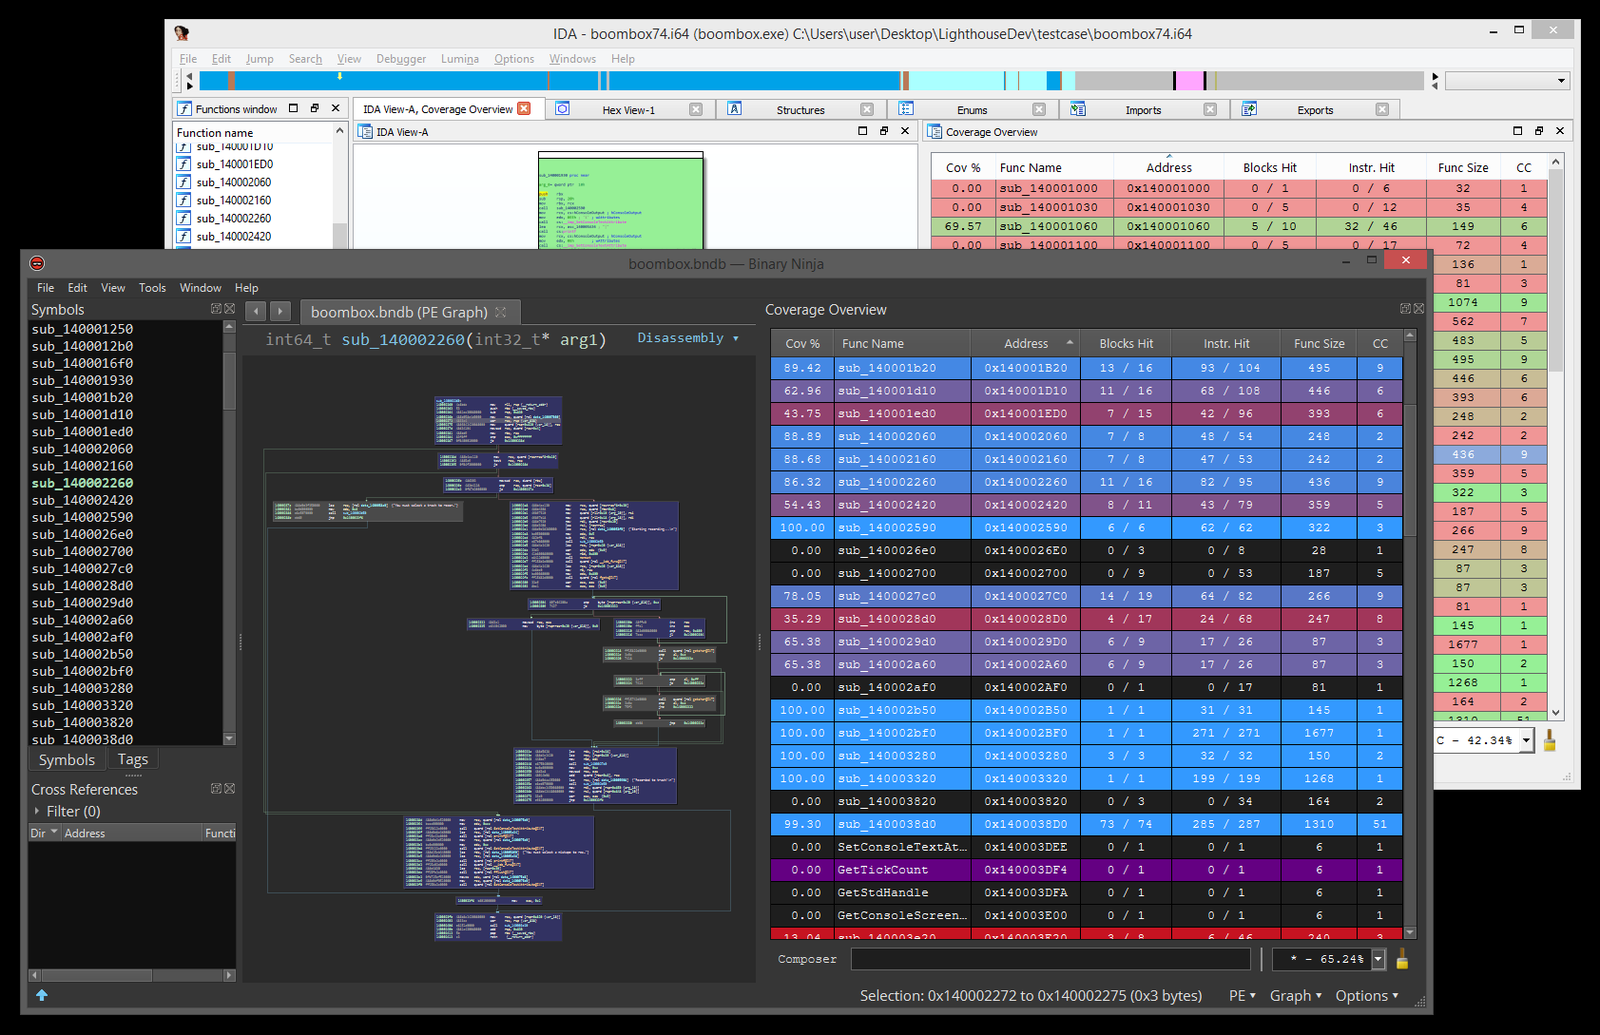
Просмотрщик покрытия для реверс-инженеров

Бинарный, покрытие-ориентированный фаззер для Windows, macOS, Linux и Android

Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…

Соответствующий стандартам HTML-фильтр, написанный на PHP

Коллекция презентаций с конференций Zero Day Initiative, аналитических отчётов и публикаций по исследованию уязвимостей, охватывающих методы…

Маски Hashcat длиной 8–14 символов на основе анализа 3,2 миллиона NTLM-хэшей, взломанных во время пентеста

Следующий уровень 100% обфускатора Python.

Извлекает и расшифровывает внутренние полезные нагрузки из образцов обфускатора Donut путём обнаружения сигнатур шелл-кода загрузчика, разбора…

Перечислите разрешения, связанные с набором учётных данных AWS

Терминальный интерфейс для просмотра и воспроизведения логов AWS WAF v2 из CloudWatch, S3 и API выборки, с фильтрацией YAML, обнаружением…

Привязки Python для VEX IR от Valgrind.

Коллекция Python-скриптов для DFIR и OSINT, предназначенных для разбора вредоносных образцов LNK, извлечения объектов OLE из MHTML и хеширования…