
Kramer
 billythegoat356/kramer
Следующий уровень 100% обфускатора Python.
general-purpose-utilitiesencryption-decryption-toolspayload-generation+3
177
billythegoat356/kramerСледующий уровень 100% обфускатора Python.
 volexity/donut-decryptor
Извлекает и расшифровывает внутренние полезные нагрузки из образцов обфускатора Donut путём обнаружения сигнатур шелл-кода загрузчика, разбора…
 andresriancho/enumerate-iam
Перечислите разрешения, связанные с набором учётных данных AWS
 confused-binary/waf-fu
Терминальный интерфейс для просмотра и воспроизведения логов AWS WAF v2 из CloudWatch, S3 и API выборки, с фильтрацией YAML, обнаружением…
 angr/pyvex
Привязки Python для VEX IR от Valgrind.
 star-sg/random-scripts
Коллекция Python-скриптов для DFIR и OSINT, предназначенных для разбора вредоносных образцов LNK, извлечения объектов OLE из MHTML и хеширования…
 portswigger/xss-cheatsheet-data
Созданный сообществом JSON-набор данных векторов XSS-полезных нагрузок, лежащий в основе шпаргалки по XSS от PortSwigger, с метаданными о поддержке…
 trustedsec/lazzzy_dump
Статически извлекает и расшифровывает AES-CBC/XOR-обфусцированный shellcode из PE-бинарников, обёрнутых laZzzy, с помощью сопоставления сигнатур и…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 usebruno/bruno
Открытый IDE для исследования и тестирования API (легковесная альтернатива Postman/Insomnia)
 innotecsystem/device-reversing
Этот репозиторий содержит write-up'ы по реверс-инжинирингу устройств.
 bsysop/servicenow
Сканирует экземпляры ServiceNow на предмет ошибок конфигурации плагина widget-simple-list, которые раскрывают данные через API, поддерживая отдельные…
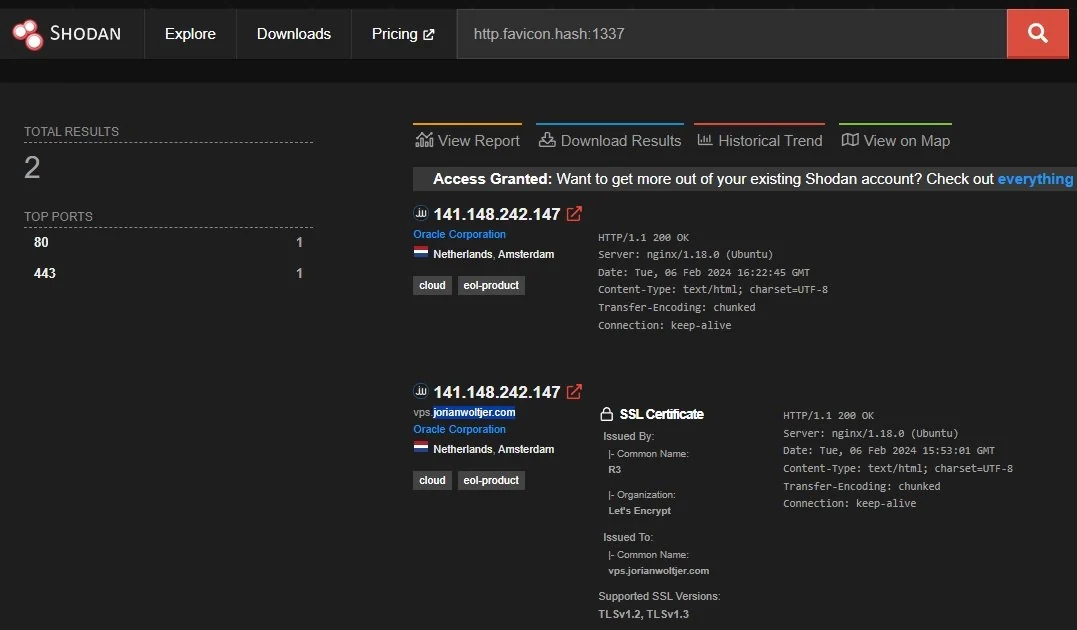 jorianwoltjer/shodan-favicon-preimage
Сгенерировать favicon, который даёт любой целевой хеш в Shodan
 superkhung/luadec-tplink
Модифицированная версия luadec для декомпиляции LUA-прошивки TP-Link Archer C7.
 viruscamp/luadec
Декомпилятор Lua для Lua 5.1, 5.2 и 5.3
 b4sith-sec/gu3ssweak
Намеренно уязвимое Android-приложение для исследований в области мобильной безопасности и практики bug bounty — OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
Реверс-инжиниринг головного устройства BYD Dolphin — CAN-шина, AVAS, NFC-ключи, OTA и многое другое. DiLink 3 / Android 10.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…