

 chris-anley/cq
CQ, сканер безопасности кода
 kc57/awesome-pentest
Список отличных инструментов и ресурсов для тестирования на проникновение.
 airbus-cert/vbsparkle
Дебфускатор исходного кода VBScript и VBA с частичным вычислением
 samsung/utopia
Автоматическая генерация фаззинг-драйверов на основе UT
 0x3c3e/slides
CodeQL + DTrace = уязвимости раскрытия памяти в XNU
 clearbluejar/ghidrecomp
Python-интерфейс командной строки для декомпилятора Ghidra
 kadenzipfel/smart-contract-vulnerabilities
Набор уязвимостей смарт-контрактов вместе с методами предотвращения
 0x999-x/jsluicepp
jsluice++ — это расширение Burp Suite, предназначенное для пассивного и активного сканирования JavaScript-трафика с помощью CLI-инструмента jsluice.
 trailofbits/multiplier
Индексирует артефакты сборки C/C++ в запрашиваемую базу данных всей программы, предоставляя API уровня AST, токенов и IR для аудита кода и анализа…
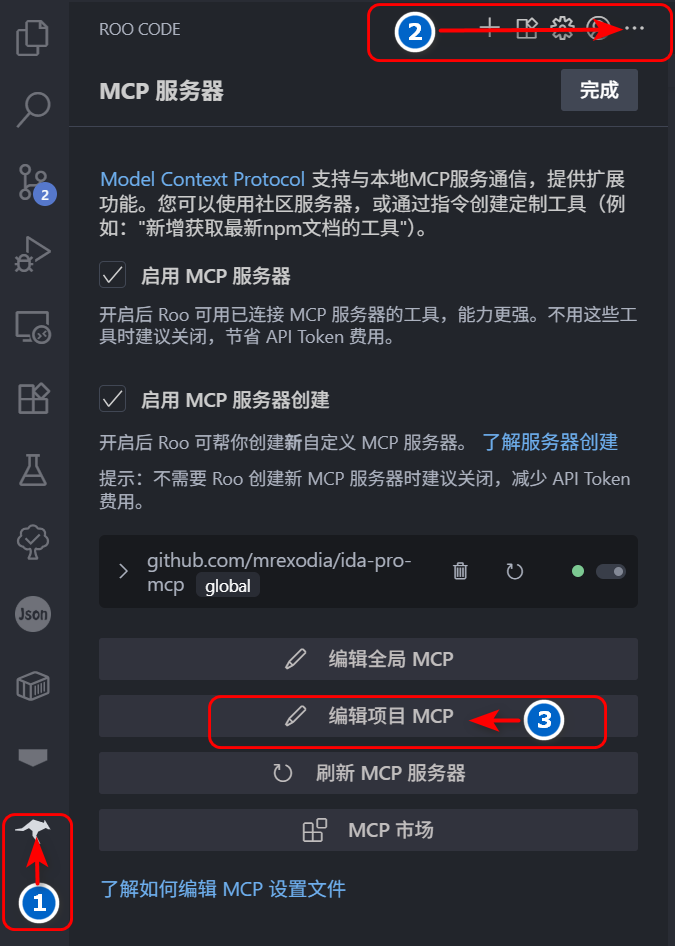 flankerhqd/jebmcp
Плагин MCP-сервера для JEB Pro, который обеспечивает декомпиляцию с помощью ИИ, просмотр методов и полей, а также автоматическое переименование при…
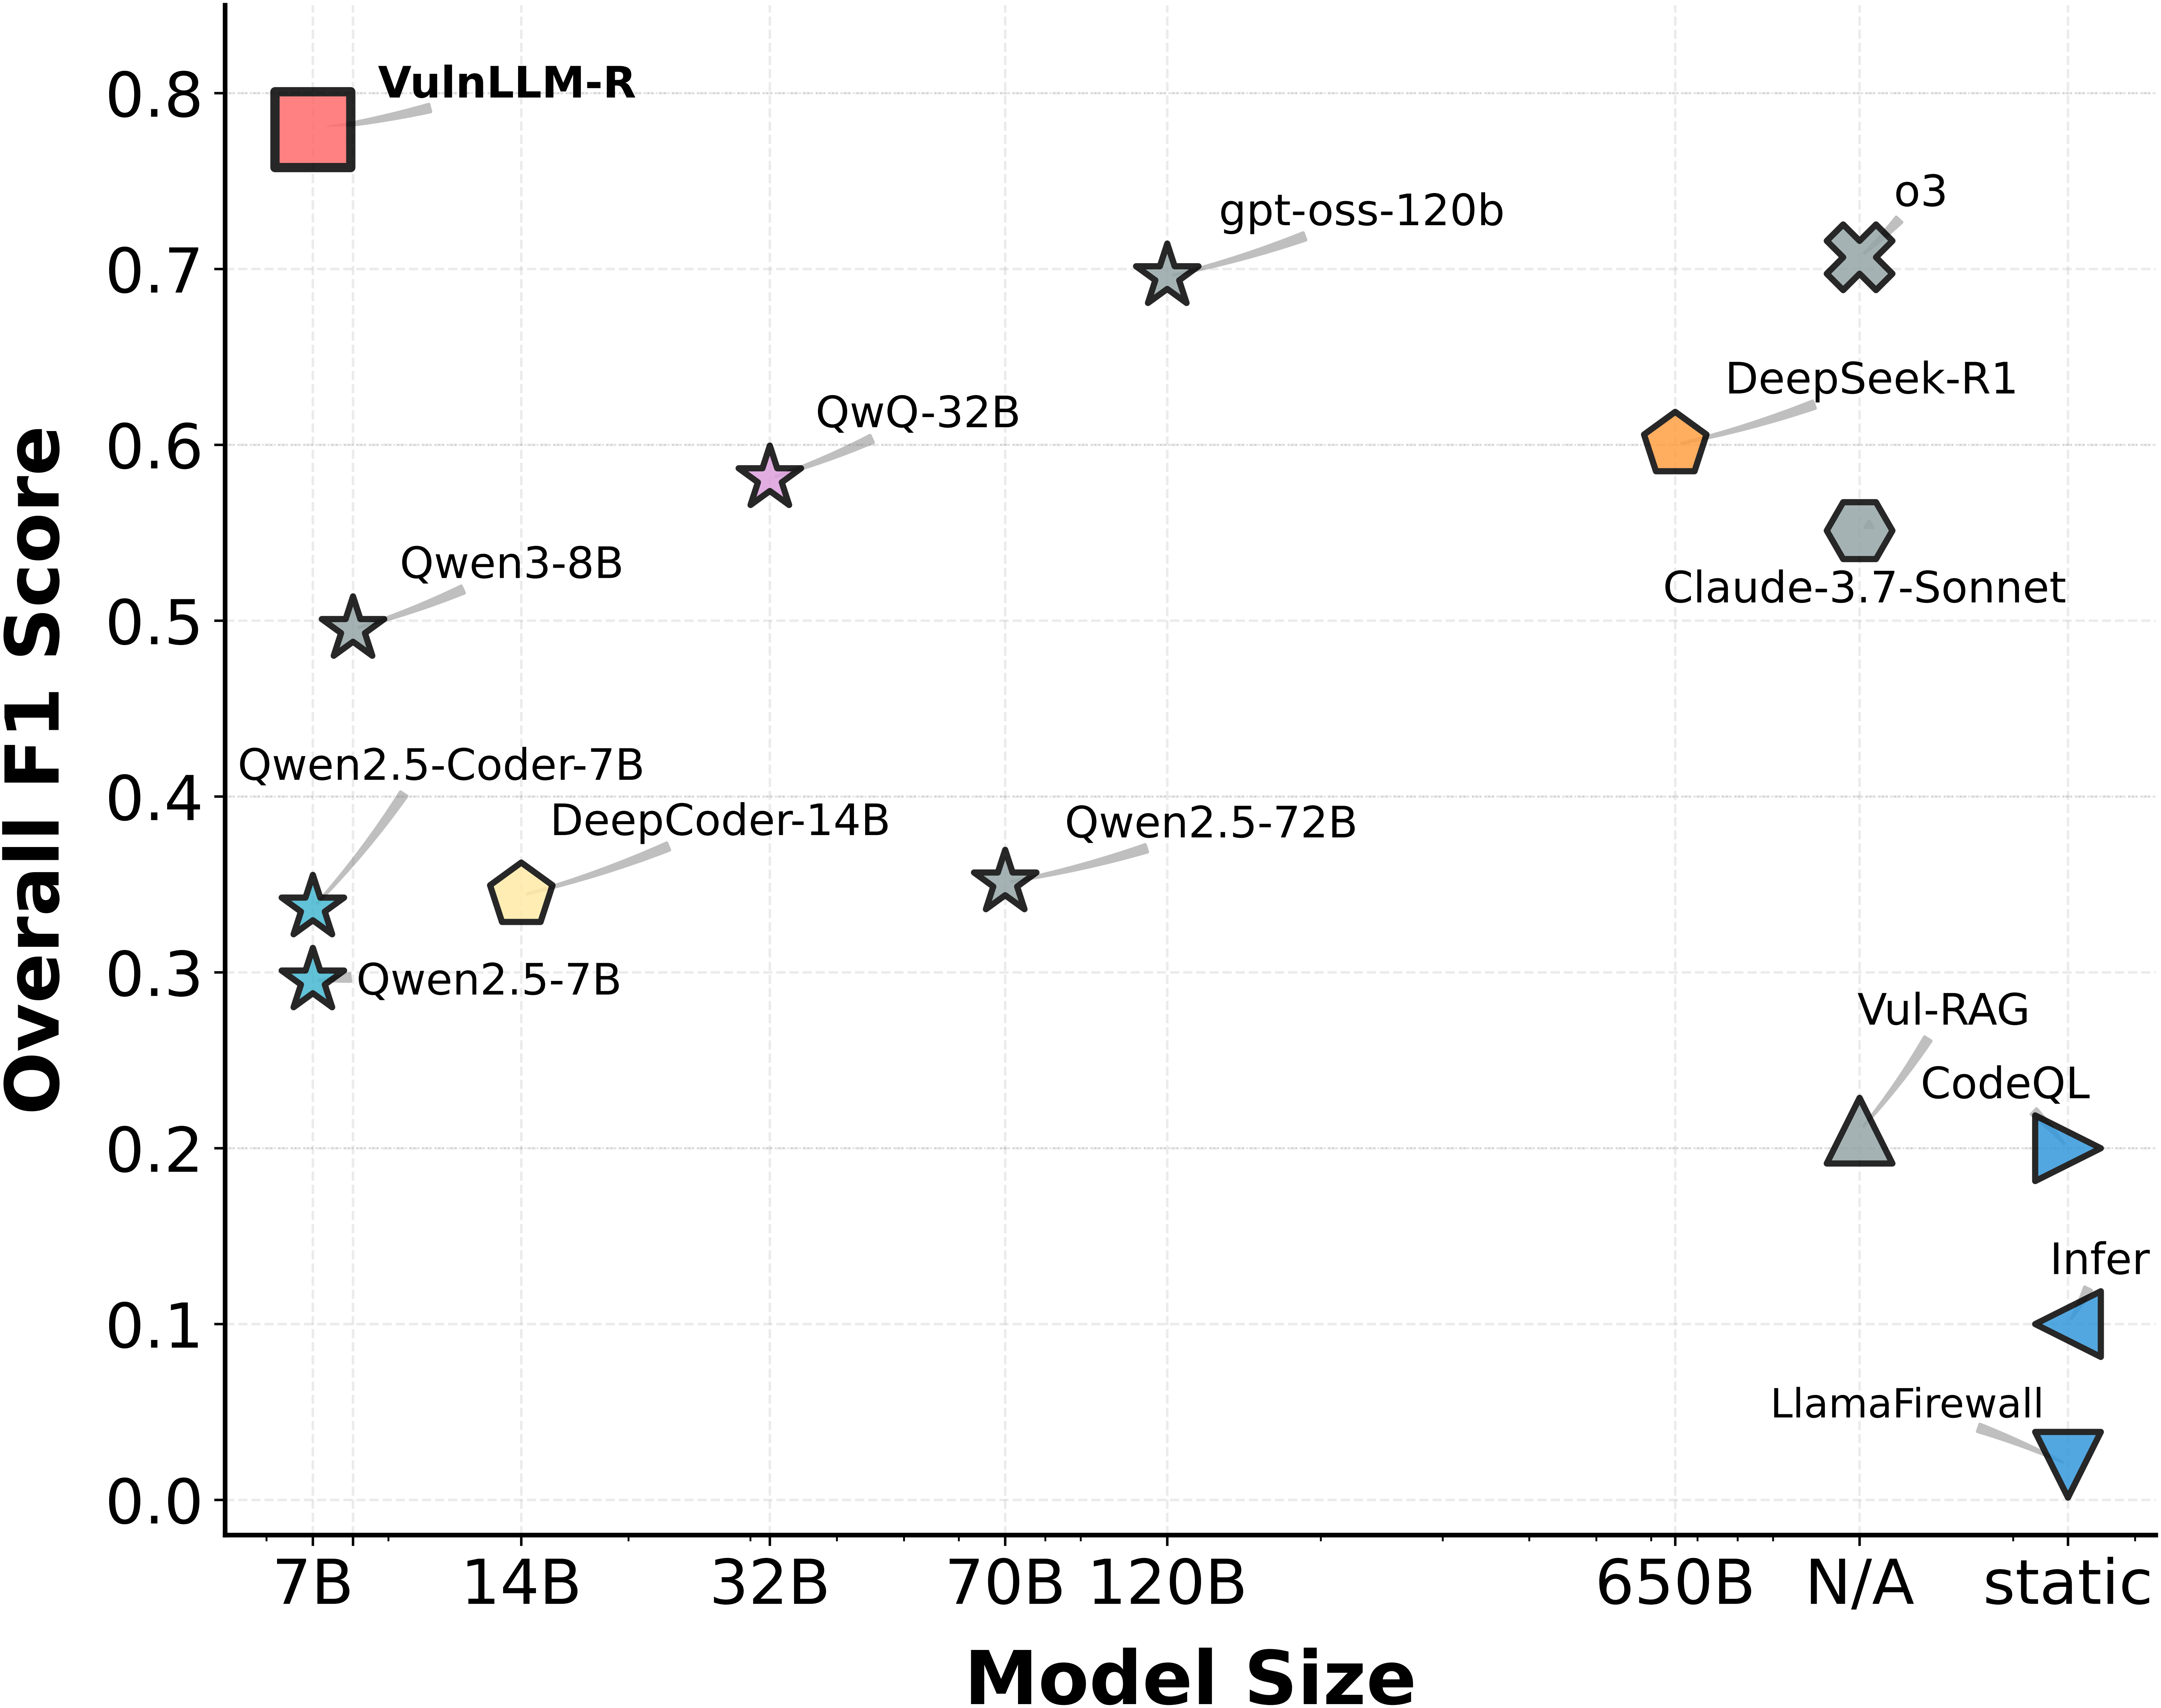 ucsb-mlsec/vulnllm-r
Специализированная LLM для рассуждений, предназначенная для обнаружения уязвимостей в исходном коде на C/C++ и Python, с построением датасетов,…
 pantheon-security/medusa
AI-first security scanner. НОВОЕ в v2026.7: обнаружение компрометации Claude Code — проверка .claude/ хуков, разрешений и навыков перед клонированием…
 cc1a2b/jshunter
jshunter — это инструмент командной строки, предназначенный для анализа JavaScript-файлов и извлечения конечных точек. Этот инструмент…
 robocoder/rips-scanner
RIPS — статический анализатор исходного кода для поиска уязвимостей в PHP-скриптах
 vusec/ghostrace
Инструментарий proof-of-concept и статического анализа для поиска гаджетов спекулятивных состояний гонки (SCUAF) в ядре Linux. Включает набор данных…
 nccgroup/call_map
Текущая разработка Call Map ведётся на https://github.com/ajylee/call_map. Call Map — это инструмент для навигации по графам вызовов Python.
 nccgroup/cq
Быстрый сканер безопасности кода, предназначенный для ручного анализа безопасности кода экспертами. Выводит результаты с указанием номеров строк в…