
Agentic-Bug-Hunter
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
5.4k
awarexone/agentic-bug-hunterAI-powered bug bounty hunting toolkit that works with or without subscription.
 splx-ai/agentic-radar
Сканер безопасности для ваших агентных LLM-процессов
 stelligent/cfn_nag
Инструмент для линтинга шаблонов CloudFormation
 osmankandemir/static-code-analysis-helper
Сканирует исходный код проектов на 16 языках, чтобы выявлять опасные функции, связанные с SQLi, XSS, SSRF, инъекцией команд, слабой криптографией и…
 contrastsecurity/contrast
SAST CLI для сканирования приложений на Java, JavaScript и .NET, а также функций AWS Lambda, выявляющий уязвимости кода и чрезмерно разрешительные…
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
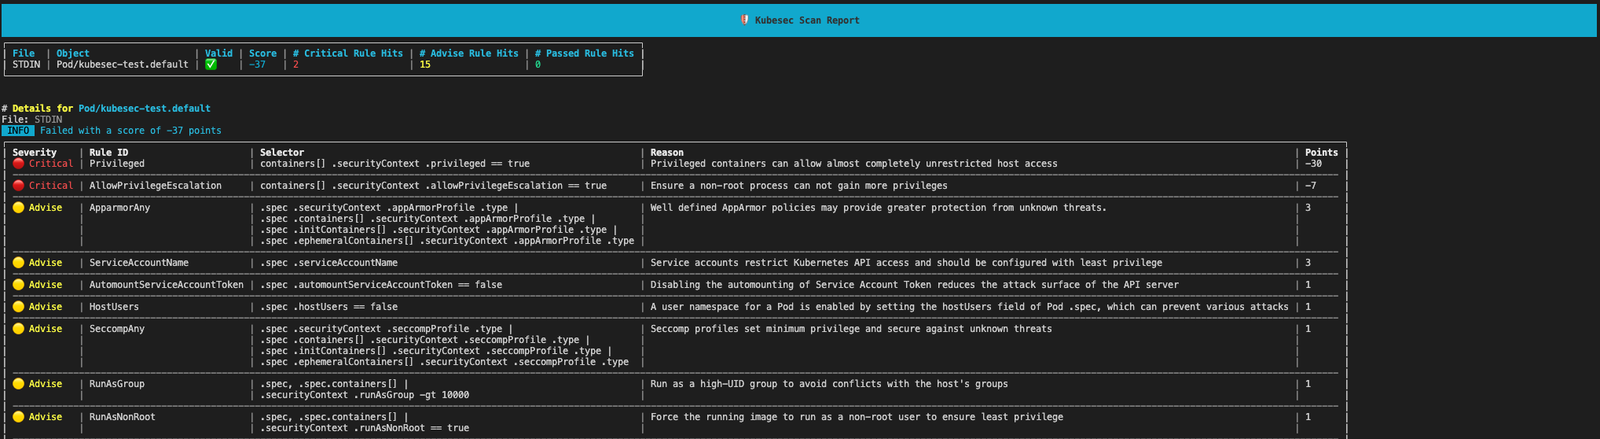 controlplaneio/kubesec
Анализ рисков безопасности для ресурсов Kubernetes
 semgrep/semgrep-rules
Пакет правил статического анализа для обнаружения уязвимостей безопасности, опасных шаблонов кода и проблем конфигурации во многих языках;…
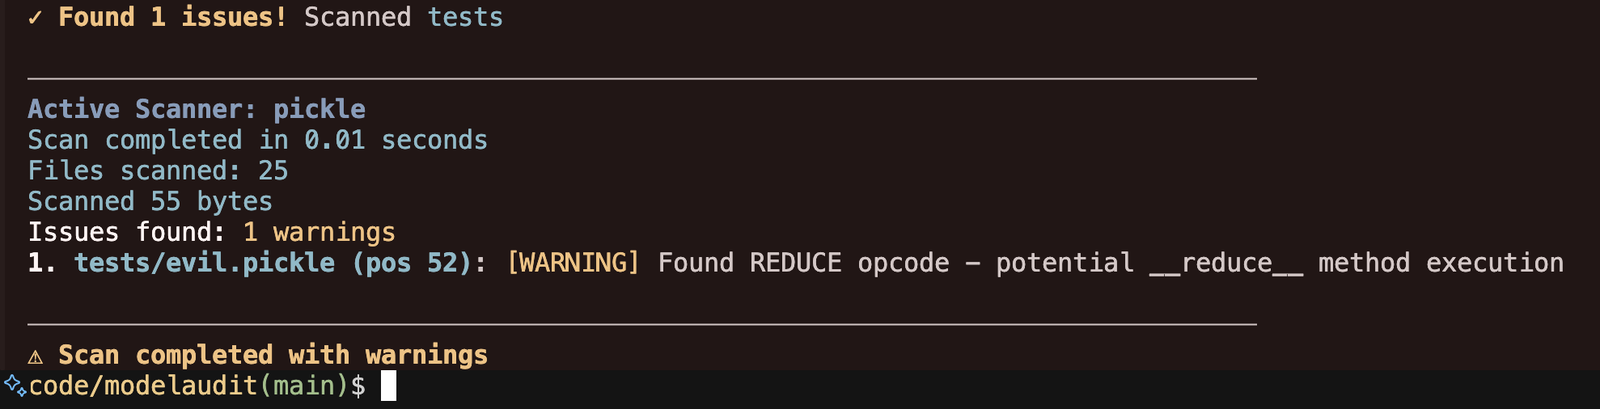 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 sonarsource/sonarqube
Платформа контроля качества кода и статического анализа с quality gates, мультиязычным сканированием и правилами, ориентированными на безопасность,…
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 rakib-nyc/nullorigin
Инструментарий для проверки устойчивости ИИ-водяных знаков только для исследовательских целей: локальный обратный прокси удаляет C2PA/EXIF/XMP,…
 github/codeql
CodeQL: библиотеки и запросы, которые обеспечивают работу исследователей безопасности по всему миру, а также сканирование кода в GitHub Advanced…
 gmh5225/actions-secrets
Добавление этого GitHub Action позволит сканировать ваш репозиторий на наличие чувствительных данных в исходном коде. Мы находим такие вещи, как…
 luiscastellanos-dev/cobol-shield
Инструментарий для усиления безопасности устаревших систем COBOL — обнаружение невидимых символов Unicode, анализ границ формата, целостность…
 anna-kravets/codeql-buffer-overflow-variant
Синтетический вариант переполнения буфера стека CWE-120 на основе CVE-2020-8597 (pppd EAP) в качестве цели статического анализа CodeQL
 xoreaxeaxeax/schrodingers-toctou
Обнаружение создаваемых компилятором загрузок из памяти, которые превращают безопасный код на C в TOCTOU-уязвимости. Включает автоматизированный…
 elttam/semgrep-rules
Правила статического анализа безопасности для обнаружения уязвимостей и аудит-ориентированного ревью кода на Java, Go, Python, C#, Kotlin, PHP,…