

linux_injector
 namazso/linux_injector
Простой инжектор разделяемых библиотек для x64 Linux без использования ptrace
shellcodepost-exploitationpenetration-testing+3
293
namazso/linux_injectorПростой инжектор разделяемых библиотек для x64 Linux без использования ptrace
 an00brektn/gopher47
Сторонний Gopher Assassin для Havoc Framework.
 kudaes/split
Примените подход «разделяй и властвуй» для обхода EDR.
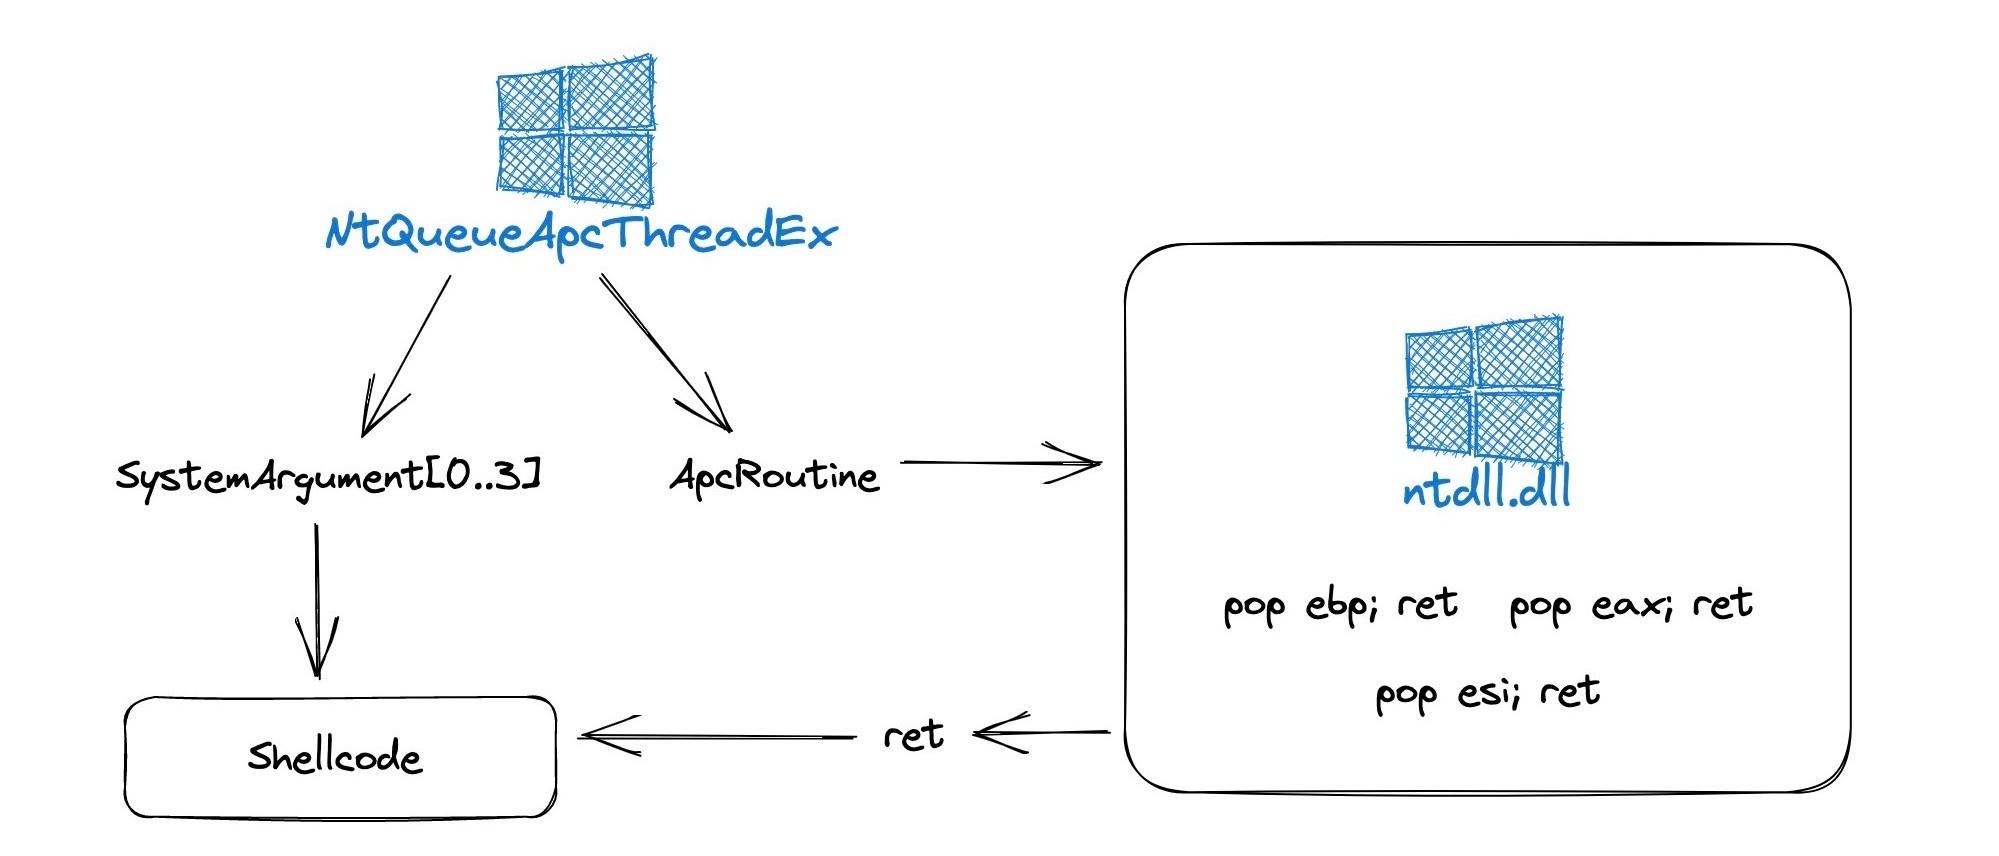 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Этот новый способ использования NtQueueApcThreadEx за счёт злоупотребления параметрами ApcRoutine и SystemArgument[0-3] с передачей случайного…
 netspooky/scare
Мультиархитектурный REPL и эмулятор ассемблера для вашей командной строки.
 saadahla/d1rkldr
Загрузчик шеллкода с реализацией косвенного динамического syscall, шеллкод в формате MAC, разрешение API из PEB, вызов syscall и определение адреса…
 saadahla/shellcode-hide
Этот репозиторий содержит: простой shellcode Loader, Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 ps1337/lastenzug
Socks4a-прокси, использующий PIC, Websockets и статическую обфускацию на уровне ассемблера
 lsecqt/offensivecpp
Этот репозиторий содержит фрагменты кода на C/C++, которые могут быть полезны в конкретных наступательных сценариях.
 buzzer-re/shinigami
Динамический инструмент распаковки
 dump-guy/sc2pe
Простое dotnet Native AOT приложение, использующее AsmResolver для преобразования shellcode в PE.
 dump-guy/sc2elf
Простое приложение dotnet Native AOT, использующее LibObjectFile для преобразования shellcode в ELF
 connormcgarr/eatguard
Реализация механизма защиты таблицы адресов экспорта, такого как Export Address Filtering (EAF)
 airbus-cert/yara-ttd
Используйте правила YARA на трассировках Time Travel Debugging
 yo-yo-yo-jbo/msf_shellcode_analysis
Пошаговый разбор статического анализа шеллкода Metasploit для Windows: декодирование PowerShell-полезной нагрузки, XOR-обфускация, обход PEB и…
 virtualalllocex/defcon-31-syscalls-workshop
Содержит все материалы с воркшопа DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".

 lleon1435/kernel_vadinjector
Инжектор DLL для Windows 10, работающий через драйвер, использующий VAD и скрывающий загруженный драйвер