

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Шелл-код — Инструменты — Страница 19 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
405 результатов
Stardust preview

Stardust

GitHubcracked5pider/stardust

Современный 32/64-битный шаблон позиционно-независимого внедрения

exploitationshellcodepost-exploitation+4
1.4k4 месяцев назад
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Библиотека взлома памяти Windows

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5k4 лет назад
shellex preview

shellex

GitHubtherealdreg/shellex

Конвертер C-shellcode в hex, удобный инструмент для вставки и выполнения shellcode в IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…

exploitationreverse-engineeringshellcode+5
1123 лет назад
BadOutlook preview

BadOutlook

GitHubaahmad097/badoutlook

Инструмент на C# для подтверждения концепции, который читает письма Outlook через COM-интерфейс, извлекает shellcode, закодированный в base64, из…

payload-generationexploitationshellcode+3
1375 лет назад
BrokenFlow preview

BrokenFlow

GitHubenkomio/brokenflow

Простой PoC для вызова зашифрованного shellcode с помощью скрытого вызова.

encryption-decryption-toolsexploitationids-ips-evasion+4
1153 лет назад
OffensiveNim preview

OffensiveNim

GitHubbyt3bl33d3r/offensivenim

Мои эксперименты по вооружению Nim (https://nim-lang.org/)

privilege-escalationcode-analysislateral-movement+8
3.1k2 лет назад
BokuLoader preview

BokuLoader

GitHubboku7/bokuloader

Доказательство концепции Cobalt Strike Reflective Loader, целью которого является воссоздание, интеграция и улучшение функций обхода защиты Cobalt…
penetration-testing-frameworksexploit-frameworksshellcode+3
1.4k2 лет назад
wshlient preview

wshlient

GitHubgildasio/wshlient

Простой инструмент для взаимодействия с веб-шеллами и уязвимостями внедрения команд
shellcodeweb-application-exploitationpenetration-testing+1
371 год назад
KittyStager preview

KittyStager

GitHubenelg52/kittystager

KittyStager — это простой C2 нулевой стадии. Он состоит из веб-сервера для размещения шеллкода и импланта под названием kitten. Цель этого проекта —…

reconnaissanceencryption-decryption-toolsexploit-frameworks+6
2283 лет назад
hackEmbedded preview

hackEmbedded

GitHubdoudoudedi/hackembedded

Этот инструмент используется для шифрования бэкдоров, генерации shellcode и socks5-прокси, извлечения информации и организации POC для устройств с…
embedded-systems-securityencryption-decryption-toolsiot-security+8
2072 месяцев назад
DllNotificationInjection preview

DllNotificationInjection

GitHubdec0ne/dllnotificationinjection

PoC новой техники внедрения в процессы “threadless”, которая работает за счет использования концепции DLL Notification Callbacks в локальных и…
exploitationshellcodered-teaming
4713 лет назад
ProcessStomping preview

ProcessStomping

GitHubnaksyn/processstomping

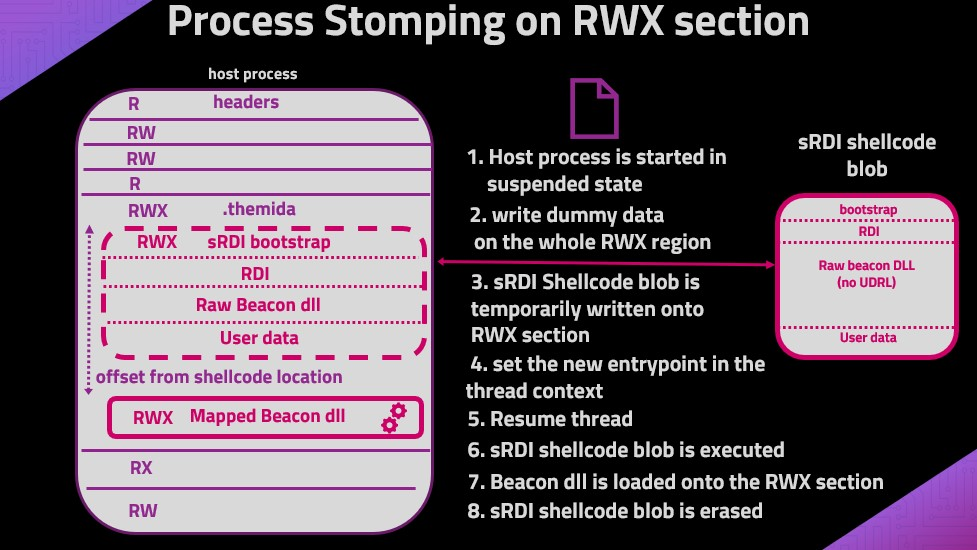
Вариант ProcessOverwriting для выполнения шеллкода в секции исполняемого файла

shellcodepost-exploitationeducation+3
1472 лет назад
sharem preview

sharem

GitHubbw3ll/sharem

SHAREM — это фреймворк для анализа шеллкода, способный эмулировать более 45 000 WinAPI и практически все системные вызовы Windows. Он также содержит…

dynamic-analysis-sandboxingreverse-engineeringshellcode+5
4917 месяцев назад
ROP_ROCKET preview

ROP_ROCKET

GitHubbw3ll/rop_rocket

ROP ROCKET — это продвинутая платформа для атак с повторным использованием кода, с обширными возможностями генерации ROP цепочек, включая новую атаку…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
17310 месяцев назад
micr0_shell preview

micr0_shell

GitHubsenzee1984/micr0_shell

micr0shell — это Python-скрипт, который динамически генерирует Windows X64 PIC Null-Free reverse shell shellcode.
payload-generationexploitationshellcode+2
2226 месяцев назад
Supernova preview

Supernova

GitHubnickvourd/supernova

Мультишифровальный шифратор и обфускатор шеллкода с автоматическим преобразованием вывода в C, C#, Rust, Nim, Python и другие языки. Поддерживает…

encryption-decryption-toolsexploit-frameworkspayload-generation+3
1.0k2 месяцев назад
GoSH preview

GoSH

GitHubredcode-labs/gosh

Golang reverse/bind shell генератор

payload-generationexploitationshellcode+4
2274 лет назад
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Основанная на памяти техника обхода, которая делает шеллкод невидимым от начала до конца процесса.

encryption-decryption-toolsmemory-forensicsexploitation+4
1.2k3 лет назад
Назад1…181920…23Вперёд