
NativePe
 habanada/nativepe
Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18
habanada/nativepeБиблиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…
 gmh5225/injection-2
Кураторская коллекция техник инъекции процессов Windows со ссылками на разборы Conhost, PROPagate, KernelCallbackTable, отравления KnownDlls и других…
 mythicagents/xenon
Мифический агент для Windows, написанный на C
 mythicc2profiles/httpx
Настраиваемый, управляемый сообществом HTTP C2-профиль
 joshuaprovoste/deserializer
Статический анализатор кода на основе AST с агентным сопоставлением связей на базе LLM для обнаружения путей RCE в Python и глубоких цепочек…
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 x3r0day/fud-c2-framework
Файловая реверс-оболочка и C2-фреймворк, использующий прямые системные вызовы, прокси-туннелирование и шифрование ChaCha20 для обхода антивирусов.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 gmh5225/iat-hook
C++ DLL, выполняющая перехват таблицы импорта адресов (IAT) путём разбора заголовков PE и перенаправления адресов импортируемых функций на…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
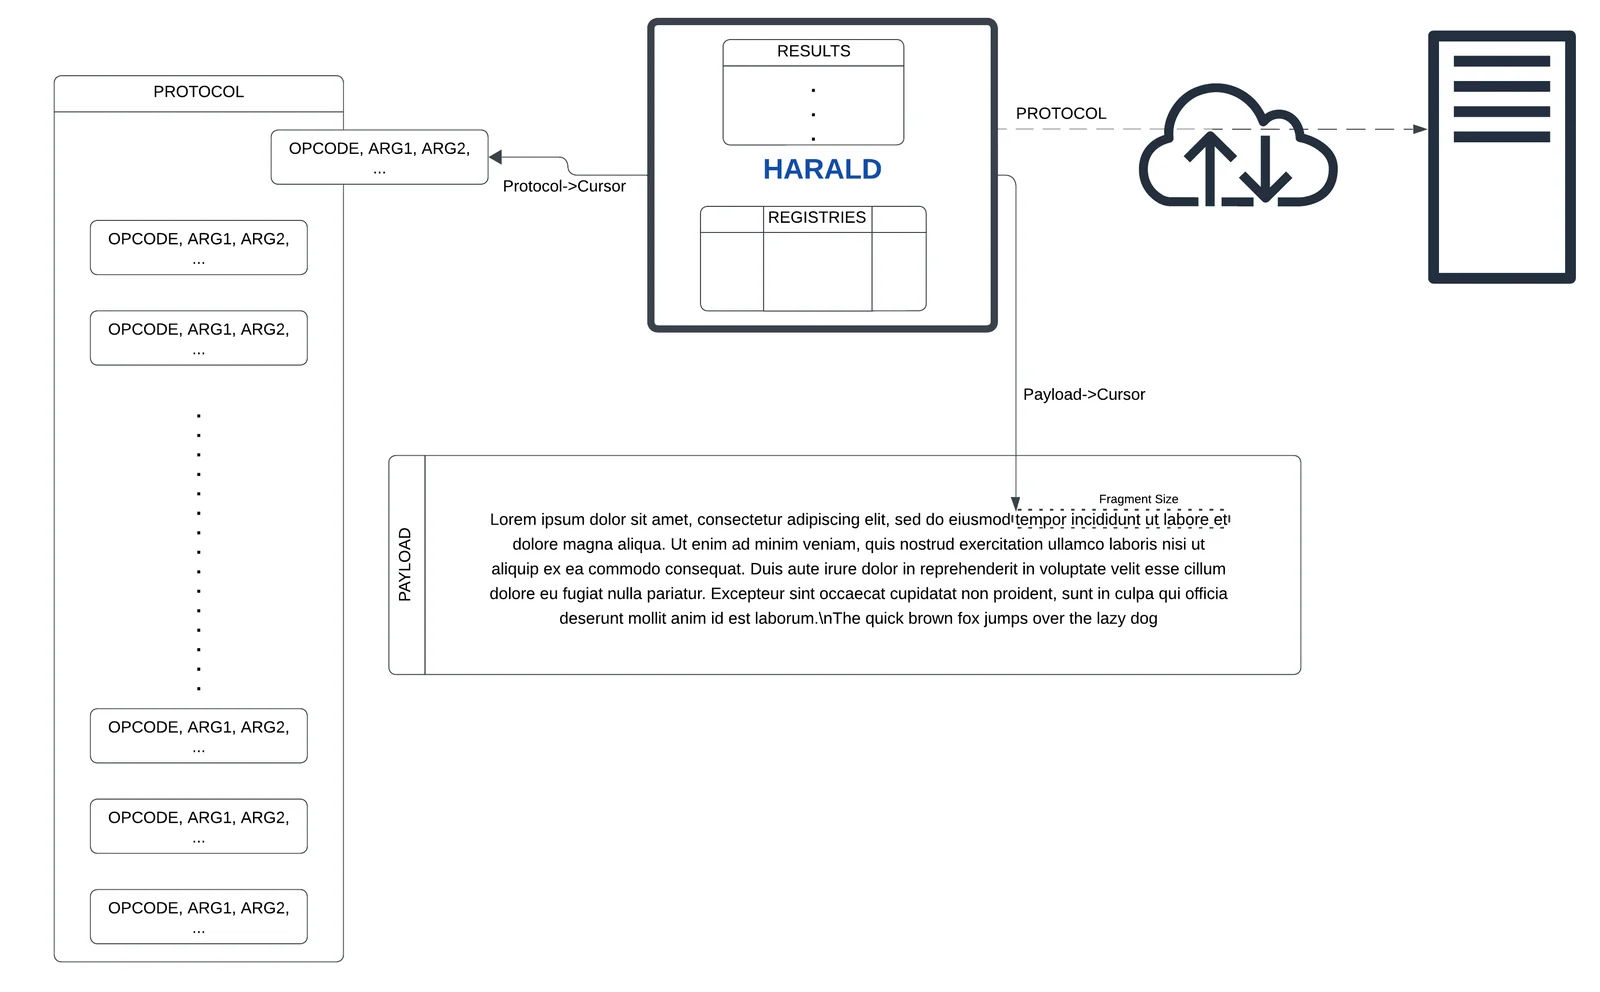 gmh5225/harald
Минимальный процессор в памяти для агностического создания протоколов на лету
 iterat0r/cnaemulator
Автономный стенд для эмуляции и тестирования Aggressor Scripts (.cna) Cobalt Strike, который проверяет синтаксис, эмулирует Beacon API и выполняет…
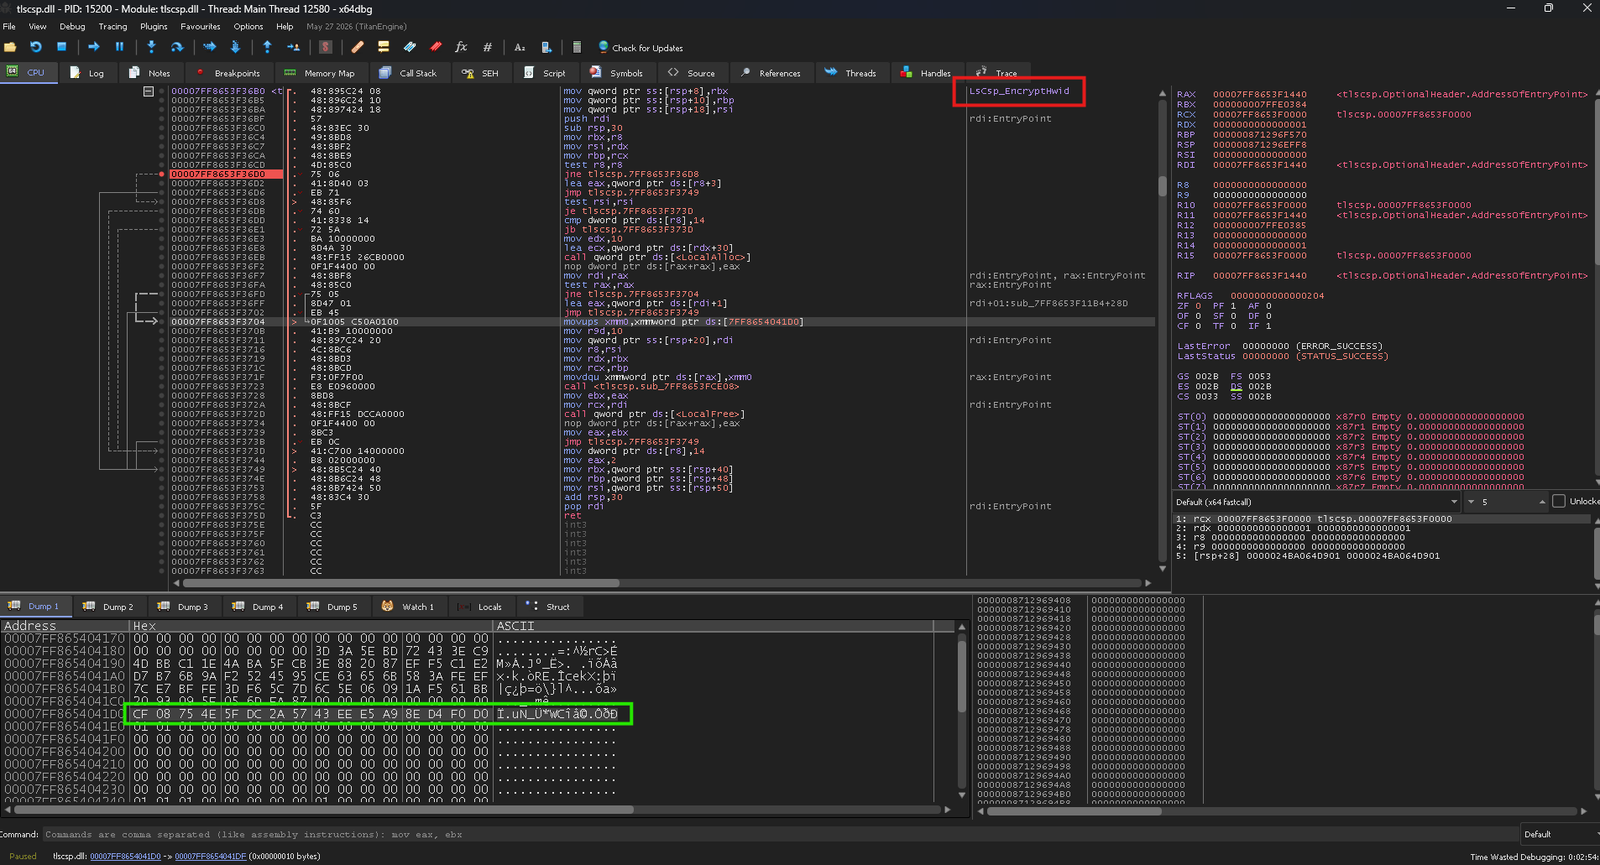 weedhashpeddler/rc4decryption
Злоупотребляет подписанным Microsoft LOLBin tlscsp.dll для выполнения RC4 шифрования/дешифрования через LsCsp_EncryptHwid, патча жёстко заданный ключ…
 racoten/reflectivepluginloader
Рефлективный PE-маппер и устойчивый к обнаружению движок stomping модулей для Windows x64
 shaheeryasirofficial/smugglemypayload
Генерирует страницы HTML-контрабанды, которые встраивают и восстанавливают файлы на стороне клиента через JavaScript, с кодированием полезной…
 jephthai/evilvm
Компилятор на основе Forth, развёртываемый как позиционно-независимый shellcode для x86_64, предоставляющий агент удалённого выполнения кода с…
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
 nmht3t/onedrive-udc2
OneDrive как скрытый C2-транспорт для Cobalt Strike