
libdlmalloc
 nccgroup/libdlmalloc
Инструментарий анализа кучи для dlmalloc
embedded-systems-securitymemory-forensicsreverse-engineering+2
324 лет назад
nccgroup/libdlmallocИнструментарий анализа кучи для dlmalloc
 nccgroup/libptmalloc
Инструментарий для анализа кучи для ptmalloc
 nccgroup/libmempool
Инструментарий анализа кучи для mempool
 nccgroup/libtalloc
libtalloc — это Python-скрипт для использования с GDB, который можно применять для анализа «тривиального аллокатора» (talloc).
 nccgroup/memgrep
Поисковые утилиты для работы с памятью
 nccgroup/memaddressanalysis
Исследовательский проект, связанный с анализом адресов памяти
 nccgroup/memscan
Выполняет поиск строк, регулярных выражений и номеров кредитных карт дорожек магнитной полосы в адресном пространстве памяти процесса Windows.
 nccgroup/mnemosyne
Универсальный инструмент для извлечения данных из памяти Windows
 nccgroup/windowspatchdetector
Экспериментальный детектор патчей секции .text в Windows
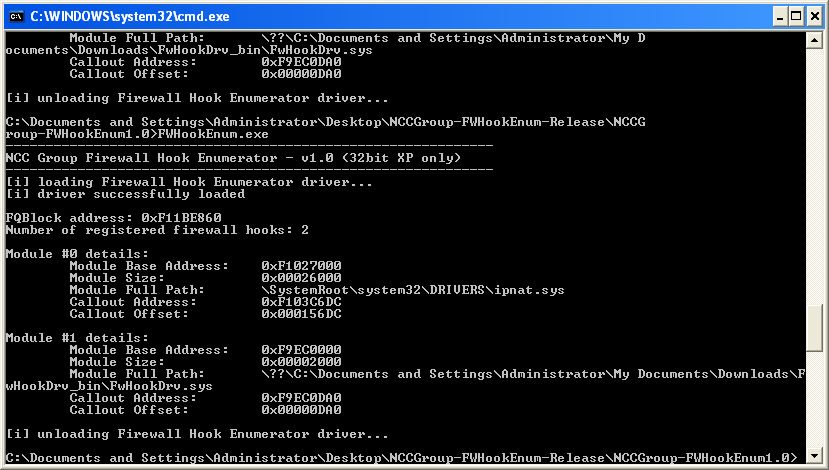 nccgroup/windowsfirewallhookdriverenumeration
Инструменты для перечисления драйверов-перехватчиков брандмауэра Windows в Windows 2000, XP и 2003
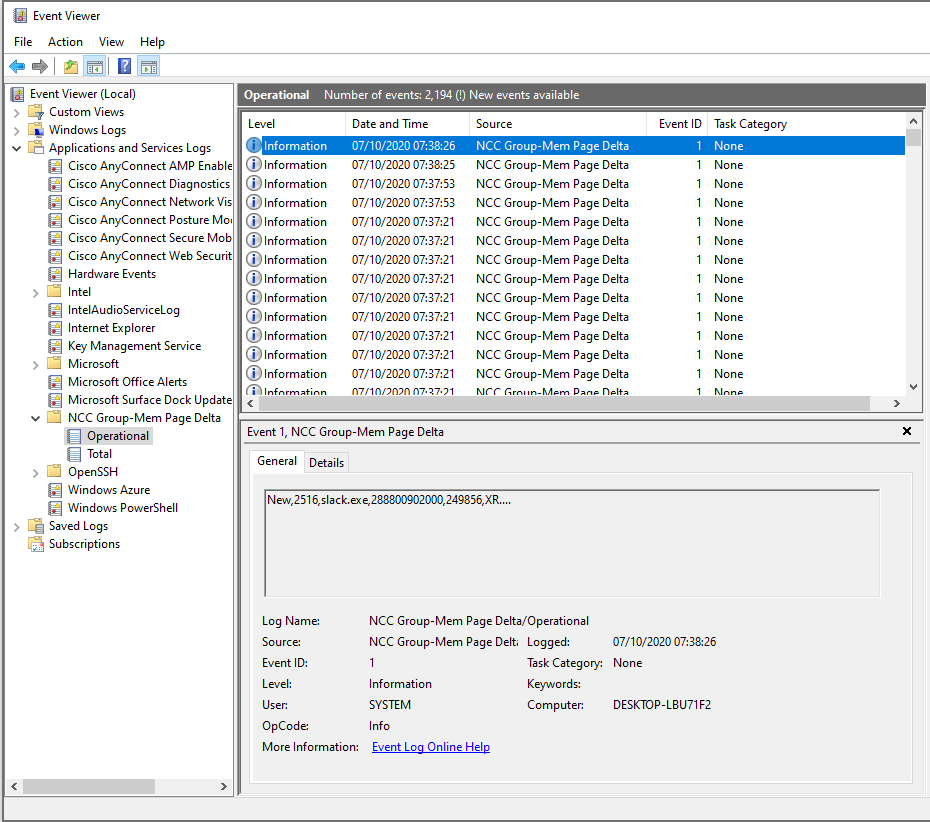 nccgroup/windowsmempagedelta
Служба Microsoft Windows, предоставляющая телеметрию об изменениях страниц исполняемой памяти Windows для содействия обнаружению угроз.
 nccgroup/zipdefrag
Представлено на Recon Montreal 2018
 dump-guy/malware-analysis-and-reverse-engineering
Некоторые из моих публично доступных материалов по анализу вредоносного ПО и реверс-инжинирингу.
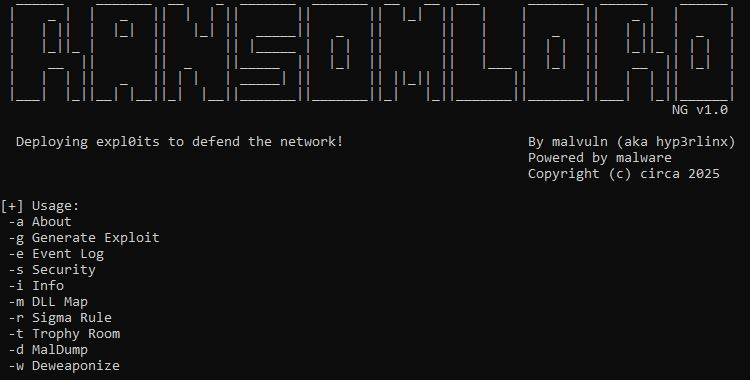 malvuln/ransomlord
RansomLord — это proof-of-concept инструмент эксплуатации для борьбы с программами-вымогателями, который автоматизирует создание PE-файлов,…
 simsong/bulk_extractor
Это дерево разработки. Производственные загрузки доступны по адресу:

 appliedsec/forensicscanner
Судебно-медицинский сканер
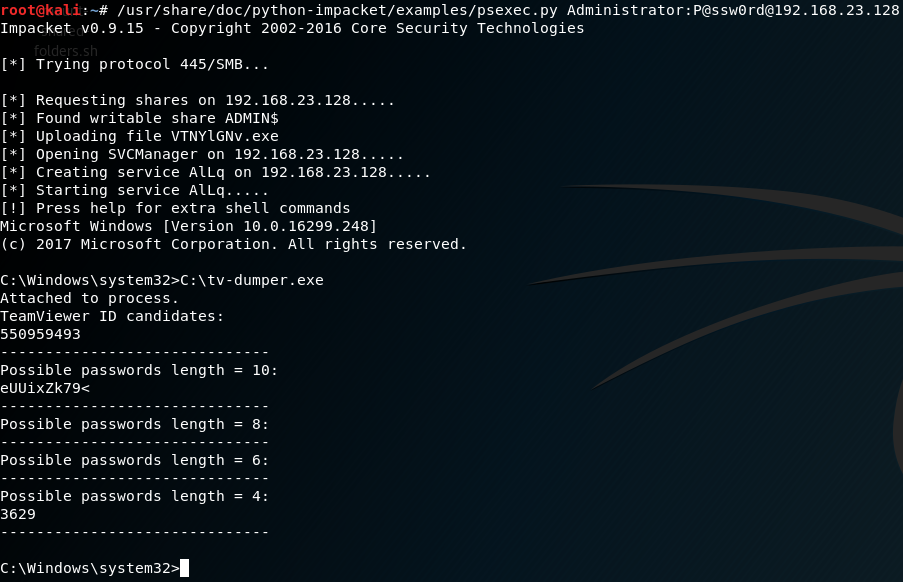 attackercan/teamviewer-dumper
Извлечение ID и пароля TeamViewer из памяти. Работает намного лучше, чем другие инструменты.