
BHPAI
 rin449/bhpai
Многоформатная платформа анализа вредоносного ПО, объединяющая стелс-песочницу Ring-3 для Windows, статические анализаторы PE/PDF, восстановление…
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
5
rin449/bhpaiМногоформатная платформа анализа вредоносного ПО, объединяющая стелс-песочницу Ring-3 для Windows, статические анализаторы PE/PDF, восстановление…
 gmh5225/evilkaspersky
Эксперимент с драйвером ядра Windows на основе KasperskyHook, использующий прямые системные вызовы для копирования памяти между процессами, с…
 gmh5225/dma-processdumper
Простой дампер процессов с использованием DMA через устройство PCIe FPGA
 gmh5225/driver-kaldereta
Неподписанный драйвер режима ядра, выполняющий модификации памяти
 gmh5225/driver-pidqserializationwrite-example
Как использовать PiDqSerializationWrite. Описывает, как безопасно читать и записывать данные из mapped driver
 pinksawtooth/how_to_become_a_malware_analyst
Кураторское руководство по становлению аналитиком вредоносного ПО, охватывающее базовые знания, обратную разработку, инструменты анализа и обучение с…
 ymsniper/umbra
External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
 stephenfewer/reflectivedllinjection
Рефлексивная DLL-инъекция — это техника внедрения библиотек, в которой используется концепция рефлексивного программирования для загрузки библиотеки…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 daffainfo/vol-rs
Volatility 3 ported to Rust. Same output, much faster.
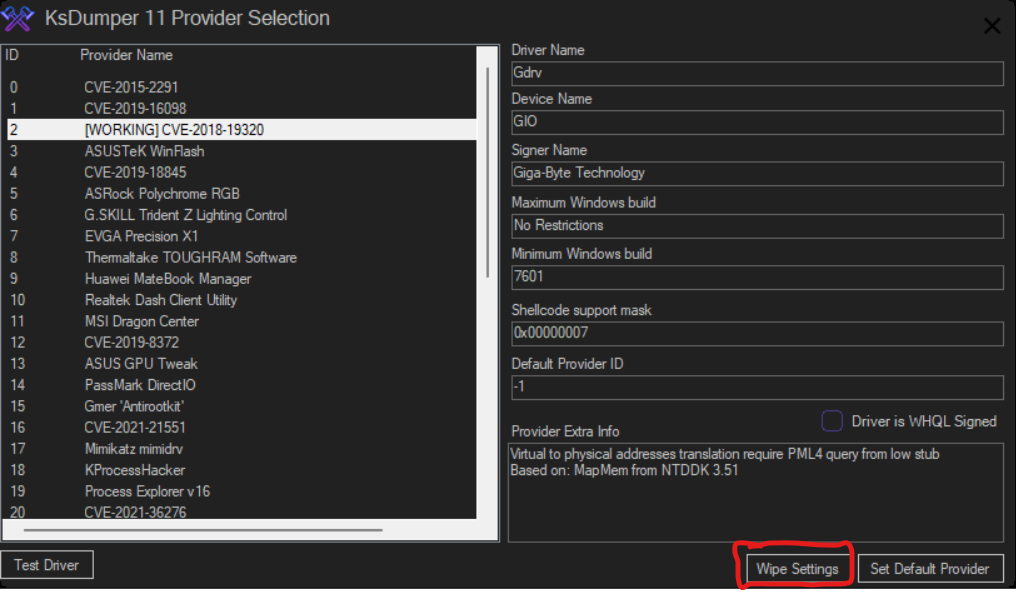 mastercodeon314/ksdumper-11
Возрождение классического и легендарного KsDumper
 withsecurelabs/volatility-plugins
Плагины Volatility для криминалистического анализа памяти, включая обнаружение техник обхода сканирования памяти Gargoyle.
 withsecurelabs/dotnet-gargoyle
Духовный .NET-эквивалент техники обхода сканирования памяти Gargoyle
 withsecurelabs/radare2-scripts
Коллекция скриптов radare2 для анализа вредоносного ПО: извлечение бинарных файлов из дампов памяти, исправление PE-заголовков и декодирование…
 withsecurelabs/memory-carving-scripts
Скрипты для извлечения полезной информации из заражённых дампов памяти
 volatilityfoundation/community
Поддерживаемая сообществом коллекция плагинов Volatility для форензики памяти, расширяющая анализ дампов памяти модулями для проверки вредоносных…
 volatilityfoundation/dwarf2json
Преобразование информации о символах и типах ELF/DWARF в промежуточный JSON vol3
 jtsylve/lime
Модуль ядра для захвата энергозависимой памяти с устройств Linux и Android, создающий криминалистически достоверные дампы на диск или по сети.