Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Обход IDS/IPS — Инструменты — Страница 2 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
545 результатов
mora-hwbp preview

mora-hwbp

GitHubdovughs/mora-hwbp

Движок перехвата в пользовательском режиме и инструментирования телеметрии на основе аппаратных точек останова (DR0-DR7) без модификации кода (AMSI,…
defensive-toolsids-ips-evasiondebuggers+3
19
1 день назад
xspawn preview

xspawn

GitHubcenobyte-vincit/xspawn

Запускает программы macOS через частный интерфейс XPC launchd, не выполняя их через exec, из-за чего EDR фиксирует launchd как родительский процесс.…
persistence-mechanismsids-ips-evasionpost-exploitation+2
2 месяцев назад
memdumper preview

memdumper

GitHubcenobyte-vincit/memdumper

Злоупотребляет энтайтлментами отладчика macOS и переменной DYLD_INSERT_LIBRARIES для снятия дампа памяти запущенного процесса или поиска по ней,…
memory-forensicsids-ips-evasioninformation-gathering+4
12 месяцев назад
dyen preview

dyen

GitHubcenobyte-vincit/dyen

Загрузчик Mach-O dylib в память для штатного Python в macOS; расшифровывает, отображает в память и запускает пейлоады без использования dlopen и…
payload-generationids-ips-evasionpost-exploitation+4
2 месяцев назад
PSSW100AVB preview

PSSW100AVB

GitHubtihanyin/pssw100avb

Список полезных Powershell-скриптов со 100% обходом AV (на момент публикации).
ids-ips-evasionpost-exploitationpenetration-testing+5
1.4k4 месяцев назад
Dumpy preview

Dumpy

GitHubkudaes/dumpy

Повторное использование открытых дескрипторов для динамического дампа LSASS.

exploitationids-ips-evasiondata-exfiltration+3
2462 лет назад
SleepyCrypt preview

SleepyCrypt

GitHubsolomonsklash/sleepycrypt

Функция shellcode для шифрования образа запущенного процесса во время сна.
ids-ips-evasionshellcodered-teaming+1
3385 лет назад
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

Инструмент red team для обхода EDR: динамически определяет ID системных вызовов, патчит заглушки ntdll, снимает хуки IAT и перечисляет перехваченные…

ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2k6 месяцев назад
Empire preview

Empire

GitHubbc-security/empire

Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2k1 месяц назад
FalsePositives preview

FalsePositives

GitHubdidierstevens/falsepositives

Инструменты, вызывающие ложные срабатывания антивируса
defensive-toolspayload-generationids-ips-evasion+3
591 год назад
BokuLoader preview

BokuLoader

GitHubxforcered/bokuloader

Proof-of-concept Reflective Loader для Cobalt Strike, призванный воссоздать, интегрировать и расширить функции обхода обнаружения Cobalt Strike!

penetration-testing-frameworksids-ips-evasionpost-exploitation+4
3352 лет назад
Lastenzug preview

Lastenzug

GitHubcodewhitesec/lastenzug

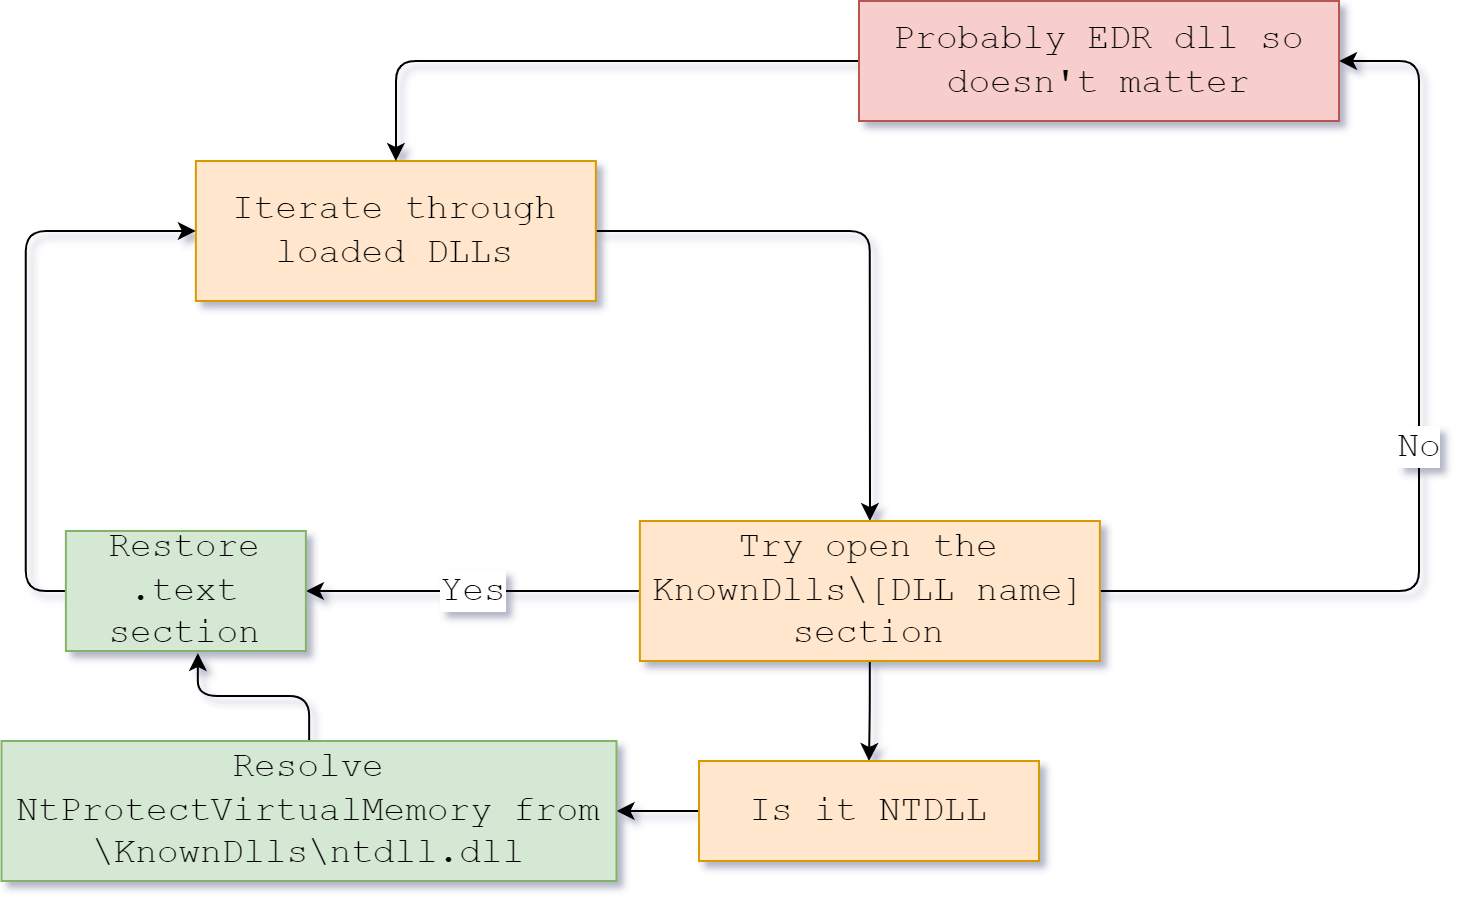
Socks4a-прокси, использующий PIC, Websockets и статическую обфускацию на уровне ассемблера
ids-ips-evasionshellcodepost-exploitation+3
2344 лет назад
WTSRM preview

WTSRM

GitHubrad9800/wtsrm

WTSRM

ids-ips-evasioneducationred-teaming+2
2154 лет назад
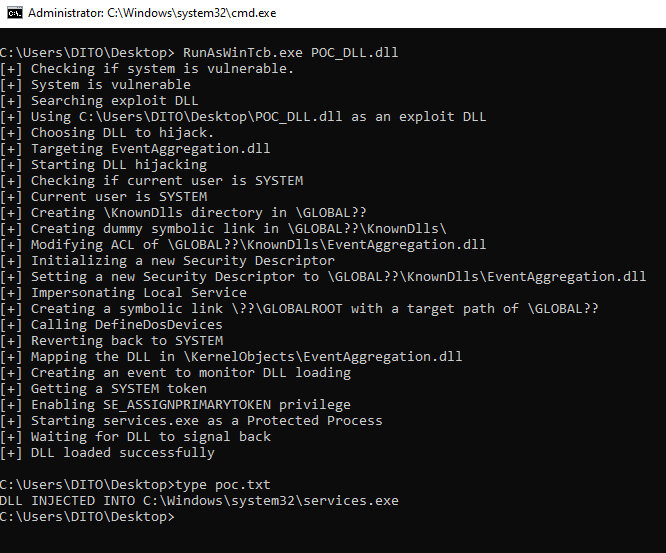
RunAsWinTcb preview

RunAsWinTcb

GitHubtastypepperoni/runaswintcb

Эксплойт Proof-of-concept на C, который запускает DLL с защитой WinTcb-Light из пользовательского пространства (userland), демонстрируя примитив…
privilege-escalationexploitationids-ips-evasion+2
1384 лет назад
MalwareApiLibrary preview

MalwareApiLibrary

GitHubmalwareapilib/malwareapilibrary

коллекция API, используемых при разработке вредоносного ПО
ids-ips-evasionred-teamingpayload-development
2314 лет назад
TamperingSyscalls preview

TamperingSyscalls

GitHubrad9800/tamperingsyscalls

C++ библиотека, которая извлекает и подделывает аргументы системных вызовов Windows с помощью аппаратных точек останова и обработчиков исключений для…
ids-ips-evasionpost-exploitationred-teaming+1
5084 лет назад
breakcyserver preview

breakcyserver

GitHubwaawaa/breakcyserver

Red-team утилита для обхода EDR, которая завершает работу служб безопасности, злоупотребляя функциональностью драйвера Process Explorer для обхода…

privilege-escalationexploitationids-ips-evasion+2
524 лет назад
Burp2Malleable preview

Burp2Malleable

GitHubcodextf2/burp2malleable

Быстрая утилита на Python, написанная мной для преобразования HTTP-запросов из Burp Suite в профили Malleable C2 для Cobalt Strike.

web-proxies-interceptionids-ips-evasioncommand-and-control+2
4183 лет назад
Назад123…31Вперёд