Archived
frida-fuzzer
 andreafioraldi/frida-fuzzer
Этот экспериментальный фаззер предназначен для использования при фаззинге API в памяти.
dynamic-analysis-sandboxingexploitationapi-security-testing+3
andreafioraldi/frida-fuzzerЭтот экспериментальный фаззер предназначен для использования при фаззинге API в памяти.
 taviso/avscript
Интерактивная оболочка Avast JavaScript
 google/path-auditor
Аудитор функций libc во время выполнения, который обнаруживает состояния гонки при доступе к файлам и уязвимости символьных ссылок путем перехвата…
 openstack-archive/syntribos
Инструмент тестирования безопасности API на Python от группы безопасности OpenStack
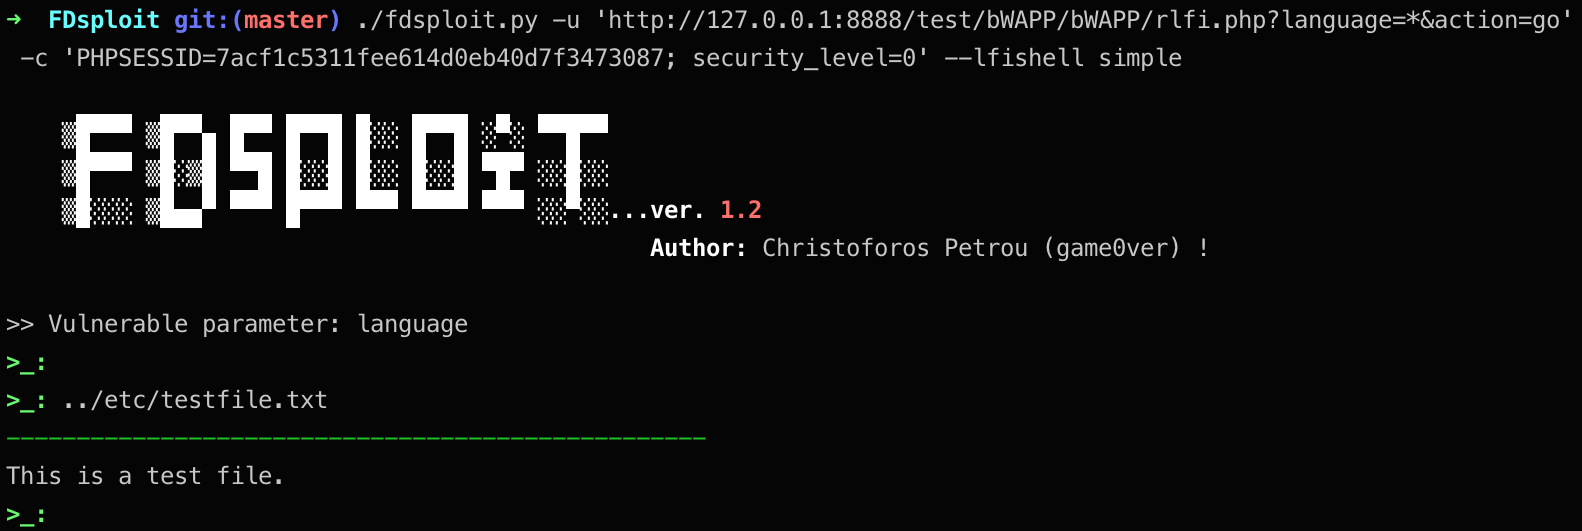 chrispetrou/fdsploit
Инструмент для фаззинга, перечисления и эксплуатации уязвимостей включения файлов и обхода каталогов.
 hahwul/xspear
🔱 Мощный инструмент для сканирования XSS и анализа параметров&gem
 dark-lbp/isf
ISF(Industrial Control System Exploitation Framework) — фреймворк для эксплуатации, основанный на Python.
 certcc/certfuzz
Этот проект содержит исходный код CERT Basic Fuzzing Framework (BFF) и CERT Failure Observation Engine (FOE).
 trailofbits/manticore
Инструмент символьного исполнения
 halit/isip
Интерактивный sip-инструментарий для манипуляции пакетами, сниффинга, атак «человек посередине», фаззинга, симуляции dos-атак.
 didi/kemon
Фреймворк с открытым исходным кодом на основе предварительных и последующих обратных вызовов для мониторинга ядра macOS.
 yahoo/gryffin
Gryffin — это крупномасштабная платформа для сканирования веб-безопасности.
 osqzss/bladegps
Симулятор GPS-сигнала в реальном времени для bladeRF