
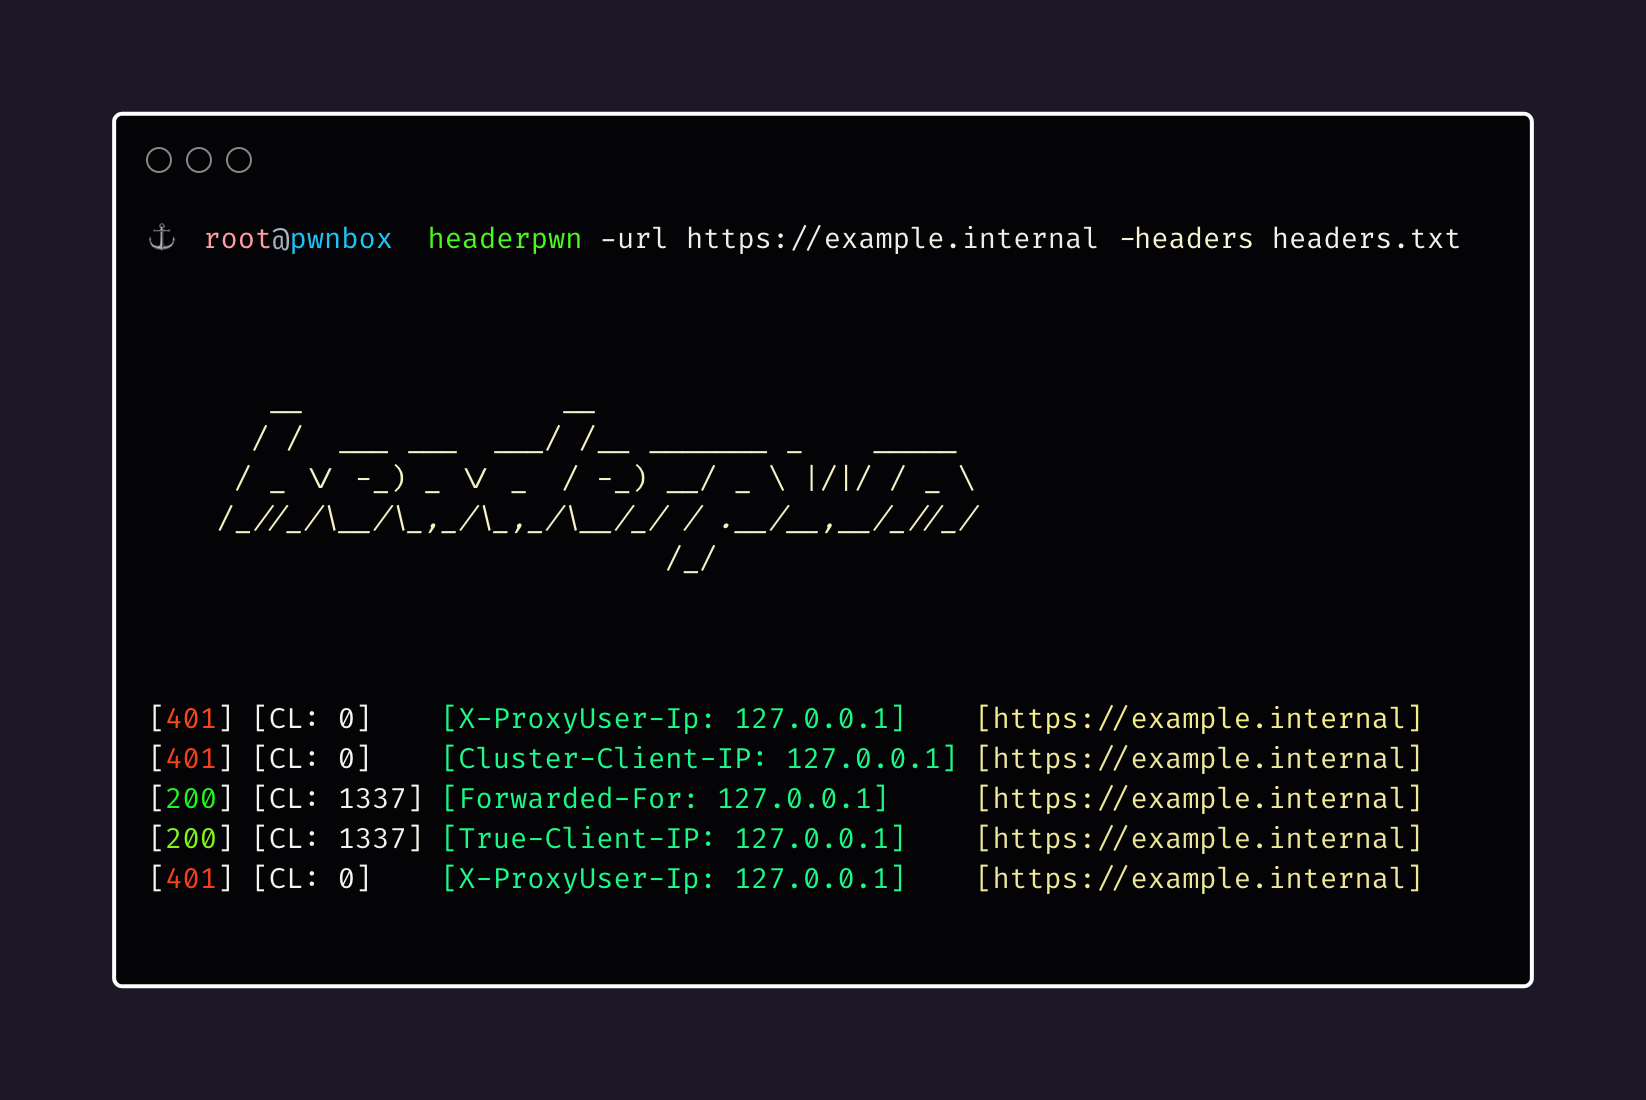
headerpwn
 devanshbatham/headerpwn
Фаззер для поиска аномалий и анализа реакции серверов на различные HTTP-заголовки
vulnerability-analysisweb-securityfuzzing
devanshbatham/headerpwnФаззер для поиска аномалий и анализа реакции серверов на различные HTTP-заголовки
 psiinon/open-source-web-scanners
Подборка веб-сканеров безопасности с открытым исходным кодом, включая сканеры общего назначения, сканеры инфраструктуры и фуззеры, упорядоченные по…
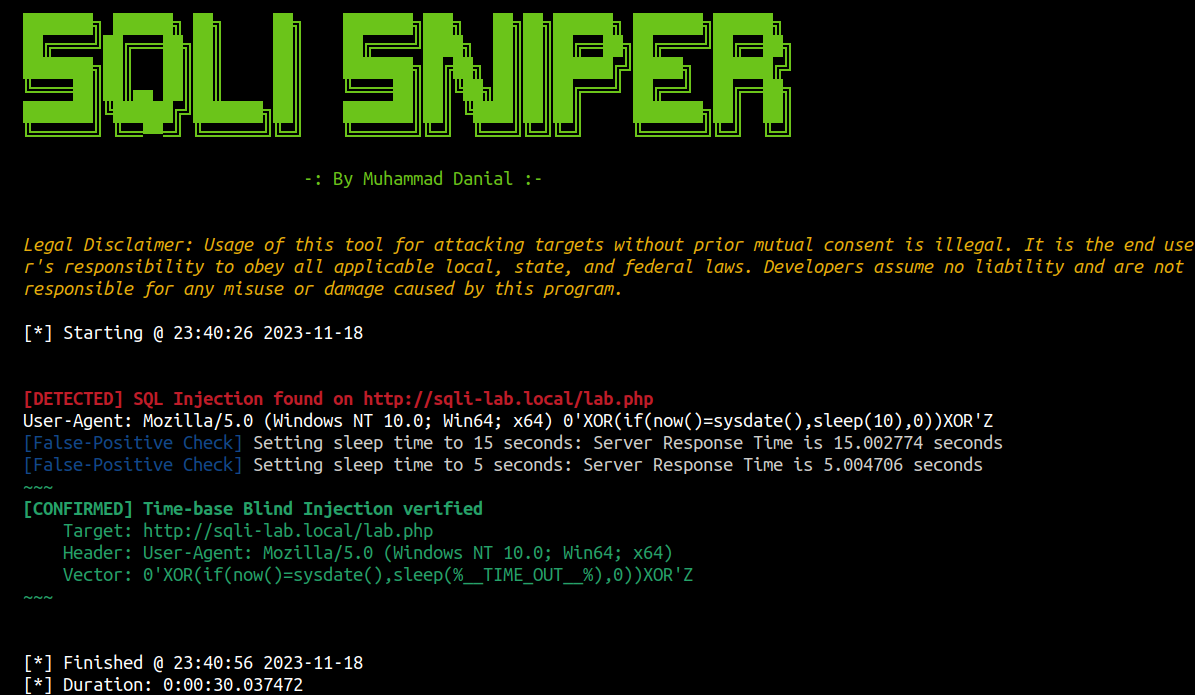 danialhalo/sqlisniper
Продвинутый фаззер для слепой SQL-инъекции на основе времени для HTTP-заголовков
 hakaioffsec/navgix
Многопоточный инструмент на Go для обнаружения уязвимостей обхода псевдонимов nginx с использованием эвристических методов и методов грубой силы для…
 rapiddns/afuzz
Автоматизированный инструмент для фаззинга веб-путей, который обнаруживает скрытые каталоги, файлы и конечные точки, используя интеллектуальное…
 khalidhusain786/scannerweb
Сканер уязвимостей на Python3, который фаззит все URL-адреса целевого веб-сайта и проверяет их на веб-уязвимости, с опциональной интеграцией GoBuster…
 reversenseorg/dexcalibur
[Официальный] Инструмент обратной разработки Android, ориентированный на автоматизацию динамической инструментации с использованием Frida. Он…
 overspace-labs/caa
BurpSuite плагин для анализа HTTP-пакетов и генерации словарей для фаззинга. Извлекает параметры, пути и файлы из запросов, подсчитывает частоту и…
 sn1r/forbidden-buster
Инструмент, предназначенный для автоматизации различных методов обхода кодов ответа HTTP 401 и 403 для получения доступа к неавторизованным областям…
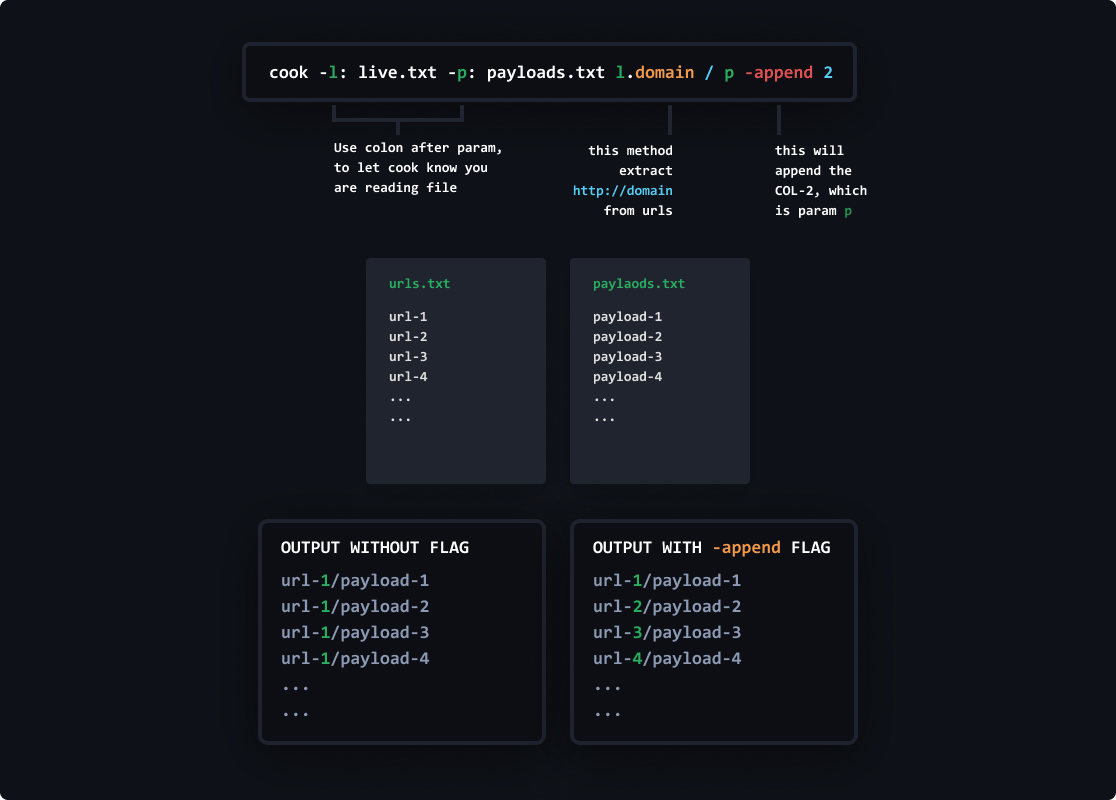 glitchedgitz/cook
Фреймворк для работы со списками слов, чтобы удовлетворить ваши причуды с вашими списками слов. Для исследователей безопасности, программ bug bounty…
 moopinger/clzero
Проект для фаззинга векторов атак типа CL.0 при подделке запросов HTTP/1.1
 bw3ll/sharem
SHAREM — это фреймворк для анализа шеллкода, способный эмулировать более 45 000 WinAPI и практически все системные вызовы Windows. Он также содержит…
 freelabz/secator
secator - швейцарский нож пентестера
 shipcod3/cantot
быстрый и грязный фреймворк для х4кинга canbus
 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
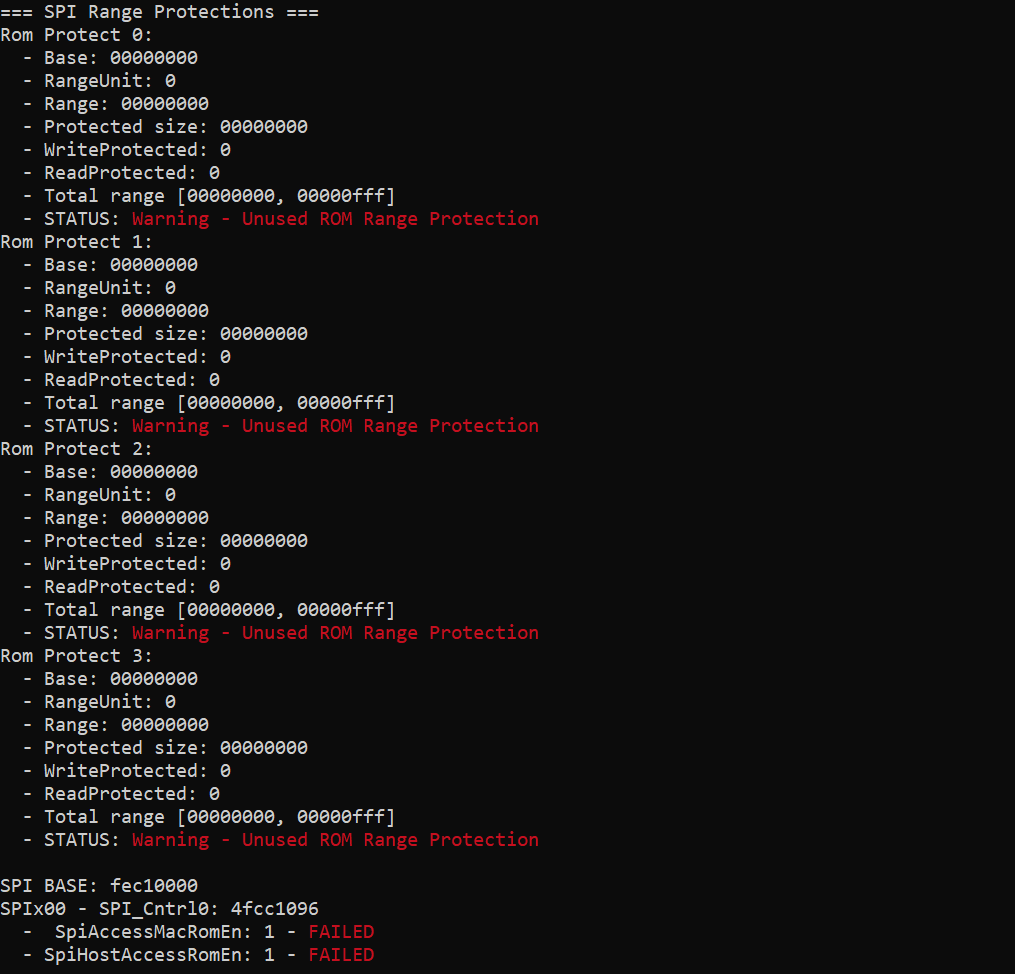 ioactive/platbox
Инструмент оценки безопасности платформы для дампа и анализа реестров UEFI/SMM, конфигурационного пространства PCI, физической памяти,…
 brum3ns/firefly
Высокопроизводительный фаззер (fuzzer) для веб-приложений с черным ящиком, со встроенным механизмом полезной нагрузки (payload engine), проверкой…
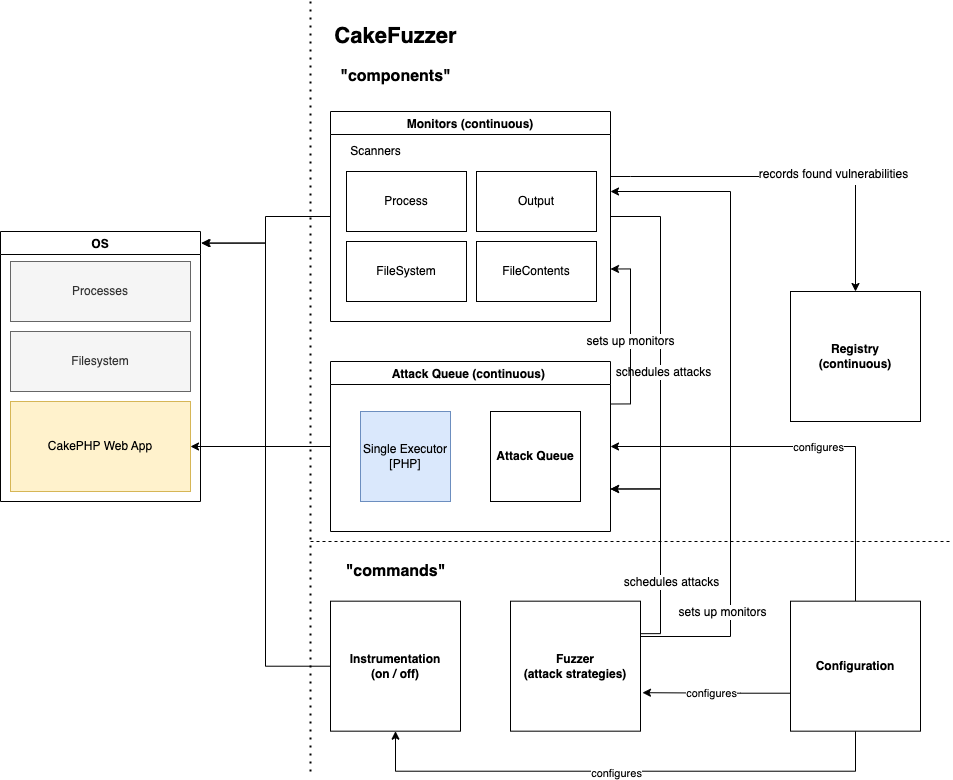 zigrin-security/cakefuzzer
Cake Fuzzer — это проект, предназначенный для автоматического и непрерывного обнаружения уязвимостей в веб-приложениях, созданных на основе…