
filebuster
 henshin/filebuster
Чрезвычайно быстрый и гибкий веб-фуззер
information-gatheringweb-securityfuzzing+1
henshin/filebusterЧрезвычайно быстрый и гибкий веб-фуззер
 mseclab/pyjfuzz
PyJFuzz - фаззер JSON на Python
 programa-stic/barf-project
BARF : кросс-платформенный фреймворк с открытым исходным кодом для анализа и реверс-инжиниринга бинарного кода
 danmcinerney/xsscrapy
XSS-паук — обнаружено 66/66 XSS в wavsep
 mauro-g/snuck
Автоматический обход XSS-фильтров
 malqr/malqr.github.io
MalQR — это коллекция вредоносных QR-кодов и штрихкодов, которые вы можете использовать для проверки безопасности ваших сканеров.
 oxagast/ansvif
A Not So Very Intelligent Fuzzer: продвинутый фреймворк для фаззинга, предназначенный для поиска уязвимостей в коде на C/C++.
 doyensec/ajpfuzzer
Фаззер командной строки для протокола Apache JServ (ajp13)
 0xm3r/cgpwn
Облегчённая виртуальная машина для задач аппаратного взлома, обратной разработки (фаззинг, символьное выполнение, эксплуатация и т.д.) и воргейминга.
 calebstewart/peach
Простой фреймворк для сканирования уязвимостей
 xmendez/wfuzz
Модульный веб-фаззер для автоматизированного тестирования безопасности. Внедряет полезные нагрузки в любое поле HTTP-запроса для обнаружения…
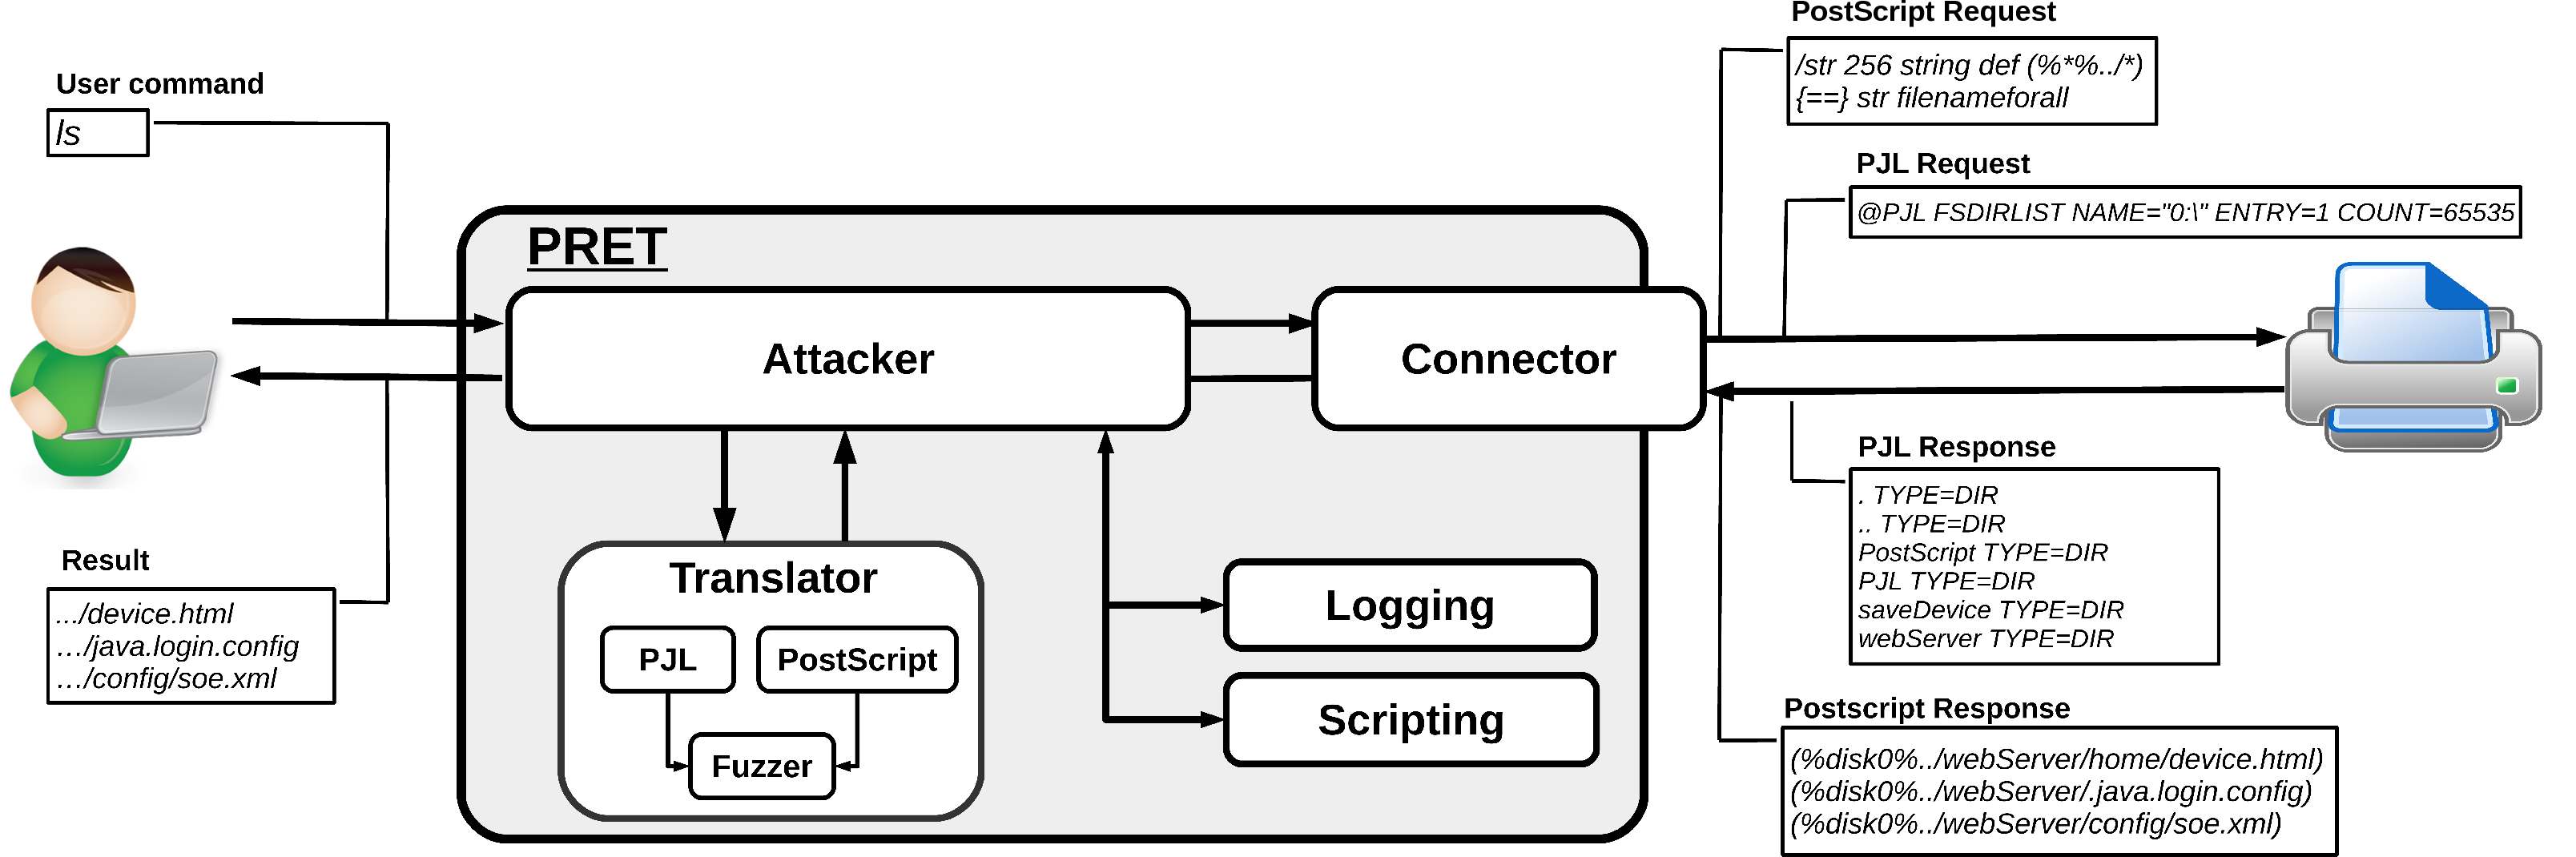 rub-nds/pret
Printer Exploitation Toolkit — инструмент, который сделал поиск в мусоре устаревшим.
 ihebski/angryfuzzer
Инструменты для сбора информации
 fozavci/viproy-voipkit
VIPROY - набор для пентеста VoIP для Metasploit Framework
 ffmancera/pentesting-multitool
Различные утилитарные скрипты для пентеста и взлома.
 rub-nds/ws-attacker
WS-Attacker — это модульная платформа для тестирования на проникновение веб-сервисов. Она разработана кафедрой сетевой безопасности и безопасности…
 fuzzdb-project/fuzzdb
Словарь шаблонов атак и примитивов для black-box внедрения неисправностей и обнаружения ресурсов в приложениях.
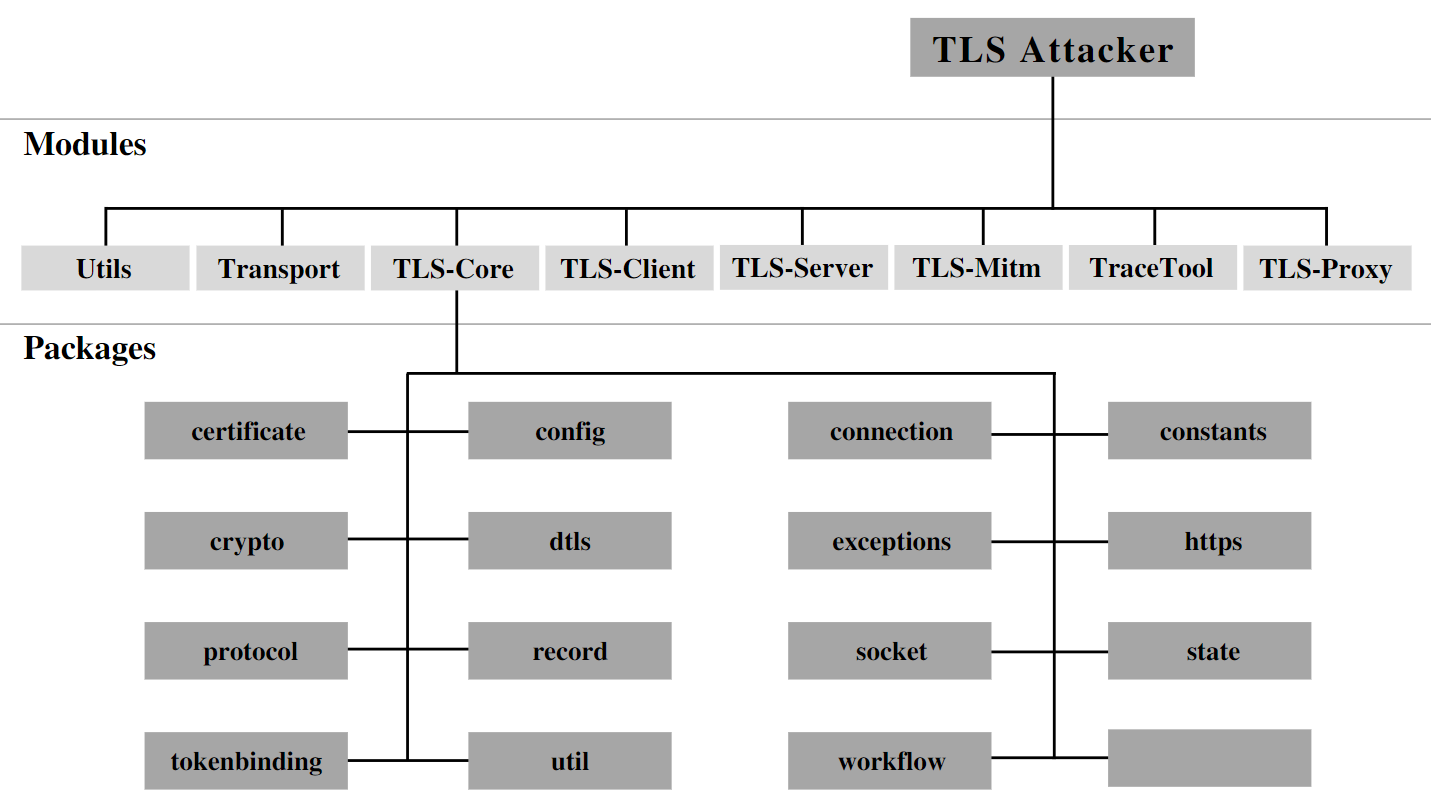 tls-attacker/tls-attacker
Фреймворк на Java для систематического фаззинга и анализа TLS-библиотек. Позволяет произвольное создание и модификацию сообщений протокола, а также…