
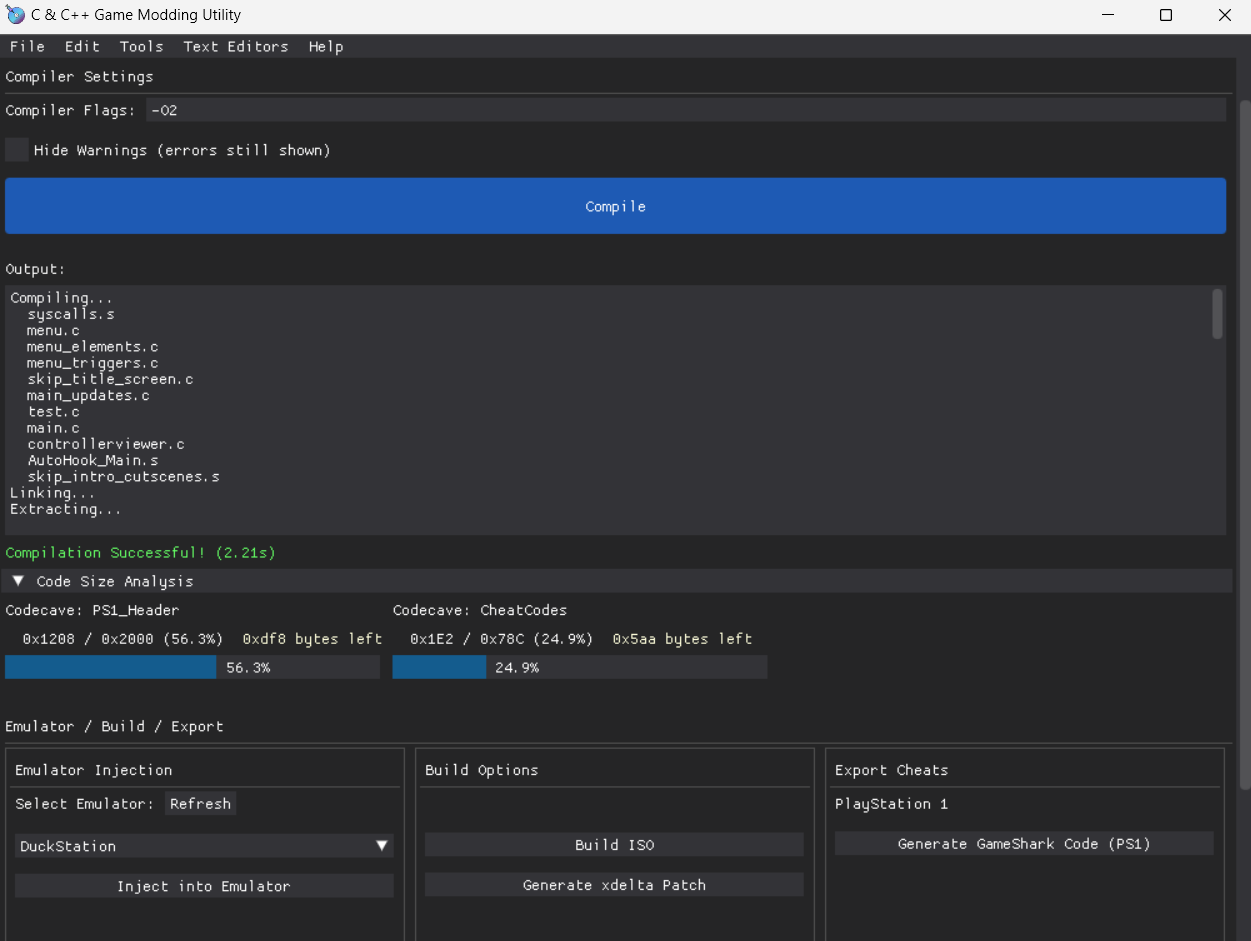
C-Game-Modding-Utility
 c0mposer/c-game-modding-utility
Утилита для моддинга игр, упрощающая внедрение кода C/C++.
embedded-systems-securityreverse-engineeringdebuggers+5
67
c0mposer/c-game-modding-utilityУтилита для моддинга игр, упрощающая внедрение кода C/C++.
 brucedevices/firmware
Хищническая прошивка ESP32
 aircrack-ng/mdk4
Инструмент тестирования Wi-Fi IEEE 802.11 для эксплуатации уязвимостей протокола, включая флуд маяками (beacon flooding), деаутентификацию, фаззинг…
 0xsobky/hackvault
Контейнерный репозиторий для моих публичных веб-эксплойтов!
 vavkamil/awesome-bugbounty-tools
Курируемый каталог инструментов для bug bounty, организованный по категориям: разведка, перечисление поддоменов, сканирование портов, обнаружение…
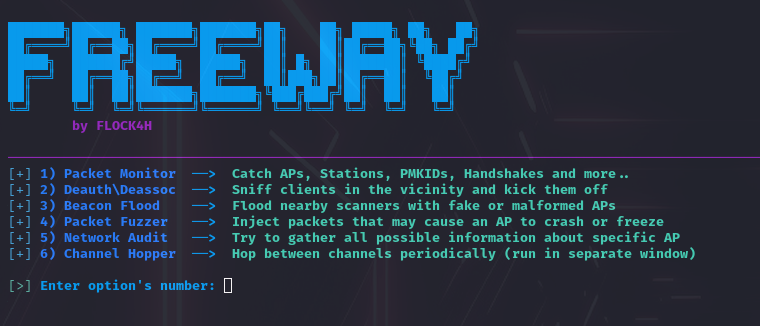 flock4h/freeway
Инструмент для тестирования на проникновение и аудита Wi-Fi
 yaklang/yakit
Универсальная платформа для тестирования на проникновение с MITM-прокси, веб-фаззером, обработчиком обратных соединений и системой плагинов для…
 ffuf/ffuf
Быстрый веб-фаззер, написанный на Go
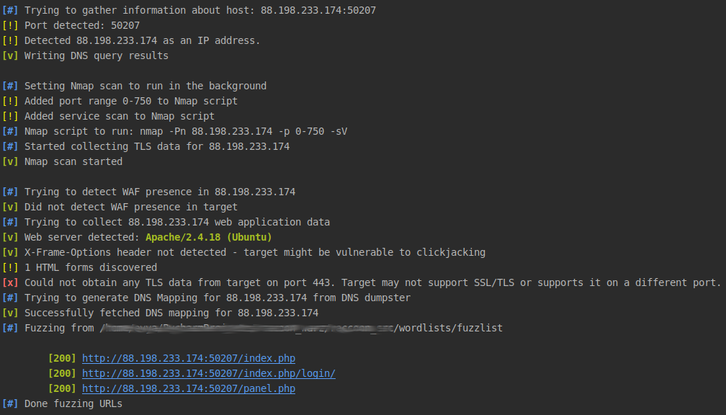 evyatarmeged/raccoon
Высокопроизводительный инструмент наступательной безопасности для разведки и сканирования уязвимостей.
 oj/gobuster
Инструмент для перебора директорий/файлов, DNS и VHost, написанный на Go.
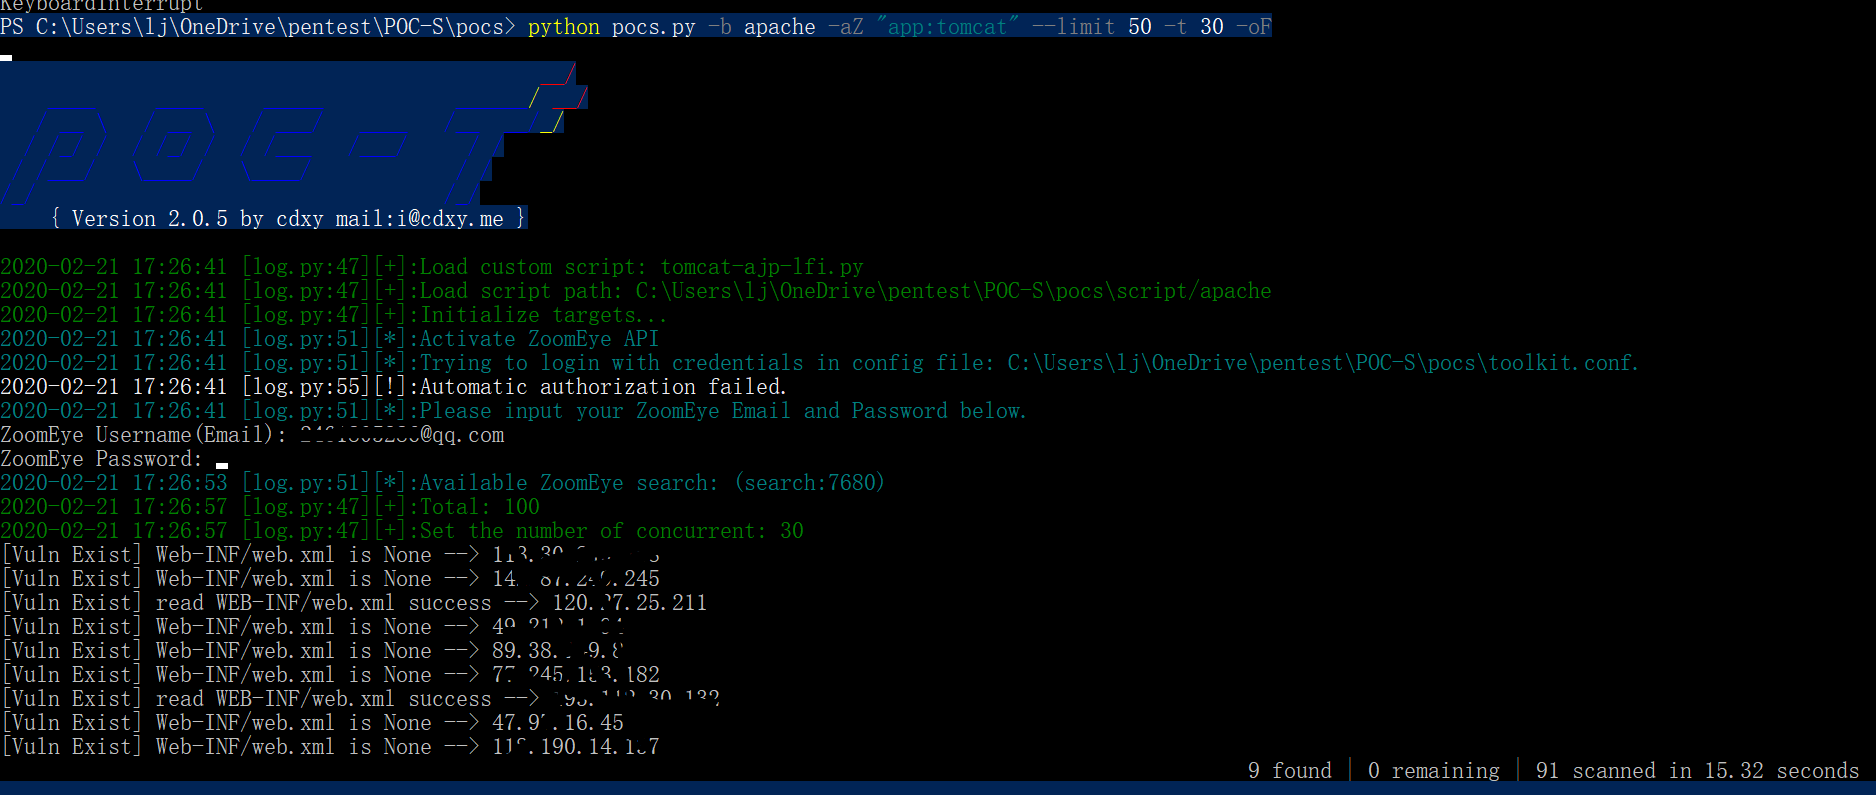 jiangsir404/poc-s
POC-S — усиленная версия POC-T для быстрой проверки уязвимостей веб-приложений в ходе красно-синих учений (Red Team / Blue Team). Функциональность…
 gitlab-org/security-products/protocol-fuzzer-ce
Это общедоступная версия фреймворка для фаззинга протоколов от GitLab. Этот фреймворк основан на Peach Fuzzer Professional с удалением некоторых…
 functori/dev/gaia
Глобальный оценщик целостности API
 pfg666/dtls-fuzzer
dtls-fuzzer — это фаззер состояний протокола для реализаций DTLS-серверов.
 michenriksen/jdam
Структурно-ориентированный фаззер JSON
 ayoubfathi/leaky-paths
Коллекция специальных путей, связанных с общими чувствительными API, внутренними устройствами DevOps, конфигурациями фреймворков, известными…
 rode0day/fuzzer-testing
Docker-образы для тестирования фаззеров на корпусах Rode0day
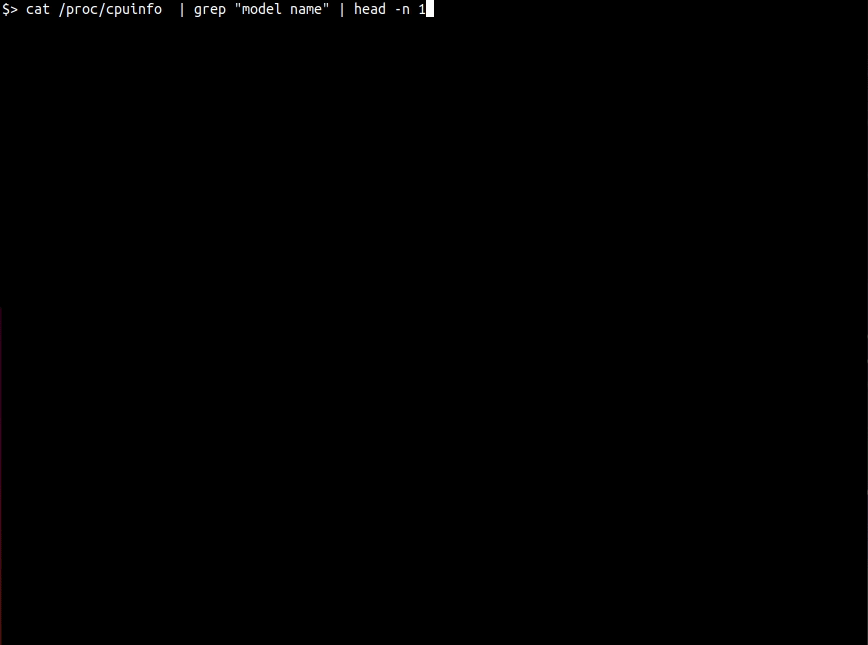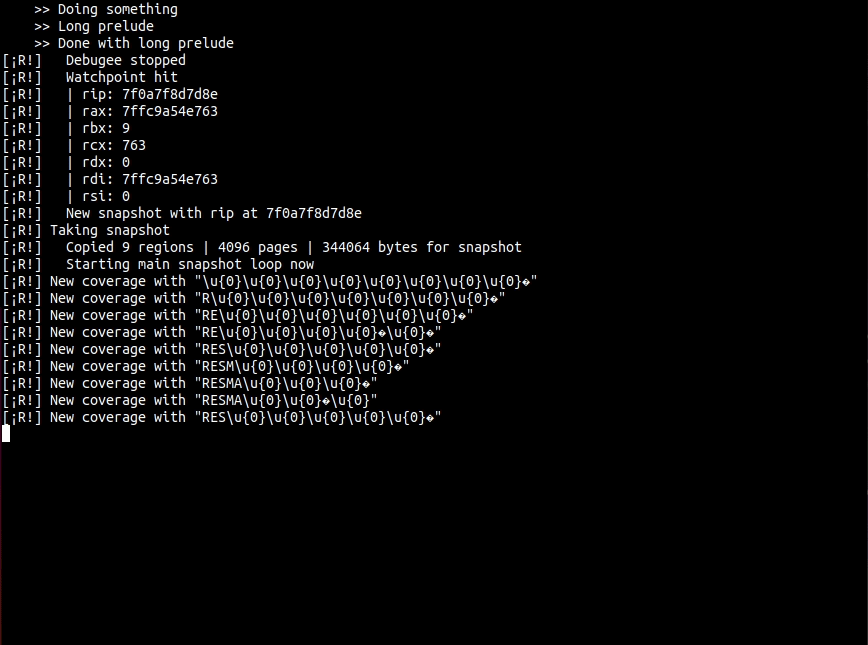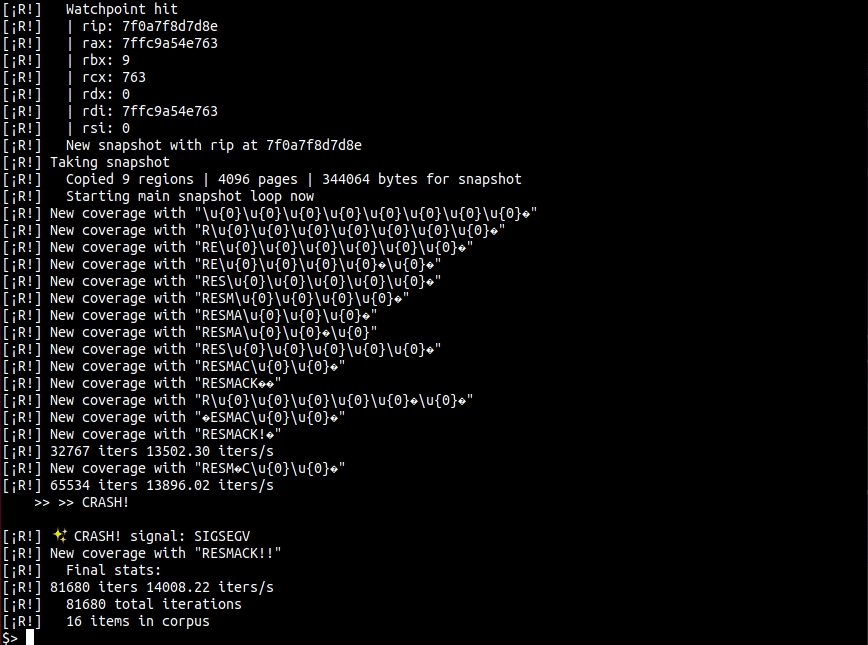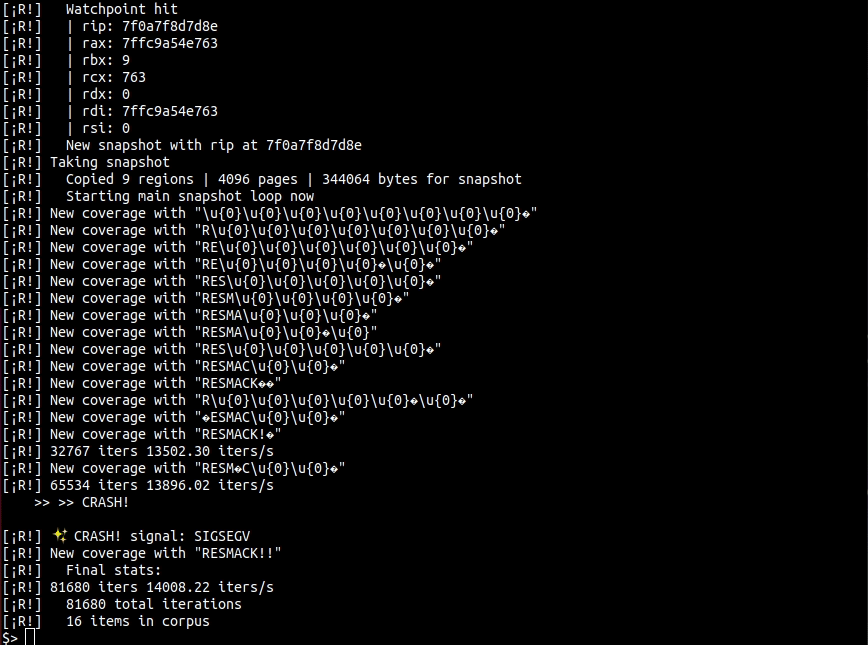 d0c-s4vage/resmack-fuzz-test
Это экспериментальный проект для [resmack](https://gitlab.com/d0c-s4vage/resmack), чтобы выяснить наилучшие методы для инструментирования целевых…