

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Форензика — Инструменты — Страница 43 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
824 результатов
uac preview

uac

GitHubtclahr/uac

Портативный инструмент для реагирования на инциденты без зависимостей, который автоматизирует сбор криминалистических артефактов из Unix-подобных…
memory-forensicsforensicsinformation-gathering+3
1.4k1 месяц назад
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

Модуль PowerShell для сбора журналов Office 365 и Azure
forensicsdigital-forensicscloud-security+2
2821 год назад
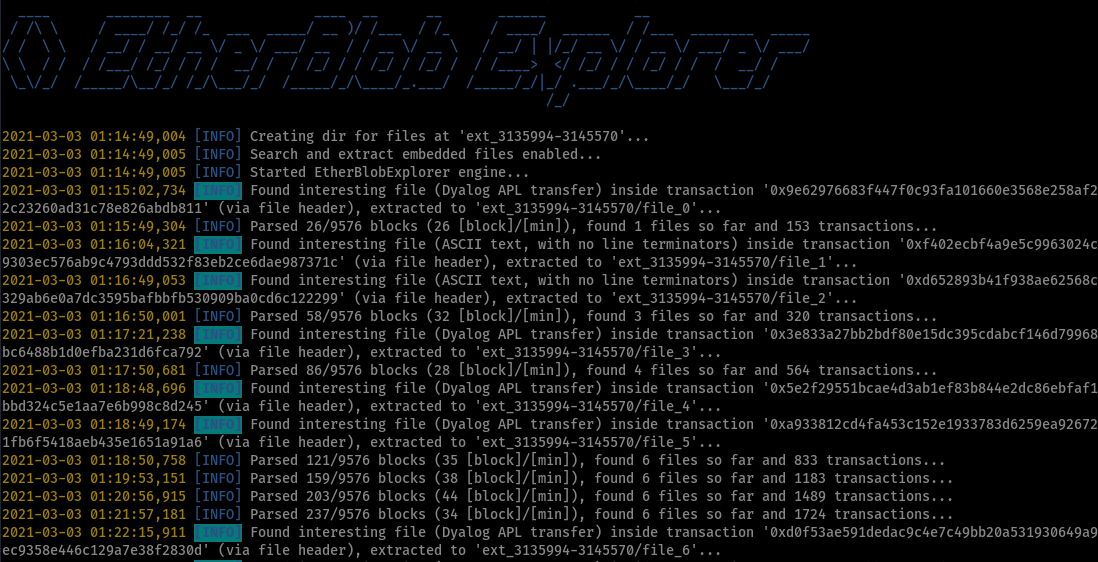
etherblob-explorer preview

etherblob-explorer

GitHublitneet64/etherblob-explorer

Поиск и извлечение blob-файлов в сети Ethereum Blockchain

osintforensicsinformation-gathering+2
435 лет назад
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…

disk-forensicsioc-managementvulnerability-analysis+8
856 месяцев назад
IPED preview

IPED

GitHubsepinf-inc/iped

IPED — инструмент цифровой криминалистики. Это программное обеспечение с открытым исходным кодом, которое может использоваться для обработки и…
disk-forensicsioc-managementosint+9
2.7k5 дней назад
columbo preview

columbo

GitHubvisma-prodsec/columbo

Инструмент криминалистического анализа с поддержкой машинного обучения, который автоматизирует исследование памяти, диска и работающей системы в…
memory-forensicsforensicsdigital-forensics+3
614 лет назад
psc preview

psc

GitHubstealth/psc

Сквозное шифрование для многошаговых tty-сессий или портшеллов + проброс TCP/UDP портов
encryption-decryption-toolsforensicsnetwork-security+2
1331 год назад
stego-toolkit preview

stego-toolkit

GitHubdominicbreuker/stego-toolkit

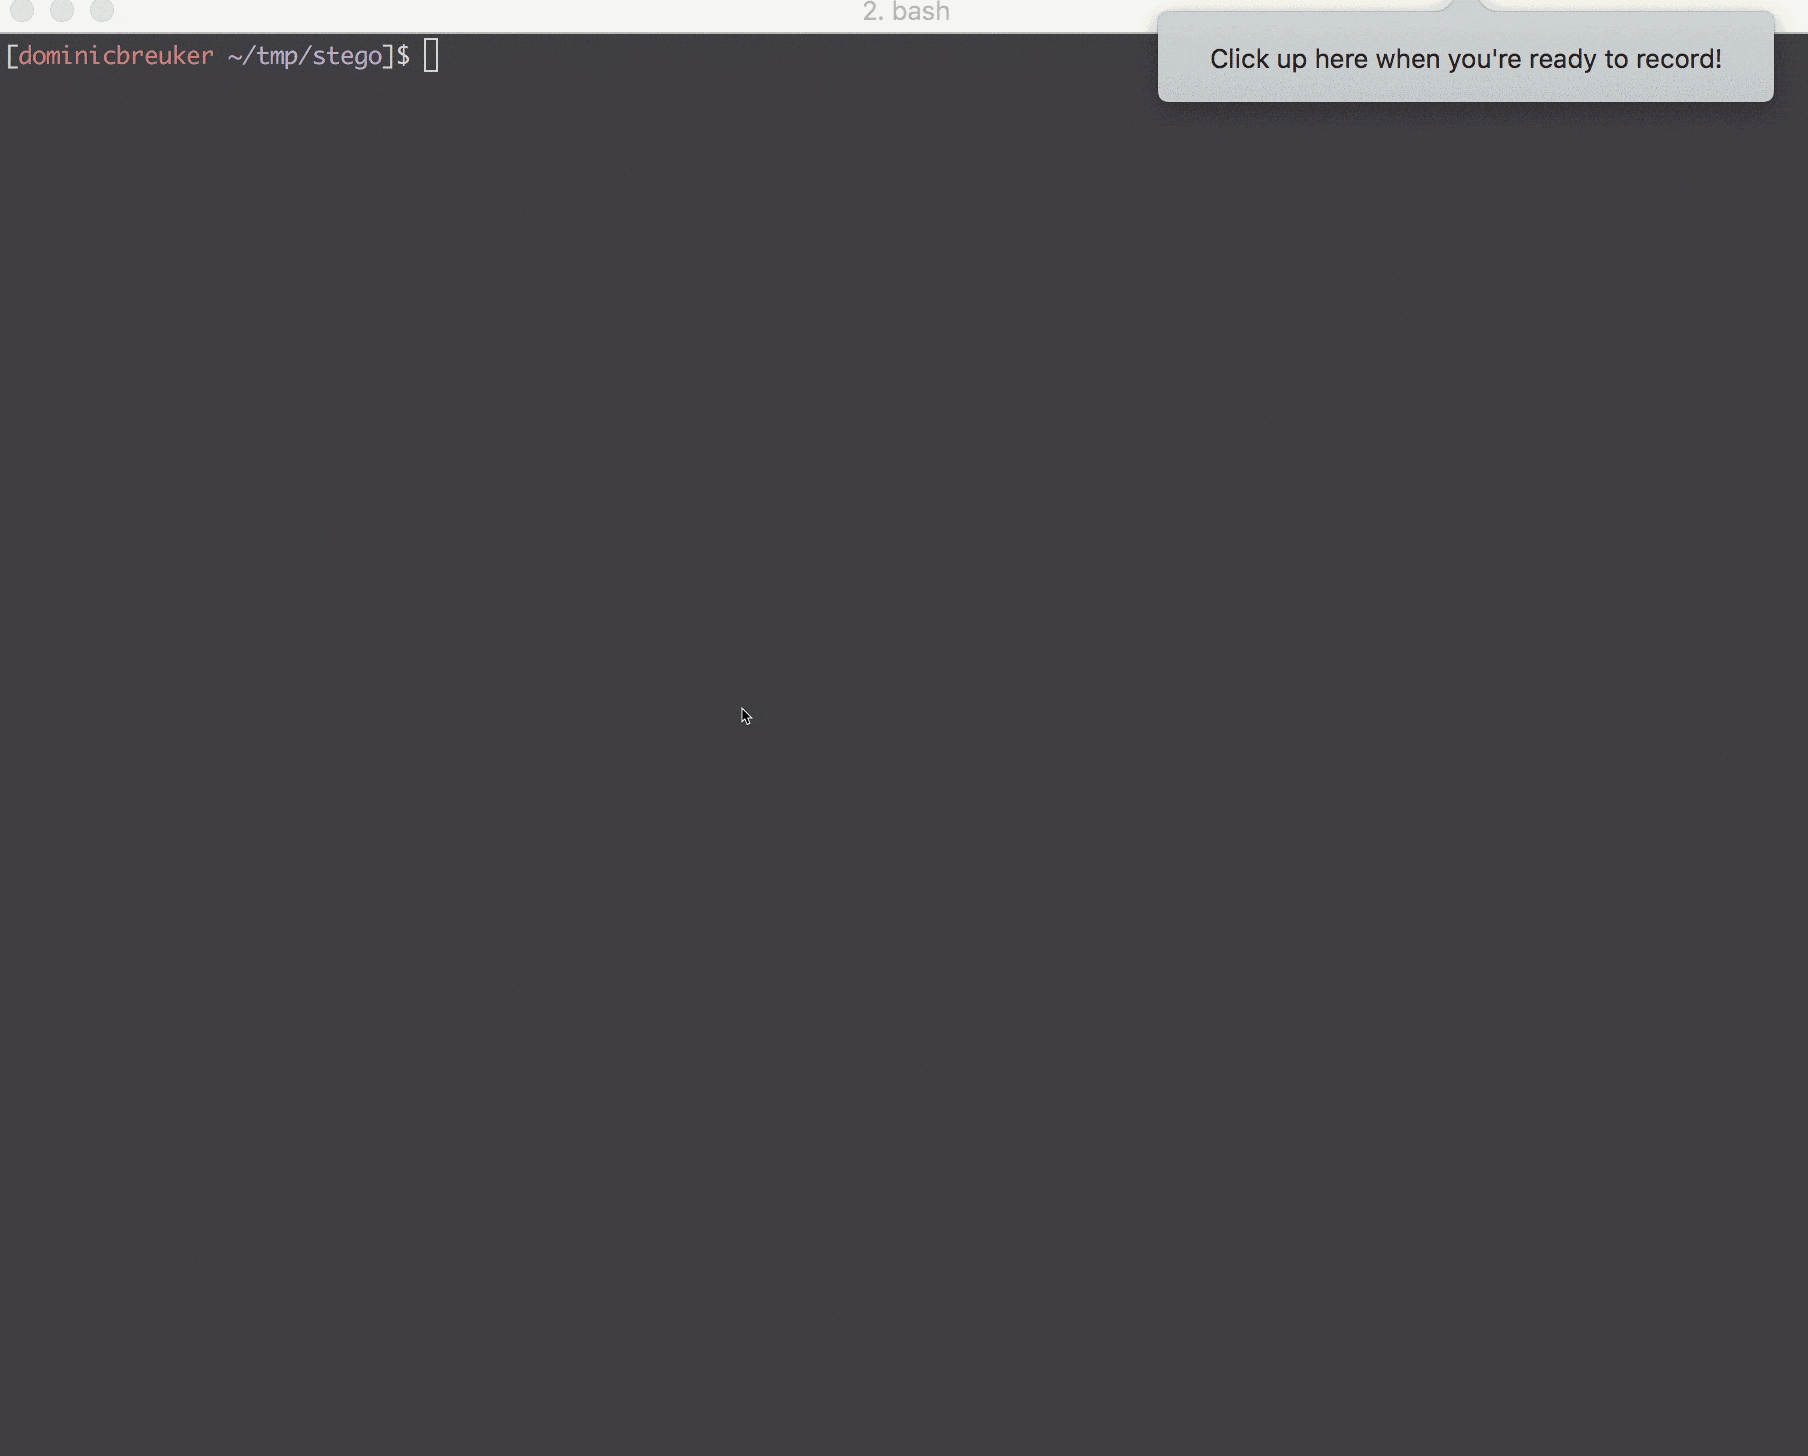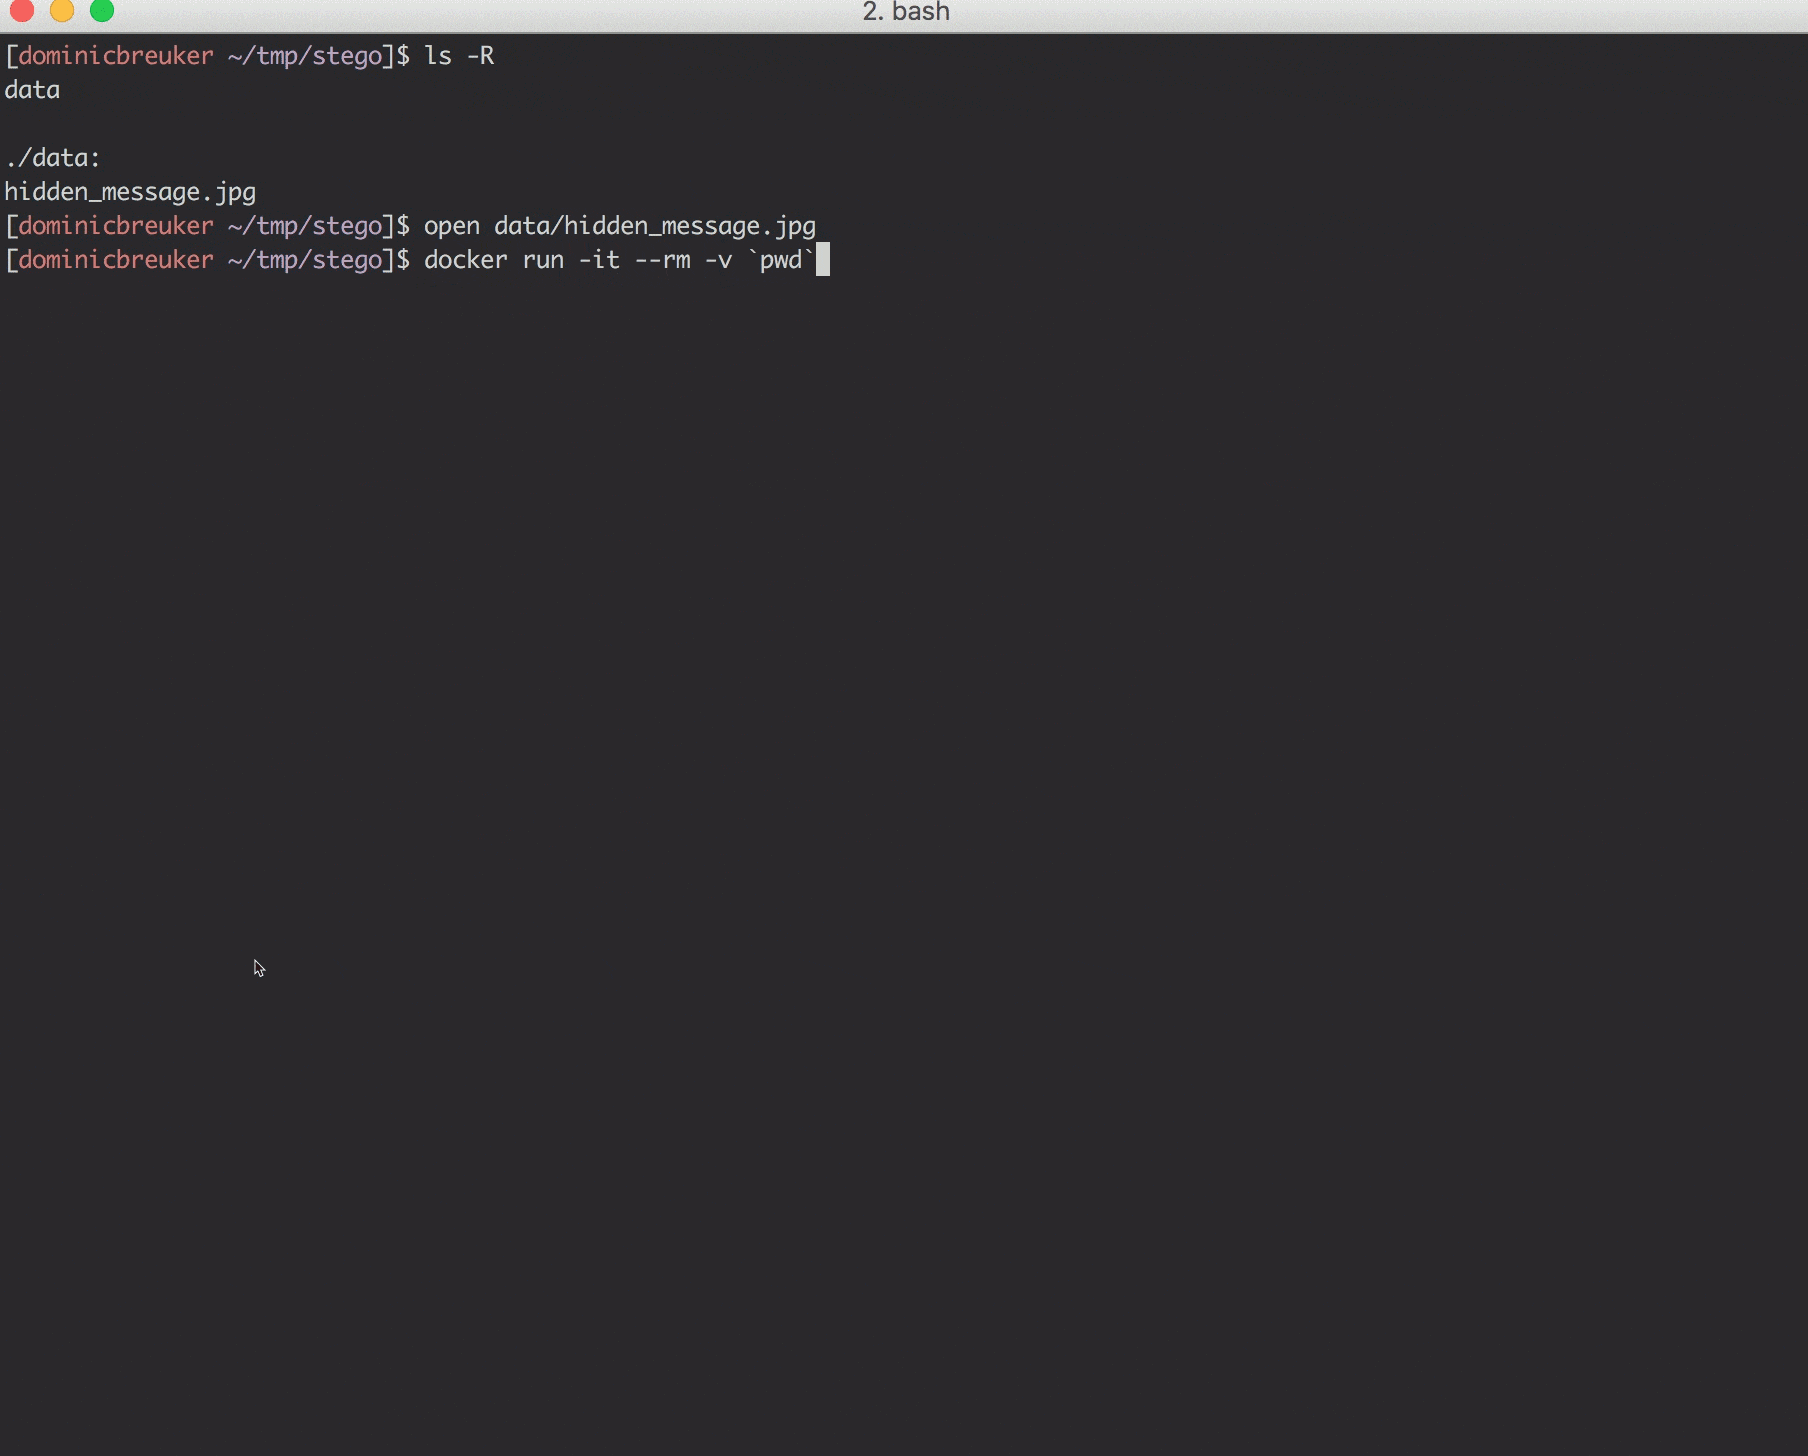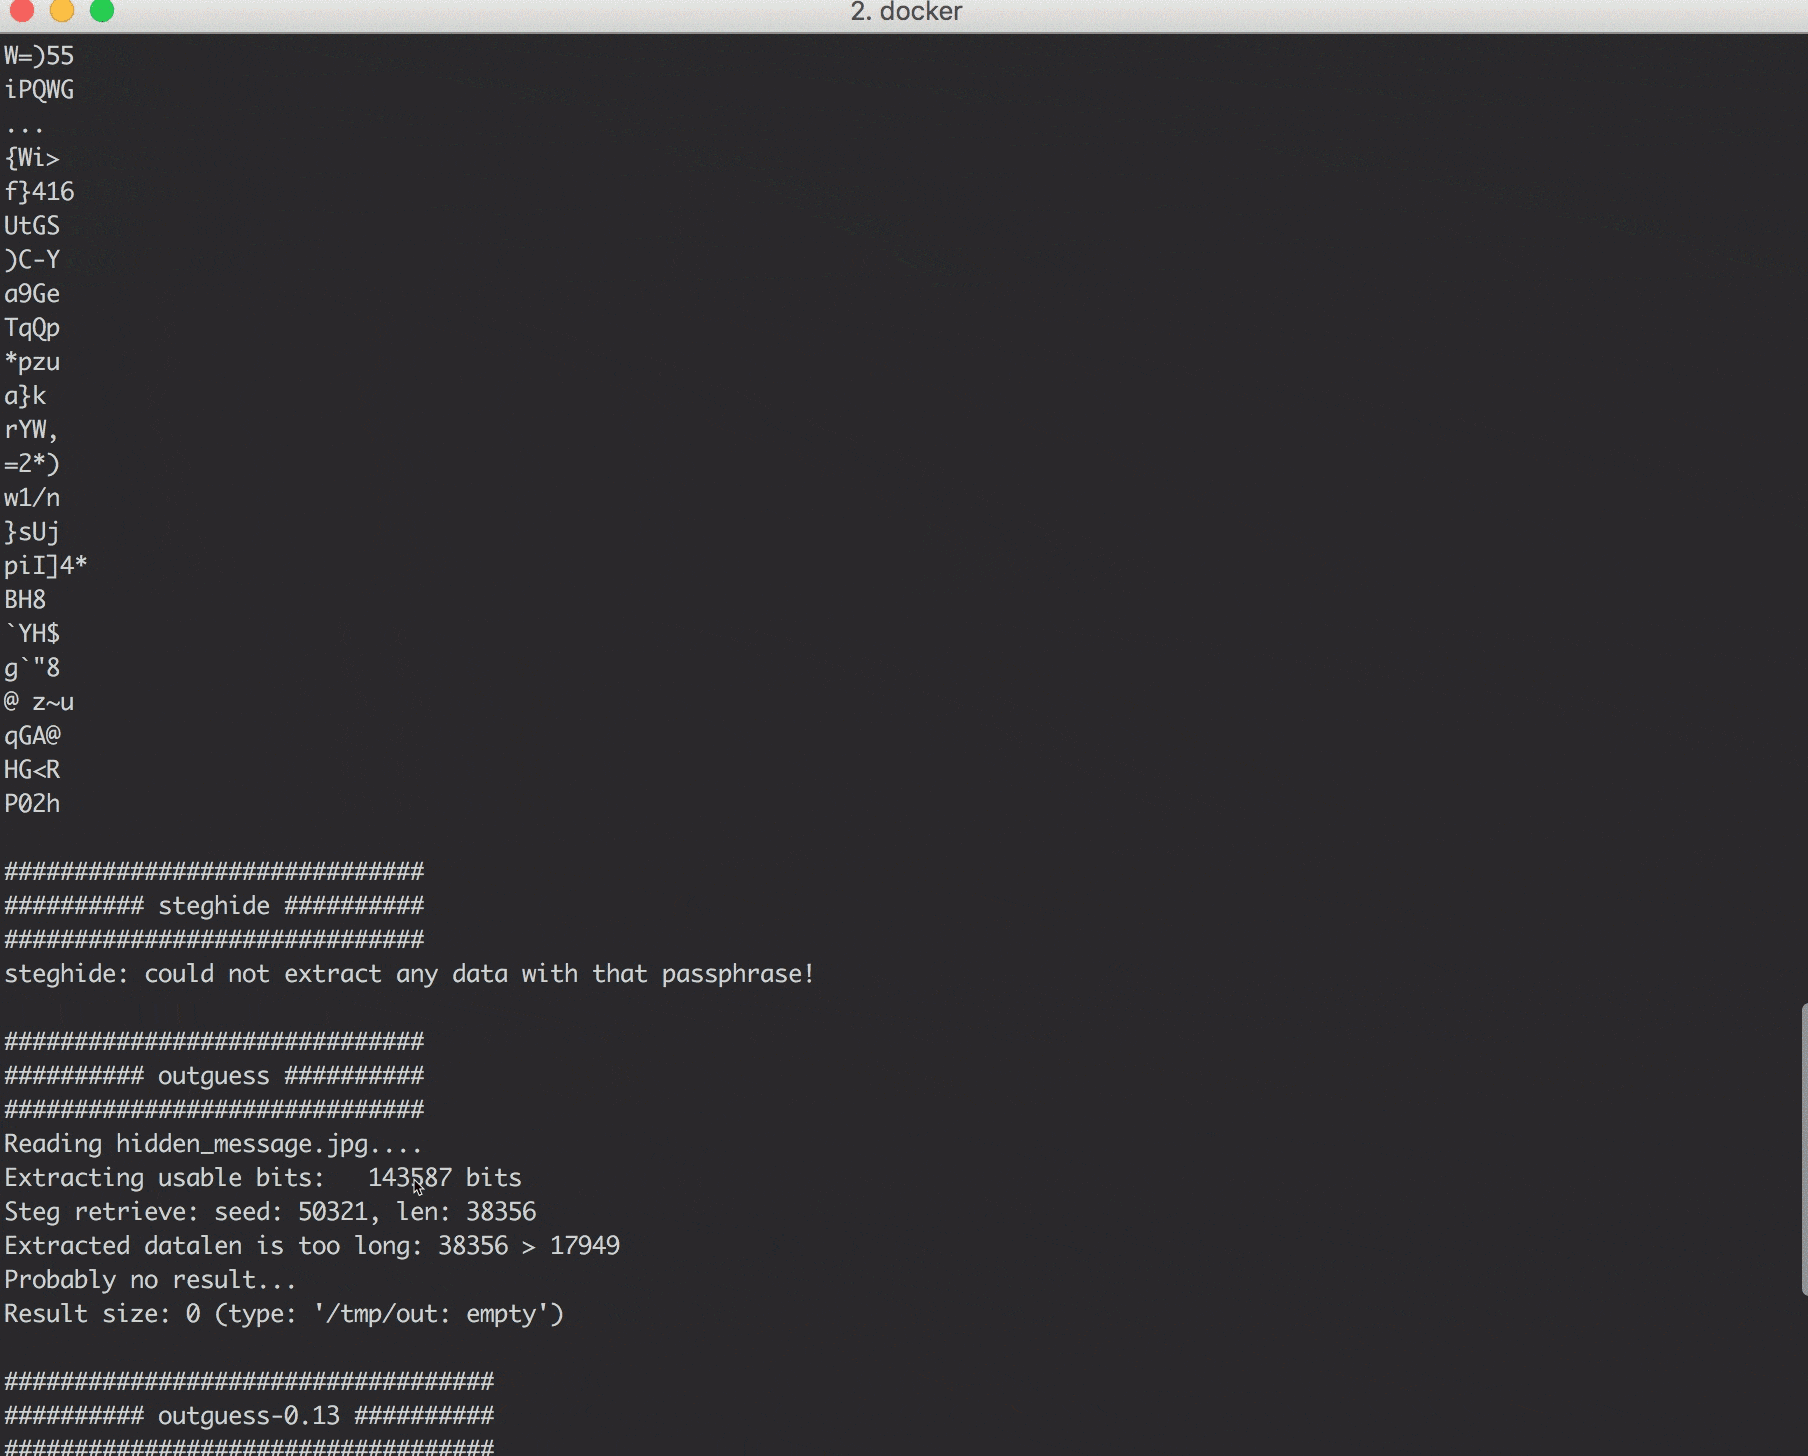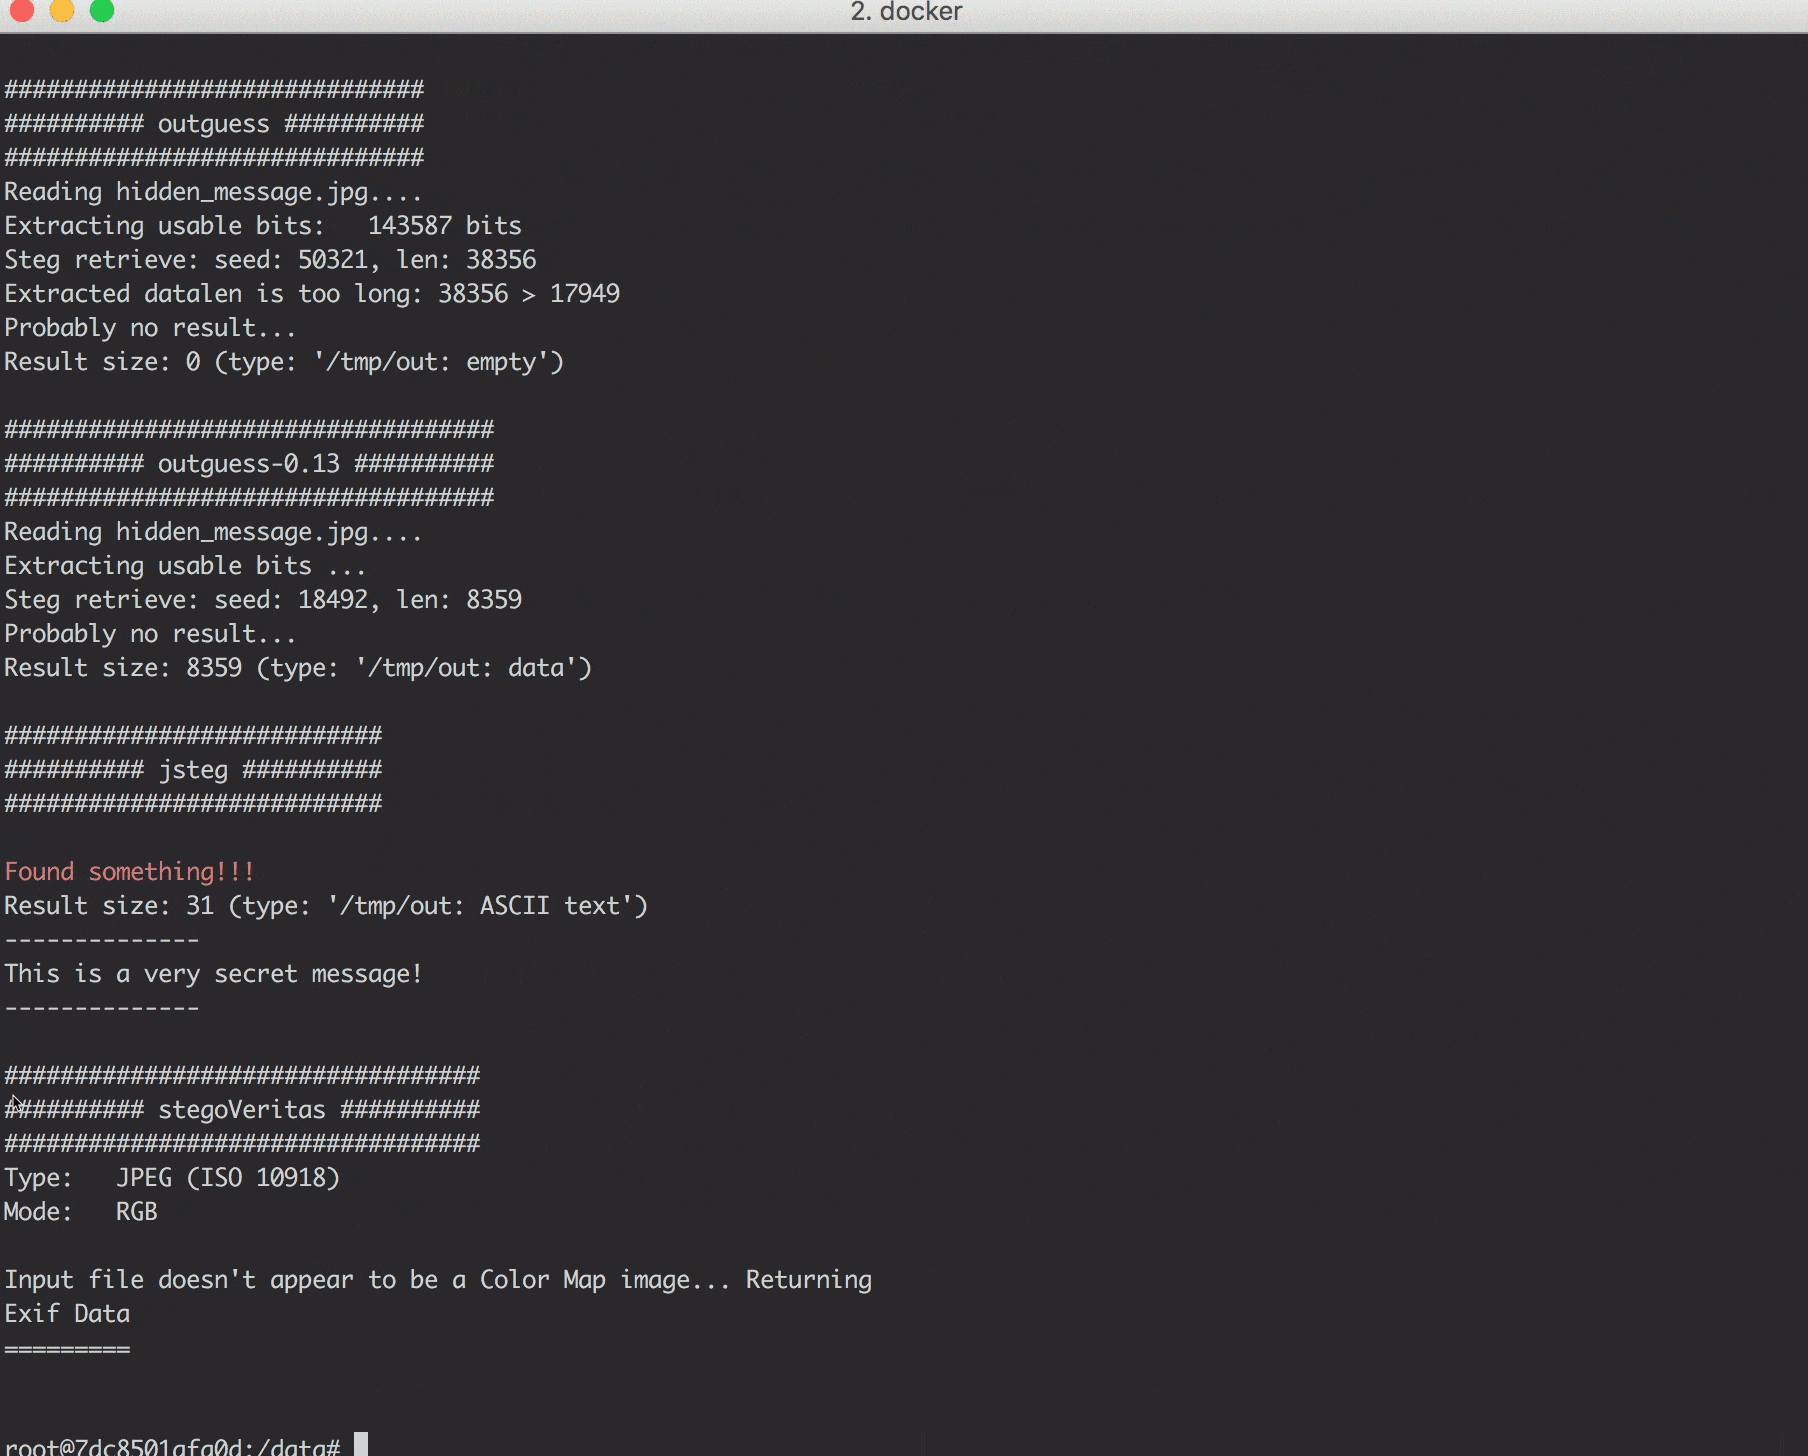
Коллекция инструментов стеганографии — помогает в решении задач CTF
forensicssteganographyctf+2
2.7k6 лет назад
cicd-sensor preview

cicd-sensor

GitLabcicd-sensor/cicd-sensor

Сенсор безопасности времени выполнения на базе eBPF для конвейеров CI/CD. Обнаруживает атаки на цепочку поставок, регистрирует происхождение…
forensicscloud-securitydevsecops+3
17 дней назад
Stego-Lab preview

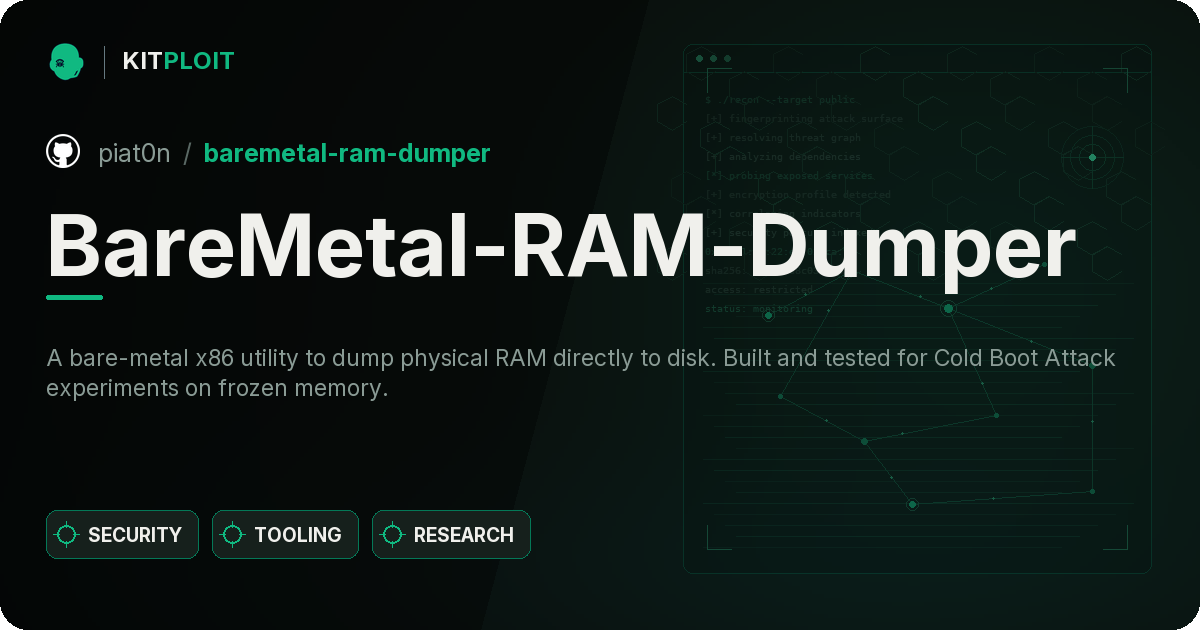
Stego-Lab

GitLabraithchr/stego-lab

Local steganography app for hiding text, images, or files inside carrier images with AES-256 encryption, EXIF editing, watermarking, and batch…
encryption-decryption-toolsforensicssteganography+2
15 дней назад
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Утилита для x86 на bare-metal, предназначенная для сброса физической оперативной памяти напрямую на диск. Создана и протестирована для экспериментов…
memory-forensicsexploitationforensics+3
1013 месяцев назад
halo-record preview

halo-record

GitHubbkuan001/halo-record

Защищённые от несанкционированного вмешательства журналы аудита для ИИ-агентов: связанные хэш-цепочкой записи Runtime Records, без зависимостей,…
forensicssupply-chain-securityincident-response+1
6317 дней назад
TABPE preview

TABPE

GitHubonhexgroup/tabpe

Ежемесячный набор базовых данных Windows PE для исследователей в области кибербезопасности
forensicsmalware-analysisbinary-analysis+2
244 месяцев назад
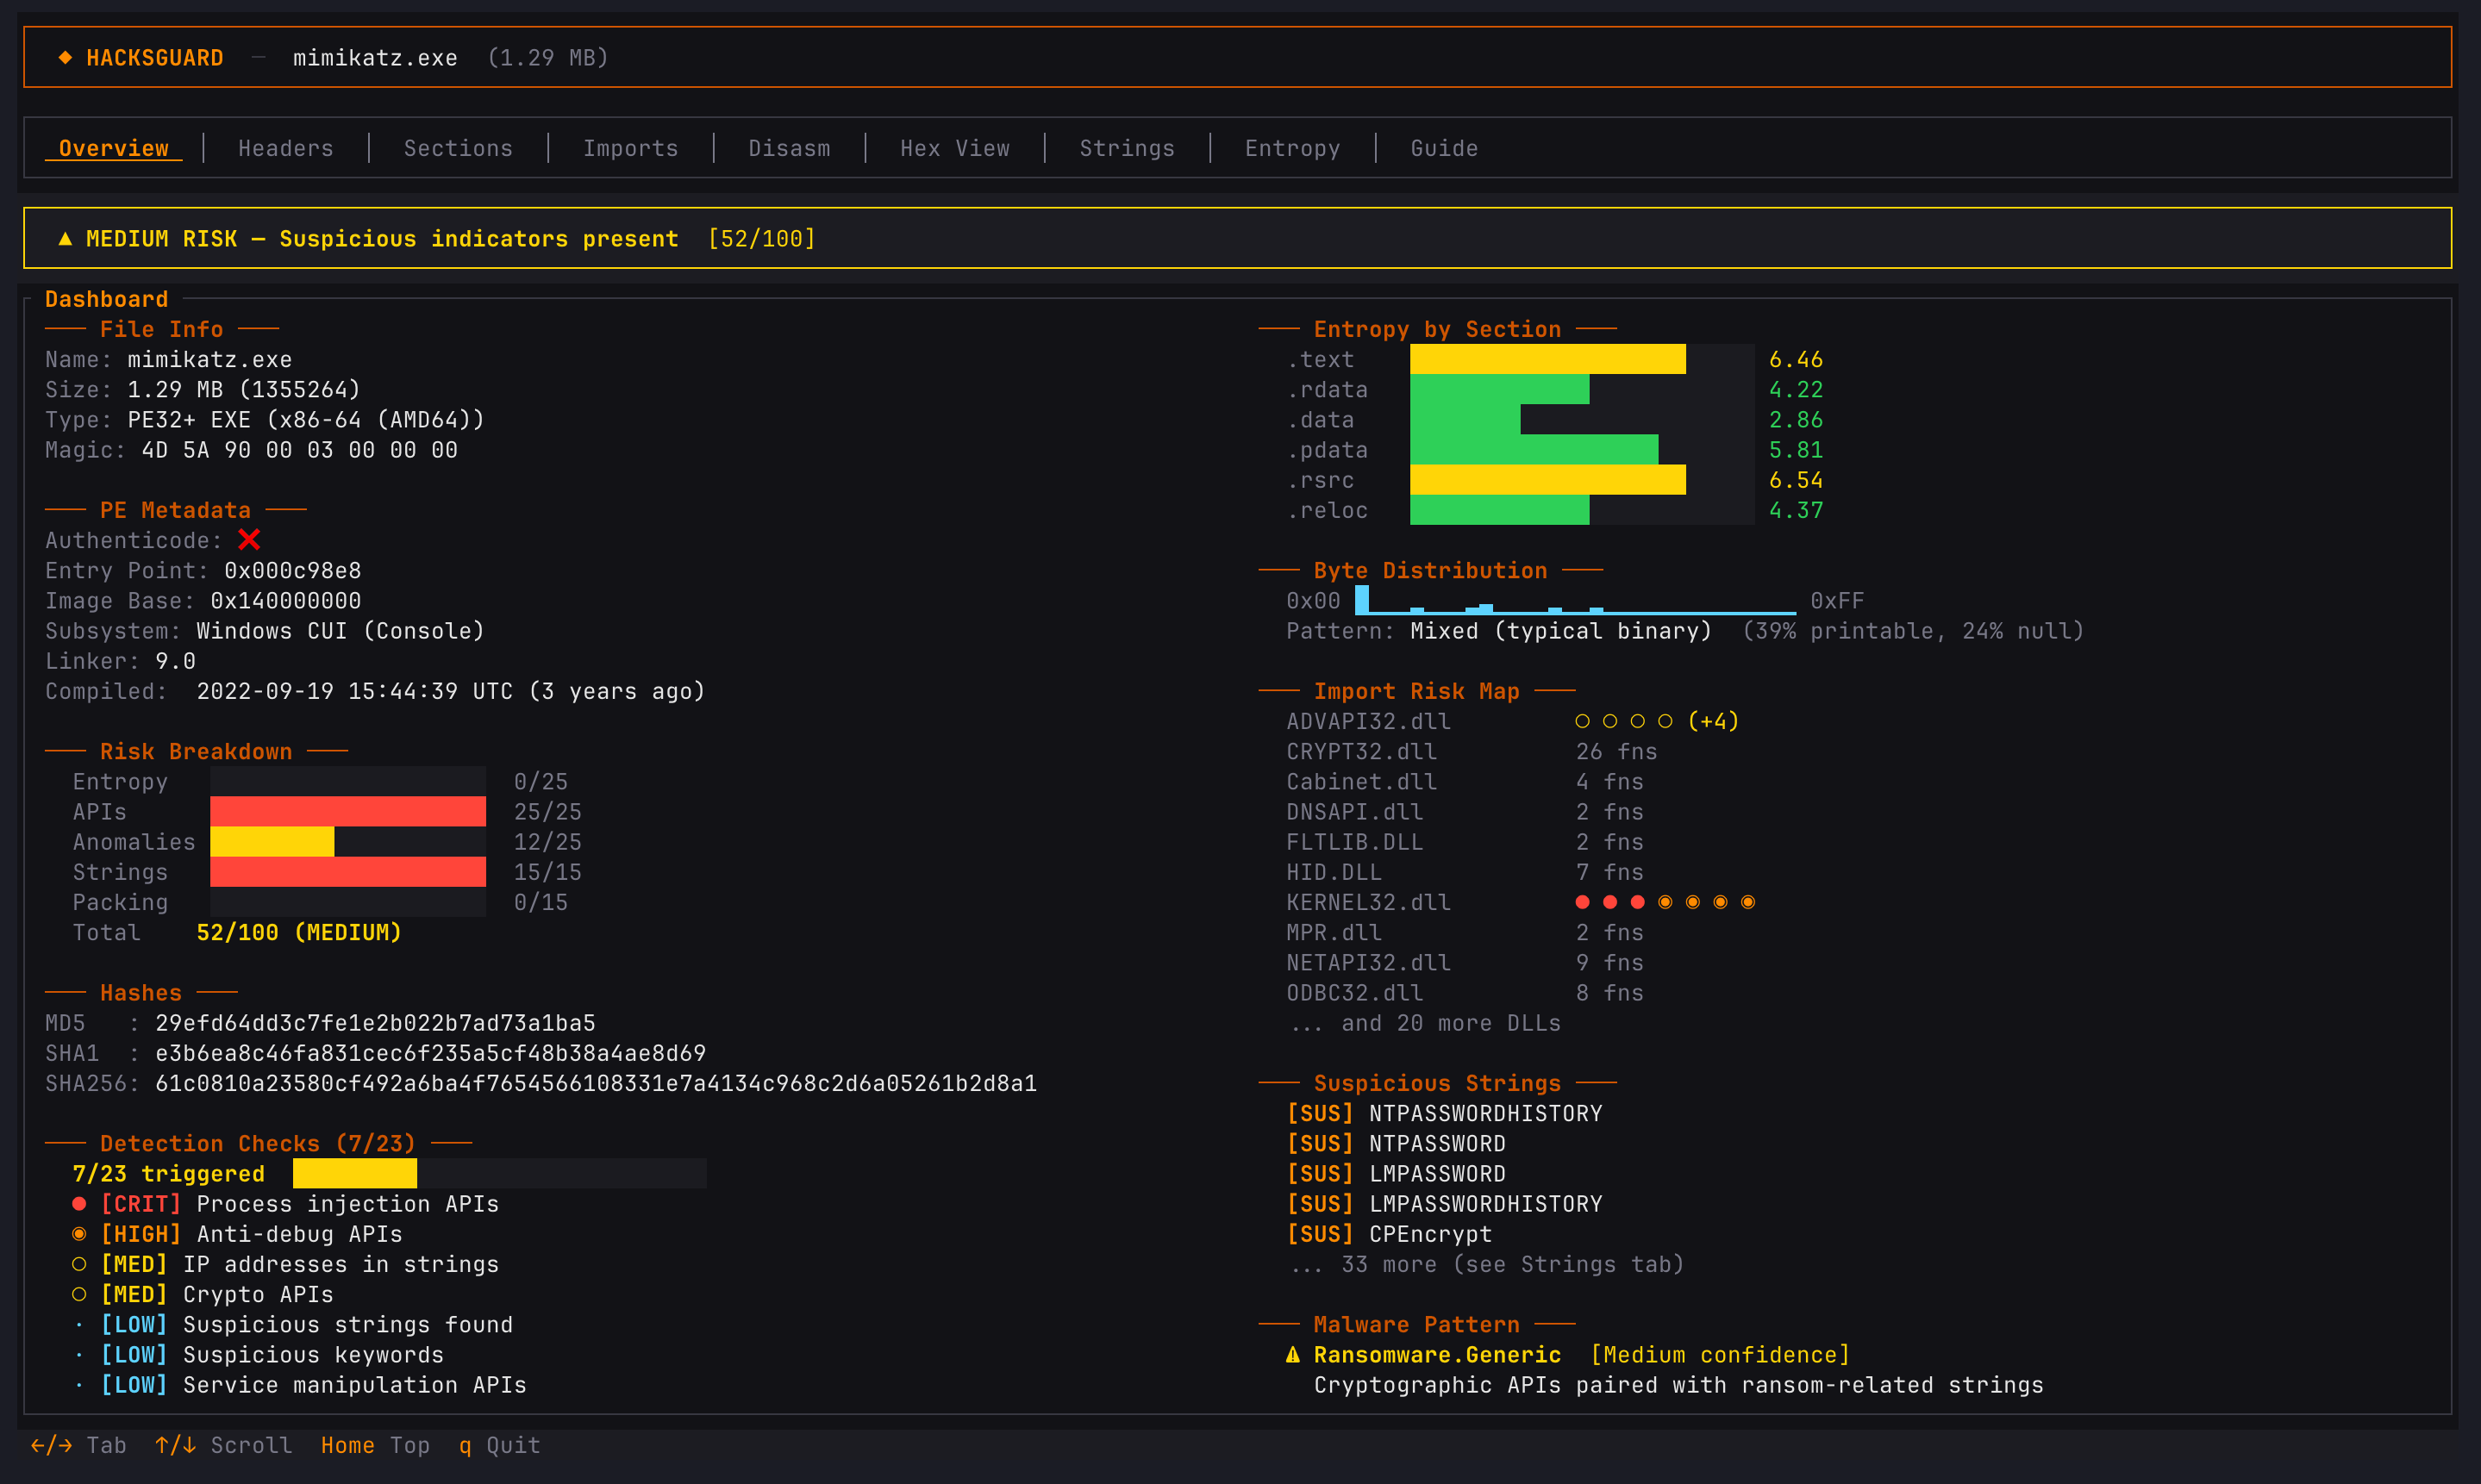
hacksguard preview

hacksguard

GitHubrhacknarok/hacksguard

Молниеносно быстрый, многопоточный инструмент анализа вредоносного ПО с TUI, написанный на Rust. Включает глубокий разбор PE, сканирование YARA и…

static-analysisreverse-engineeringforensics+2
2011 месяц назад
ctf-skills preview

ctf-skills

GitHubljagiello/ctf-skills

Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more

osintvulnerability-analysisexploitation+9
3.0k16 ч 24 мин назад
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

Извлекает хранящиеся в браузере данные, такие как токены обновления, куки, сохранённые учётные данные, данные кредитных карт, автозаполнение, историю…
password-crackingencryption-decryption-toolsmemory-forensics+8
7984 месяцев назад
gdid-reversal preview

gdid-reversal

GitHubsmtimesiwndr/gdid-reversal

Анализ с обратным проектированием глобального идентификатора устройства Microsoft (GDID), раскрывающий его генерацию как назначенного сервером MSA…

reverse-engineeringforensicsprivacy+1
7063 месяцев назад
CTFs preview

CTFs

GitHubadamkadaban/ctfs

Шпаргалка по CTF + Writeups / Файлы для некоторых CTF по безопасности, которые я делал.

osintreverse-engineeringforensics+9
84711 месяцев назад
Назад1…424344…46Вперёд
