

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Динамический анализ кода (DAST) — Инструменты — Страница 3 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
134 результатов
fnprint preview

fnprint

GitHub1rhino2/fnprint

Сопоставляйте функции в бинарных файлах по тому, что они делают, а не по тому, как выглядят их байты. Поведенческое фингерпринтирование функций через…

vulnerability-analysisdynamic-code-analysisreverse-engineering+3
55
10 дней назад
ctxdebug preview

ctxdebug

GitHubddudle/ctxdebug

MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
static-analysisdynamic-code-analysisreverse-engineering+4
2825 дней назад
ttddbg preview

ttddbg

GitHubairbus-cert/ttddbg

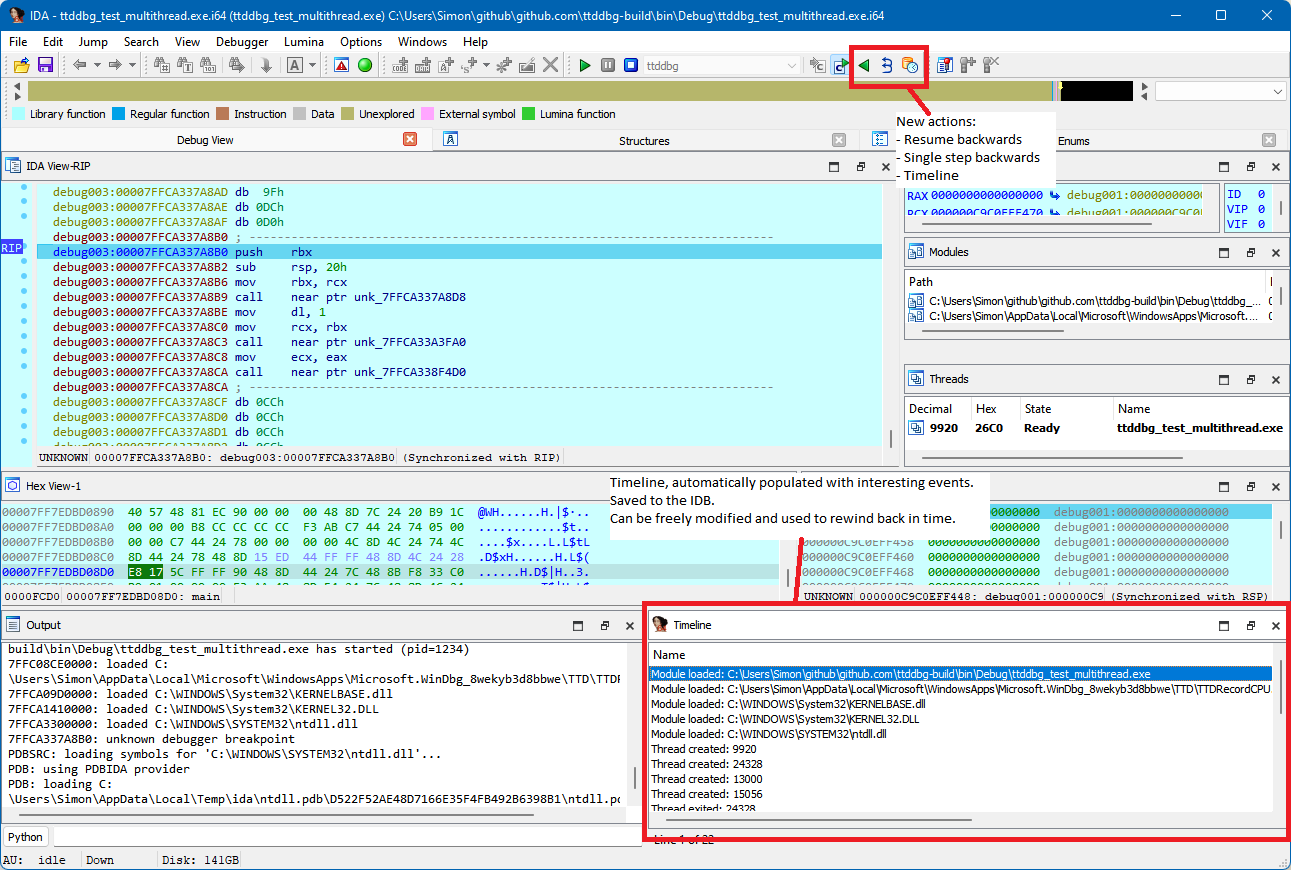
Time Travel Debugging IDA плагин
dynamic-code-analysisreverse-engineeringdebuggers+1
5982 лет назад
ida_bochs_windows preview

ida_bochs_windows

GitHubtherealdreg/ida_bochs_windows

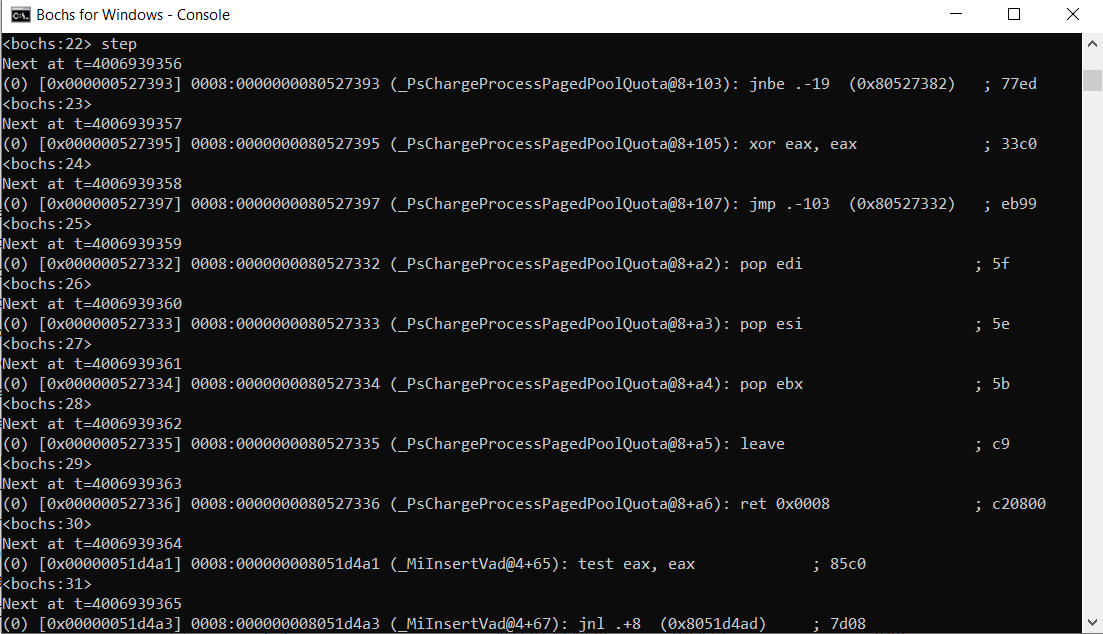
Вспомогательный скрипт для отладки ядра Windows с помощью IDA Pro в нативном отладчике Bochs (включая PDB-символы)
dynamic-code-analysisreverse-engineeringdebuggers+1
623 лет назад
CustomProcessingUnit preview

CustomProcessingUnit

GitHubpietroborrello/customprocessingunit

Первая аналитическая платформа для микрокода процессора
static-analysisdynamic-code-analysisexploitation+5
4113 лет назад
STrace preview

STrace

GitHubmandiant/strace

A DTrace on Windows Reimplementation

dynamic-code-analysisreverse-engineeringdebuggers+2
3754 месяцев назад
vscode-frida preview

vscode-frida

GitHubchichou/vscode-frida

Неофициальное расширение frida для VSCode
android-securityios-securitydynamic-code-analysis+5
59520 дней назад
lightkeeper preview

lightkeeper

GitHubworksbutnottested/lightkeeper

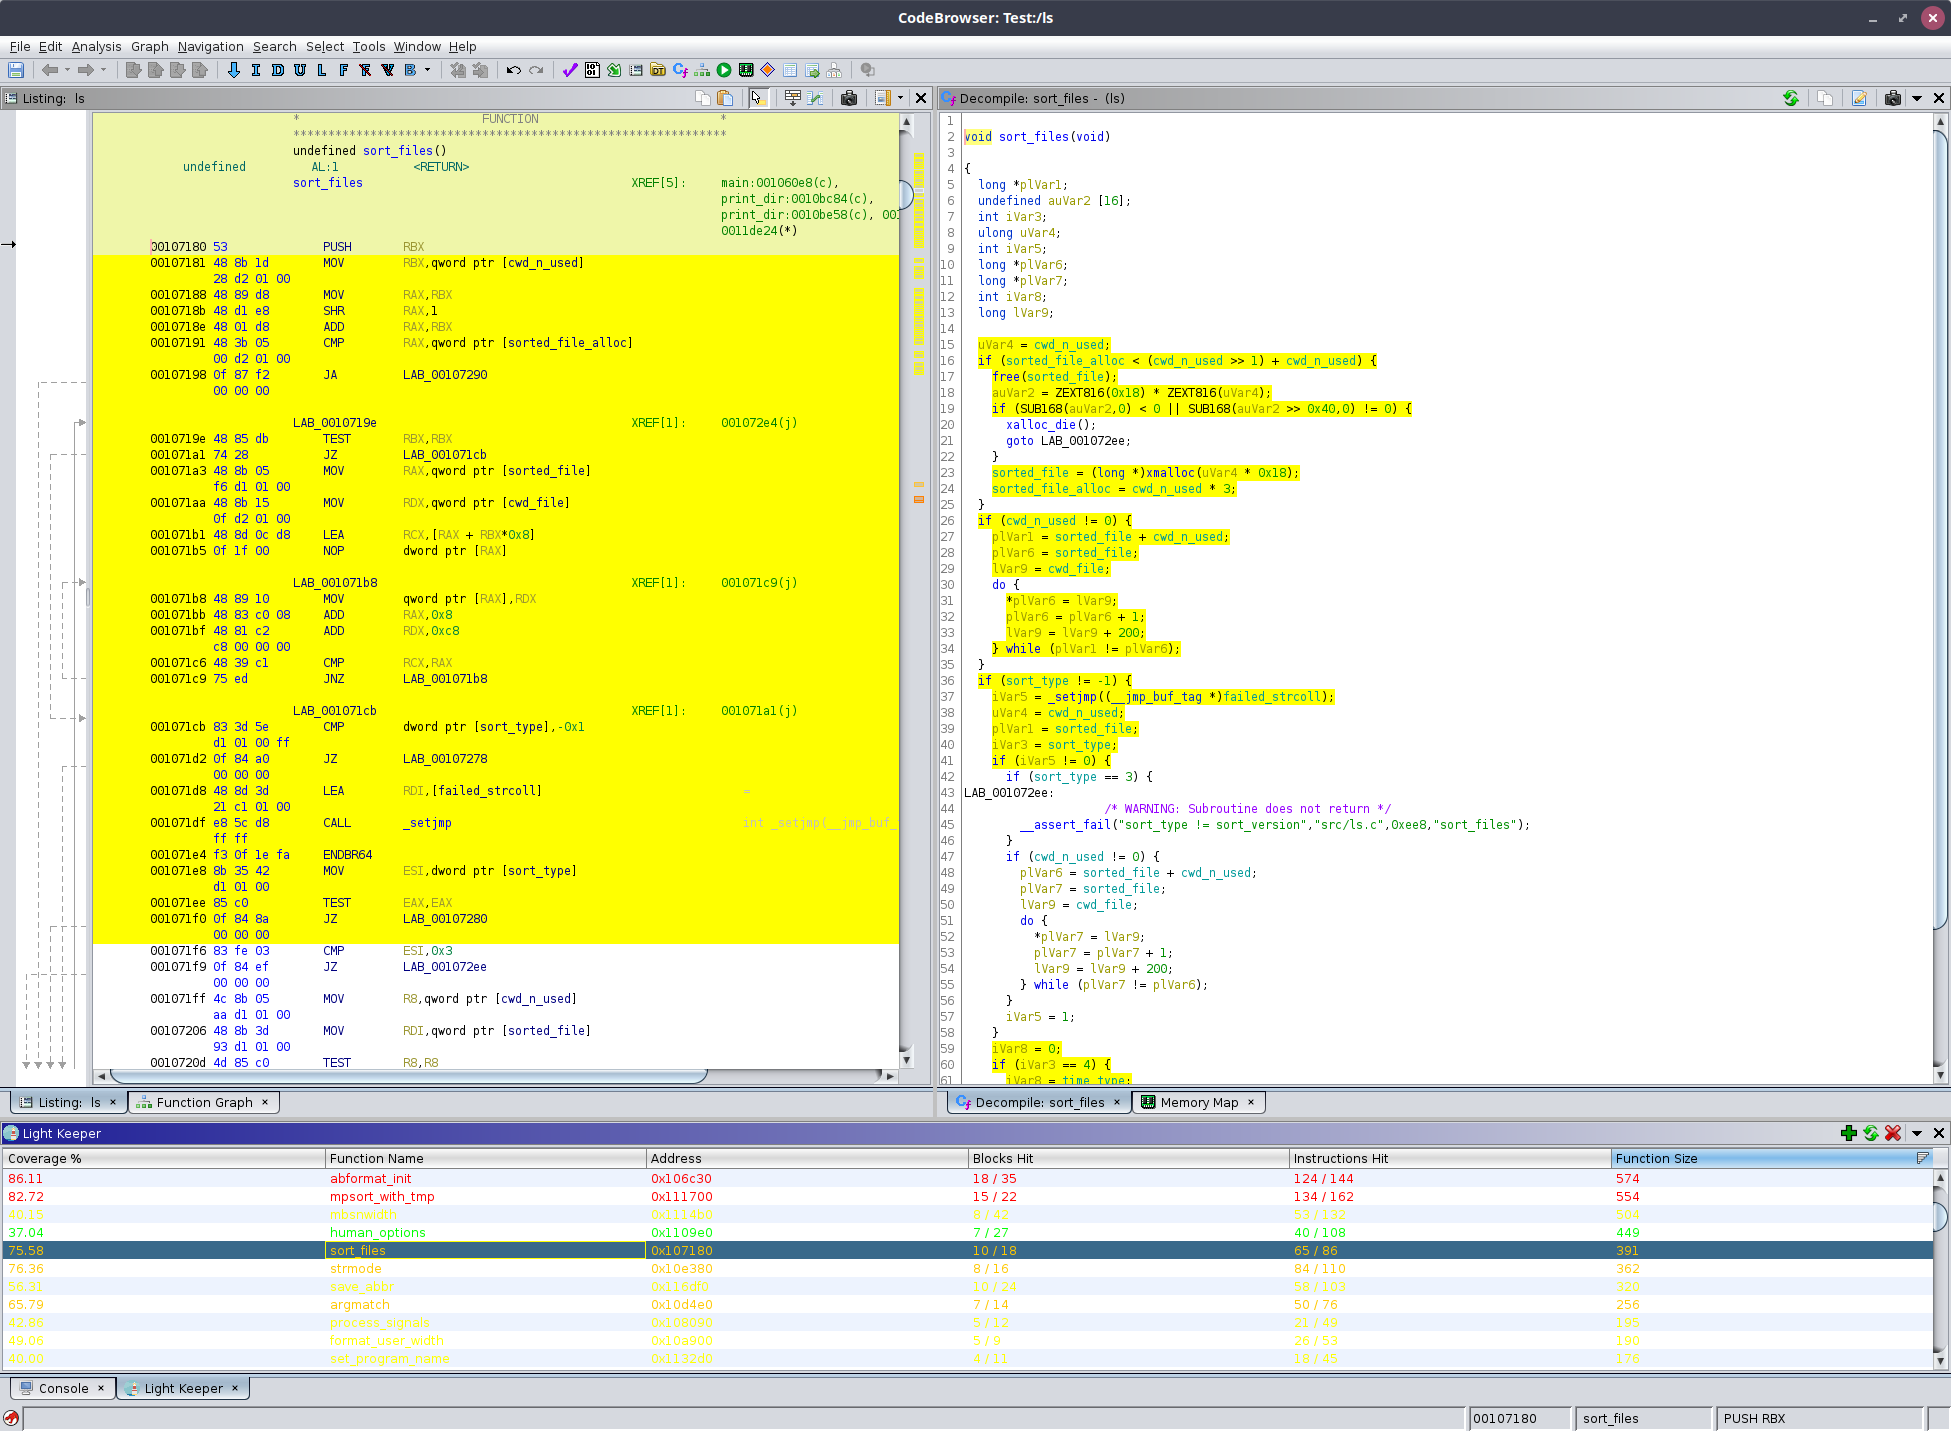
Накладывает данные о покрытии выполнения на дизассемблированный код Ghidra, чтобы подсвечивать посещённые пути кода и ускорять рабочие процессы…
code-analysisdynamic-code-analysisreverse-engineering+1
751 месяц назад
ghidra_stack_strings preview

ghidra_stack_strings

GitHubzxgio/ghidra_stack_strings

Скрипт для обнаружения stack-strings с помощью эмуляции (на базе Unicorn)

dynamic-code-analysisreverse-engineeringmalware-analysis+1
3510 месяцев назад
MobileApp-Pentest-Cheatsheet preview

MobileApp-Pentest-Cheatsheet

GitHubtanprathan/mobileapp-pentest-cheatsheet

Шпаргалка по пентесту мобильных приложений создана для предоставления краткого набора ценной информации по конкретным темам тестирования мобильных…
android-securitypacket-sniffing-analysisstatic-analysis+9
5.3k2 лет назад
yari preview

yari

GitHubavast/yari

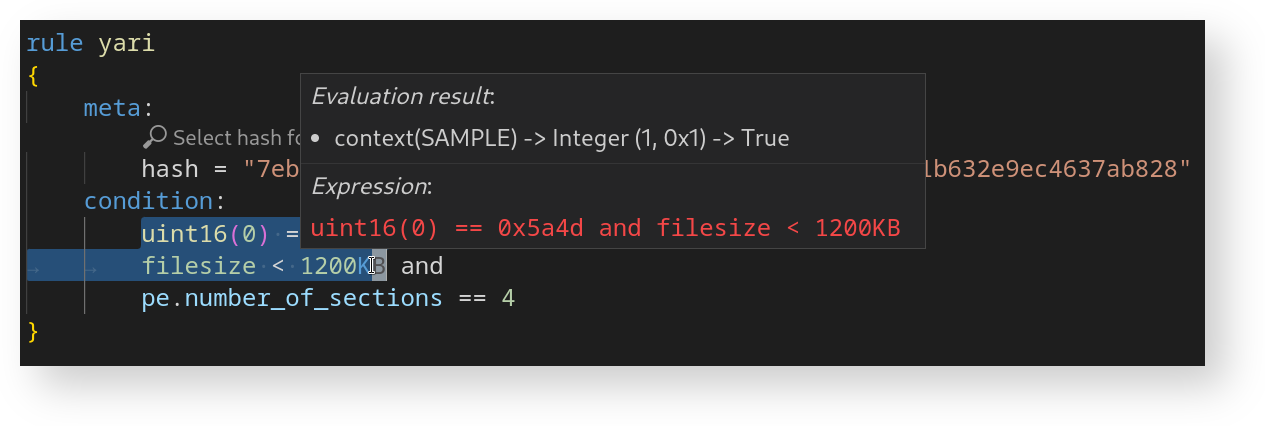
YARI — это интерактивный отладчик для языка YARA.
code-analysisdynamic-code-analysisdebuggers+2
911 год назад
WinDbg-Samples preview

WinDbg-Samples

GitHubmicrosoft/windbg-samples

Примеры расширений, скриптов и способов использования API для WinDbg.
dynamic-code-analysisreverse-engineeringscripting-automation+2
8213 дней назад
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

Fermion — электронная обёртка для Frida и Monaco.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
7001 год назад
xyntia preview

xyntia

GitHubbinsec/xyntia

Xyntia, деобфускатор «чёрного ящика»
code-analysisdynamic-code-analysisreverse-engineering+1
961 месяц назад
GhidraEmu preview

GhidraEmu

GitHubnalen98/ghidraemu

Нативный эмулятор Pcode
dynamic-code-analysisreverse-engineeringdebuggers+1
3052 лет назад
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Игрушечные скрипты для работы с WinDbg JS API
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442 лет назад
NtDetours preview

NtDetours

GitHubrbmm/ntdetours

Реализация Detours (x64/x86), использующая только импорт ntdll
code-analysisdynamic-code-analysisreverse-engineering+3
932 месяцев назад
centipede preview

centipede

GitHubdvyukov/centipede

Распределённый фаззинг-движок с управлением покрытием, совместимый с целями libFuzzer; масштабируется до тысяч параллельных задач, использует…

vulnerability-analysisdynamic-code-analysisfuzzing
791 год назад
Назад1234…8Вперёд