Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Динамический анализ (песочница) — Инструменты — Страница 7 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
606 результатов
Hypervisor-From-Scratch preview

Hypervisor-From-Scratch

GitHubsinakarvandi/hypervisor-from-scratch

Исходный код серии учебных пособий о гипервизоре. Доступно по адресу: https://rayanfam.com/tutorials
dynamic-analysis-sandboxingreverse-engineeringsecurity-virtualization+2
2.6k
5 месяцев назад
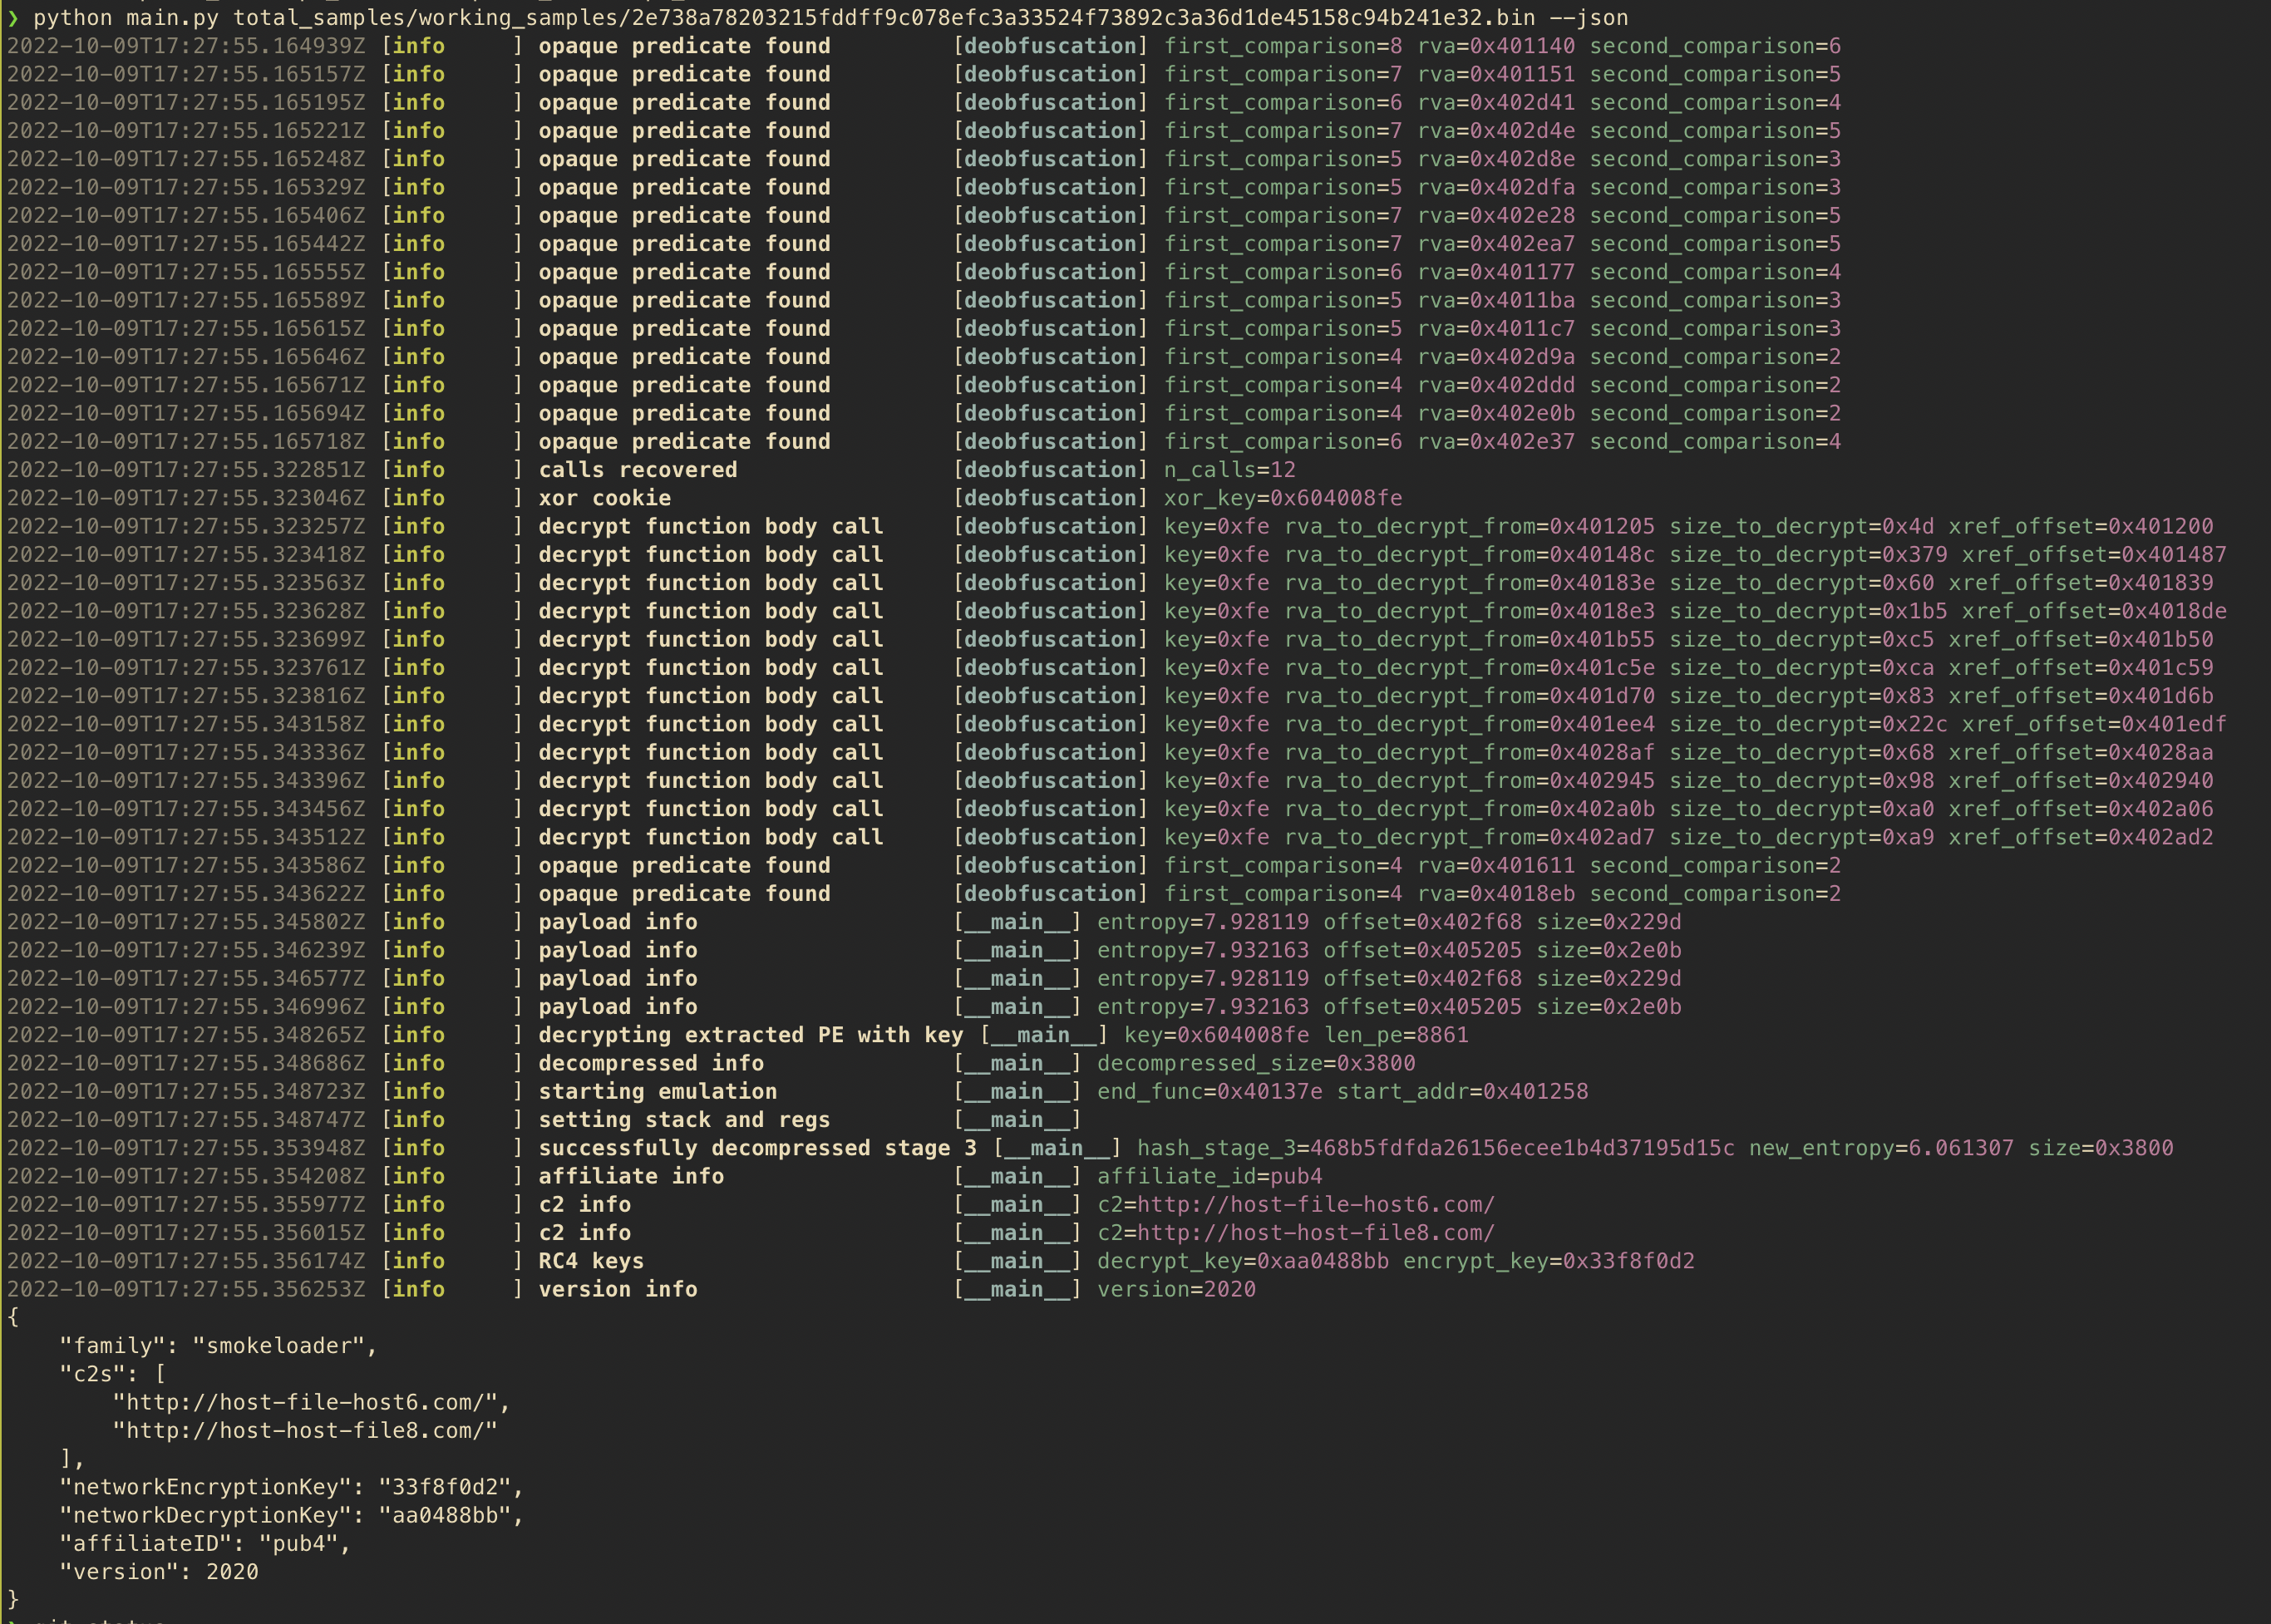
DylibHijackTest preview

DylibHijackTest

GitHubslyd0g/dylibhijacktest

Обнаружение перехватов DYLD_INSERT_LIBRARIES в macOS
privilege-escalationdynamic-analysis-sandboxingpersistence-mechanisms+2
454 лет назад
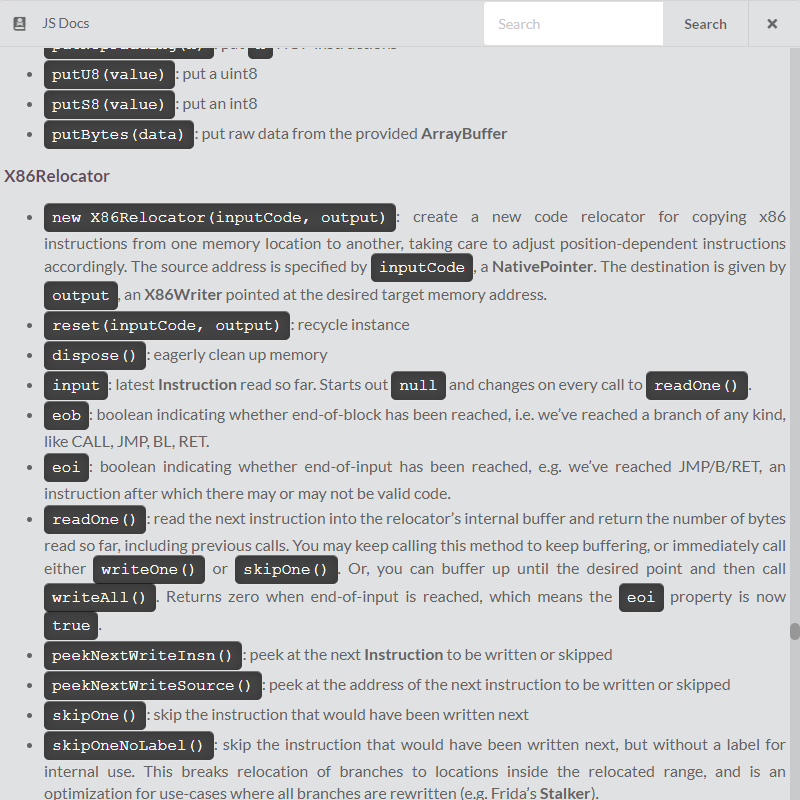
smoke_conf_extract preview

smoke_conf_extract

GitHubmyrtus0x0/smoke_conf_extract

Статический извлекатель конфигураций для образцов SmokeLoader, который деобфусцирует, распаковывает и эмулирует защищённые процедуры для…
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
133 лет назад
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

Fermion — электронная обёртка для Frida и Monaco.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
7001 год назад
rewind preview

rewind

GitHubquarkslab/rewind

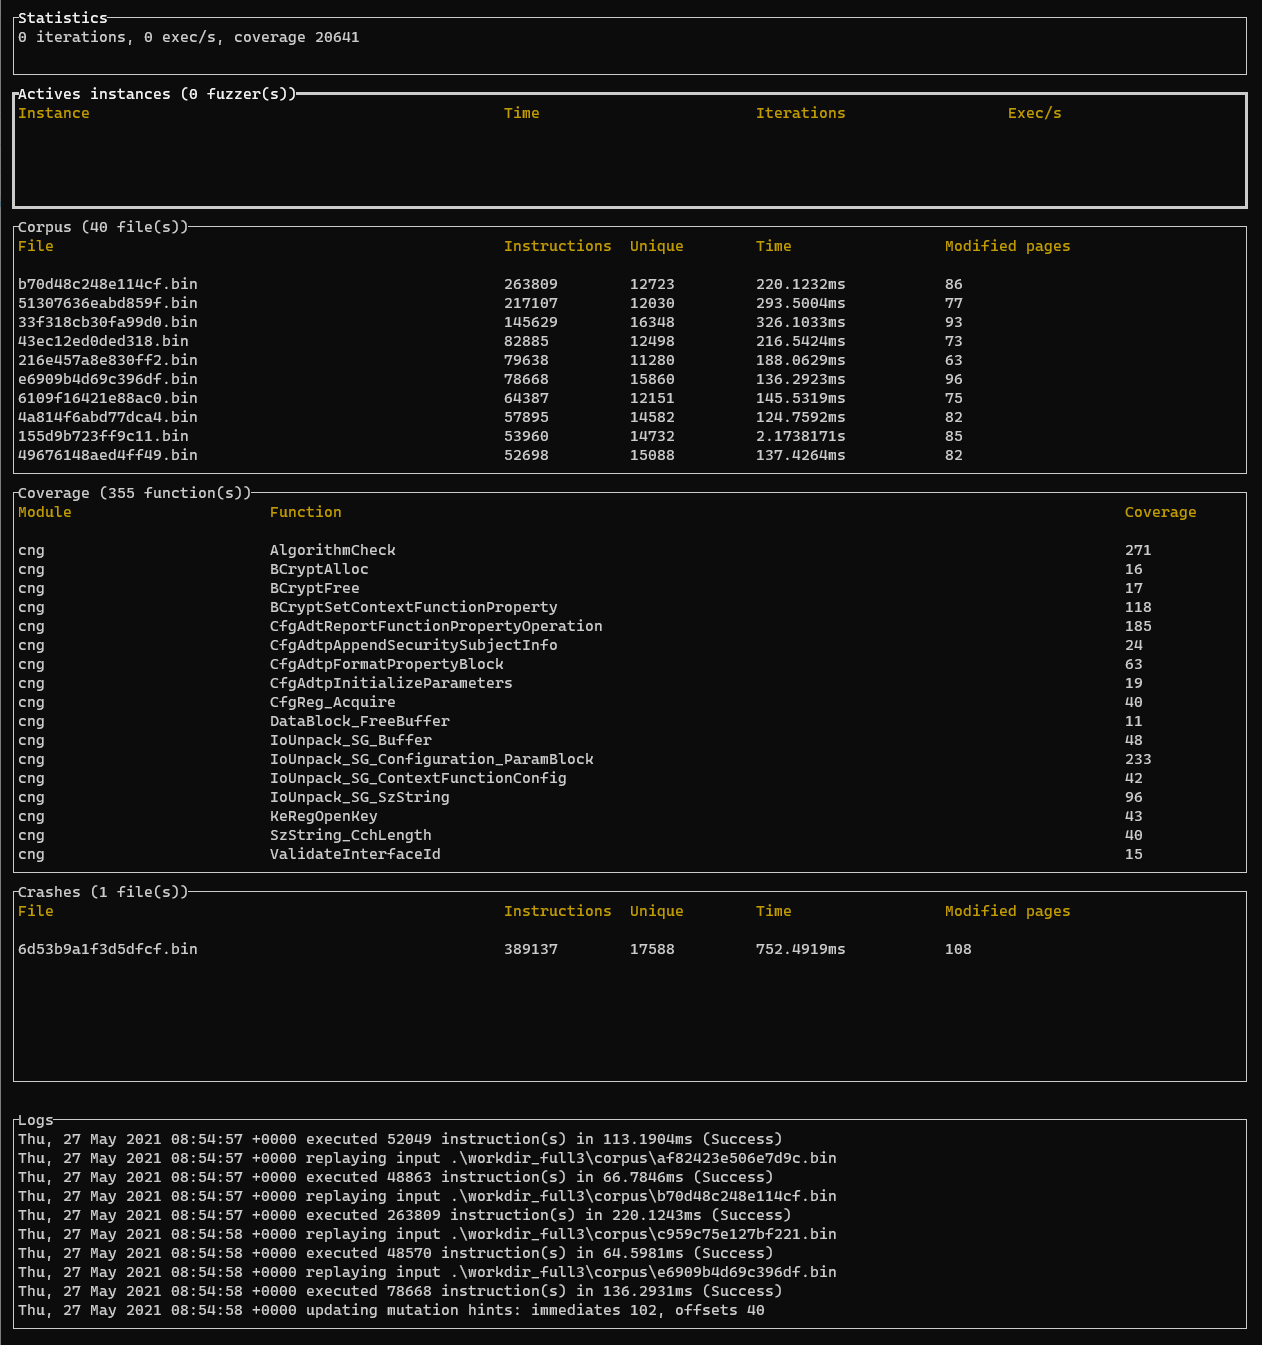
Фаззер ядра Windows на основе снапшотов с управлением покрытием
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+1
3275 лет назад
hyperpom preview

hyperpom

GitHubimpalabs/hyperpom

AArch64 фаззер на основе гипервизора Apple Silicon

dynamic-analysis-sandboxingvulnerability-analysissecurity-virtualization+2
2022 лет назад
FirmAE preview

FirmAE

GitHubpr0v3rbs/firmae

К крупномасштабной эмуляции прошивок IoT для динамического анализа

embedded-systems-securitydynamic-analysis-sandboxingiot-security+3
8943 месяцев назад
unidbg preview

unidbg

GitHubzhkl0228/unidbg

Позволяет эмулировать нативную библиотеку Android, а также экспериментальную эмуляцию iOS.
android-securitydynamic-analysis-sandboxingios-security+5
5.1k14 дней назад
icicle preview

icicle

GitHubicicle-emu/icicle

Эмуляционный фаззер для прошивок MSP430, который находит и анализирует ошибки повреждения памяти с подробными отчётами о сбоях и воспроизводимыми…
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
1922 лет назад
raccoon_config preview

raccoon_config

GitHubnexusfuzzy/raccoon_config

Сканирует список серверов raccoon с Tria.ge и извлекает конфиг.

dynamic-analysis-sandboxingmalware-analysisthreat-intelligence
153 лет назад
scare preview

scare

GitHubnetspooky/scare

Мультиархитектурный REPL и эмулятор ассемблера для вашей командной строки.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
3111 год назад
VMwareCloak preview

VMwareCloak

GitHubd4rksystem/vmwarecloak

Скрипт PowerShell, который помогает аналитикам вредоносных программ скрывать свои виртуальные машины VMware с Windows от вредоносных программ,…
defensive-toolsdynamic-analysis-sandboxingsecurity-virtualization+1
4421 год назад
kAFL preview

kAFL

GitHubintellabs/kafl

Фаззер для целей ядра/драйверов в полноценной виртуальной машине
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+4
8059 месяцев назад
Shinigami preview

Shinigami

GitHubbuzzer-re/shinigami

Динамический инструмент распаковки

dynamic-analysis-sandboxingreverse-engineeringshellcode+2
1523 лет назад
snapchange preview

snapchange

GitHubawslabs/snapchange

Лёгкий фаззинг снимка памяти с использованием KVM
dynamic-analysis-sandboxingvulnerability-analysisdynamic-code-analysis+3
4692 лет назад
USBvalve preview

USBvalve

GitHubcecio/usbvalve

Отслеживайте активность USB на лету

embedded-systems-securitydynamic-analysis-sandboxingforensics+2
1.3k2 месяцев назад
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

Используйте правила YARA на трассировках Time Travel Debugging
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
973 лет назад
ghidralligator preview

ghidralligator

GitHubairbus-cyber/ghidralligator

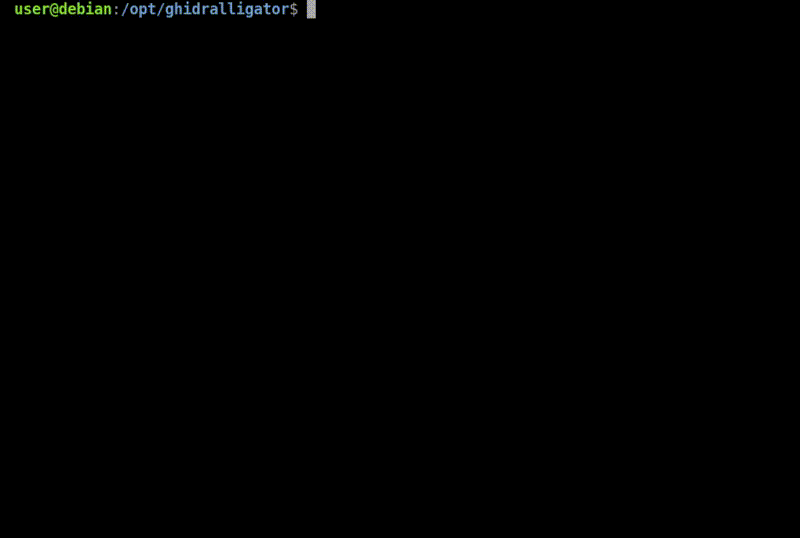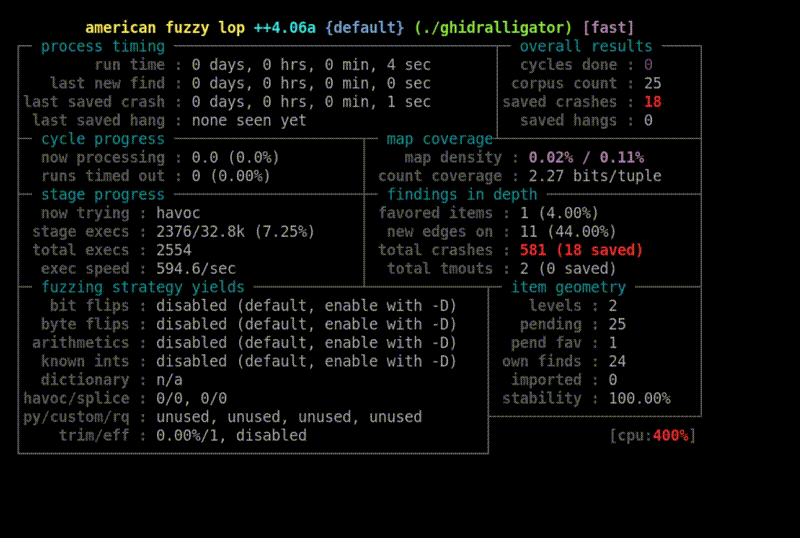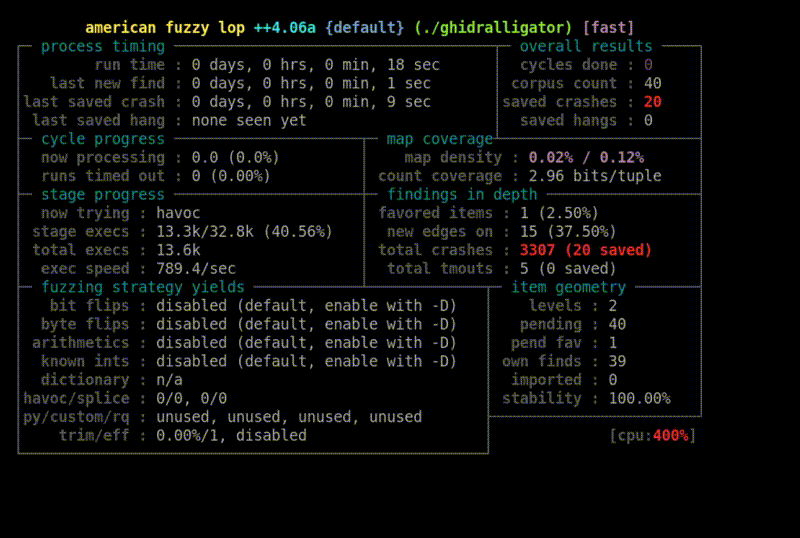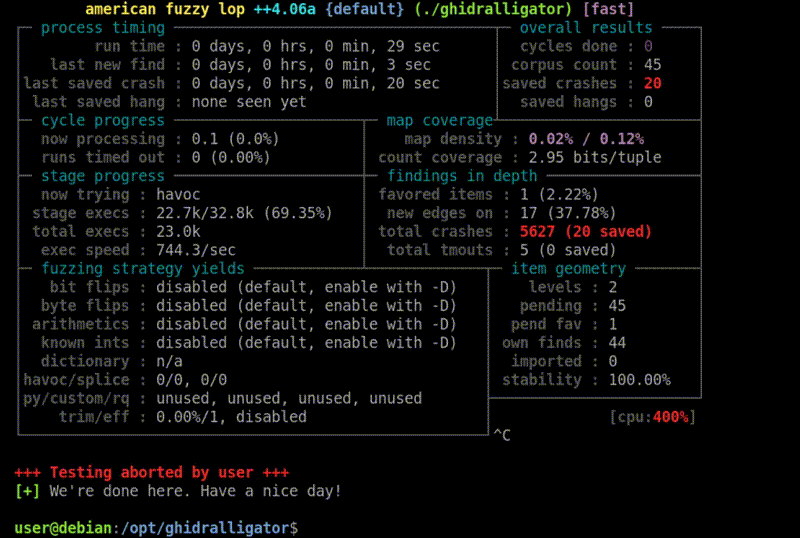
Мультиархитектурный pcode-эмулятор на базе Ghidra/Sleigh для фаззинга AFL++ бинарных файлов, прошивок и встраиваемых устройств; обнаруживает ошибки…

embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
3312 лет назад
Назад1…678…34Вперёд