Incident-Response-Powershell

Инструментарий реагирования на инциденты на основе PowerShell, который собирает 25+ криминалистических артефактов (процессы, сетевые подключения,…

Инструментарий реагирования на инциденты на основе PowerShell, который собирает 25+ криминалистических артефактов (процессы, сетевые подключения,…

Скрипт Python для извлечения ключей Bitlocker VMK

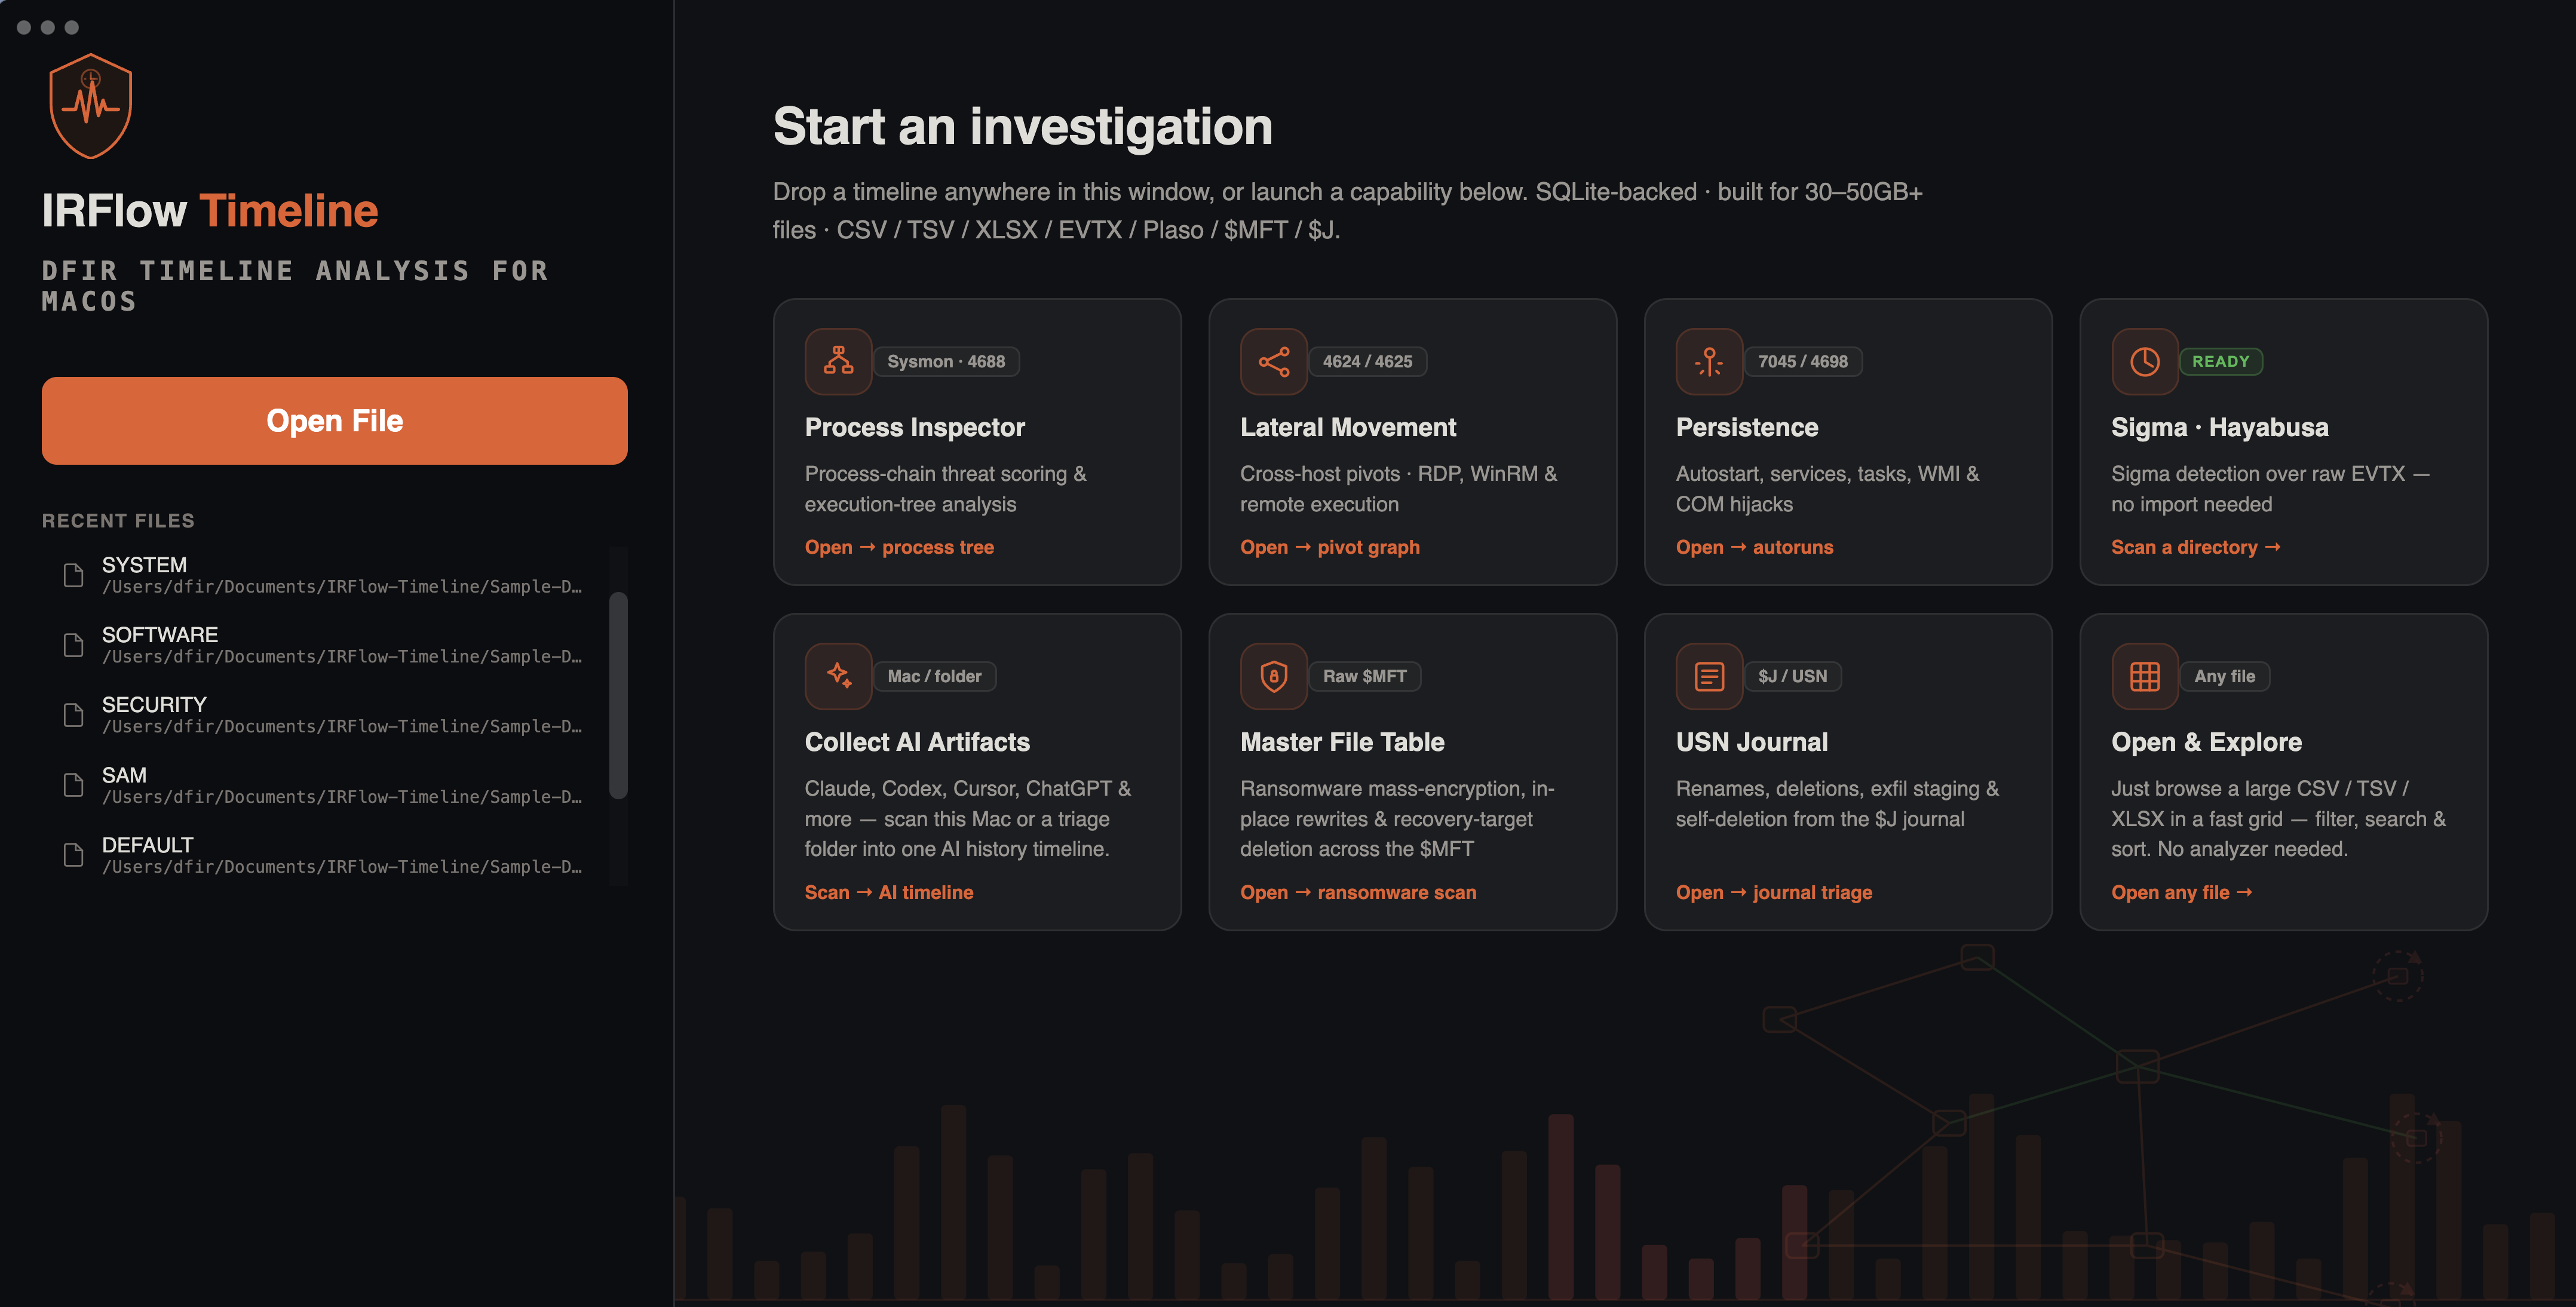
DFIR Timeline Analysis for macOS — просмотрщик на основе SQLite для файлов CSV, TSV, XLSX, EVTX, Plaso, $MFT и $J с AI Artifacts, AI Secret Hunt,…

Инструмент для живого криминалистического сбора данных с Windows, который собирает системные артефакты (реестр, память, диск, файлы) в форматы…

Фреймворк реагирования на инциденты и форензики

Скрипт Windows Batch и скрипт Unix Bash для всестороннего сбора данных судебной экспертизы хоста во время реагирования на инциденты.

Инструмент для криминалистической реконструкции файловой системы.


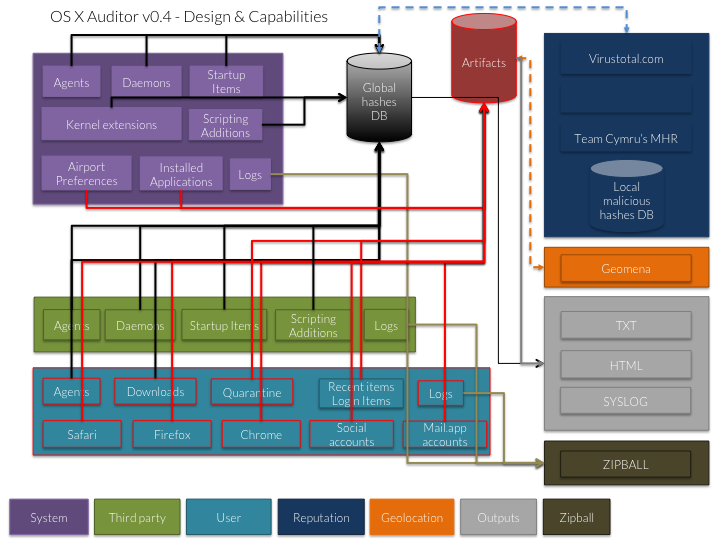
OS X Auditor — это бесплатный инструмент для компьютерной криминалистики Mac OS X.

Инструмент для исследования, извлечения данных, восстановления и судебной экспертизы файловых систем FAT

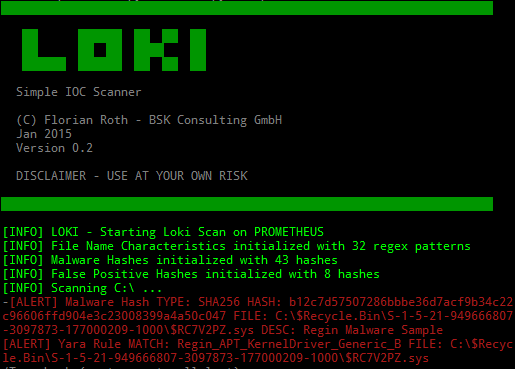
Сканер на основе IOC и YARA для обнаружения индикаторов компрометации с помощью проверки имен файлов по регулярным выражениям, сигнатур YARA,…

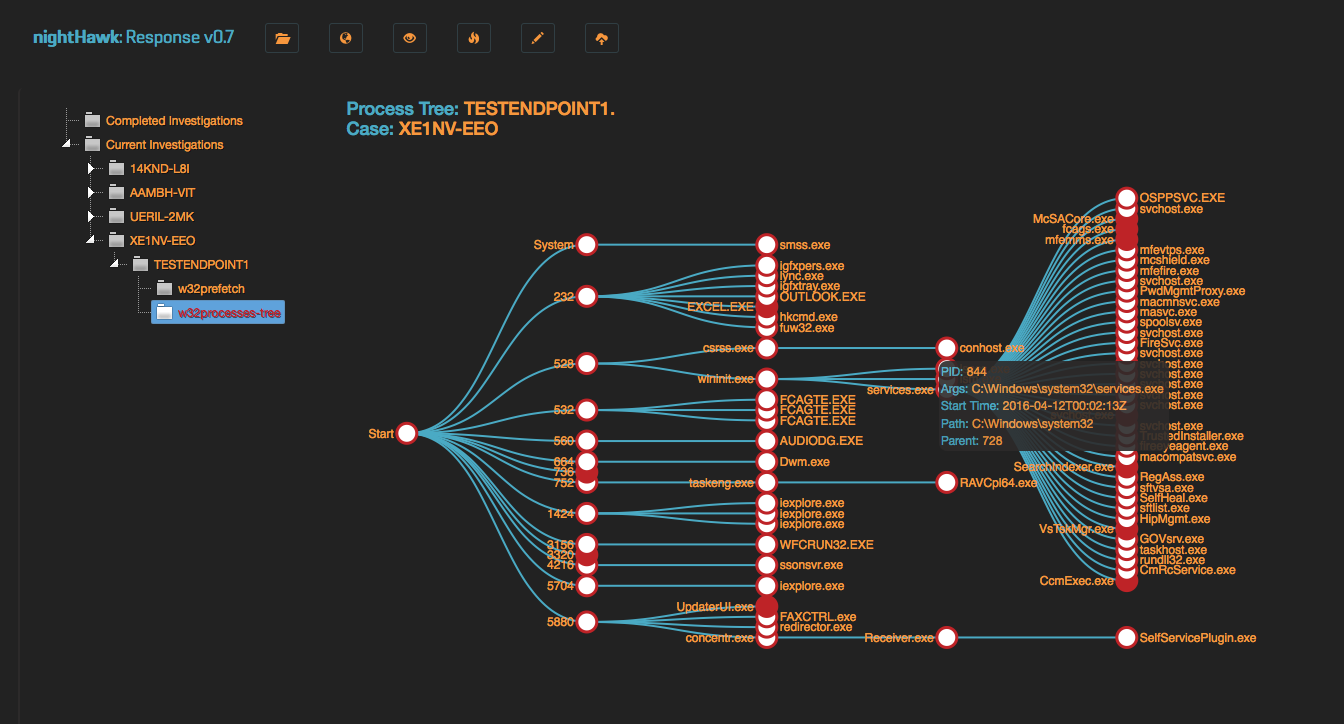
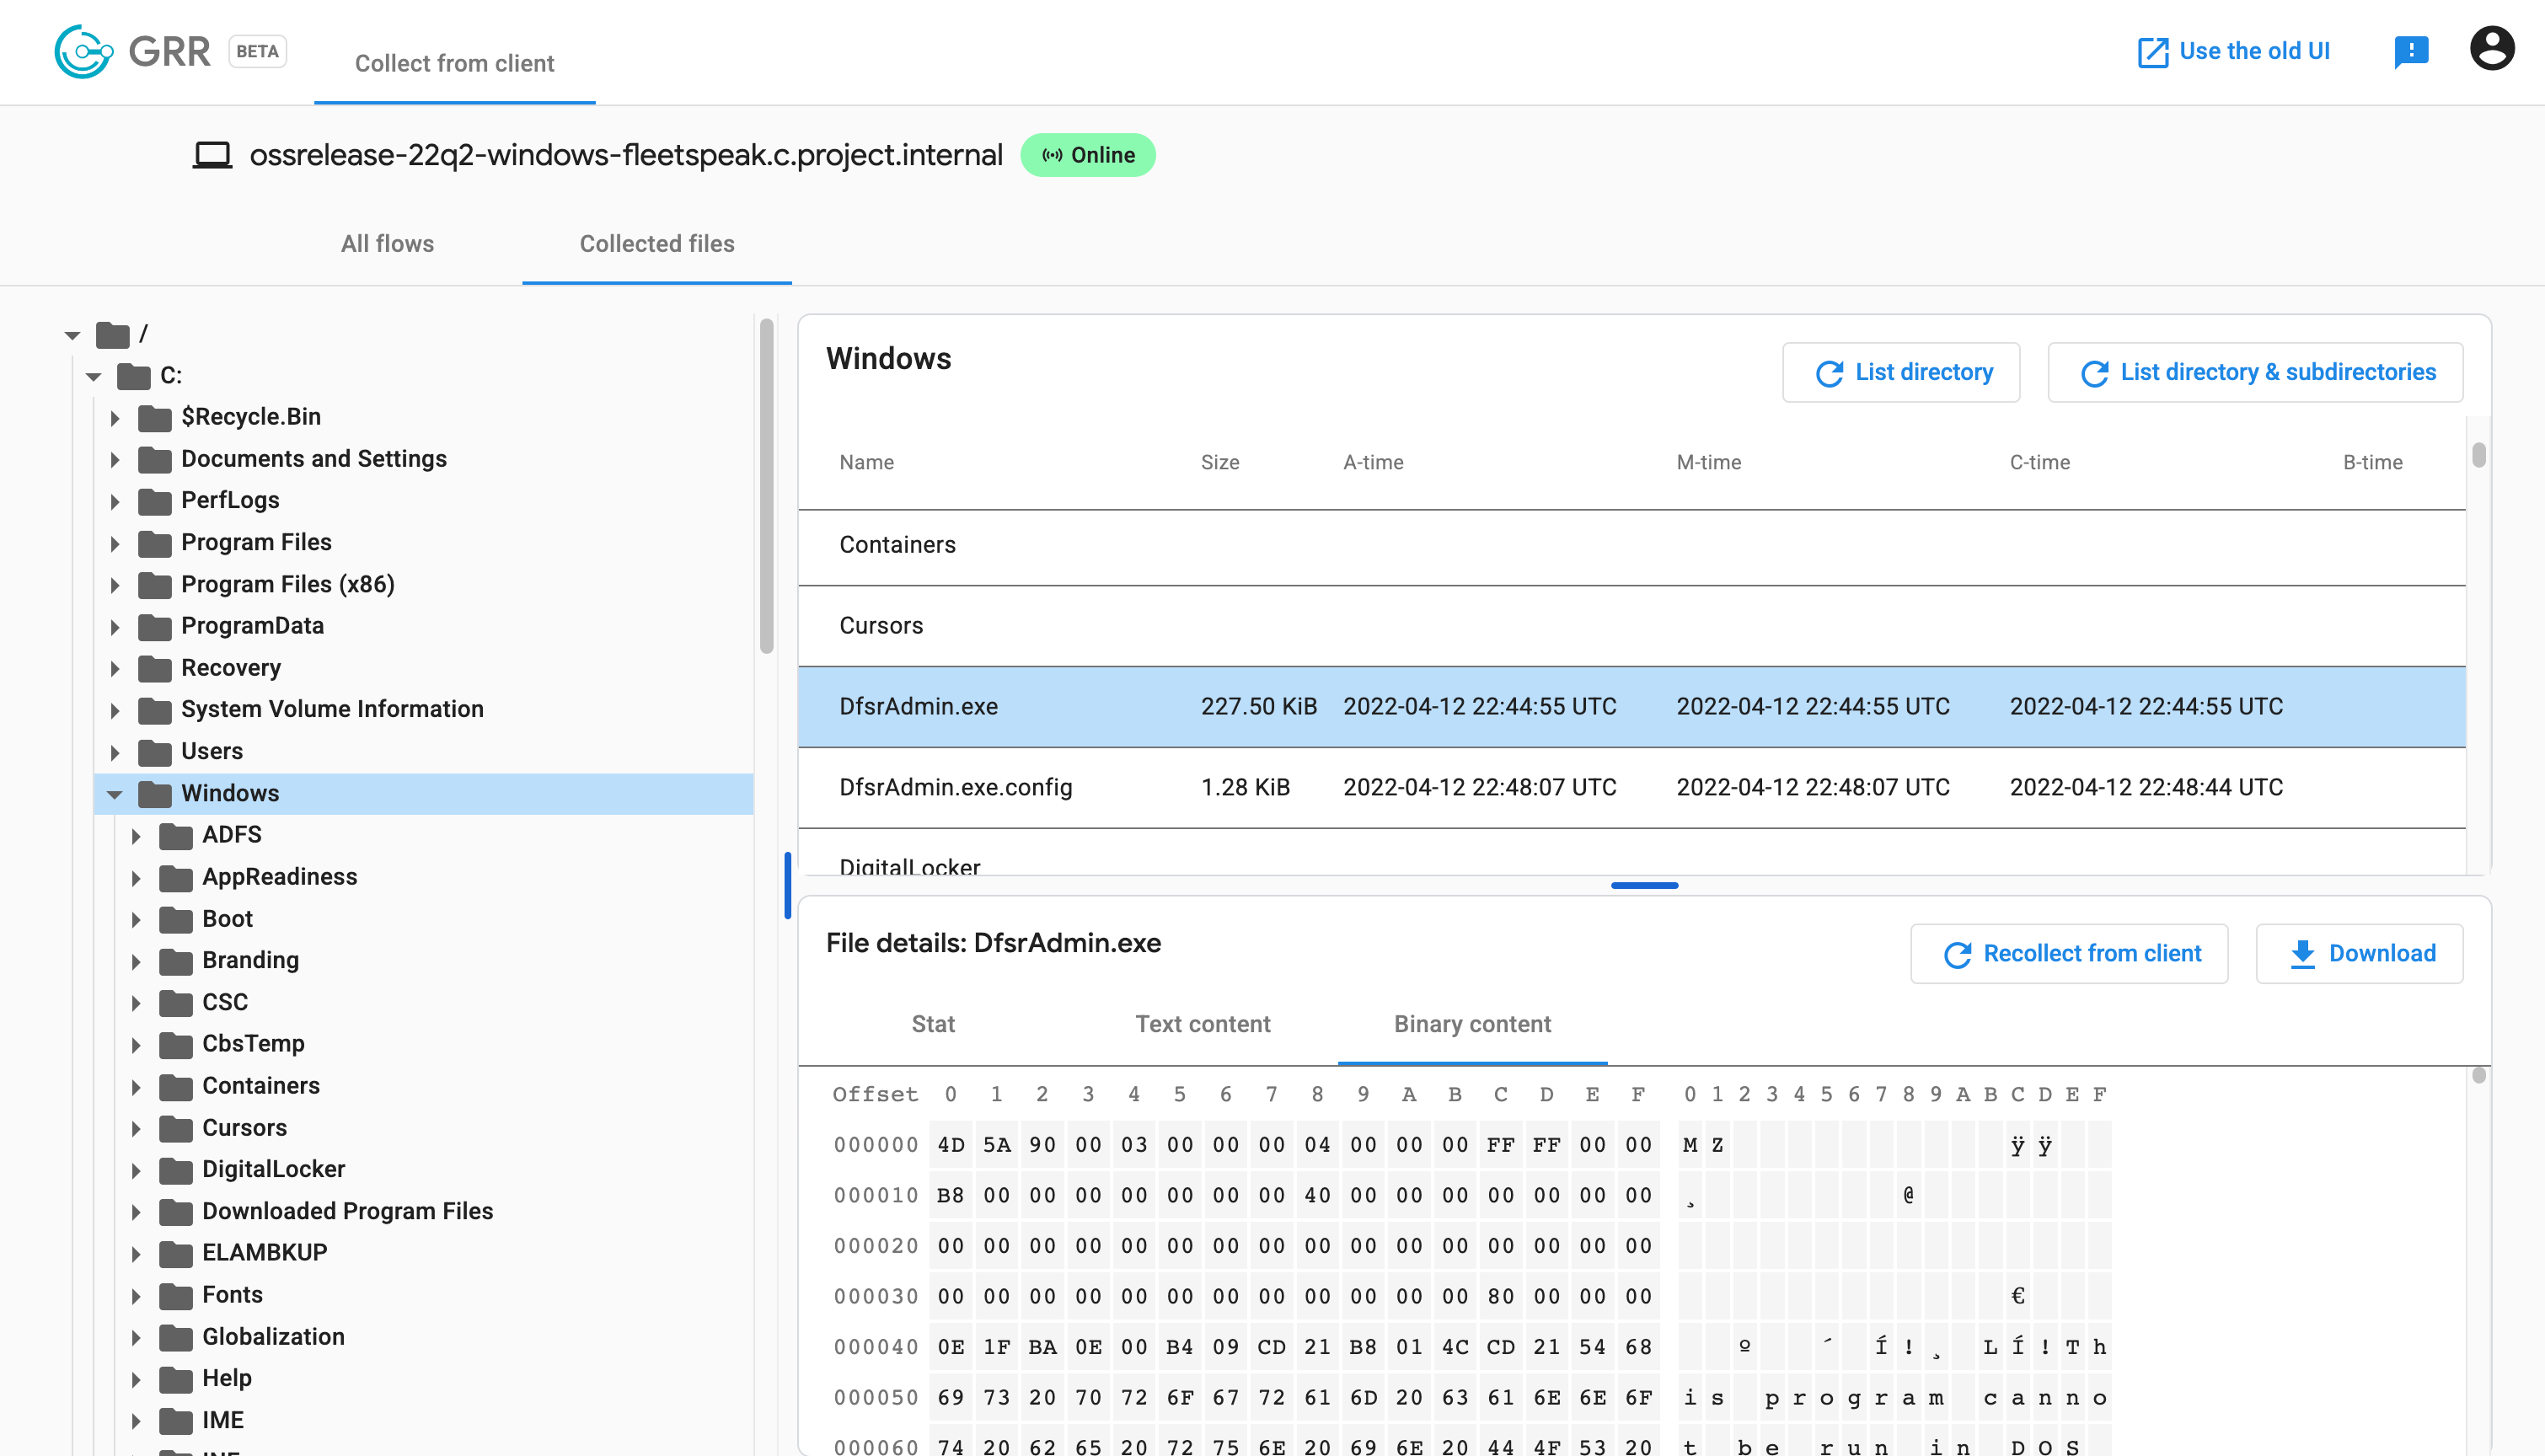
Фреймворк для удаленной криминалистики на живых системах и реагирования на инциденты с агентом на Python для сбора криминалистических данных с…

Собирайте, обрабатывайте и проводите охоту с использованием данных с узлов под управлением MacOS, Windows и Linux.

FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.

Автоматизированный скрипт реагирования на инциденты для Linux с живым триажем, сбором памяти (LiME), созданием образов дисков, сканированием YARA и…

Это не просто парсер UsnJrnl (USN Journal Records/Change Journal Records).

ltm — это отладчик истории выполнения для Linux. Он записывает метаданные процессов, файлов, сети, памяти и блочного ввода-вывода через eBPF, а затем…