
audit-axios
 surri/audit-axios
Сканируйте локальные репозитории на наличие уязвимых версий axios (CVE-2026-40175) и исправляйте их в интерактивном режиме
vulnerability-scannerscode-analysisscripting-automation+3
surri/audit-axiosСканируйте локальные репозитории на наличие уязвимых версий axios (CVE-2026-40175) и исправляйте их в интерактивном режиме
 siyad01/agentbox
Открытая песочница для ИИ-агентов — изоляция gVisor/Docker, хранилище учётных данных, неизменяемый журнал аудита. Создана после CVE-2026-25253.
 plutosecurity/mcpwnfluence
Информация о CVE-2026-27825 и CVE-2026-27826, обнаруженных Pluto Security, а также bash-скрипт для выявления уязвимых экземпляров mcp-atlassian,…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) с аутентификацией Keycloak OAuth2 с использованием Strimzi — обход ограничения списка разрешённых URL-адресов…
 open-aims/log4j
Патченная библиотека Log4j 1.2.17 с удалённым уязвимым классом JMSAppender для устранения CVE-2021-4104, предназначенная как замена без изменения…
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
Инструмент пассивного обнаружения для выявления потенциальной подверженности CVE-2026-24061 в установках GNU inetutils telnet
 moisei-dev/go-dbmigrate
Библиотека Go и CLI для управления миграциями схемы базы данных с поддержкой PostgreSQL, MySQL, SQLite и Cassandra, включая рабочие процессы миграций…
 mebibite/log4jhound
Создан после раскрытия CVE-2021-44228. Bash-скрипт, который обнаруживает вхождения Log4j в ваших проектах и системах, позволяя получить представление…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Скрипт обнаружения для CVE-2026-31431 (Copy Fail), который проверяет версию ядра, наличие патча, конфигурации ядра, доступность сокета AF_ALG,…
 kriskimmerle/wheelaudit
Python Wheel File Security Scanner — сканер безопасности файлов .whl для проверки на уязвимости перед установкой. Обнаруживает path traversal…
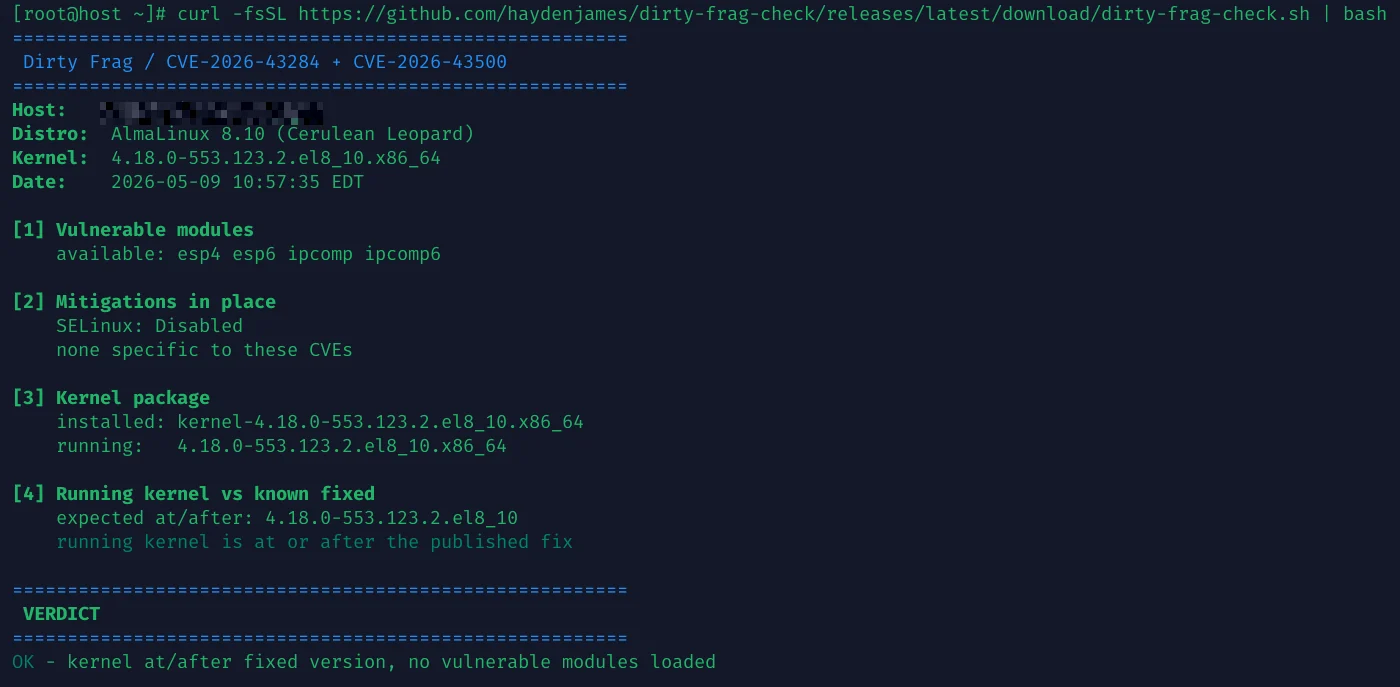 haydenjames/dirty-frag-check
Только для чтения проверка уязвимостей CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) в ядре Linux, позволяющих локальному пользователю получить…
 hargabyte/cve-scanner
Локальный сканер CVE для OpenClaw, который проверяет версии на наличие 522+ известных уязвимостей, отображает недавние CVE с высоким уровнем…
 devstuff/harden-docker-seccomp
Смягчение последствий для CVE-2026-31431 ('Copy Fail') в Docker. Также включает шаблоны Kubernetes.
 barrersoftware/opencode-secure
Усиленная с точки зрения безопасности ветка OpenCode — исправляет CVE-2026-22812 (CVSS 8.8 RCE), которую upstream отказывается патчить
 ashizzz/cve-2026-22610
Сканирует проекты Angular на наличие XSS-уязвимостей в SVG-элементах и небезопасных привязках, формируя отчёт об уязвимостях с номерами строк и…
 arnaudluti/ps-cve-2021-44228
Статическое обнаружение уязвимых библиотек log4j на Windows-серверах, входящих в домен AD.
 wavesman/cve-2026-31431-fleet-remediator
Fleet-scale CVE-2026-31431 audit and remediation orchestrator for Linux hosts via SSH, with strict host-key verification and multi-format reporting.
 many-hat-group/ubuntu-cve-2026-3888-patcher
Это скрипт, предназначенный для развертывания на экземплярах Ubuntu, исправляющий эксплойт CVE-2026-3888.